
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit
 stong/cve-2020-15368
CVE-2020-15368, alias « Comment exploiter un pilote vulnérable »
 rip1s/cve-2017-11882
L'exploit CVE-2017-11882 accepte au maximum des commandes/codes de plus de 17 Ko.
 numencyber/vulnerability_poc
Collection de preuves de concept (PoC) d'exploits et d'analyses techniques pour des CVE à fort impact, couvrant la corruption de mémoire des…
 jas502n/cve-2019-13272
Linux 4.10 < 5.1.17 PTRACE_TRACEME root local
 noperator/cve-2019-18935
Exploit RCE pour une vulnérabilité de désérialisation JSON .NET dans Telerik UI for ASP.NET AJAX.
 cyberark/pipeviewer
Un outil qui affiche des informations détaillées sur les tubes nommés dans Windows
 pompelmi/pompelmi
Analyse antivirus ClamAV pour Node.js — analysez les téléchargements de fichiers avec un seul appel de fonction. Zéro dépendances. Verdicts de…
 dwisiswant0/ppfuzz
Un outil rapide pour scanner les vulnérabilités de pollution de prototype côté client écrit en Rust. 🦀
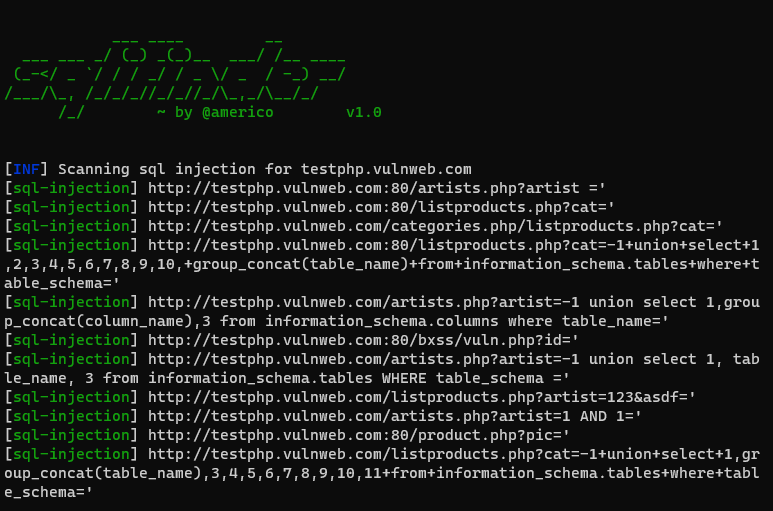 americo/sqlifinder
Scanner de vulnérabilités d'injection SQL réalisé avec Python
 portswigger/active-scan-plus-plus
Extension Burp Suite qui étend l'analyse active et passive avec des vérifications pour les attaques par en-tête d'hôte, XXE, l'injection de code et…
 rajanagori/nightingale
Nightingale Docker for Pentesters est un environnement Dockerisé complet conçu pour les tests d'intrusion et l'évaluation des vulnérabilités. Il est…
 micro-joan/blackstone
Générateur automatisé de rapports de test d'intrusion avec base de données de vulnérabilités, classification de sévérité, et collecte d'informations…
 davidbuchanan314/nxloader
Ma première application Android : Lancer des payloads Fusée Gelée depuis Android stock (CVE-2018-6242)
 jaeles-project/jaeles-signatures
Signature par défaut pour Jaeles Scanner
 rxwx/cve-2018-0802
Exploit PoC pour CVE-2018-0802 (et optionnellement CVE-2017-11882)
 ucsb-seclab/dr_checker
DR.CHECKER : Un outil fiable de détection de vulnérabilités pour les pilotes du noyau Linux
 danmcinerney/pentest-machine
Automatise certaines tâches de pentest via le fichier XML de nmap.
 trailofbits/testing-handbook
Trail of Bits Testing Handbook - appsec.guide








