
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit

 zyn3rgy/ldaprelayscan
Vérifie les protections LDAP concernant le relais de l'authentification NTLM
 neex/http2smugl
Détecte et exploite les vulnérabilités de contrebande de requêtes HTTP via la conversion HTTP/2 vers HTTP/1.1, en utilisant des techniques…
 b1n4r1b01/n-days
Collection organisée de PoCs d'exploitation du noyau iOS et de l'espace utilisateur, ainsi que de writeups pour des CVE in-the-wild et étudiées,…
 legit-labs/legitify
Détectez et corrigez les mauvaises configurations et les risques de sécurité sur l'ensemble de vos actifs GitHub et GitLab.
 imperva/automatic-api-attack-tool
L'outil d'attaque API personnalisable d'Imperva prend en entrée une spécification API, génère et exécute des attaques basées sur celle-ci en sortie.
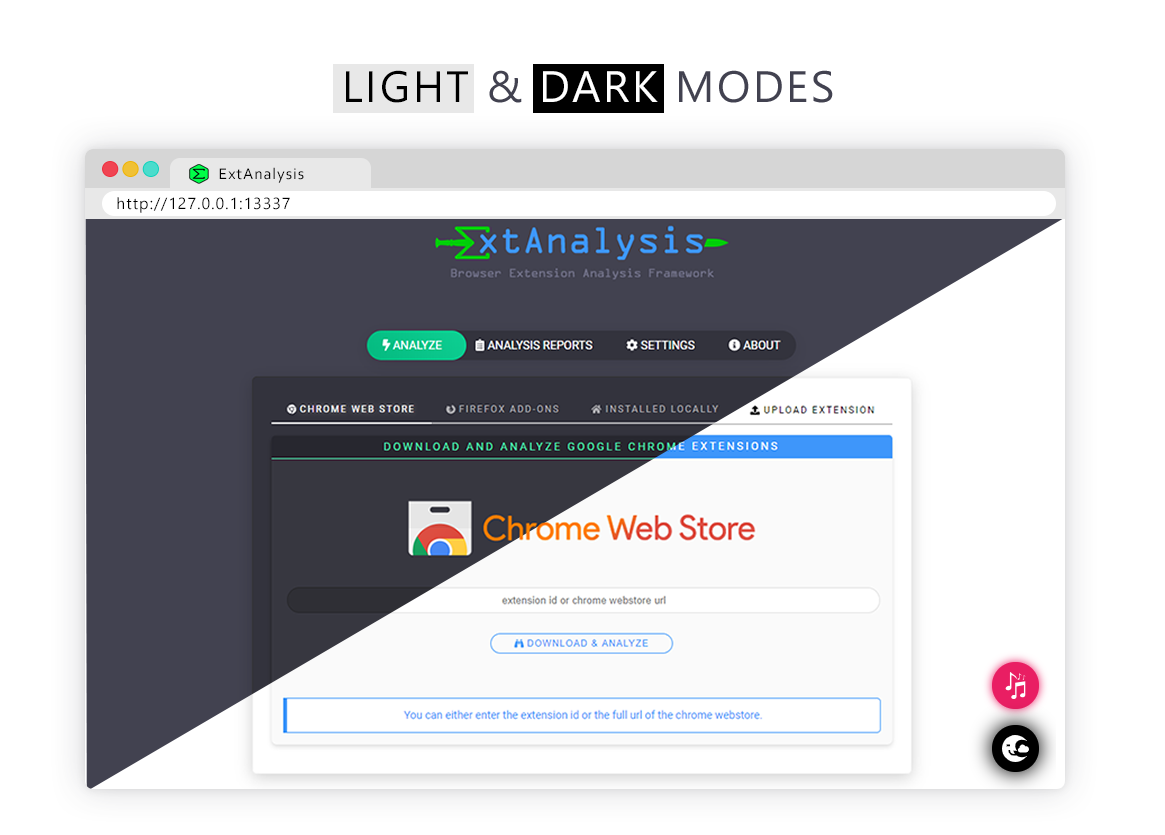 tuhinshubhra/extanalysis
Framework d'analyse d'extensions de navigateur - Scannez et analysez les extensions Chrome, Firefox et Brave pour les vulnérabilités et les…
 harbor-framework/terminal-bench-2
Benchmark pour évaluer les agents IA sur des tâches réelles incluant la résolution de vulnérabilités, le débogage de code et l'assemblage de…
 seekbytes/ipa
Analyseur GUI pour l'exploration approfondie des fichiers PDF. Détectez les charges utiles malveillantes, comprenez les relations entre objets et…

 exploit-database/exploitdb
exploitdb // Le dépôt officiel Exploit-Database
 cckuailong/jndi-injection-exploit-plus
Génère des liens d'injection JNDI exploitables et des charges utiles de désérialisation avec plus de 80 gadgets, prenant en charge les serveurs RMI,…
 s0md3v/papers
Dépôt pour héberger mes articles de recherche.
 caster0x00/above
Sniffeur passif de sécurité réseau qui analyse 28 protocoles (ARP, STP, OSPF, VLAN, SCADA) pour détecter des vulnérabilités dans les équipements…
 guelfoweb/peframe
PEframe est un outil open source permettant d'effectuer une analyse statique sur les malwares Portable Executable et les documents MS Office…
 group3r/group3r
Trouvez des vulnérabilités dans AD Group Policy, mais faites-le mieux que Grouper2.
 eilonh/s3crets_scanner
Scanner automatisé qui traque les secrets (clés API, identifiants) accidentellement téléversés dans des compartiments S3 publics, en utilisant…

 mcgill-dmas/kam1n0-community
Plateforme d'analyse d'assemblage évolutive pour l'indexation, la recherche de clones et la classification d'exécutables à l'aide de techniques…
 ghostvectoracademy/dllhijackhunter
Découverte, validation et confirmation automatisées du détournement de DLL. Transformer des erreurs de configuration locales en chemins d’attaque…








