
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit
 nccgroup/fuzzowski
le fuzzer de protocole réseau que nous voudrons utiliser.
 deepzec/bad-pdf
Voler un hash Net-NTLM en utilisant Bad-PDF
 nshalabi/attack-tools
Modèle de données relationnelles SQLite pour MITRE ATT&CK, accompagné d'un outil de planification d'émulation d'adversaires, enrichi avec les tests…
 cckuailong/reapoc
OpenSource Poc && Vulnerable-Target Storage Box.
 devanshbatham/openredirex
Un fuzzer pour détecter les vulnérabilités de redirection ouverte.
 hxsecurity/dongtai
Outil open-source de test de sécurité d'application interactif (IAST) qui instrumente passivement les applications Java pour détecter les…
 owasp/securecodingdojo
Le Secure Coding Dojo est une plateforme pour dispenser des connaissances en codage sécurisé.
 gaasedelen/patching
Un plugin interactif de patching binaire pour IDA Pro
 1n3/goohak
Lancez automatiquement des requêtes de Google Hacking contre un domaine cible.
 h4r5h1t/webcopilot
Un outil d'automatisation qui énumère les sous-domaines puis filtre les paramètres xss, sqli, open redirect, lfi, ssrf et rce, puis recherche des…
 nu11secur1ty/windows10exploits
Microsoft » Windows 10 : Vulnérabilités de sécurité
 aquasecurity/vuln-list-update
Agrégateur automatisé de données de vulnérabilités qui collecte les avis de sécurité de NVD, OSV, Alpine, Red Hat et plus de 20 autres sources dans…
 alexisahmed/cve-2022-0847-dirtypipe-exploits
Une collection d'exploits et de documentation pouvant être utilisée pour exploiter la vulnérabilité Dirty Pipe de Linux.
 aircrack-ng/mdk4
Outil de test Wi-Fi IEEE 802.11 pour l'exploitation de faiblesses de protocole, incluant inondation de balises, désauthentification, fuzzing de…
 pantheon-security/medusa
Scanner de sécurité axé sur l'IA. NOUVEAU dans v2026.7 : détection de compromission de Claude Code — vérifiez les hooks, permissions et compétences…
 elkokc/reflector
Plugin Burp capable de détecter les XSS réfléchies sur une page en temps réel lors de la navigation sur un site
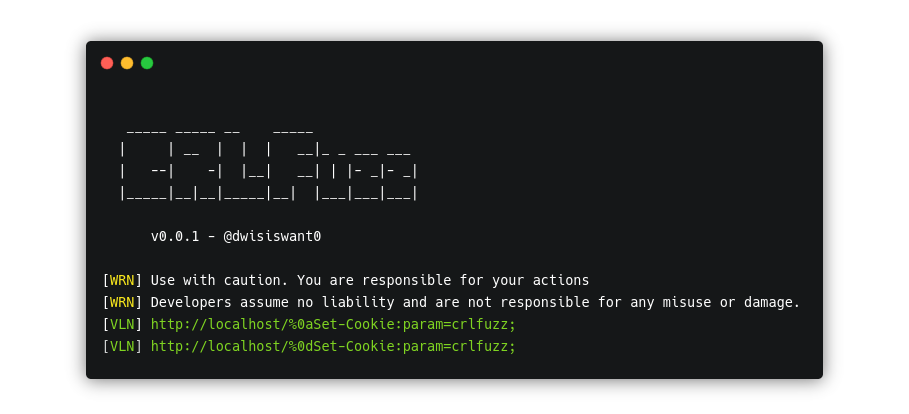 dwisiswant0/crlfuzz
Un outil rapide pour scanner la vulnérabilité CRLF écrit en Go
 torque59/nosql-exploitation-framework
Un framework Python pour le scan et l'exploitation NoSQL








