
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit

 jonrau1/electriceye
ElectricEye est un outil CLI Python multi-cloud et multi-SaaS pour la gestion des actifs, la gestion de la posture de sécurité et la surveillance de…
 tmobile/pacbot
PacBot (Bot de politique en tant que code)
 merill/awesome-entra
😎 Liste géniale de tout ce qui touche à Microsoft Entra
 asamassekou10/ship-safe
L'agent de sécurité indépendant pour les logiciels écrits par IA. Il détecte les problèmes, vérifie s'ils sont réels et vous montre les preuves. Cœur…
 dev-sec/linux-baseline
Profil de conformité basé sur InSpec pour auditer le durcissement des systèmes Linux par rapport aux références de sécurité, garantissant une…
 nemesida-waf/waf-bypass
Outil automatisé de test de sécurité WAF qui détecte les faux positifs et les faux négatifs en utilisant plus de 15 catégories de charges utiles,…
 mcw0/poc
Les issues ont été désactivées pour ces PoC, car ce ne sont que des PoC, dans le domaine public et non pris en charge.
 0xdea/semgrep-rules
Une collection de mes règles Semgrep pour faciliter la recherche de vulnérabilités.
 ine-labs/azuregoat
AzureGoat : Une infrastructure Azure vulnérable à souhait
 securitytemplates/sectemplates
Modèles open source que vous pouvez utiliser pour amorcer vos programmes de sécurité
 d78ui98/apkdeeplens
Aperçus complets de la sécurité Android.
 requie/ai-red-teaming-guide
Un guide complet pour les tests adversariaux et l'évaluation de la sécurité des systèmes d'IA, aidant les organisations à identifier les…
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 inquest/malware-samples
Une collection d’échantillons de malwares et d’informations de dissection associées, très probablement référencée depuis http://blog.inquest.net
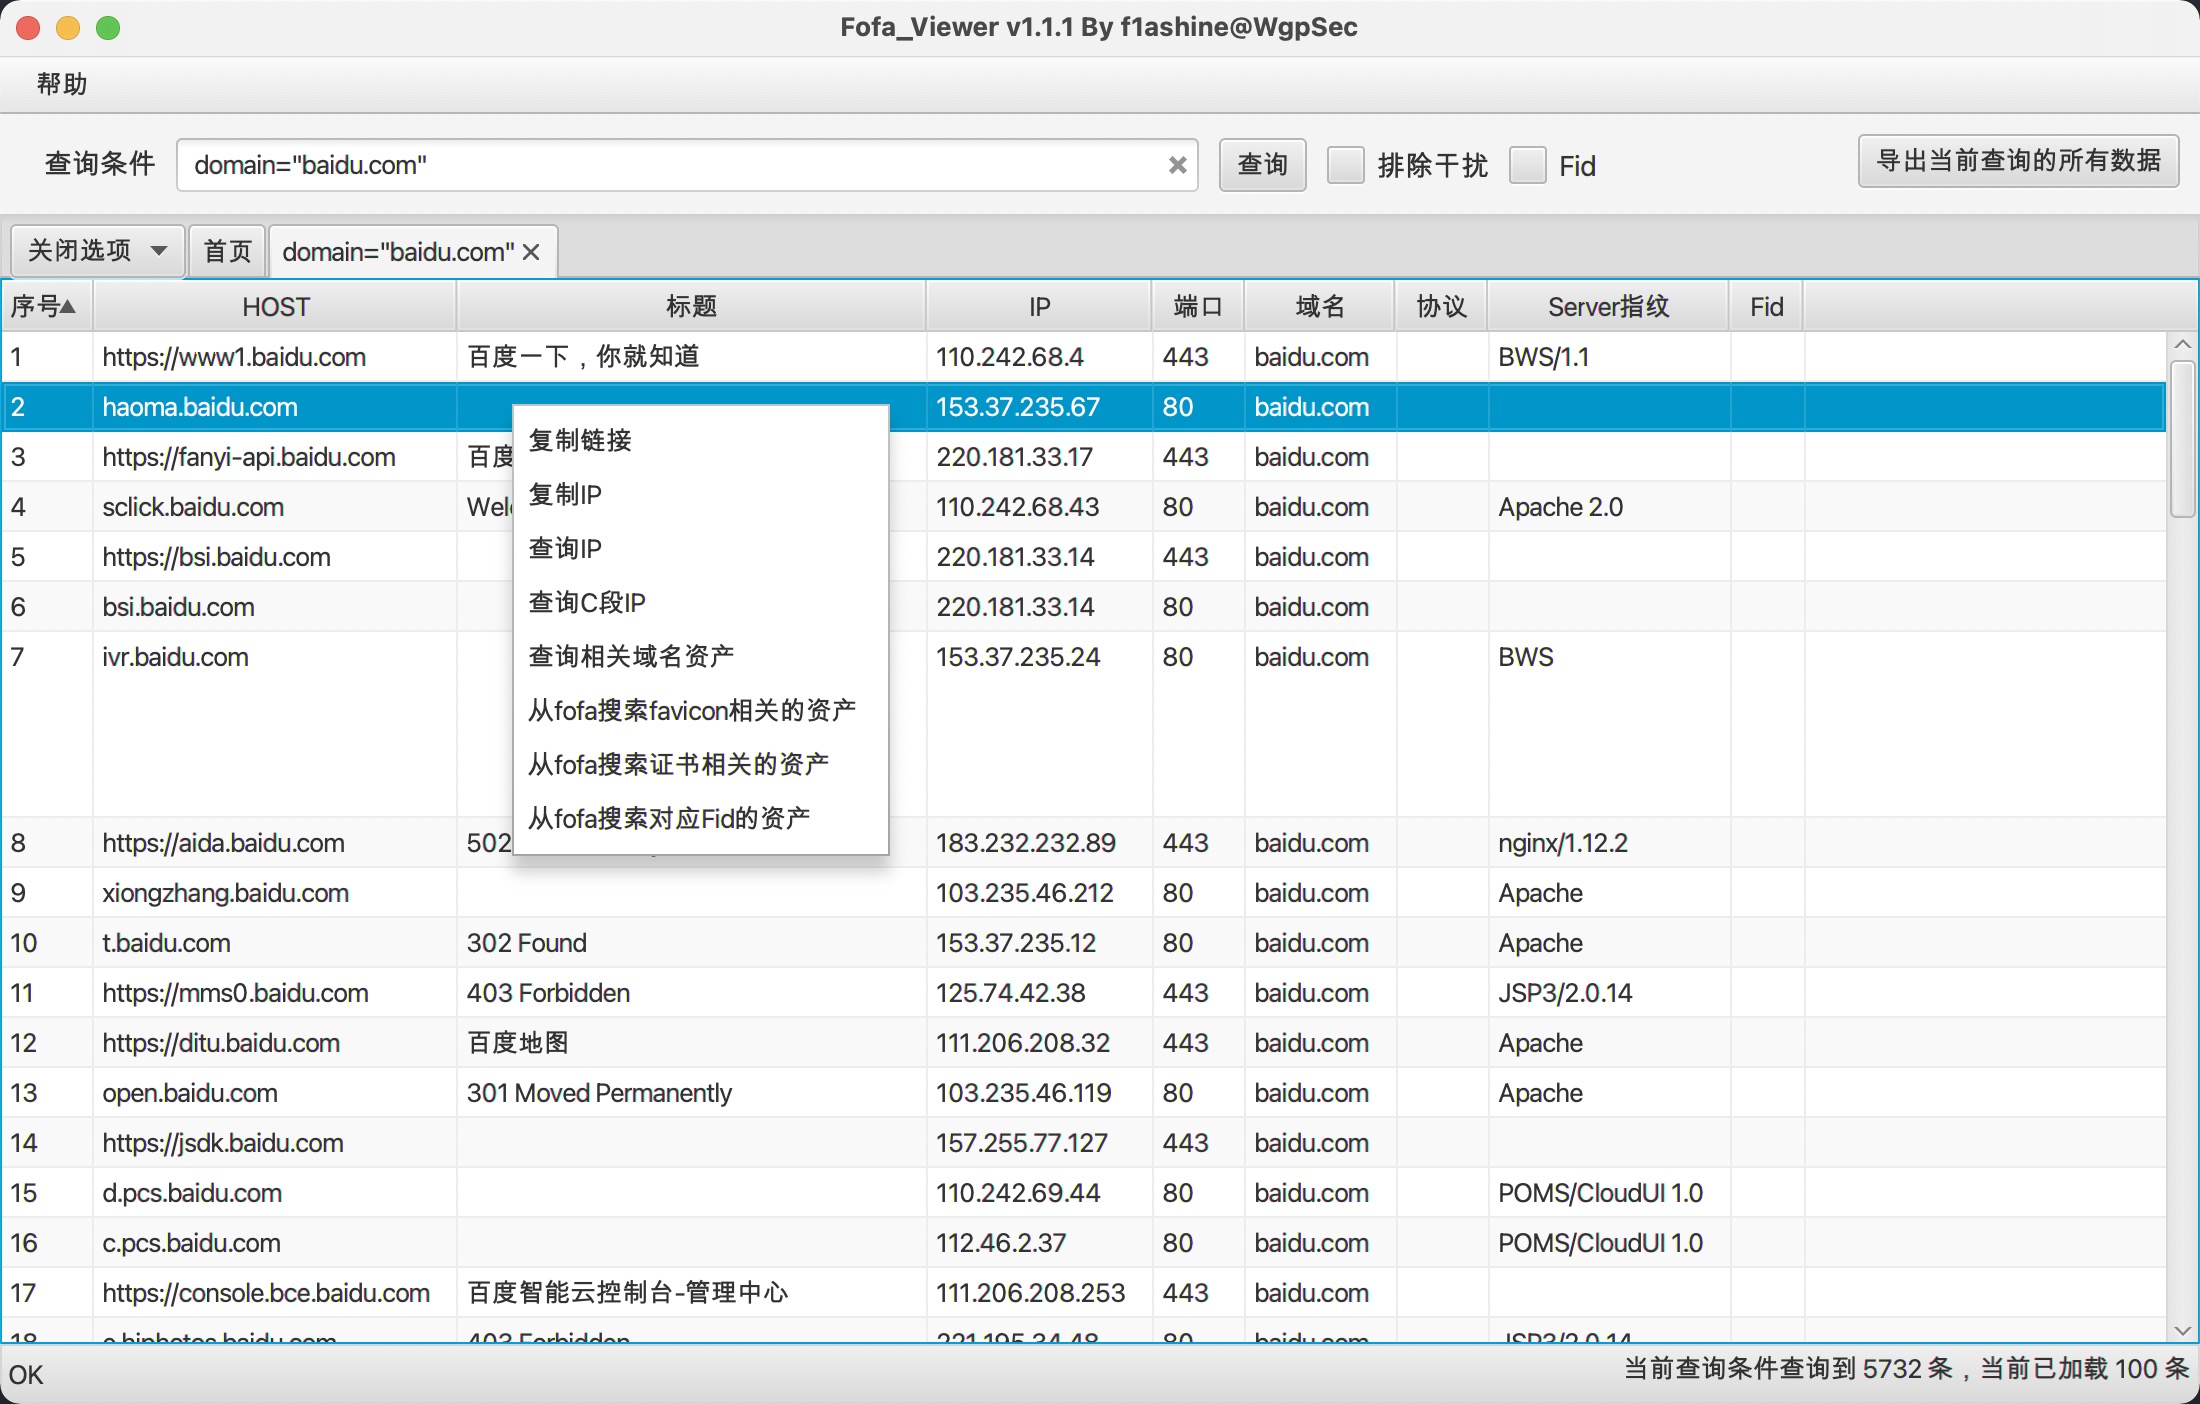 wgpsec/fofa_viewer
Un simple client FOFA écrit en JavaFX. Réalisé par WgpSec, maintenu par f1ashine.
 ajinabraham/cmsscan
Scanner CMS : Analyser les sites WordPress, Drupal, Joomla, vBulletin pour des problèmes de sécurité.
 murphysecurity/murphysec
Un outil open source axé sur la sécurité de la chaîne d'approvisionnement logicielle. 墨菲安全 se concentre sur la sécurité de la chaîne…
 kathanp19/jsfscan.sh
Automatisation pour la reconnaissance JavaScript dans le bug bounty.








