
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit
 elementalsouls/claude-bughunter
Un ensemble de compétences Claude Code pour la chasse aux bugs et les travaux d'équipe rouge externe - 82 compétences, 15 commandes slash, 681…
 github/codeql
CodeQL : les bibliothèques et requêtes qui alimentent les chercheurs en sécurité du monde entier, ainsi que l'analyse de code dans GitHub Advanced…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
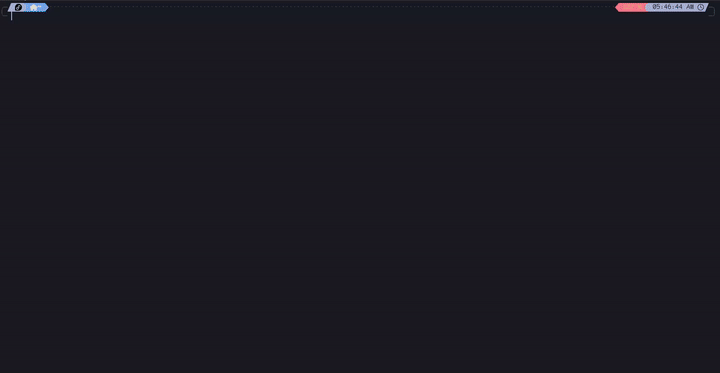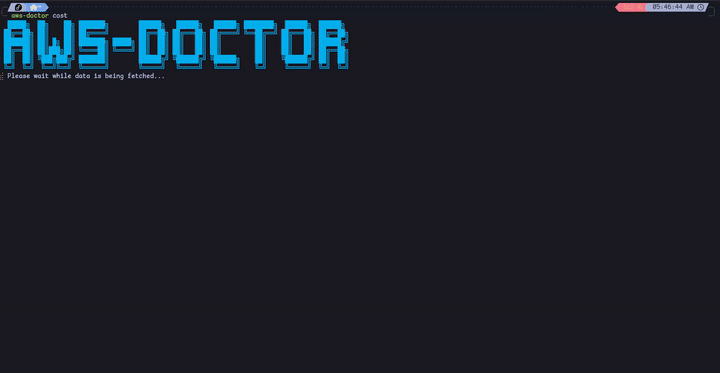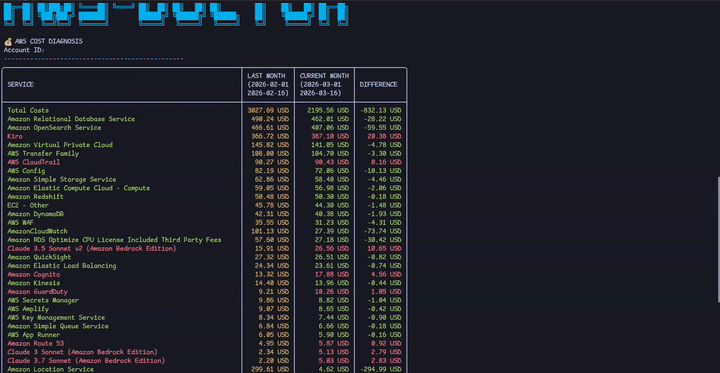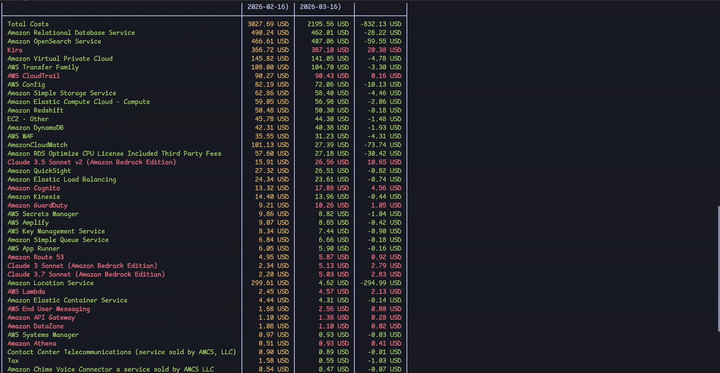 elc0mpa/aws-doctor
Puissant CLI open-source pour auditer la sécurité, les coûts et les meilleures pratiques dans AWS. 🩺 ☁️
 garrytan/gstack
Use Garry Tan's exact Claude Code setup: 23 opinionated tools that serve as CEO, Designer, Eng Manager, Release Manager, Doc Engineer, and QA
 makenowjust-labs/recheck
Static analysis tool for detecting ReDoS (Regular Expression Denial of Service) vulnerabilities in JavaScript and Scala codebases, providing…
 nomi-sec/cve-easy-list
👀Liste simple de CVE
 horkimhab/poc-cve-collection
🧪 Collecte les PoC de CVE et les sauvegarde sur Internet Archive lorsqu'ils sont indisponibles sur GitHub.
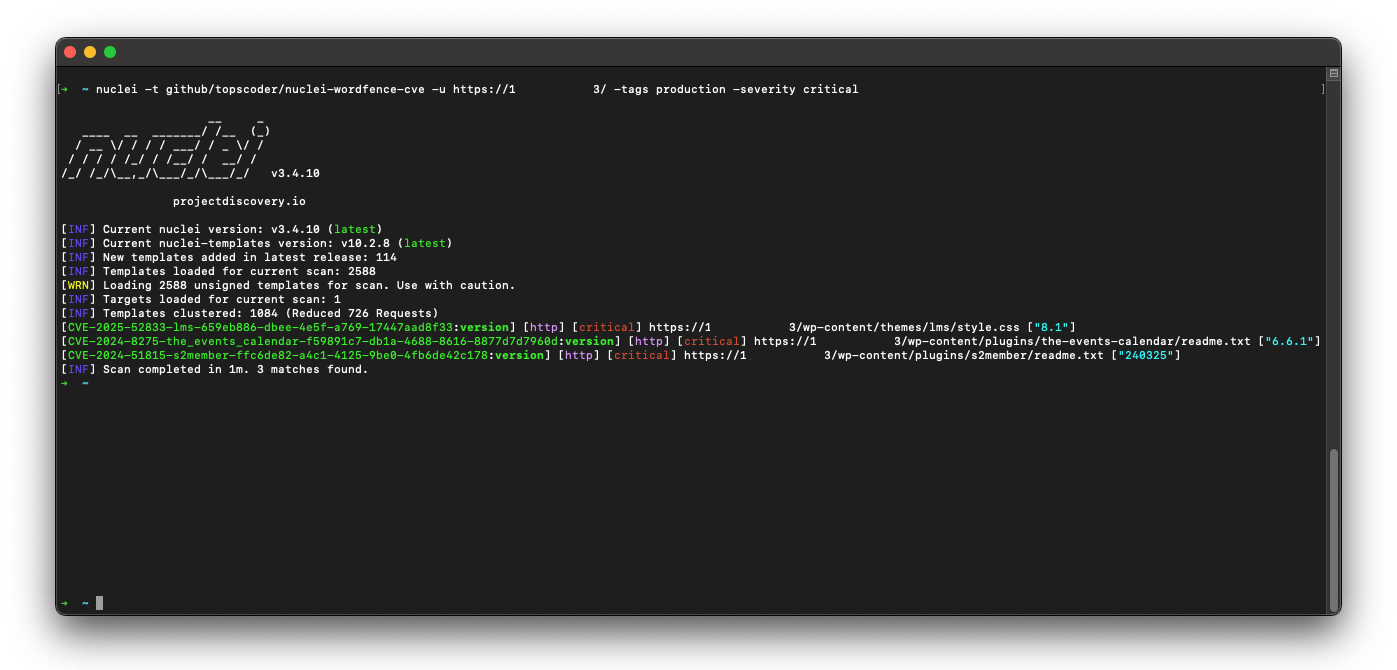 topscoder/nuclei-wordfence-cve
80k+ WordPress Nuclei templates, updated daily from Wordfence intel—filter by severity/tags/CVE and scan in one line. 🚀🔒
 tamarin-prover/tamarin-prover
Outil de vérification symbolique pour les protocoles de sécurité utilisant la réécriture de multiensembles et la résolution de contraintes afin de…
 0xgh057r3c0n/php2shell
PoC d'exploitation en un clic pour CVE-2026-109618 et CVE-2026-109619 contre des cibles vulnérables PHP + Apache mod_php (prefork).
 corazawaf/coraza
Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…
 eshlomo1/cloudsec
Maîtrisez l'art de l'exploitation cloud. Une ressource spécialisée pour les chercheurs en sécurité offensive et les red teamers, axée sur l'armement…
 google/oss-fuzz
OSS-Fuzz - fuzzing continu pour les logiciels open source.
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 essexrich/threatactors-ttps
Référentiel créé pour partager des informations sur les tactiques, techniques et procédures utilisées par les acteurs de la menace. Initialement avec…
 patrickmgarrity/anthropic-credited-cves
Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team
 akto-api-security/akto
Plateforme open-source de sécurité des API pour la découverte continue d'API, les tests de vulnérabilités et la détection des menaces en temps réel.…








