
 elementalsouls/claude-bughunter

Un ensemble de compétences Claude Code pour la chasse aux bugs et les travaux d'équipe rouge externe - 82 compétences, 15 commandes slash, 681 modèles de rapports divulgués organisés dans 24 classes de vulnérabilités principales, plus des matrices d'attaque d'identité et d'infrastructure d'entreprise.
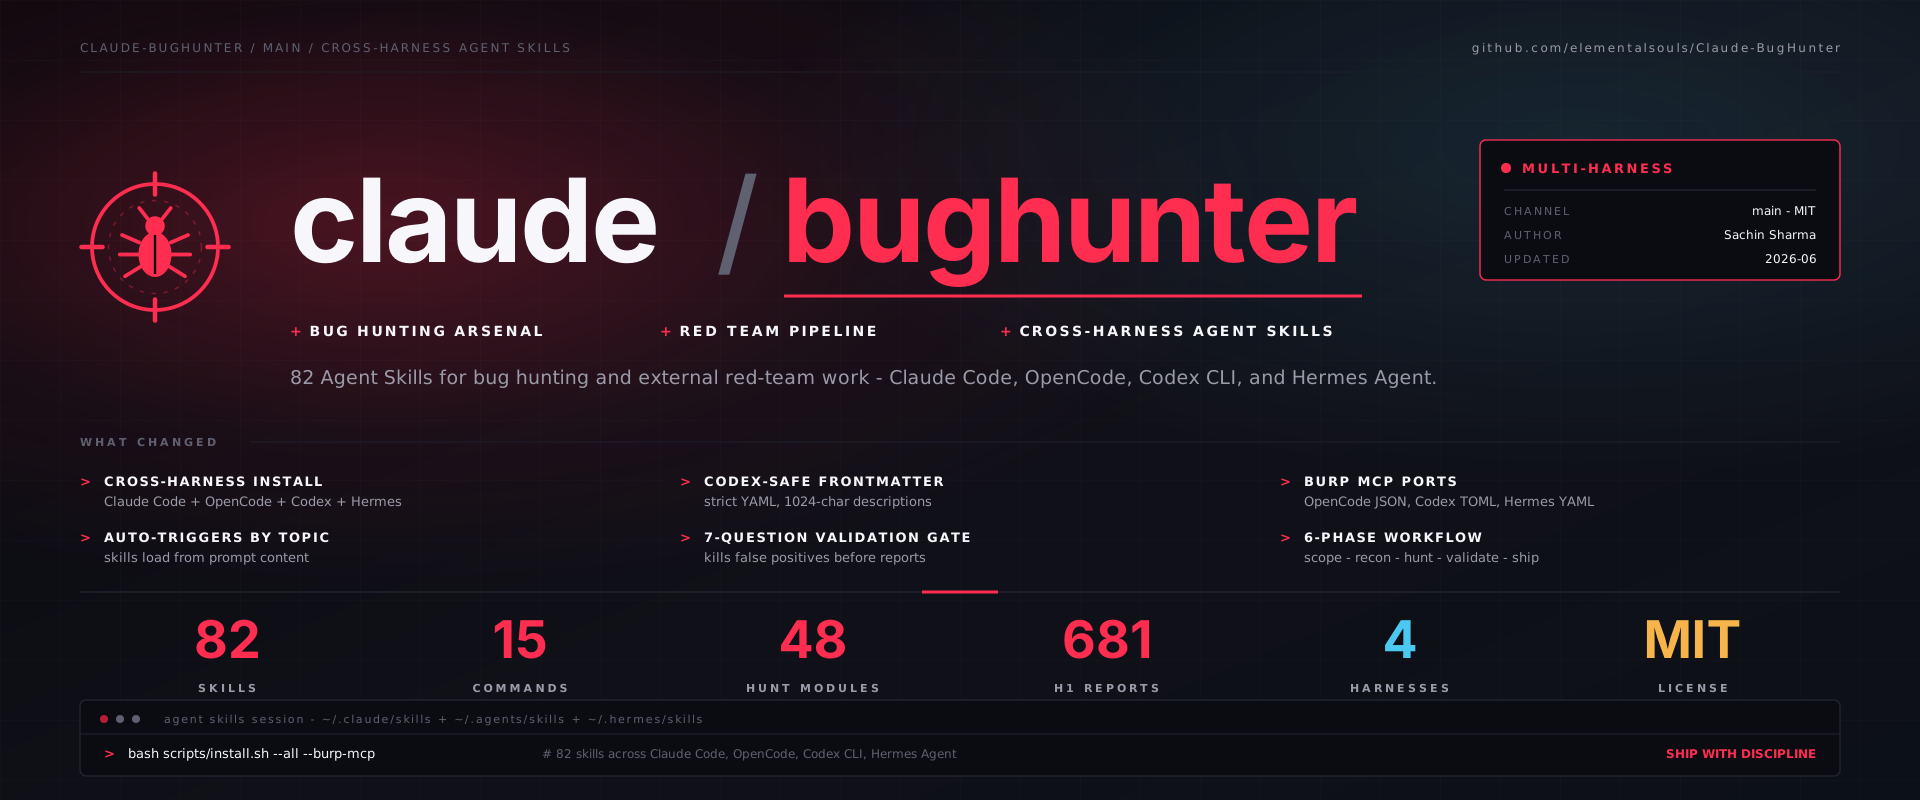
Un ensemble de compétences Claude autonome pour la chasse aux bugs et le travail de red-team externe · 83 compétences · 15 commandes slash · 681 modèles de rapports divulgués (433 désormais cités et auditables individuellement) couvrant 24 classes de vulnérabilités principales · matrices d'attaque d'identité et d'infrastructure d'entreprise · échafaudage de dossiers d'engagement · intégration Burp MCP · éprouvé lors d'engagements autorisés de red-team et de chasse aux bugs, ainsi que sur des plateformes de formation publiques (DVWA, OWASP Juice Shop, Hacker101, testphp.vulnweb.com).
Créé par Sachin Sharma — Bug Hunting & GenAI Security Research.
SPONSORISÉ PAR

claude-bughunter est un ensemble de compétences prêt à l'emploi pour le système de compétences de Claude Code. Installez-le une fois et Claude Code cesse d'être un chatbot pour se comporter comme un chercheur senior en chasse aux bugs ou un opérateur red-team : il connaît les techniques, les modèles de chaînes, les mappages VRT, les chaînes de CVE des plateformes, et l'hygiène — et il reste dans le périmètre.
Quatre couches s'empilent :
bb-methodology + redteam-mindset : le workflow non linéaire en 5 phases, le cadre de pensée critique et la discipline de l'opérateur red-team.hunt-* issues de 681 rapports HackerOne divulgués : modèles de détection par classe, payloads, tableaux de contournement et modèles de chaînes.triage-validation + reporting + evidence-hygiene : la porte aux 7 questions, la sévérité selon le VRT, les réfutations OOS, la rédaction des PII et les livrables red-team.Tout est déclenché automatiquement par sujet — décrivez ce que vous testez en langage courant et la compétence pertinente se charge. Aucune invocation par nom.
Option A — installer comme plugin Claude Code (recommandé). Depuis l'intérieur de Claude Code :
/plugin marketplace add elementalsouls/Claude-BugHunter
/plugin install claude-bughunter@elementalsouls
Les 83 compétences + 15 commandes se chargent avec un espace de noms sous claude-bughunter: et se mettent à jour lorsque vous incrémentez la version du plugin — aucun fichier n'est copié dans ~/.claude/.
Option B — installation par copie (pas de système de plugins / épinglage à un clone) :
git clone https://github.com/elementalsouls/Claude-BugHunter.git
cd Claude-BugHunter
# macOS / Linux
bash scripts/install.sh

# Windows (PowerShell)
pwsh ./scripts/install.ps1
Les deux copient les skills + commandes dans ~/.claude/ (macOS/Linux) ou %USERPROFILE%\.claude\ (Windows) et configurent le scaffolder d'engagement hunt.
Ce que chaque chemin d'installation vous apporte :
| Chemin | 83 skills + 15 slash commands | CLI cbh | scaffolder hunt |
|---|---|---|---|
| A — plugin | ✅ namespacés sous claude-bughunter: | ➕ pipx install séparé | ❌ clone uniquement |
| B — installation par copie | ✅ copiés dans ~/.claude/ | ✅ depuis le clone | ✅ depuis le clone |
Le plugin est le chemin le plus rapide vers les skills + slash commands. Le runner
cbh natif du terminal s'installe de manière autonome — pipx install git+https://github.com/elementalsouls/Claude-BugHunter
— ainsi les utilisateurs du plugin peuvent l'ajouter sans un clone complet (voir cbh CLI).
Le scaffolder d'engagement hunt est fourni avec le clone (Option B).
C'est tout. Ouvrez Claude Code et décrivez ce que vous testez en langage naturel — le skill approprié se charge automatiquement, sans invocation par nom :
> Testing acme.com — an in-scope HackerOne target. Run recon and rank the surface.

  ⟳ loading skills: web2-recon, offensive-osint, bb-methodology …
    → subdomain enum (subfinder + crt.sh) … 47 hosts
    → live hosts (httpx) … 12 · tech fingerprint … 6 distinct stacks
    → ranked surface: api.acme.com (GraphQL, introspection ON)  ← start here
                      auth.acme.com (OAuth, SSO)               ← hunt-oauth

  Next: want me to probe the GraphQL introspection + OAuth redirect_uri?
→ Guide d'installation complet · Guide d'utilisation · catalogue de compétences consultable.
Le bloc ci-dessus est une transcription illustrative. Pour enregistrer une vraie démo de votre propre session :
asciinema rec demo.cast→ téléversez sur asciinema.org et placez le badge ici.
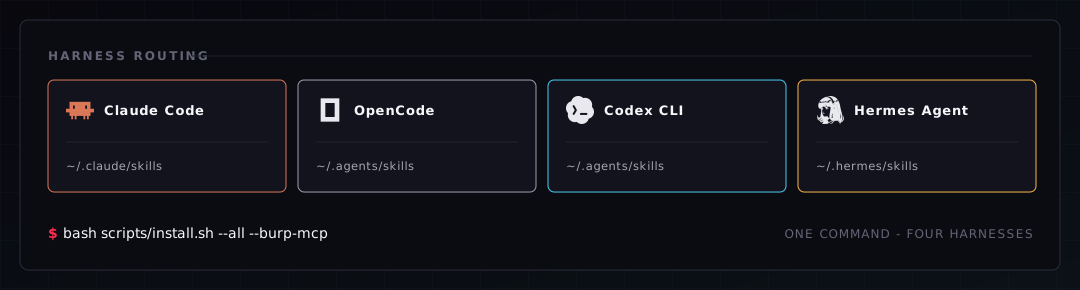
Les compétences sont de simples Agent Skills — le même format SKILL.md que Claude Code · OpenCode · OpenAI Codex CLI · Hermes Agent · Google AntiGravity chargent tous. Une seule commande les installe partout :
# macOS / Linux
bash scripts/install.sh --all --burp-mcp

# Windows (PowerShell)
pwsh ./scripts/install.ps1 -All -BurpMcp
| Harness | Répertoire de compétences cible | Drapeau |
|---|---|---|
| Claude Code (référence) | ~/.claude/skills/ | (par défaut) |
| OpenCode | lit ~/.claude/skills/ & ~/.agents/skills/ | (par défaut) / --agents |
| OpenAI Codex CLI | ~/.agents/skills/ | --agents |
| Hermes Agent | ~/.hermes/skills/ | --hermes |
| Google AntiGravity | ~/.gemini/config/skills/ | --antigravity |
--all (-All) détecte les harness installés et copie les compétences vers le chemin de chaque harness (~/.claude/skills, ~/.agents/skills, ~/.hermes/skills, ~/.gemini/config/skills) ; --burp-mcp (-BurpMcp) connecte le serveur Burp MCP à chacun. La couche knowledge complète est portée sur les cinq — les slash commands et le moteur /hunt restent réservés à Claude Code par conception.
