
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit
 pvharmo2/gha-lab-83342297e0
# Laboratoire de recherche en sécurité autorisé reproduisant CVE-2024-41127 (GHSA-wcjf-5464-4wq9) : exécution de pipeline empoisonné via injection de…
 suruurism/cve-writeups-and-pocs
CVE-2026-80724 PoC + write-up complet — le mappage en lecture seule ptp/vmclock du noyau Linux devient inscriptible (VM_MAYWRITE). Découvert, signalé…
 horkimhab/cve-2026-76581
Dépôt éducatif fournissant une preuve de concept pour CVE-2026-76581, avec des scripts destinés aux tests de sécurité autorisés et à la recherche…
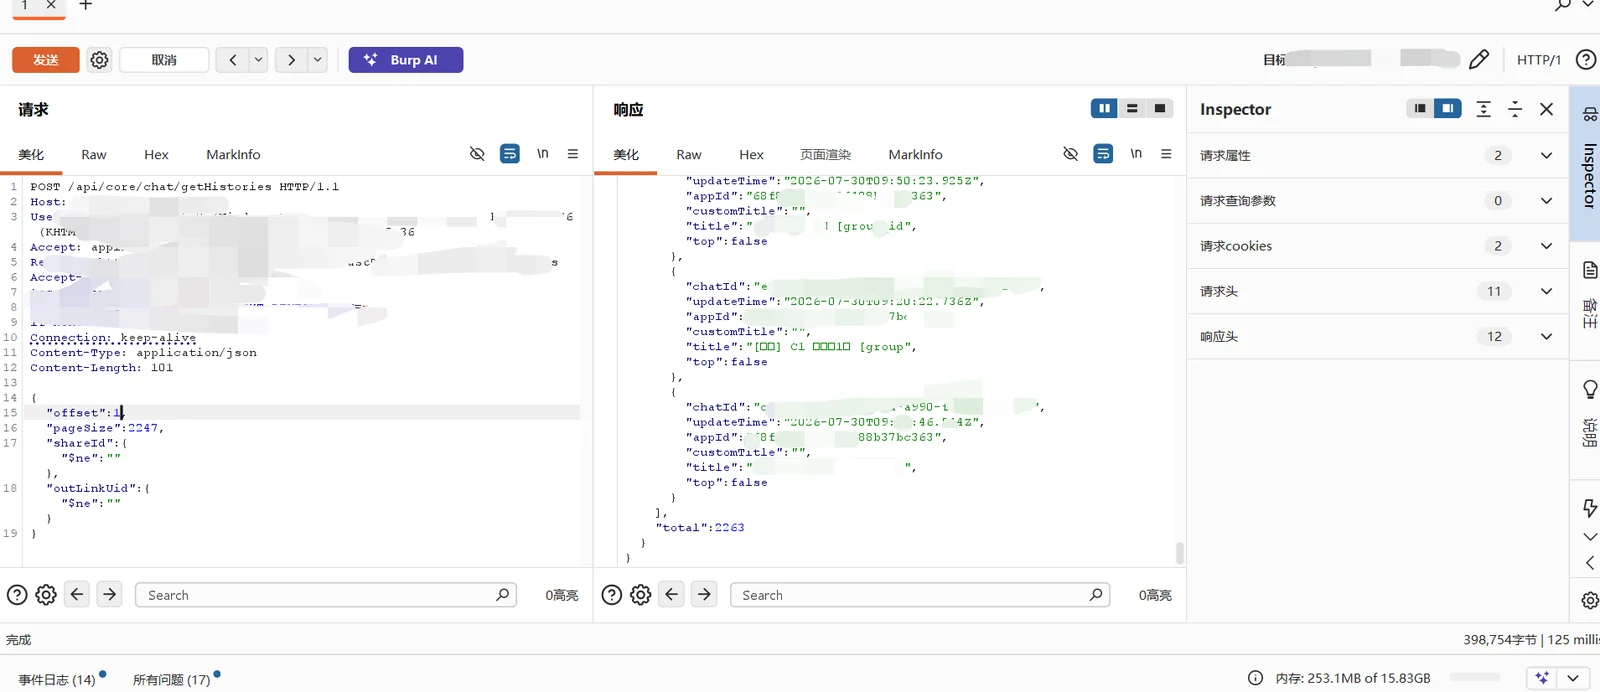 exploreio/cve-2026-79483-fastgpt-nosql-injection
Preuve de concept pour CVE-2026-79483, une injection NoSQL dans FastGPT Community Edition permettant un accès non authentifié aux titres de…
 lindhunt/cve-2026-18741
Preuve de concept pour CVE-2026-18741, une vulnérabilité XSS stockée dans Worksuite SaaS Asset Management, démontrant l'exécution de JavaScript…
 minhhk68/cve-2026-12513
Avis technique et preuve de concept pour CVE-2026-12513, une suppression arbitraire de fichiers non authentifiée via un traversement de chemin dans…
 neccie/yellowkey-bitlocker-cve-2026-45585
Gérez les clés de récupération BitLocker, déverrouillez les lecteurs chiffrés et surveillez l'état du chiffrement avec cet utilitaire Windows léger.
 xernary/cve-2026-82539
Avis de sécurité pour la vulnérabilité de débordement de tampon TOTOLINK a720r
 maxprog-svg/citrixbleedcve-2026-8452-2025-5777
Outil d'exploitation CitrixBleed - CVE-2025-5777 & CVE-2026-8452. Lecture mémoire à distance non authentifiée depuis Citrix NetScaler ADC & Gateway.…
 elihiho/security-operations-labs
Modélisation des menaces, segmentation IT/OT, détection Snort et validation reproductible d’un profil de détection Drupal.
 rebilibin/ghostlock-oppo-watch3pro
Recherche d'exploitation complète pour CVE-2026-43499 (GhostLock) sur OPPO Watch 3 Pro, incluant l'analyse UAF du noyau, le désassemblage et le…
 udinchan/cve-2026-82222-poc
Preuve de concept d'exploitation pour CVE-2026-82222, une injection d'objets PHP non authentifiée menant à l'exécution de code à distance dans le…
 dinosn/givewp-cve-2026-82222-rce-lab
# Laboratoire Docker autorisé et PoC propre pour valider la RCE CVE-2026-82222 dans GiveWP 4.16.5.1 et le correctif 4.16.7.2.
 p0pr0ck5/lua-ffi-libinjection
Liaisons FFI LuaJIT pour libinjection, offrant une détection des injections SQL et des XSS avec des API spécifiques au contexte pour la sécurité des…
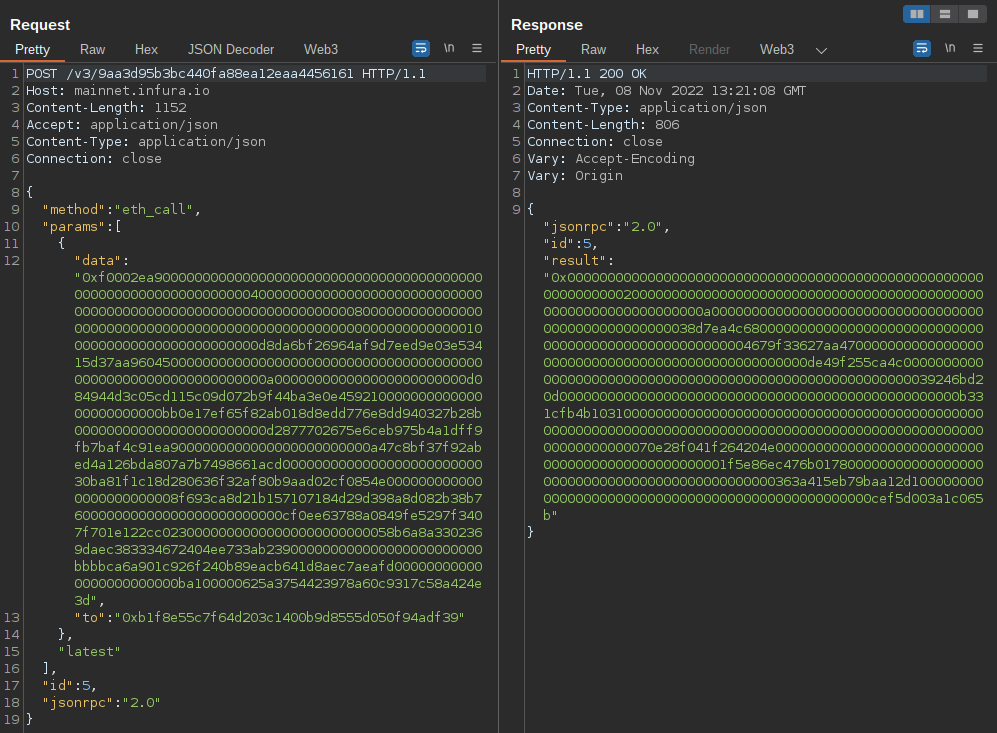 uwctcjnwlk/web3-decoder
Extension Burp Suite pour décoder les appels Ethereum JSON-RPC et les interactions avec les contrats intelligents, prenant en charge plusieurs…
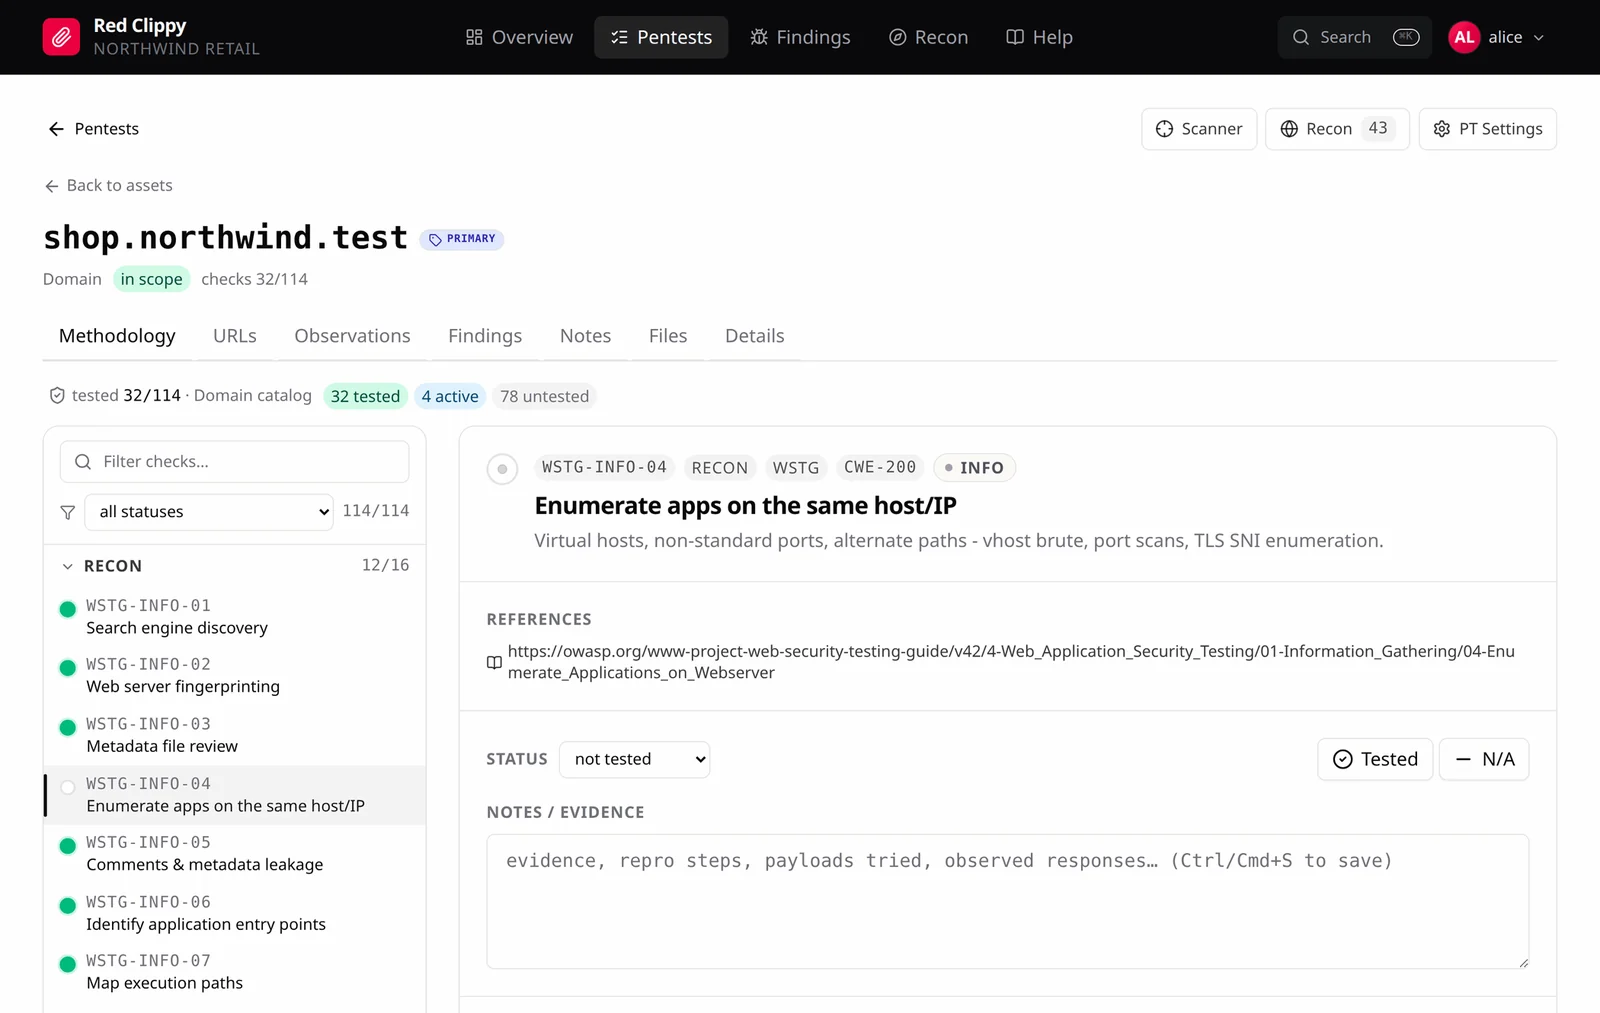 cspf-founder/red-clippy
Outil open-source de gestion de tests d'intrusion conçu pour être opéré par un agent IA.
 bozellqp/zk-xml-probe
Static XML fixtures pour les tests autorisés de bug bounty du comportement des analyseurs XML (CVE-2026-45071).
 cyghtinc/cve-2024-30088-binary-lpe-privielege-escalation-cyght-toctou
Binaire de preuve de concept compilé pour l'élévation de privilèges locale exploitant CVE-2024-30088, une vulnérabilité TOCTOU, ciblant les systèmes…








