
 #1
Outils pour la consommation, l'agrégation et l'analyse des flux de renseignement sur les menaces externes provenant de diverses sources.
Recommandé par Kitploit
 julioliraup/antiphishing
Protection avancée contre le phishing : ensembles de règles Suricata ouverts et gratuits
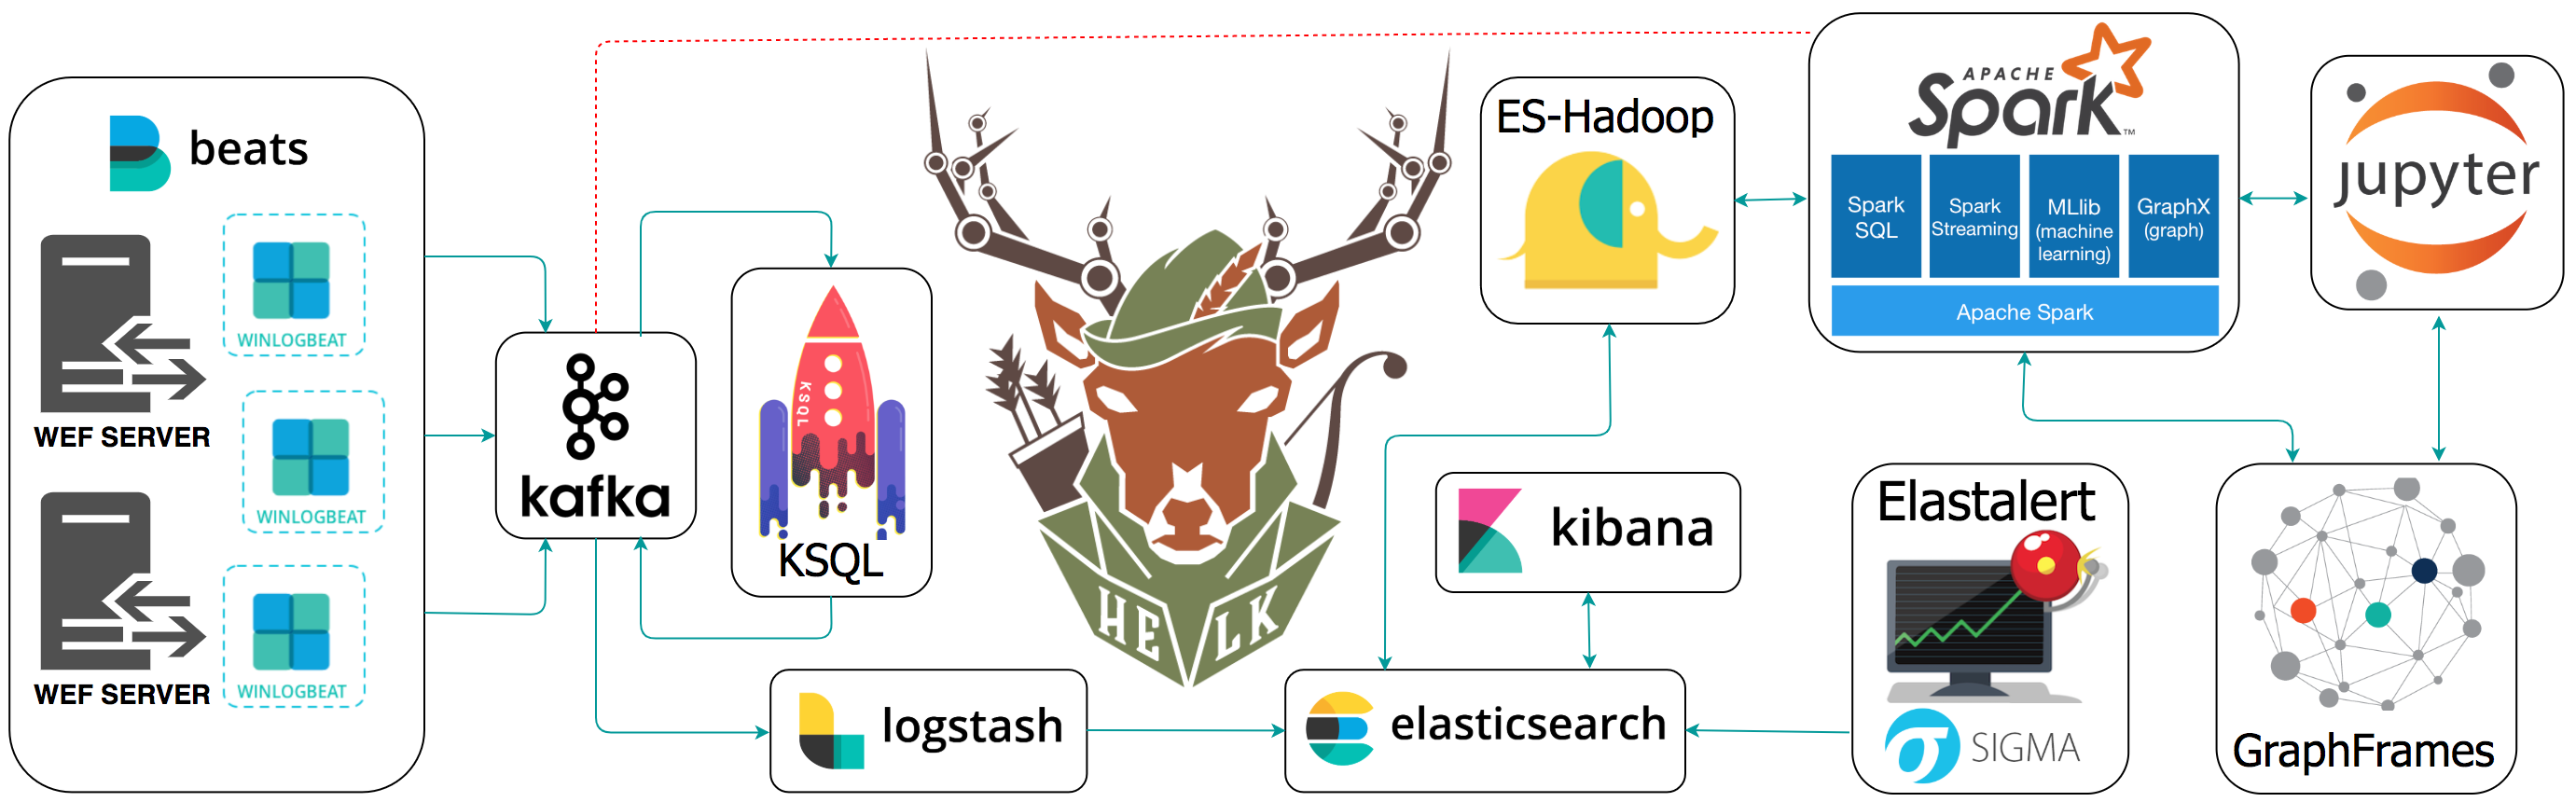
 olafhartong/threathunting
Une app Splunk mappée à MITRE ATT&CK pour guider vos chasses aux menaces.
 circl/ail-framework
AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
 olafhartong/attackdatamap
Une évaluation de source de données au niveau des événements pour montrer la couverture potentielle ou le cadre MITRE ATT&CK
 randomuserid/adama
Recherche pour la chasse aux menaces et l'analyse de sécurité
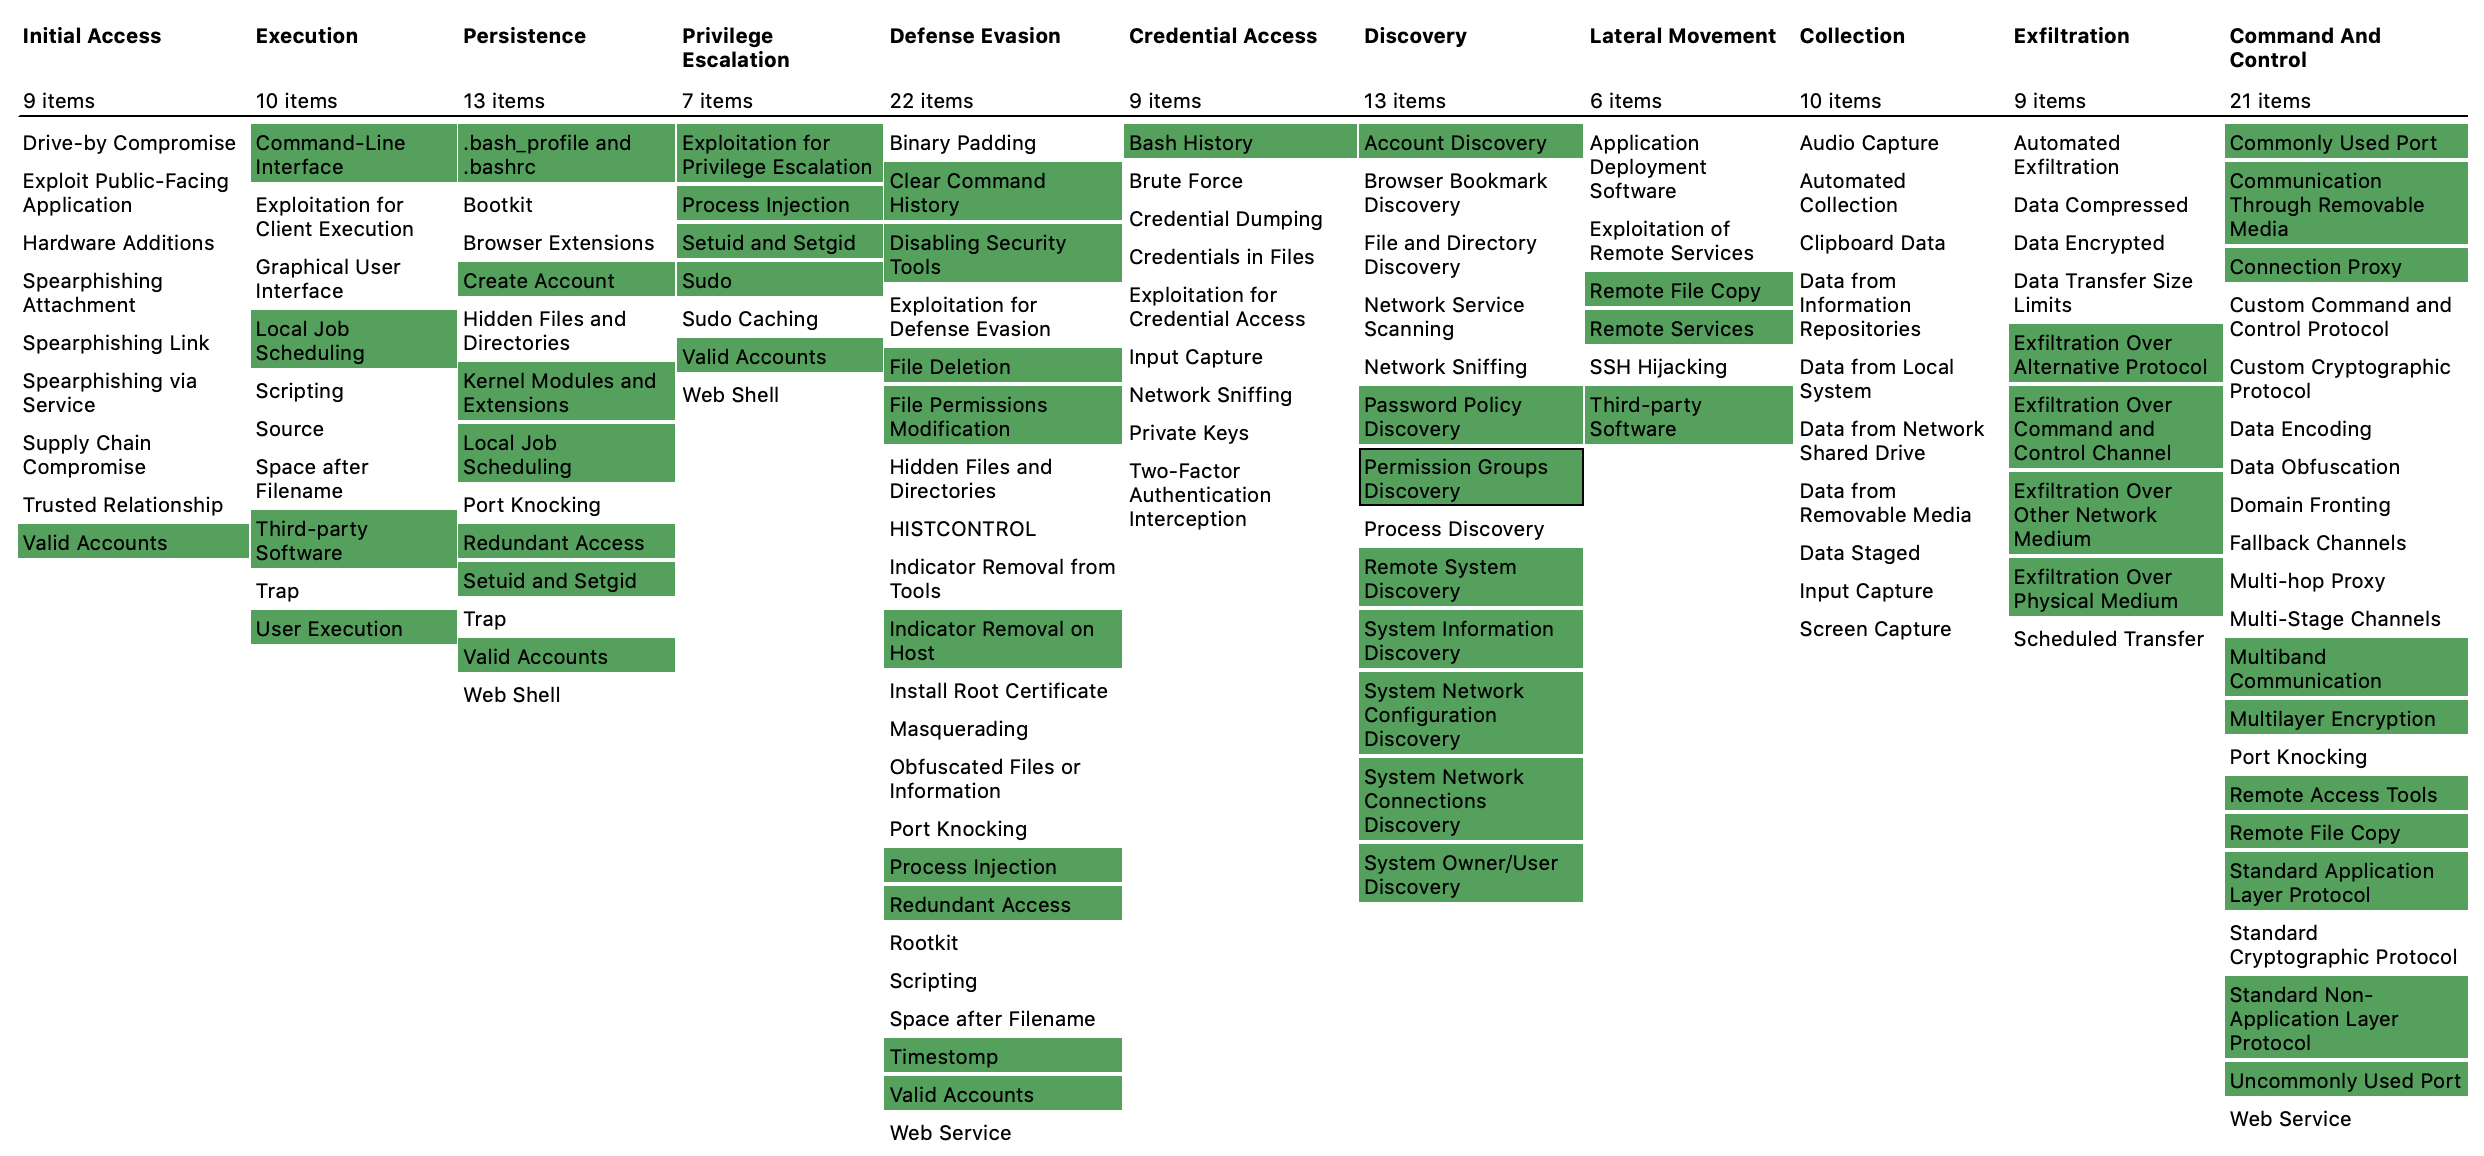 bfuzzy/auditd-attack
Un ensemble de règles Auditd Linux mappé au framework d'attaque MITRE.
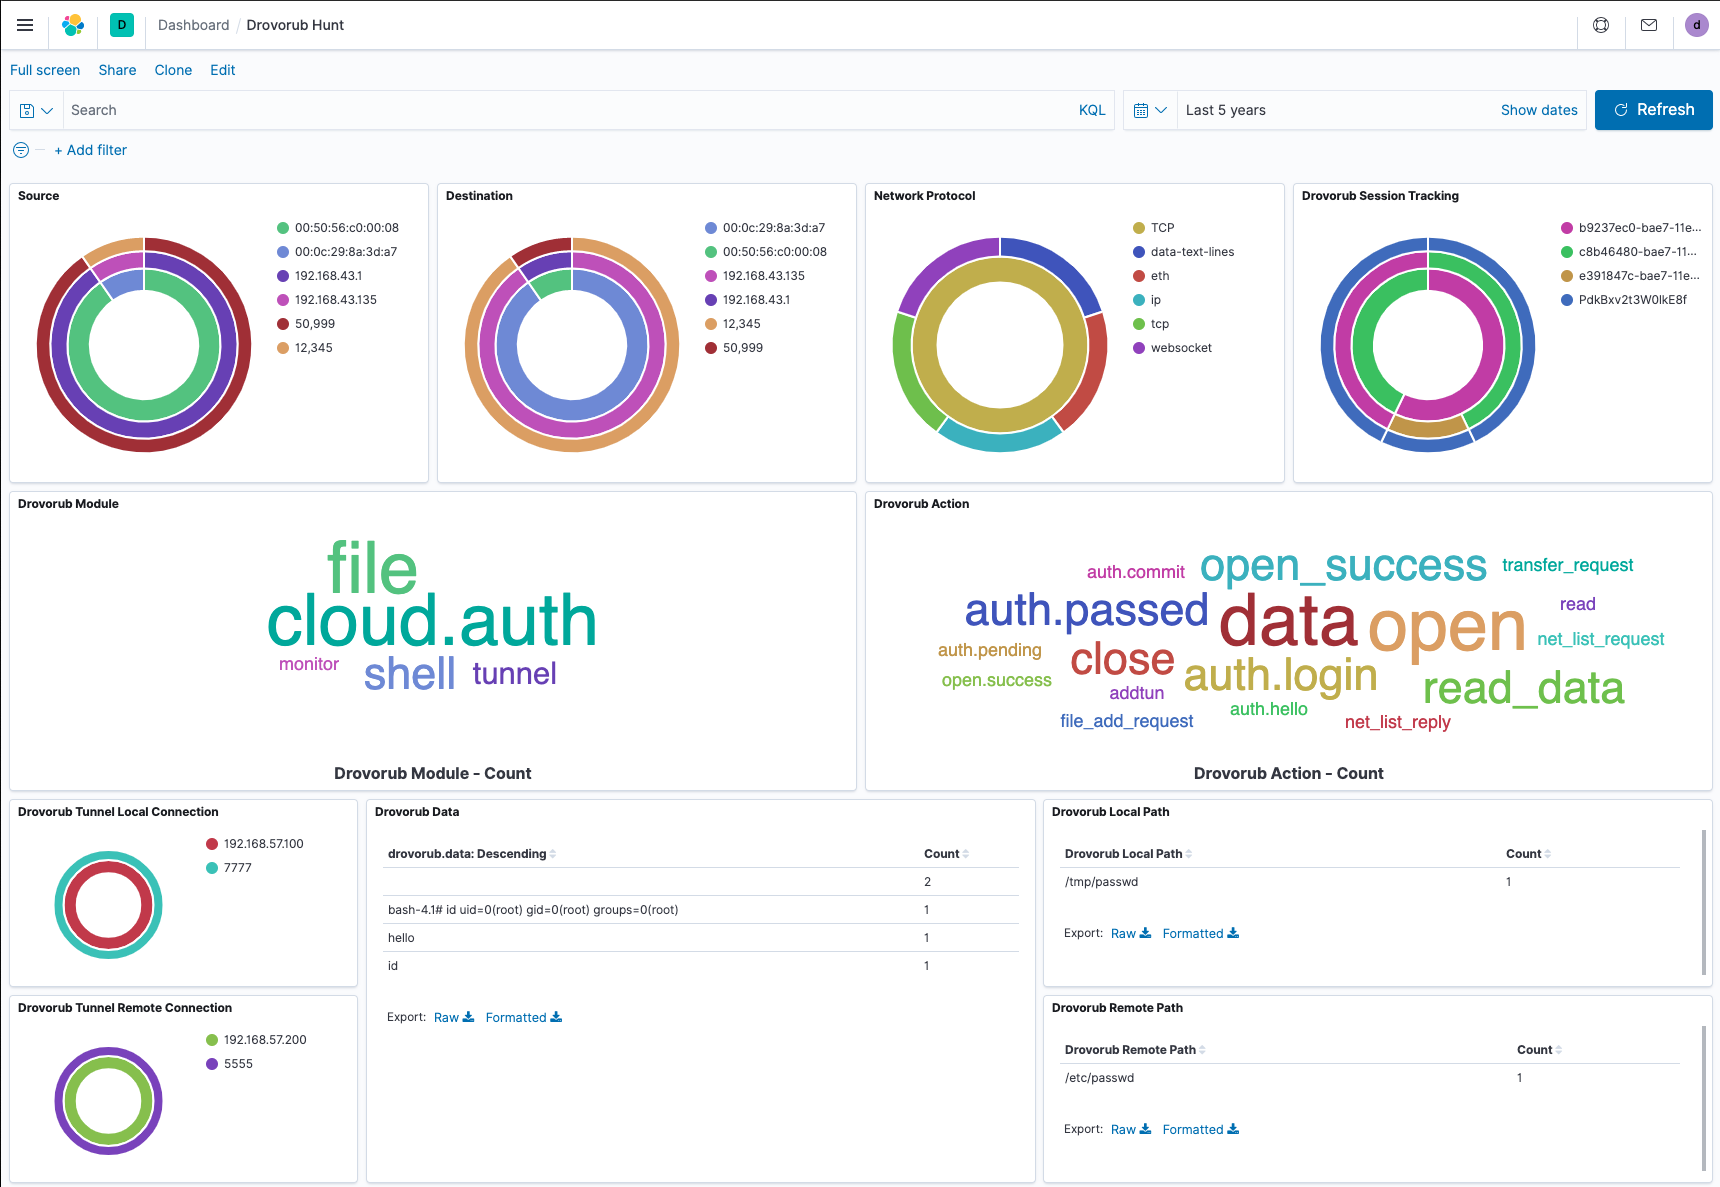 insane-forensics/drovorub-hunt
Un outil pour faciliter la chasse réseau des serveurs C2 du malware Drovorub du GRU.
 ninoseki/mihari
Un agrégateur de requêtes pour la chasse aux menaces basée sur l'OSINT
 yeti-platform/yeti
Votre intelligence des menaces au quotidien
 patrowl/patrowlhears
PatrowlHears - Centre de renseignement sur les vulnérabilités / Exploits
 sigmahq/sigma
Répertoire principal des règles Sigma
 jangeisbauer/gundog
gundog - chasse guidée dans Microsoft Defender
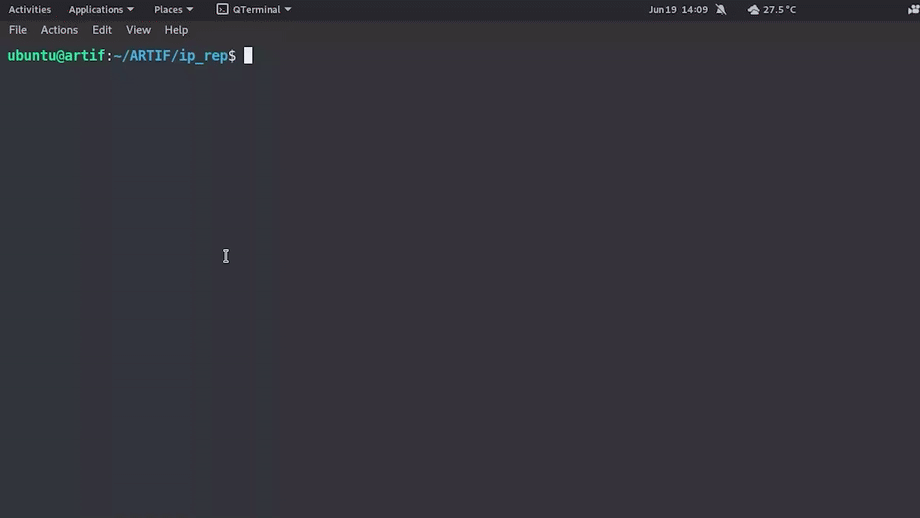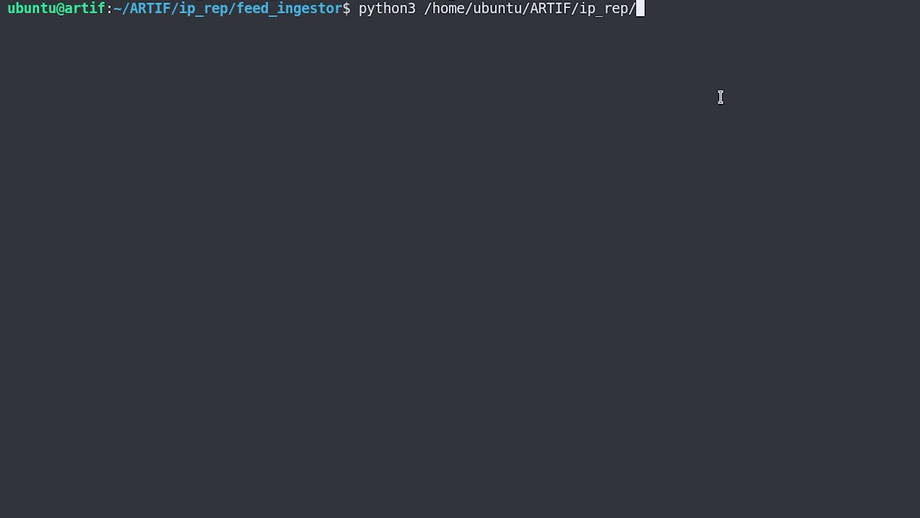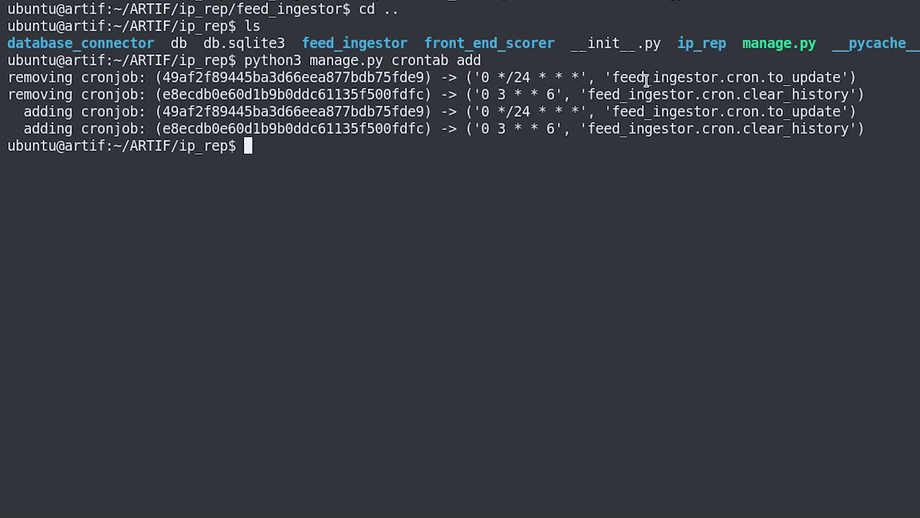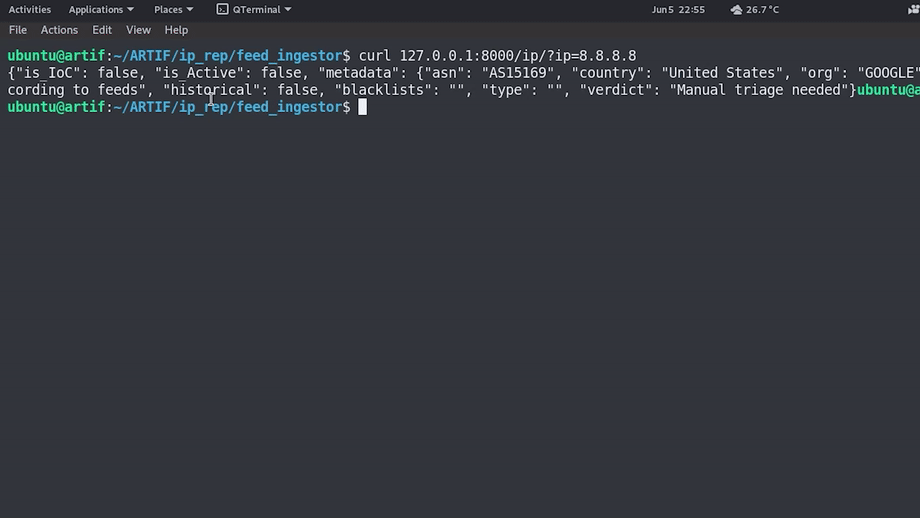 cred-club/artif
Un cadre avancé de renseignement en temps réel sur les menaces pour identifier les menaces et le trafic web malveillant sur la base de la réputation…
 crowdsecurity/crowdsec
Moteur open-source IDS/IPS et WAF qui analyse les logs et les requêtes HTTP pour détecter et bloquer les IP malveillantes, en s'appuyant sur une…
 payloadsecurity/sandbox_scryer
Analyse les rapports de détonation de sandbox publics pour produire des renseignements de chasse aux menaces, organise les résultats via MITRE…
 qbitseclabs/brintelcollector
Cyber Threat Intelligence (CTI) utilisant des sources et des indicateurs de menaces nationaux, voire mondiaux, mais avec des preuves ou des…
 pedramamini/iocextract
Extracteur d'Indicateur de Compromis (IOC) Désactivé.






