
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit
 24owais/threat-intel-cve-2024-3094
Rapport de renseignement sur les menaces analysant la vulnérabilité backdoor xz-utils (CVE-2024-3094)
 felipecruz91/node-ip-vex
Projet exemple qui utilise VEX pour supprimer CVE-2024-29415.
 dannyendortest/node-prompt-here
# Cible de démonstration Node.js volontairement vulnérable pour CVE-2020-7602, utilisée pour présenter la détection automatisée des vulnérabilités de…
 dannyendortest/ollama-consumer
Consommateur de démonstration pour ollama v0.5.0 (plage vulnérable pour CVE-2024-12886) — cible de scan endorctl
 pvharmo2/gha-lab-2f775f277c
Reproduction autorisée en laboratoire de CVE-2025-47928 (exfiltration de secrets via pull_request_target dans spotipy-dev/spotipy) — instantané au…
 soliantconsulting/cve-2025-46295-fix-fms
Suite de scripts automatisée pour détecter et corriger CVE-2025-46295 en remplaçant les JARs Apache Commons vulnérables dans les installations de…
 sassoftware/jackson
Ce dépôt fournit une correction de sécurité complète des vulnérabilités de déni de service et d'allocation de ressources sans limites ou limitation…
 berkley4/icu-74-debian
Fichiers de build Debian pour icu 74.2 avec un correctif pour corriger CVE-2025-5222
 knqyf263/aqua-checksums
Surveille l'intégrité cryptographique des images de conteneurs, des versions et des tags Git pour la sécurité de la chaîne d'approvisionnement, en…
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 est une vulnérabilité de traversée de chemin de haute sévérité dans la bibliothèque setuptools ,plus précisément la version 78.1.0 .
 rohitberiwala/nodejs-tar-symlink-exploit-cve-2026-29786
Analyse technique et Preuve de concept (PoC) pour une vulnérabilité critique de traversée de chemin (Path Traversal) via manipulation de liens…
 jvr2022/cve-2026-29786
Preuve de concept démontrant un path traversal par hardlink dans le paquet npm tar, permettant l'écrasement de fichiers en dehors du répertoire…
 alielkhatteb/cve-2025-47273-poc
CVE-2025-47273 — PoC de traversée de chemin setuptools
 renat0z3r0/notepadpp-supply-chain-iocs
Indicateurs de compromission et règles de détection pour l'attaque de la chaîne d'approvisionnement de Notepad++ (CVE-2025-15556) — Lotus Blossom…
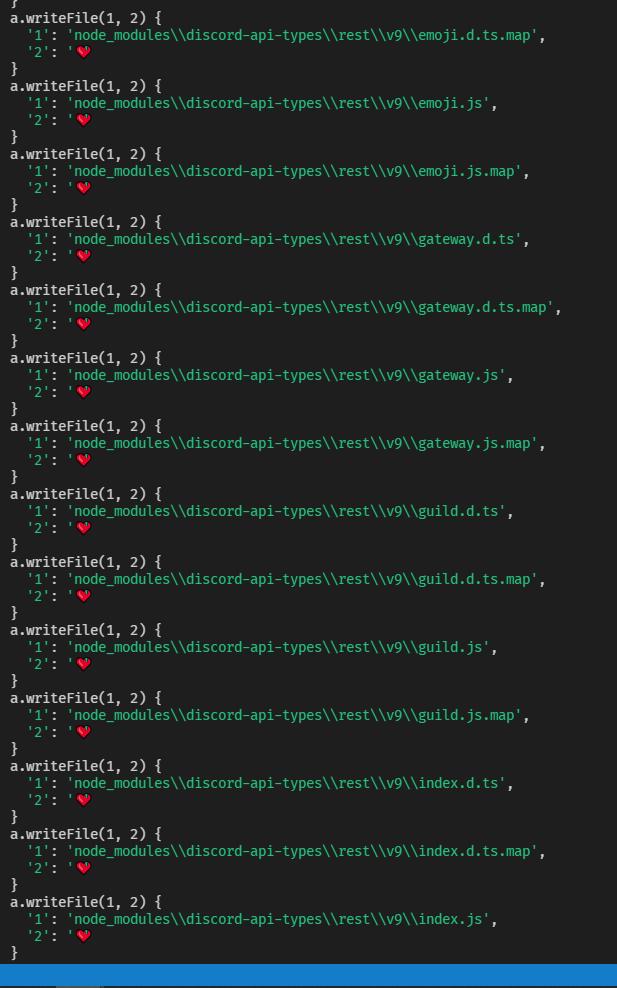 scriptzteam/node-ipc-malware-protestware-cve-2022-23812
node-ipc est un malware / protestware!
 gouldnicholas/cve-2026-4660-poc
PoC pour CVE-2026-4660 : lecture arbitraire de fichiers via git checkout dans hashicorp/go-getter
 bhimsekhar/vulnerable-java-app
Application Spring Boot avec log4j 2.14.1 (CVE-2021-44228) — Cible de test de l'agent VulnFix
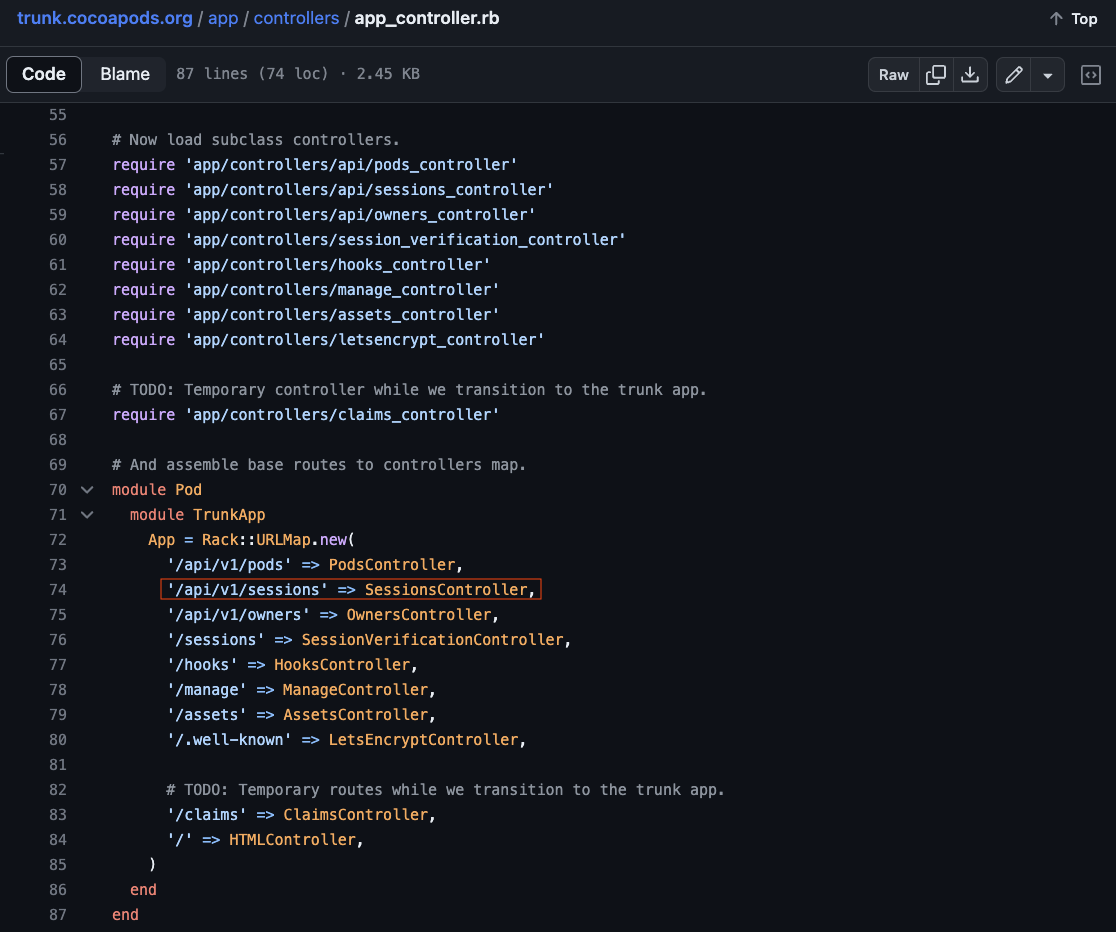 reefspek/cocoapods-rce_cve-2024-38366
Vulnérabilité RCE de CocoaPods CVE-2024-38366








