
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit
 nedlir/dasel-hardened-container
Paquet et image dasel v3.3.1 durcis construits via Melange et apko. Correction de CVE-2026-33320.
 rotavori/dasel-melange-apko
dasel v3.3.1 empaqueté avec Melange et distribué comme une image apko minimale, corrigé pour CVE-2026-33320
 renewablehacking/cve-2026-45321-tanstack
Laboratoire pédagogique simulant des attaques sur la chaîne d'approvisionnement npm, des abus CI/CD et l'exécution de code au moment de…
 7whyex/cve-2026-45321-tanstack
Laboratoire éducatif simulant une attaque de la chaîne d'approvisionnement npm (CVE-2026-45321) avec des paquets malveillants, l'exécution de charges…
 code-with-amitk/centos7_cve-2021-3712_remediation
Étapes prêtes pour la production afin de corriger une CVE openssl (https://nvd.nist.gov/vuln/detail/cve-2021-3712) sur une machine CentOS7 en fin de…
 lhotari/pulsar-docker-images-patch-cve-2021-44228
Corriger les images Docker Pulsar avec la mise à jour Log4J 2.17.1 pour atténuer les vulnérabilités de sécurité Apache Log4J, y compris Log4Shell.
 super-vulnerable-org/compromised-action
Dépôt de test : simule une GitHub Action compromise de style CVE-2025-30066 (pour la recherche/test de sécurité chainradar)
 name/log4j-scanner
Découvrez la vulnérabilité Log4Shell [CVE-2021-44832]
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 fork de seal-security-nuget-demo : même scénario d'exploitation de la CVE-2024-21907, réorienté pour les clients verrouillés sur le SDK .NET 7.
 chaitanyagarware/cve-2026-54520
Page d'avis public documentant CVE-2026-54520, une vulnérabilité de traversée de chemin de haute sévérité dans l'exécuteur de flux de travail…
 workshops-de/google_gax
Patched google_gax 0.4.1 pour la compatibilité Tesla 1.18.3+ (CVE-2026-48598)
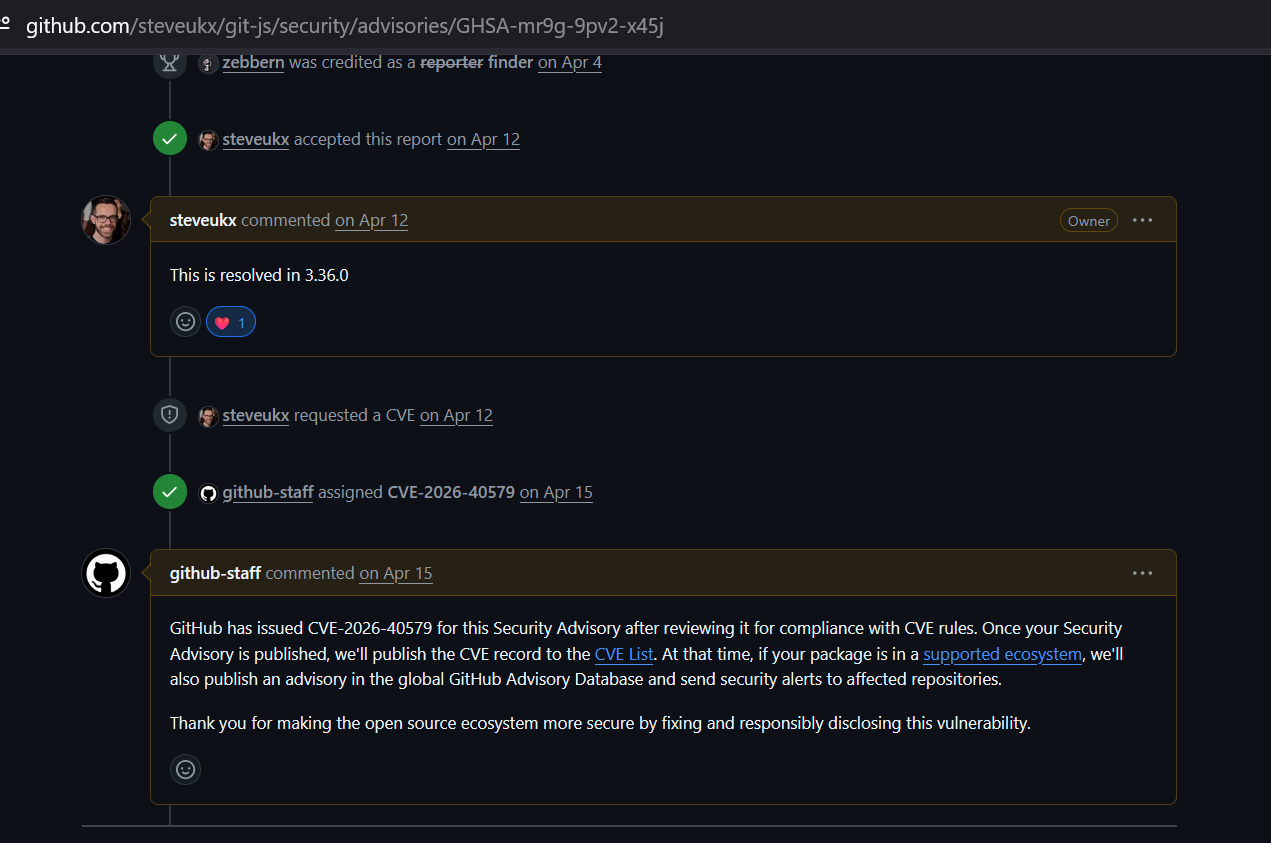 zebberncve/cve-2026-40579
Avis pour git-js ⌯⌲ 11 millions de téléchargements hebdomadaires
 mlbrilliance/aurora-demo-lockfile
cible de démonstration AURORA — fichiers de verrouillage volontairement vulnérables (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 staxis-platform/gitlab-profile
Orchestrateur modulaire de runtime Node.js avec vérification d'intégrité HMAC, protections d'importation et exécution en bac à sable pour une…
 az9713/cve-lite-on-pi
Exécution de OWASP cve-lite-cli contre le pi monorepo : le parcours de scan et le constat clé (vitest CVE-2026-47429).
 aaronm-sysdig/log4j-vuln-demo
Démo Log4j 2.14.1 volontairement vulnérable pour le scan Sysdig CNAPP (CVE-2021-44228)
 dannyendortest/http-server-node
Serveur HTTP Node.js vulnérable synthétique utilisé comme cible de démonstration pour le scanner de vulnérabilités EXPOSURE, suivant la…
 dannyendortest/node-vulnerable
Cible de démonstration synthétique pour EXPOSURE — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)








