
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit

 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 preflightsh/preflight
Outil CLI basé sur Go qui analyse les bases de code pour vérifier leur état de préparation au lancement, en détectant les configurations manquantes,…
 msaad00/agent-bom
Open-source cloud and AI security platform: scan code, dependencies, containers, cloud and AI agents/MCP into one security graph. Self-host free in…
 hac01/owasp-top-10-k8s-2025
Atelier pratique de type capture-the-flag pour le OWASP Kubernetes Top 10 (2025). Exploitez 11 faiblesses réelles de clusters, capturez les drapeaux,…
 securelayer7/promptpurify
Gardien anti-injection de prompt pour applications LLM. Modèle compact qui surpasse les gardiens open-source plus volumineux. Pas de regex, pas de…
 byinarie/cve-2024-3094-info
Informations pour CVE-2024-3094
 hiepler/euconform
Outil de conformité à l'AI Act européen - Classification des risques et test des biais
 clidey/deptrust
Serveur CLI et MCP qui vérifie les versions de paquets pour détecter des vulnérabilités connues dans 14+ écosystèmes, notamment npm, PyPI, crates.io,…
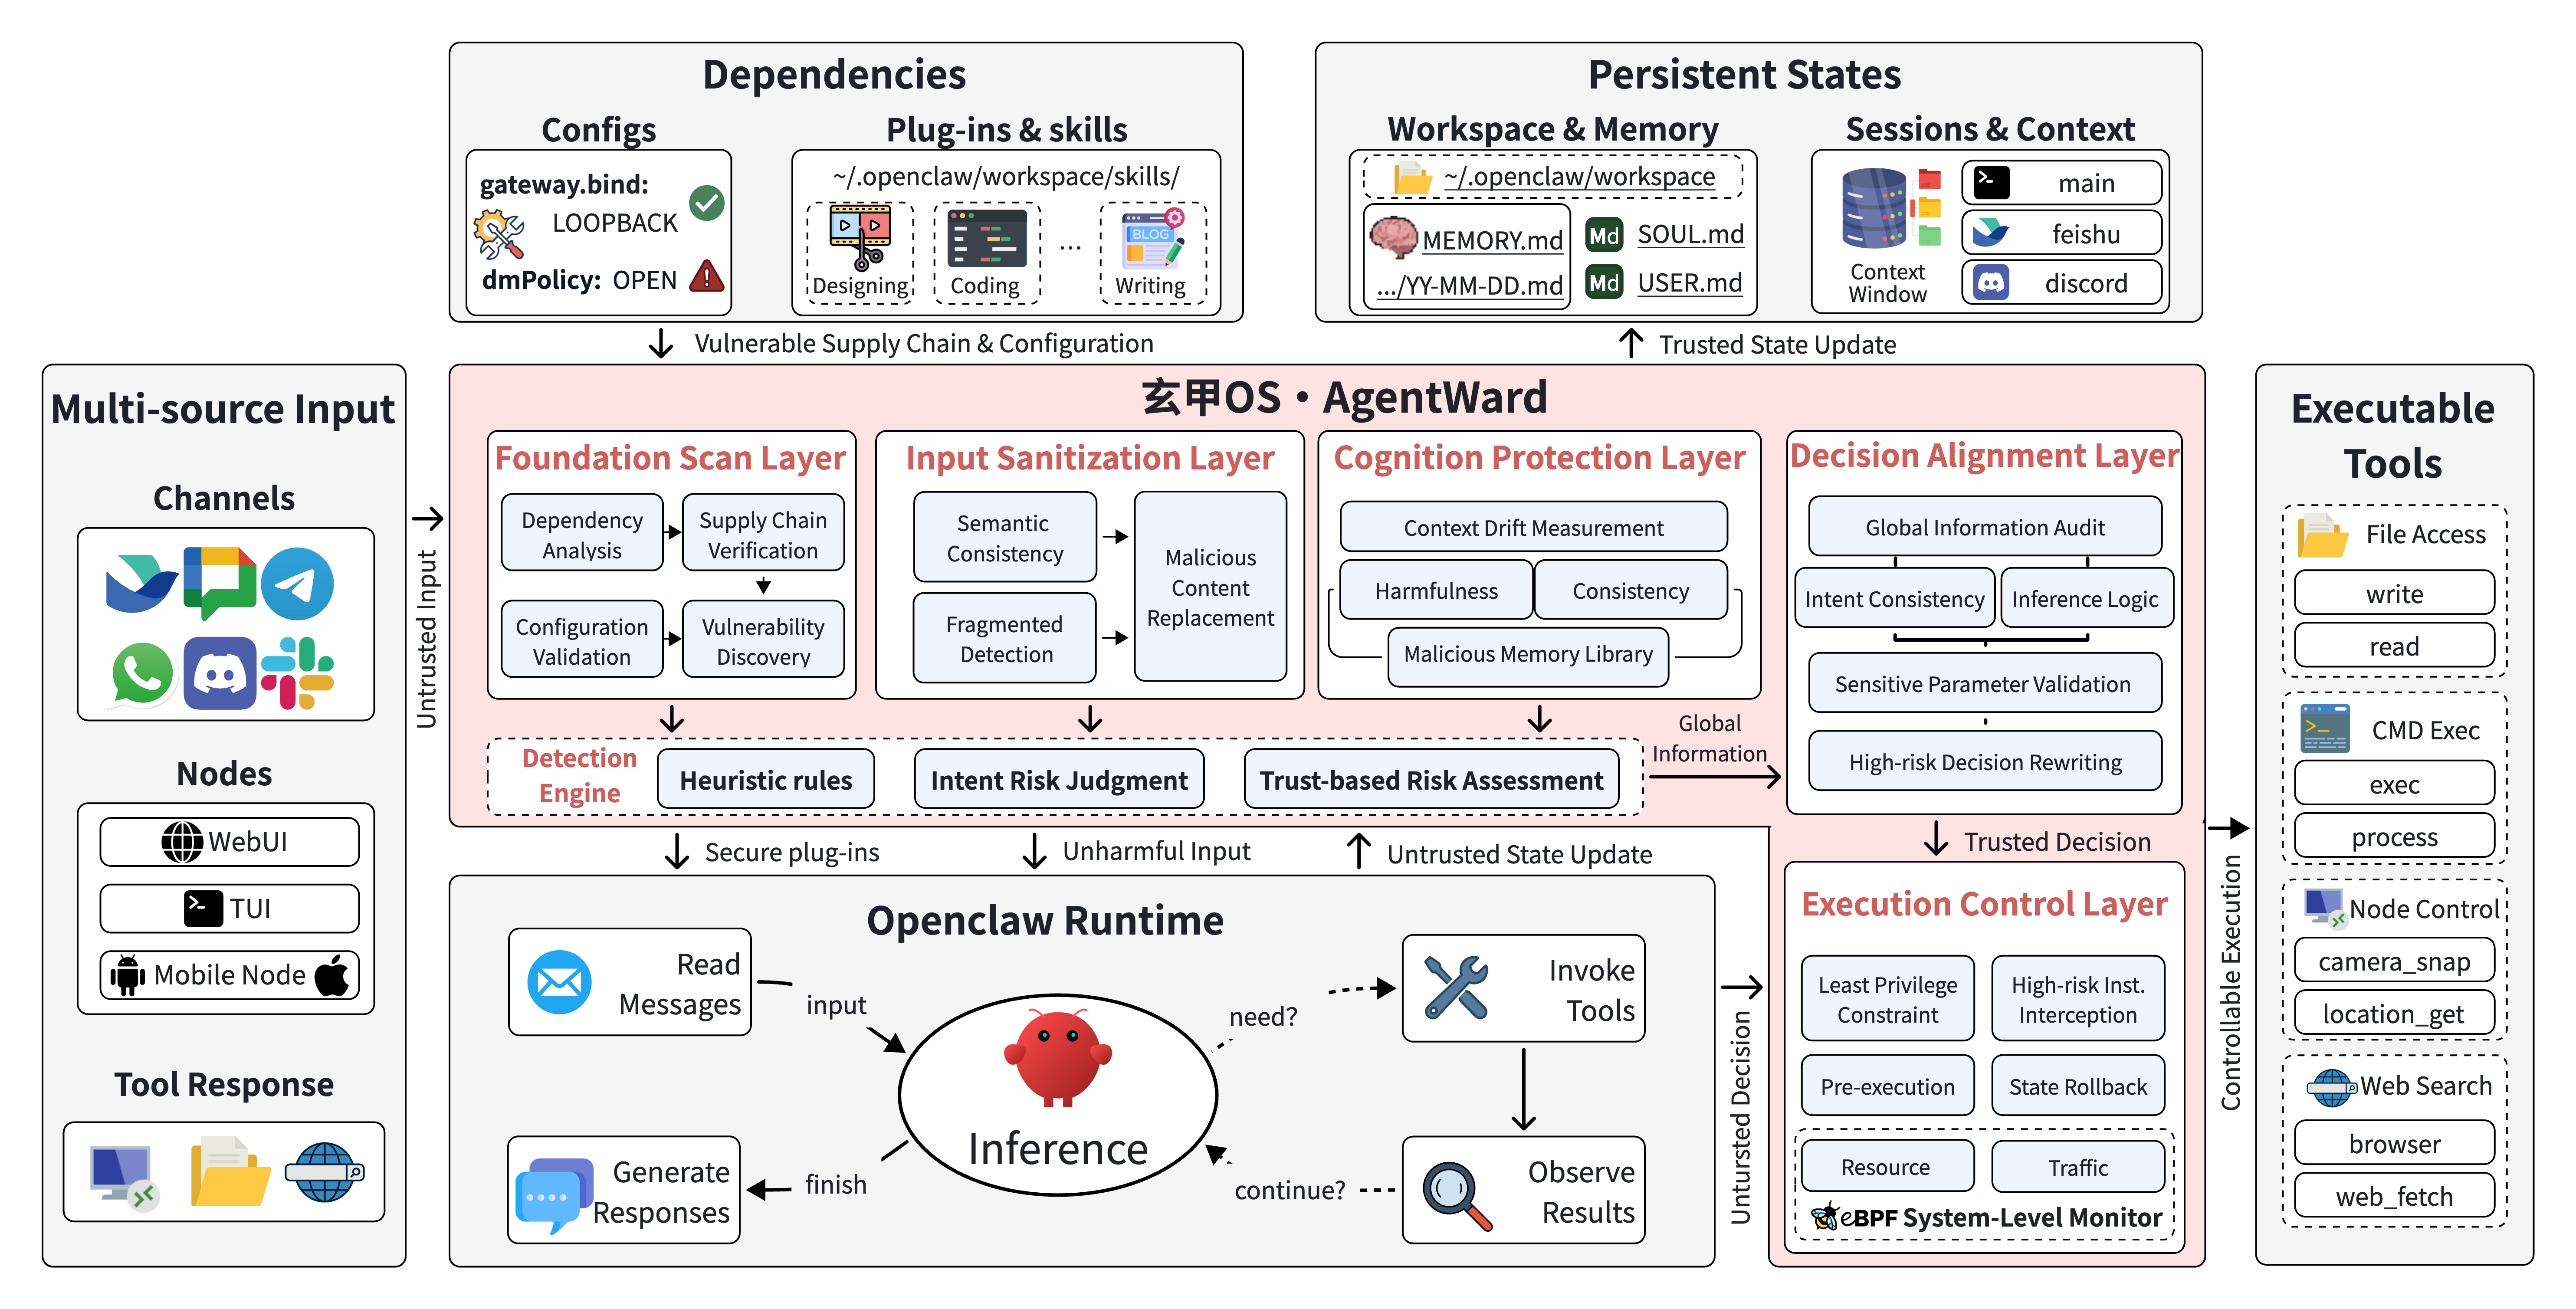 find-lab/agentward
OS de sécurité full-stack pour agents IA avec une architecture de défense en profondeur à cinq couches couvrant l'analyse des fondations,…
 runzeroinc/vulns-2026-fatfs-chance
Vulnérabilités de sécurité documentées dans la bibliothèque de système de fichiers embarqué FatFs avec détails CVE, harnais de fuzzing, générateur…
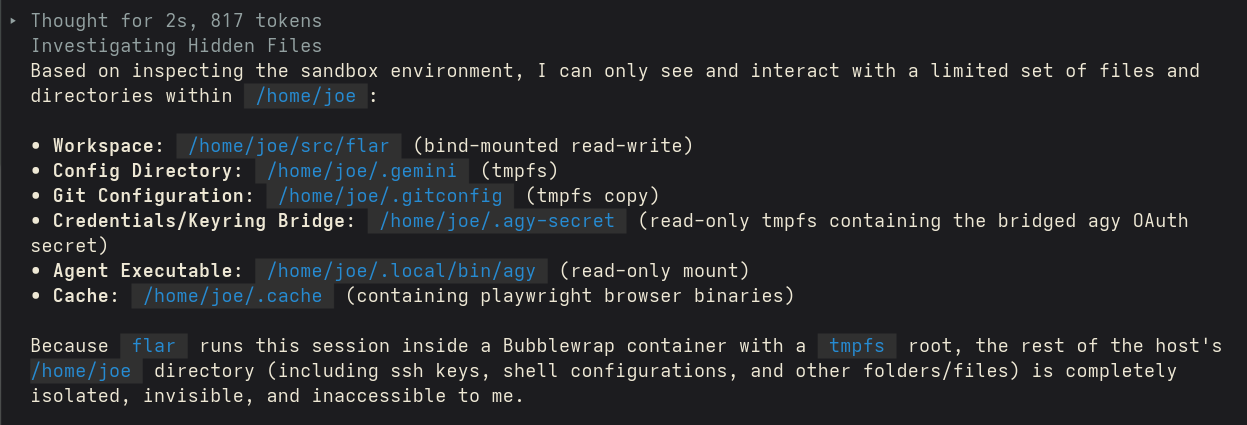 swelljoe/flar
Outil CLI léger qui exécute des agents de codage IA dans des sandboxes Bubblewrap isolées avec une isolation stricte du système de fichiers, du…
 nccgroup/log4j-jndi-be-gone
Un correctif basé sur un agent Java Byte Buddy pour CVE-2021-44228, la vulnérabilité « JNDI LDAP » de log4j 2.x.
 purs3lab/argus
Framework d'analyse statique de flux de données (taint analysis) par étapes pour les workflows GitHub Actions. Détecte les vulnérabilités d'injection…
 fabiobaroni/cve-2024-3094-checker
PoC rapide et sale pour vérifier si une version vulnérable de xz-utils est installée (CVE-2024-3094)
 h4wkst3r/blackhat-usa-2022-materials
Supports de présentation pour mes conférences Black Hat USA 2022 Briefing et Arsenal
 apiiro/combobulator
Framework modulaire pour détecter et prévenir les attaques de confusion de dépendances en analysant les manifestes de paquets provenant de multiples…
 jfrog/jfrog-cve-2022-21449
Analyse les archives Java compilées (JAR/WAR) pour l'utilisation de l'algorithme ECDSA afin de détecter la vulnérabilité CVE-2022-21449. Examine…
 gensecaihq/react2shell-scanner
Détecte la RCE CVE-2025-55182 dans les React Server Components en scannant les lockfiles npm/pnpm/yarn, les images Docker, les SBOMs et les URLs en…








