
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — Spécification officielle en anglais. Architecture d'autorisation cryptographiquement vérifiable pour les agents IA…
 dependency-check/dependencycheck
OWASP dependency-check est un utilitaire d'analyse de composition logicielle qui détecte les vulnérabilités publiquement divulguées dans les…
 owasp/donkai
DonkAI est un laboratoire pratique pour l'OWASP Top 10 des applications LLM (2025) - aucun vrai LLM n'est requis.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 ossf/allstar
GitHub App pour définir et appliquer des politiques de sécurité
 nuguardai/nuguard
dépôt open source pour valider les applications d'IA agentique : redteam, comportement, chaîne d'approvisionnement, analyse statique
 fabriziosalmi/tanstack-compromise-checker
Script shell pour détecter les indicateurs d'attaque de la chaîne d'approvisionnement npm TanStack (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 swiftdevcollective/xcodeprojectsecurity
Une application macOS pour analyser les fichiers de projet Xcode à la recherche de problèmes de sécurité potentiels.
 platanor/hardware-compliance-handbook
Base de connaissances prête pour l'IA des réglementations de sécurité et de conformité pour les fabricants de matériel et d'appareils connectés -…
 vercel-labs/deepsec
Scanner de vulnérabilités basé sur des agents pour les bases de code à grande échelle. Utilise des LLM pour trouver des problèmes de sécurité…
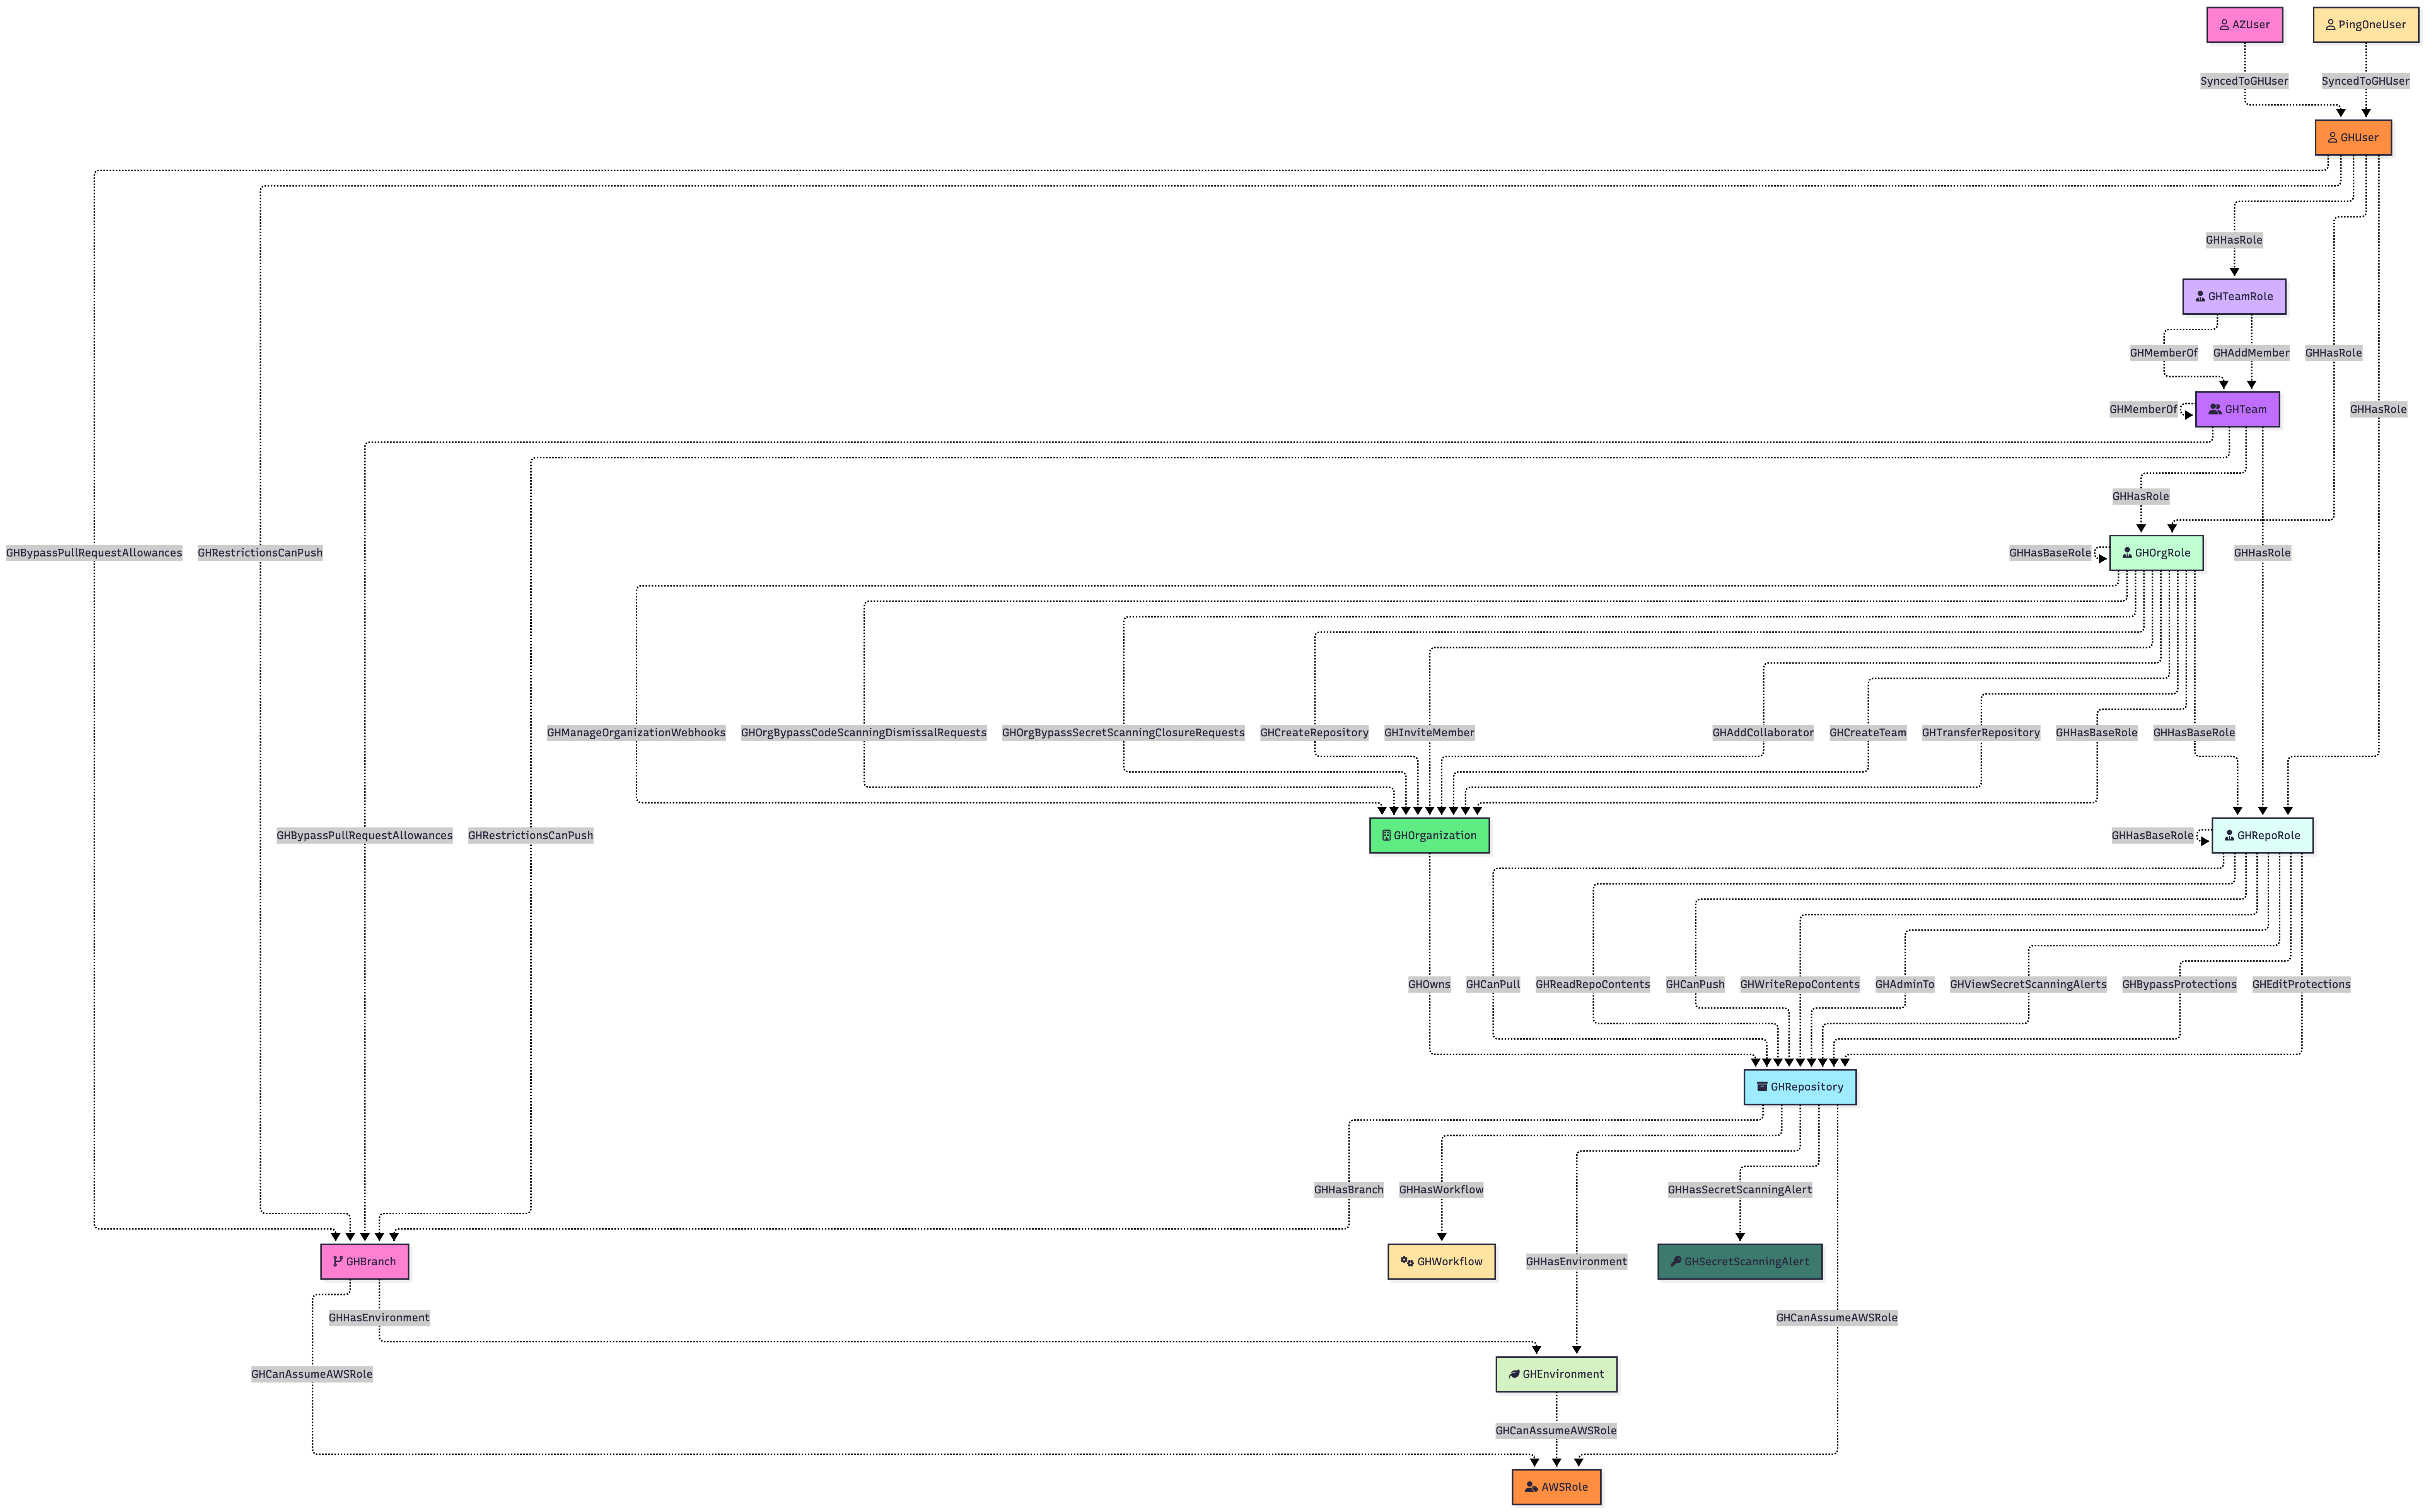 specterops/githound
BloodHound OpenGraph collector pour GitHub qui cartographie la structure organisationnelle, les permissions et les chemins d'attaque inter-cloud dans…
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
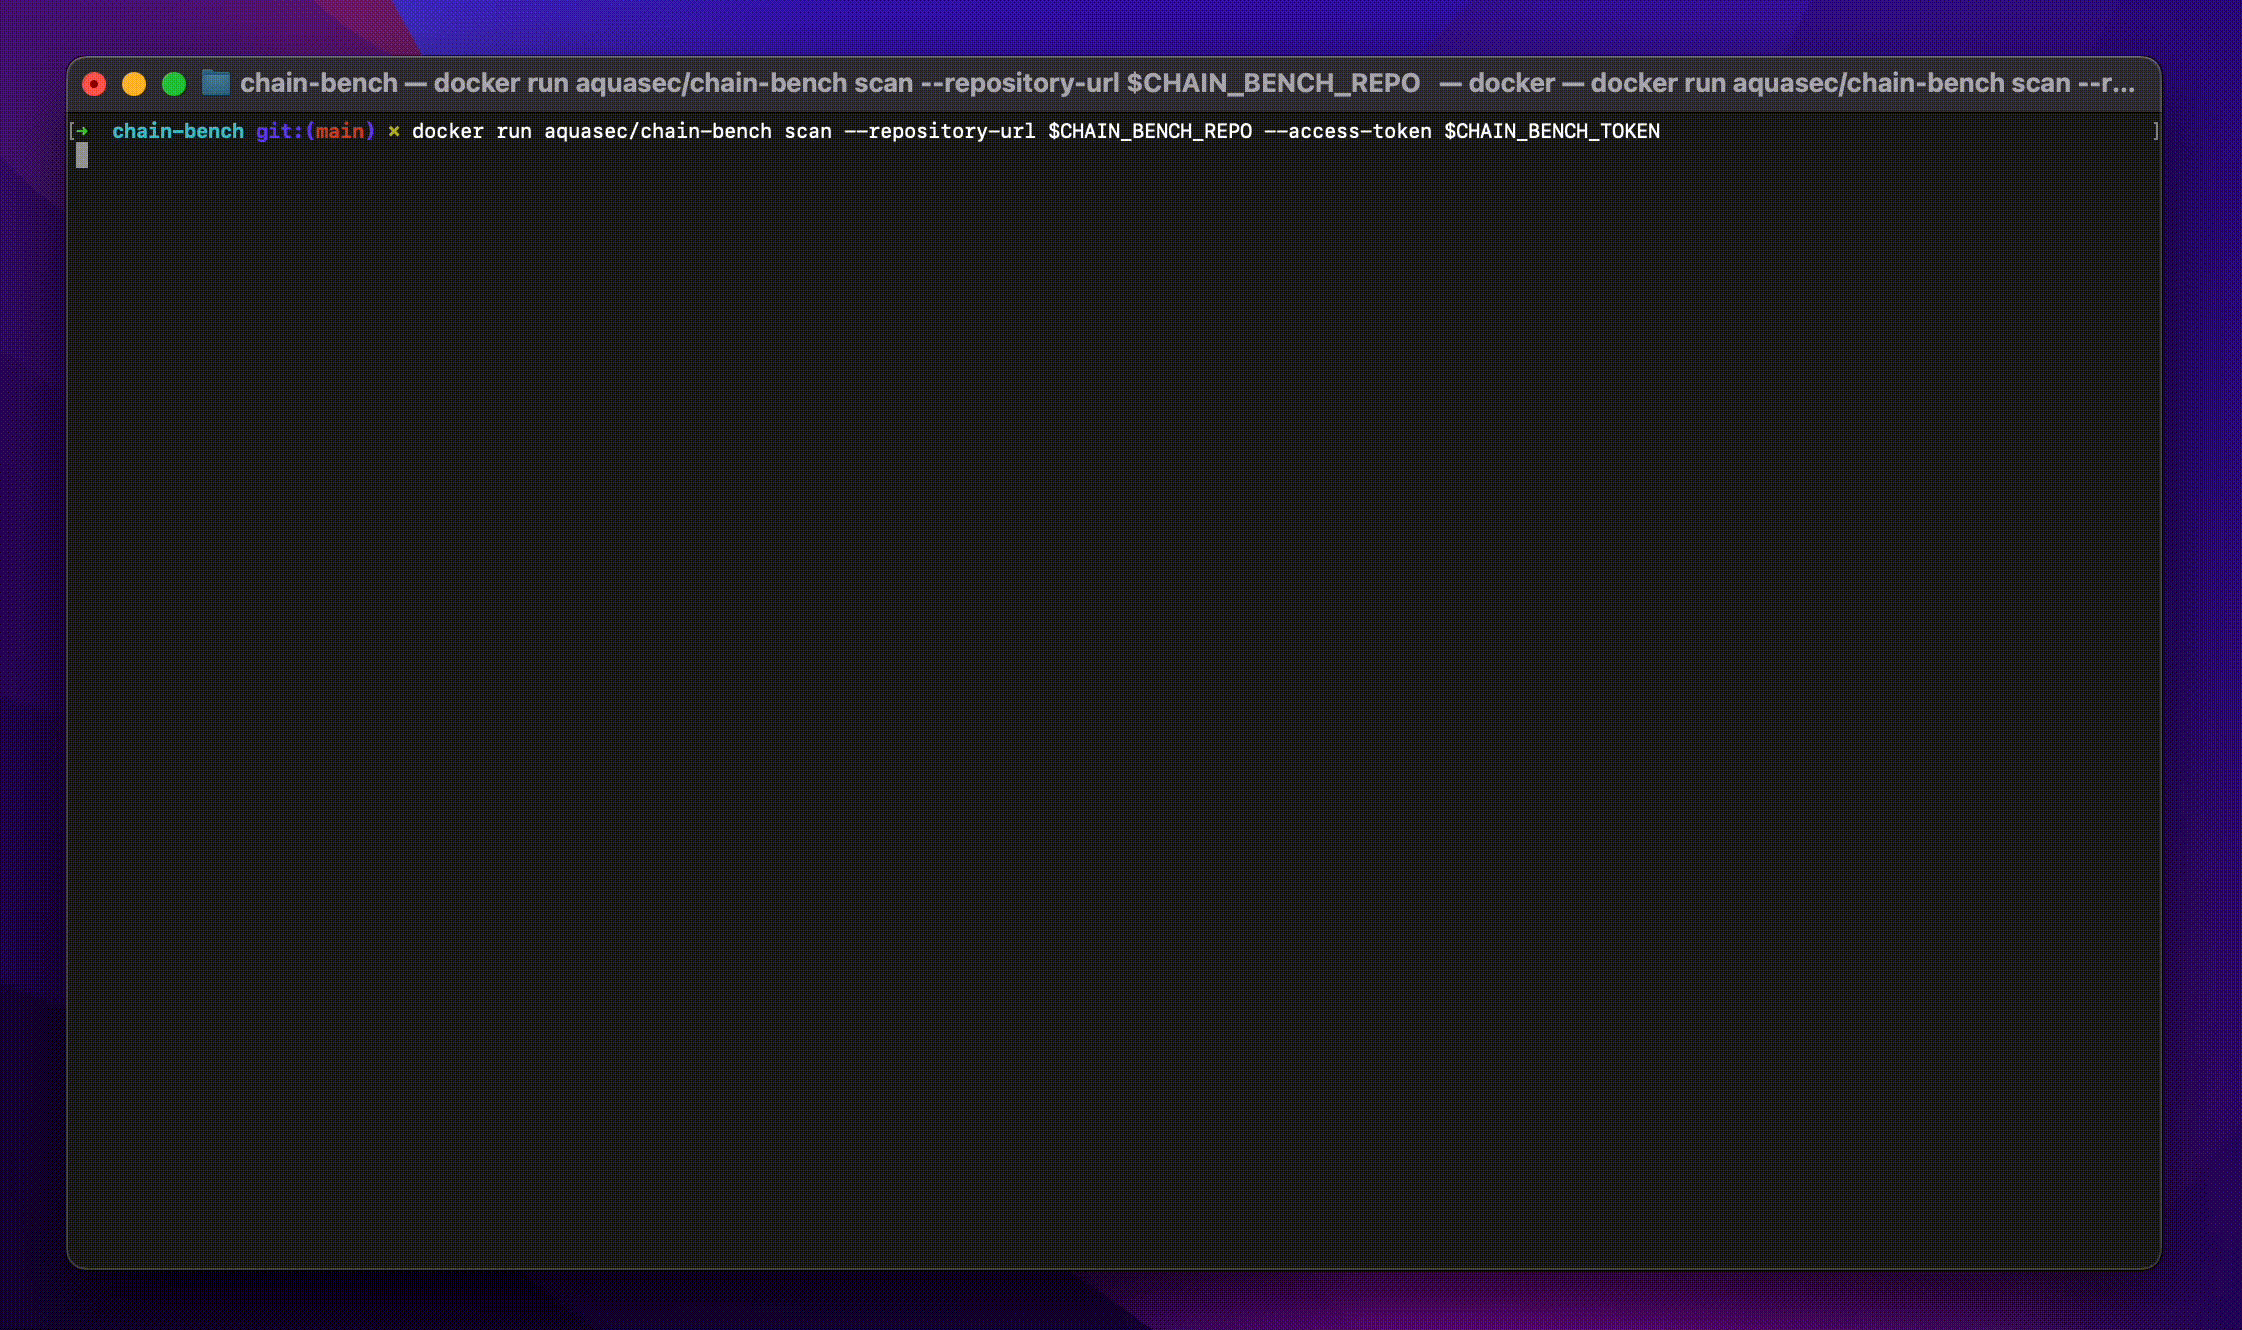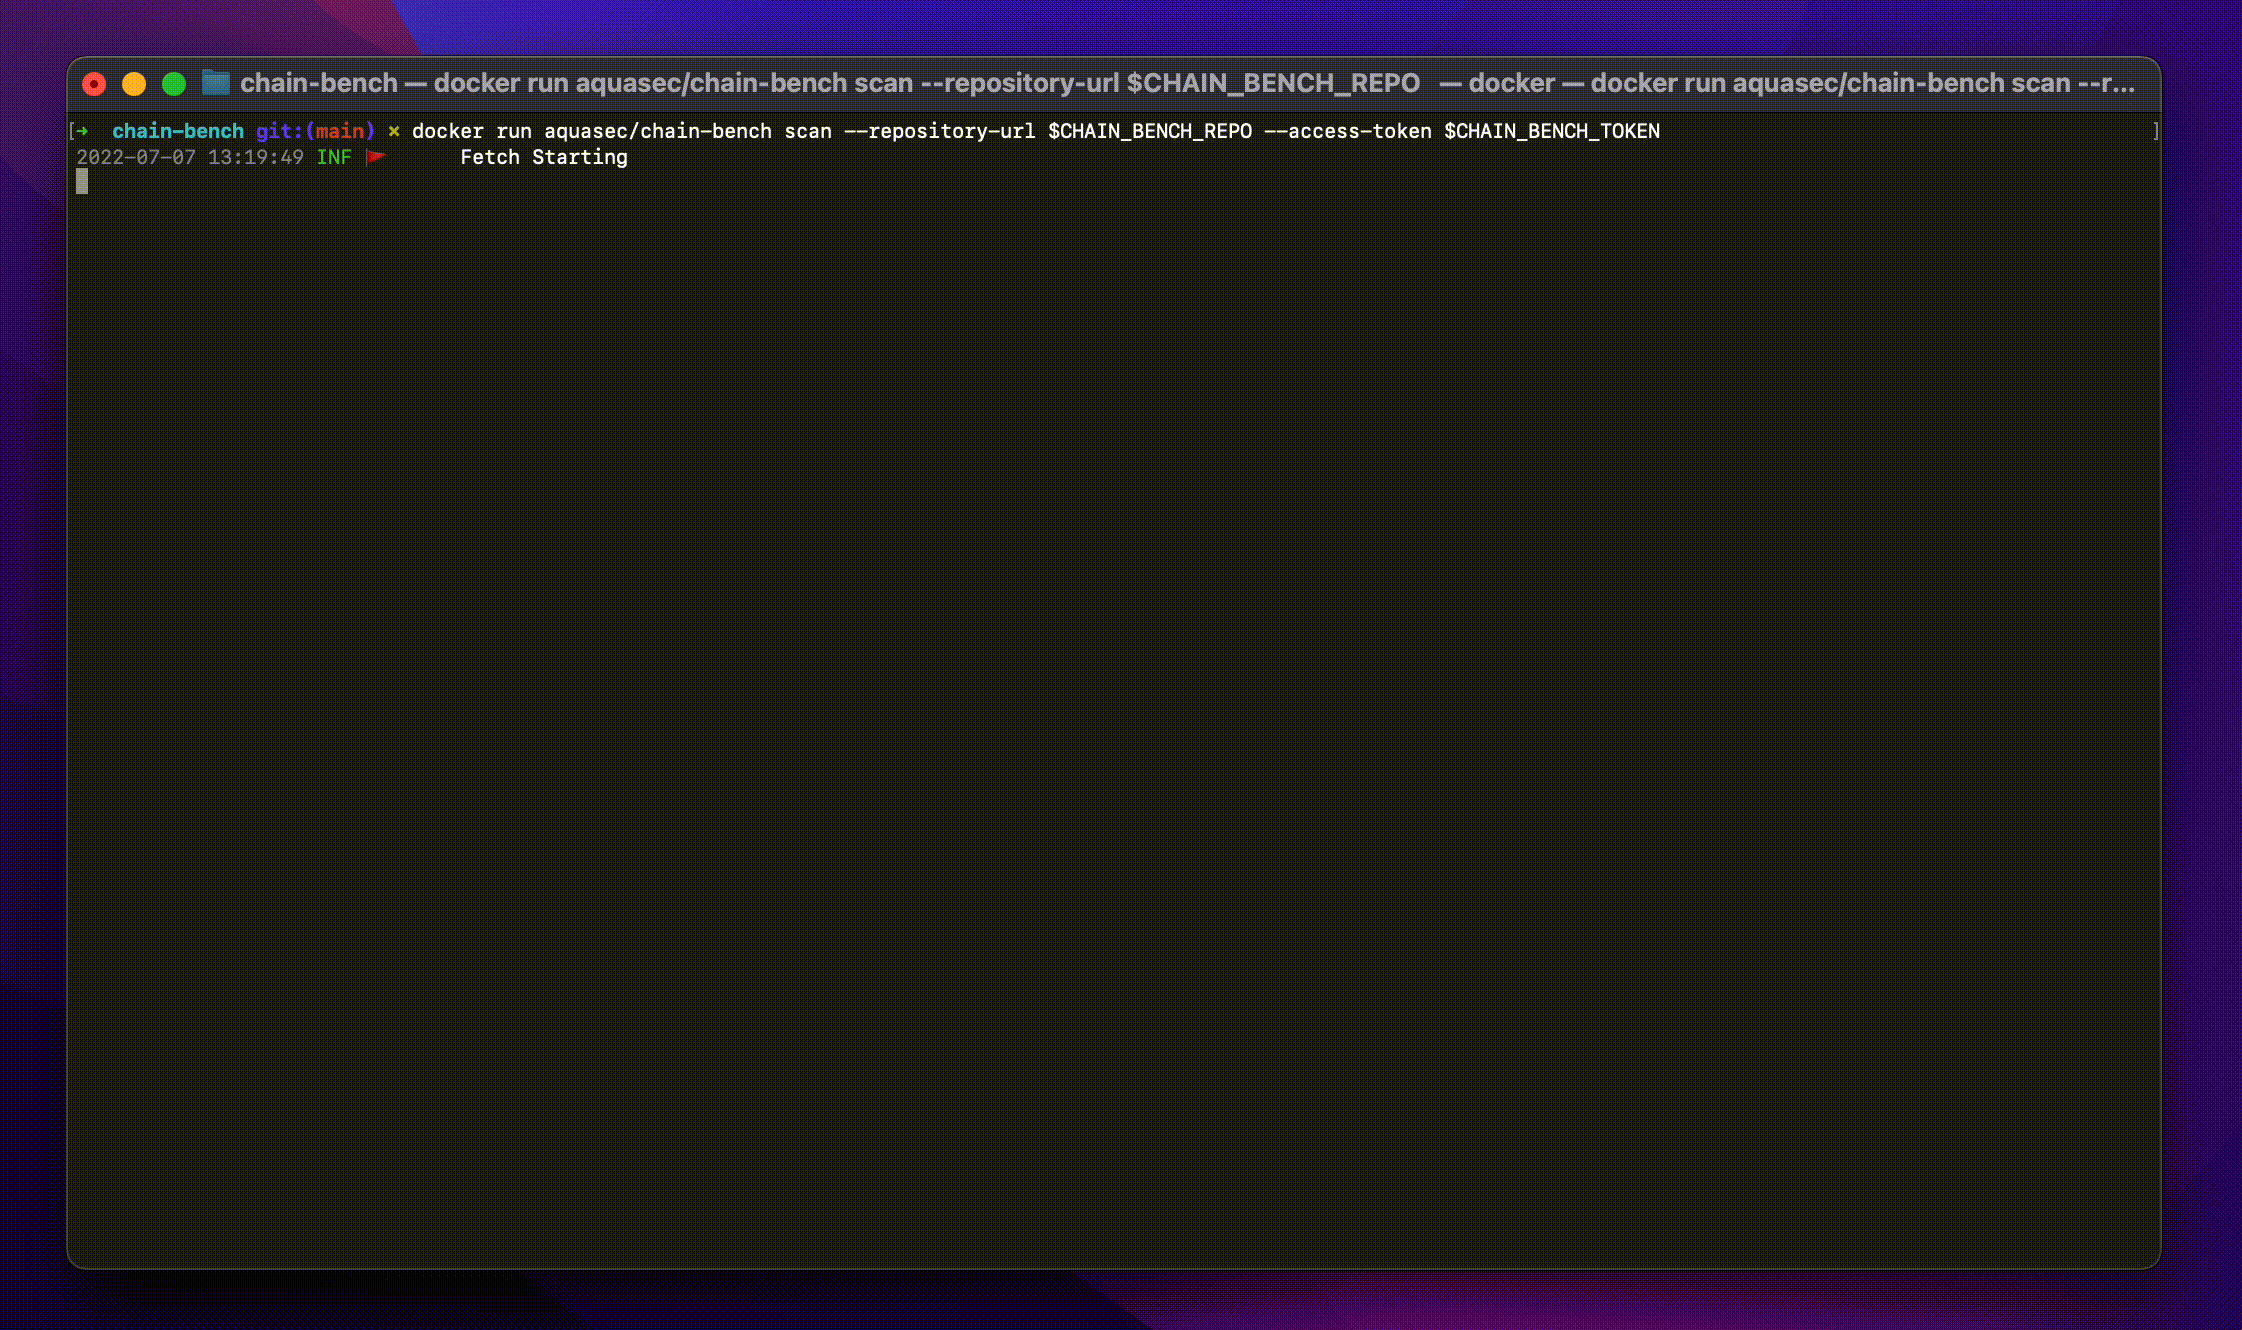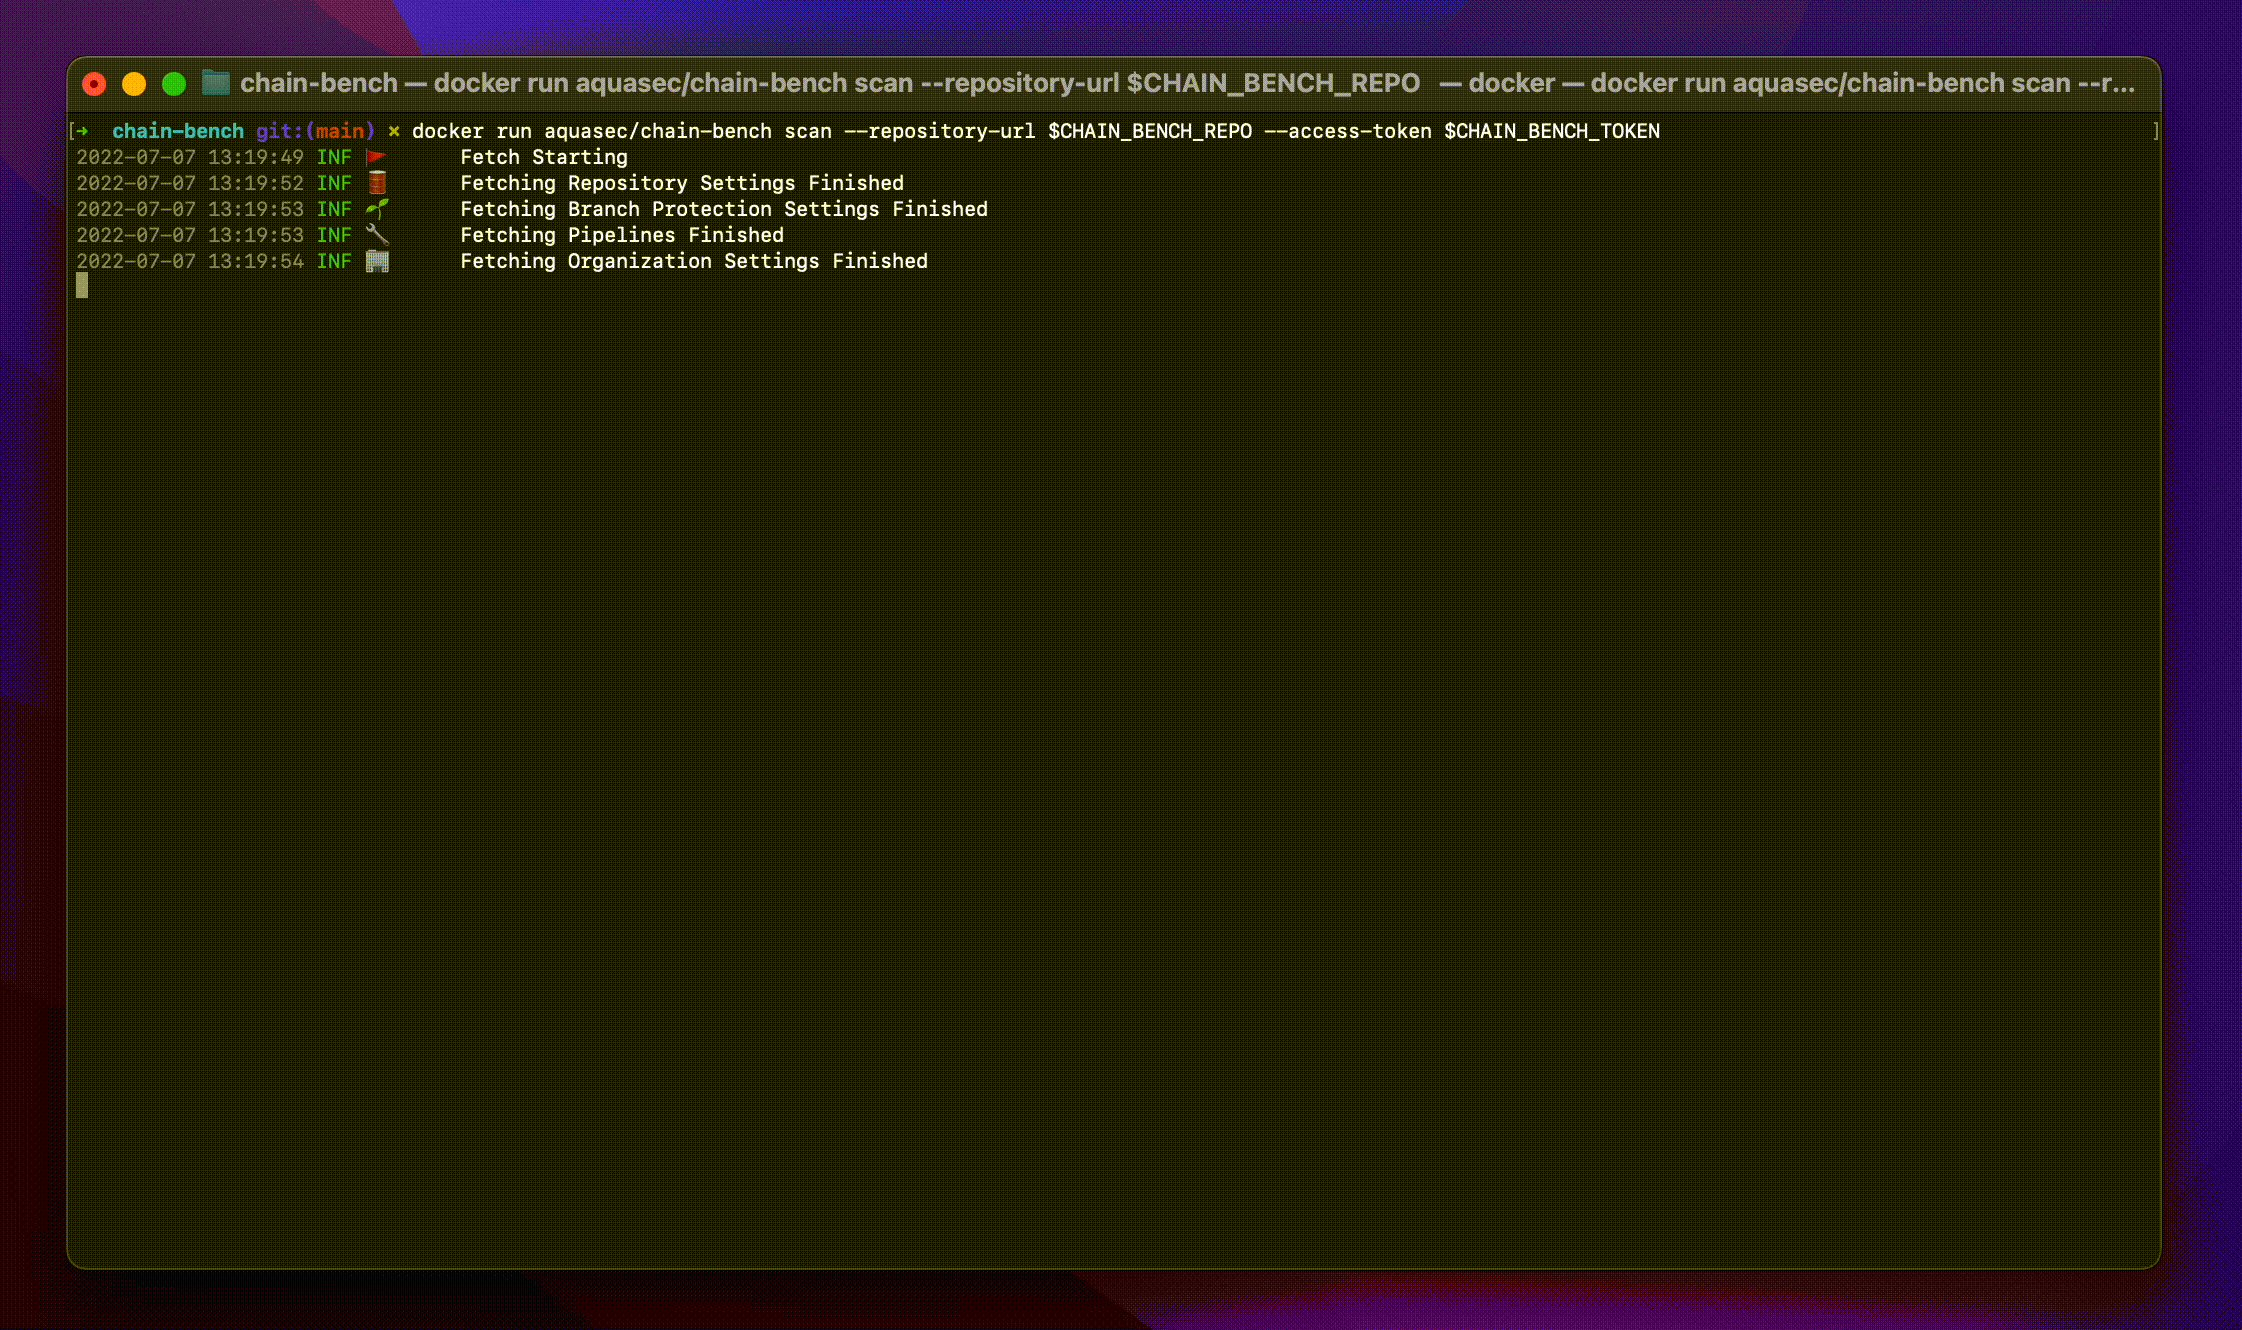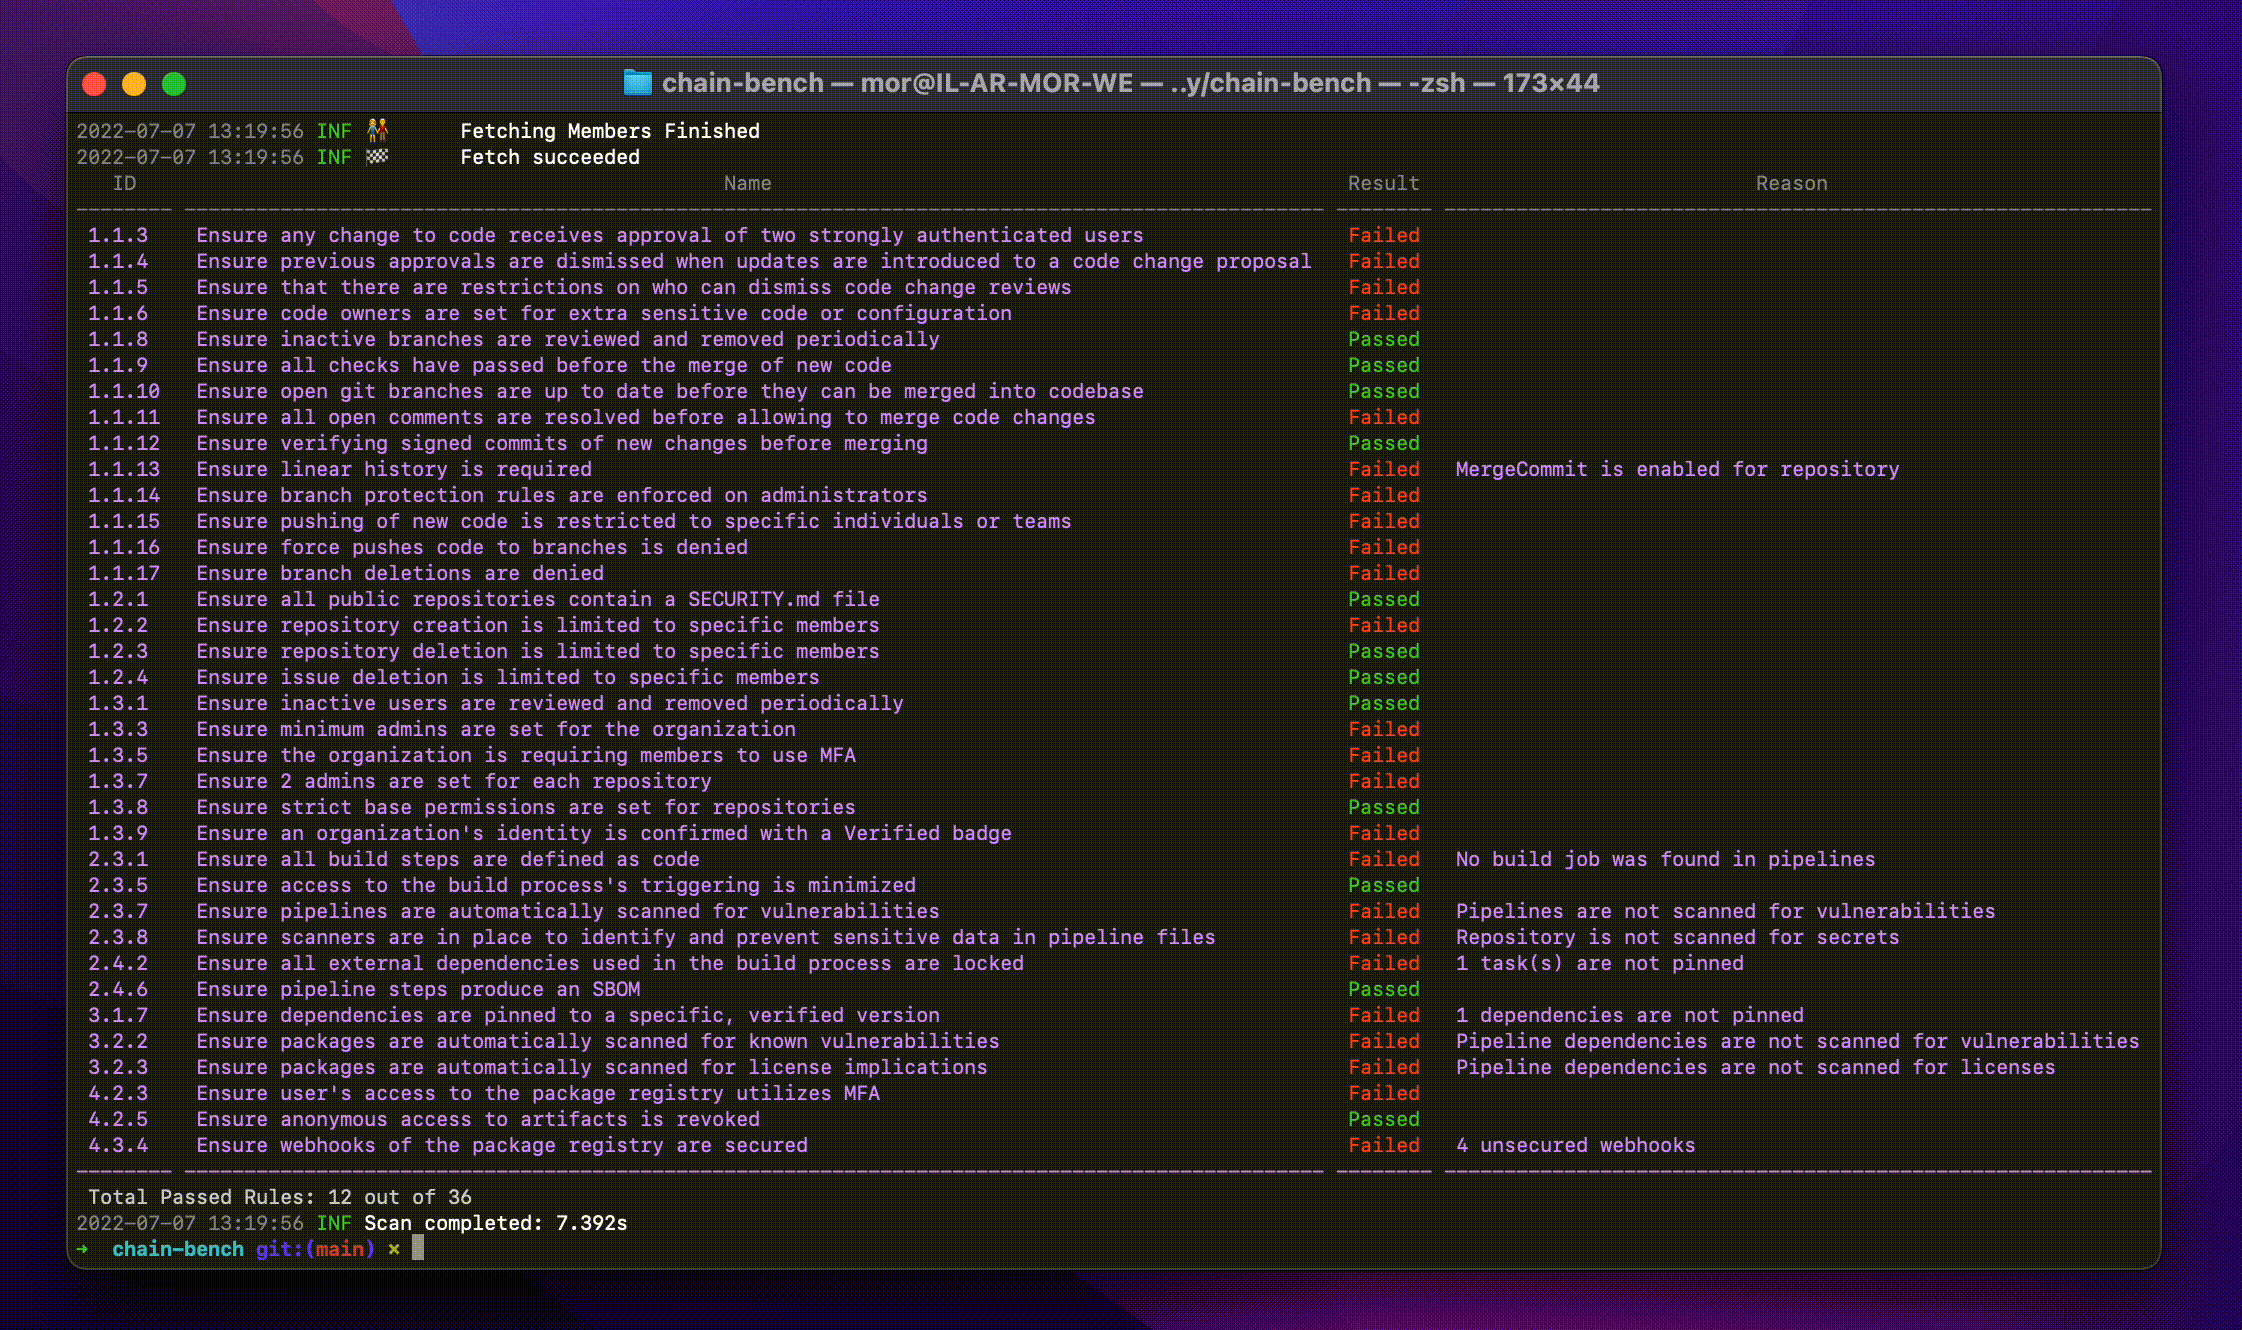 aquasecurity/chain-bench
Audit la conformité de la sécurité de la chaîne d'approvisionnement logicielle par rapport au benchmark CIS, en analysant les paramètres SCM, les…
 murphysecurity/murphysec
Un outil open source axé sur la sécurité de la chaîne d'approvisionnement logicielle. 墨菲安全 se concentre sur la sécurité de la chaîne…
 knostic/openant
OpenAnt de Knostic est le principal produit open source de découverte de vulnérabilités basé sur LLM, aidant les défenseurs à détecter de manière…
 elastic/supply-chain-monitor
Moniteur automatisé de sécurité des chaînes d'approvisionnement qui interroge les registres PyPI et npm, compare les nouvelles versions avec leurs…
 oxydev2/clearml-cve-2024-24590
Preuve de concept pour CVE-2024-24590
 certifi/python-certifi
(Distribution Python) Une collection soigneusement sélectionnée de certificats racine permettant de valider la fiabilité des certificats SSL lors de…








