Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
chain-bench — Audit la conformité de la sécurité de la chaîne d'approvisionnement logicielle par rapport au benchmark CIS, en analysant les paramètres SCM, les protections de branches, les dépendances et les pipelines CI/CD pour détecter les risques. | Kitploit
Outils/GitHubGitHub/aquasecurity/chain-bench
Scanners de VulnérabilitésAudit de ConfigurationDevSecOpsSécurité de la Chaîne Logistique
GitHubaquasecurity/chain-bench

chain-bench

Audit la conformité de la sécurité de la chaîne d'approvisionnement logicielle par rapport au benchmark CIS, en analysant les paramètres SCM, les protections de branches, les dépendances et les pipelines CI/CD pour détecter les risques.

Voir le dépôt
7746387il y a 2 ansVérifié par Kitploit
Partager

logo chain-bench

[📖 Documentation][docs]

Chain-bench est un outil open-source pour auditer votre chaîne d'approvisionnement logicielle en matière de conformité de sécurité, basé sur un nouveau benchmark CIS Software Supply Chain. L'audit se concentre sur l'ensemble du processus SDLC, où il peut révéler les risques depuis le moment du code jusqu'au déploiement. Pour gagner la course contre les hackers et protéger vos données sensibles et la confiance de vos clients, vous devez vous assurer que votre code est conforme aux politiques de votre organisation.

Lisez-en plus dans la [Documentation Chain-bench][docs]

Go Reference GitHub Release Downloads DockerHub Pulls Build Status License go-report-card

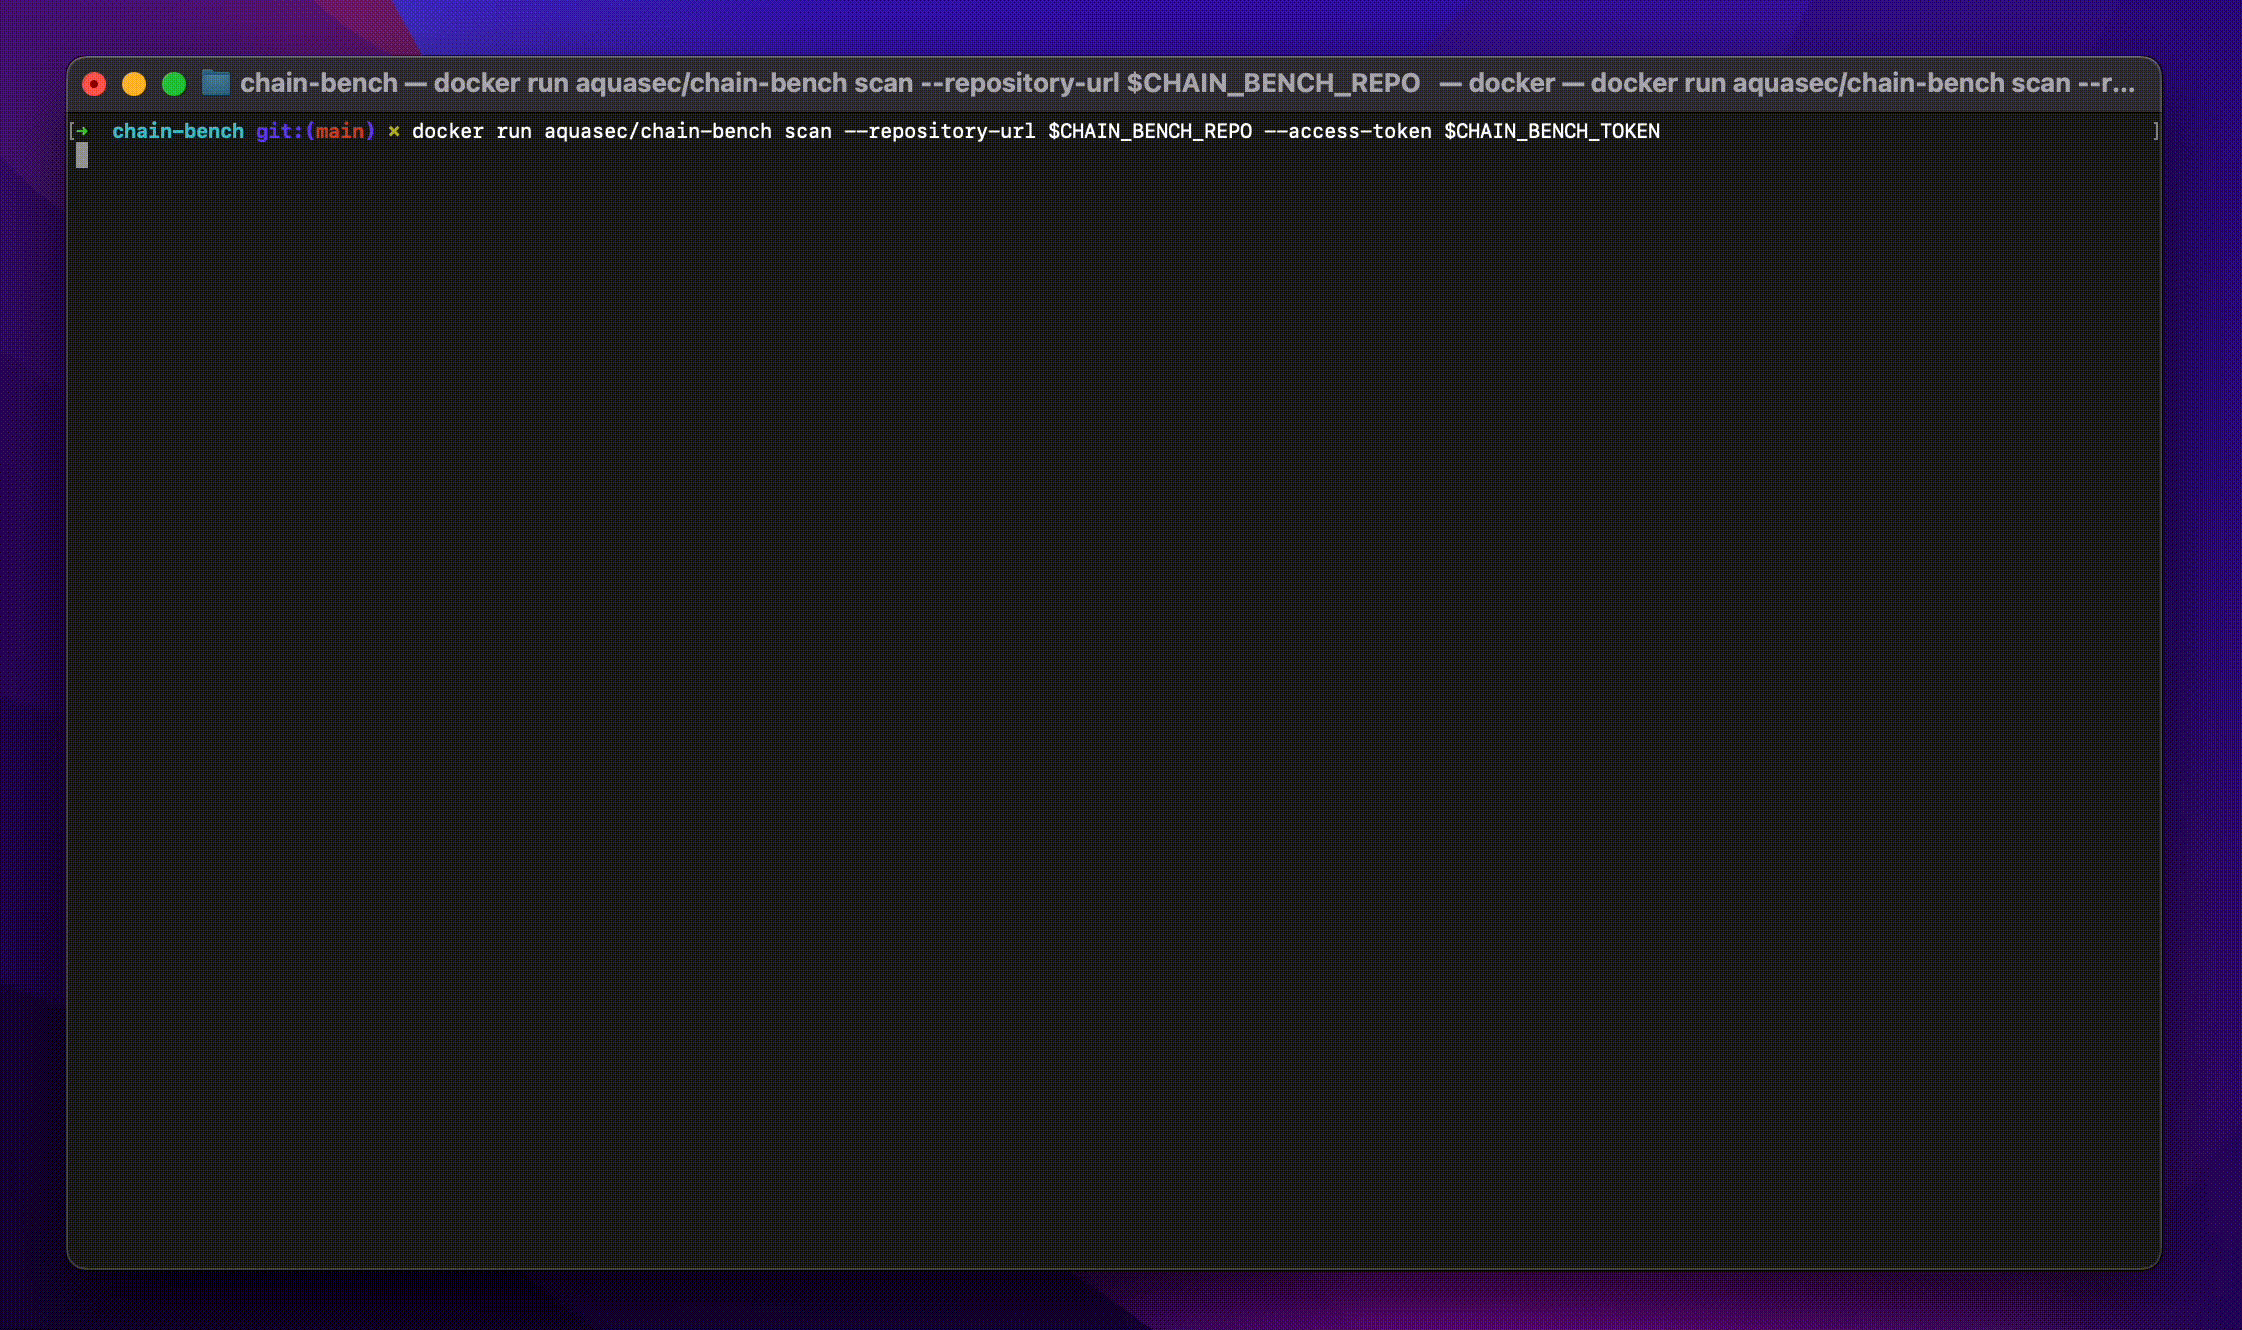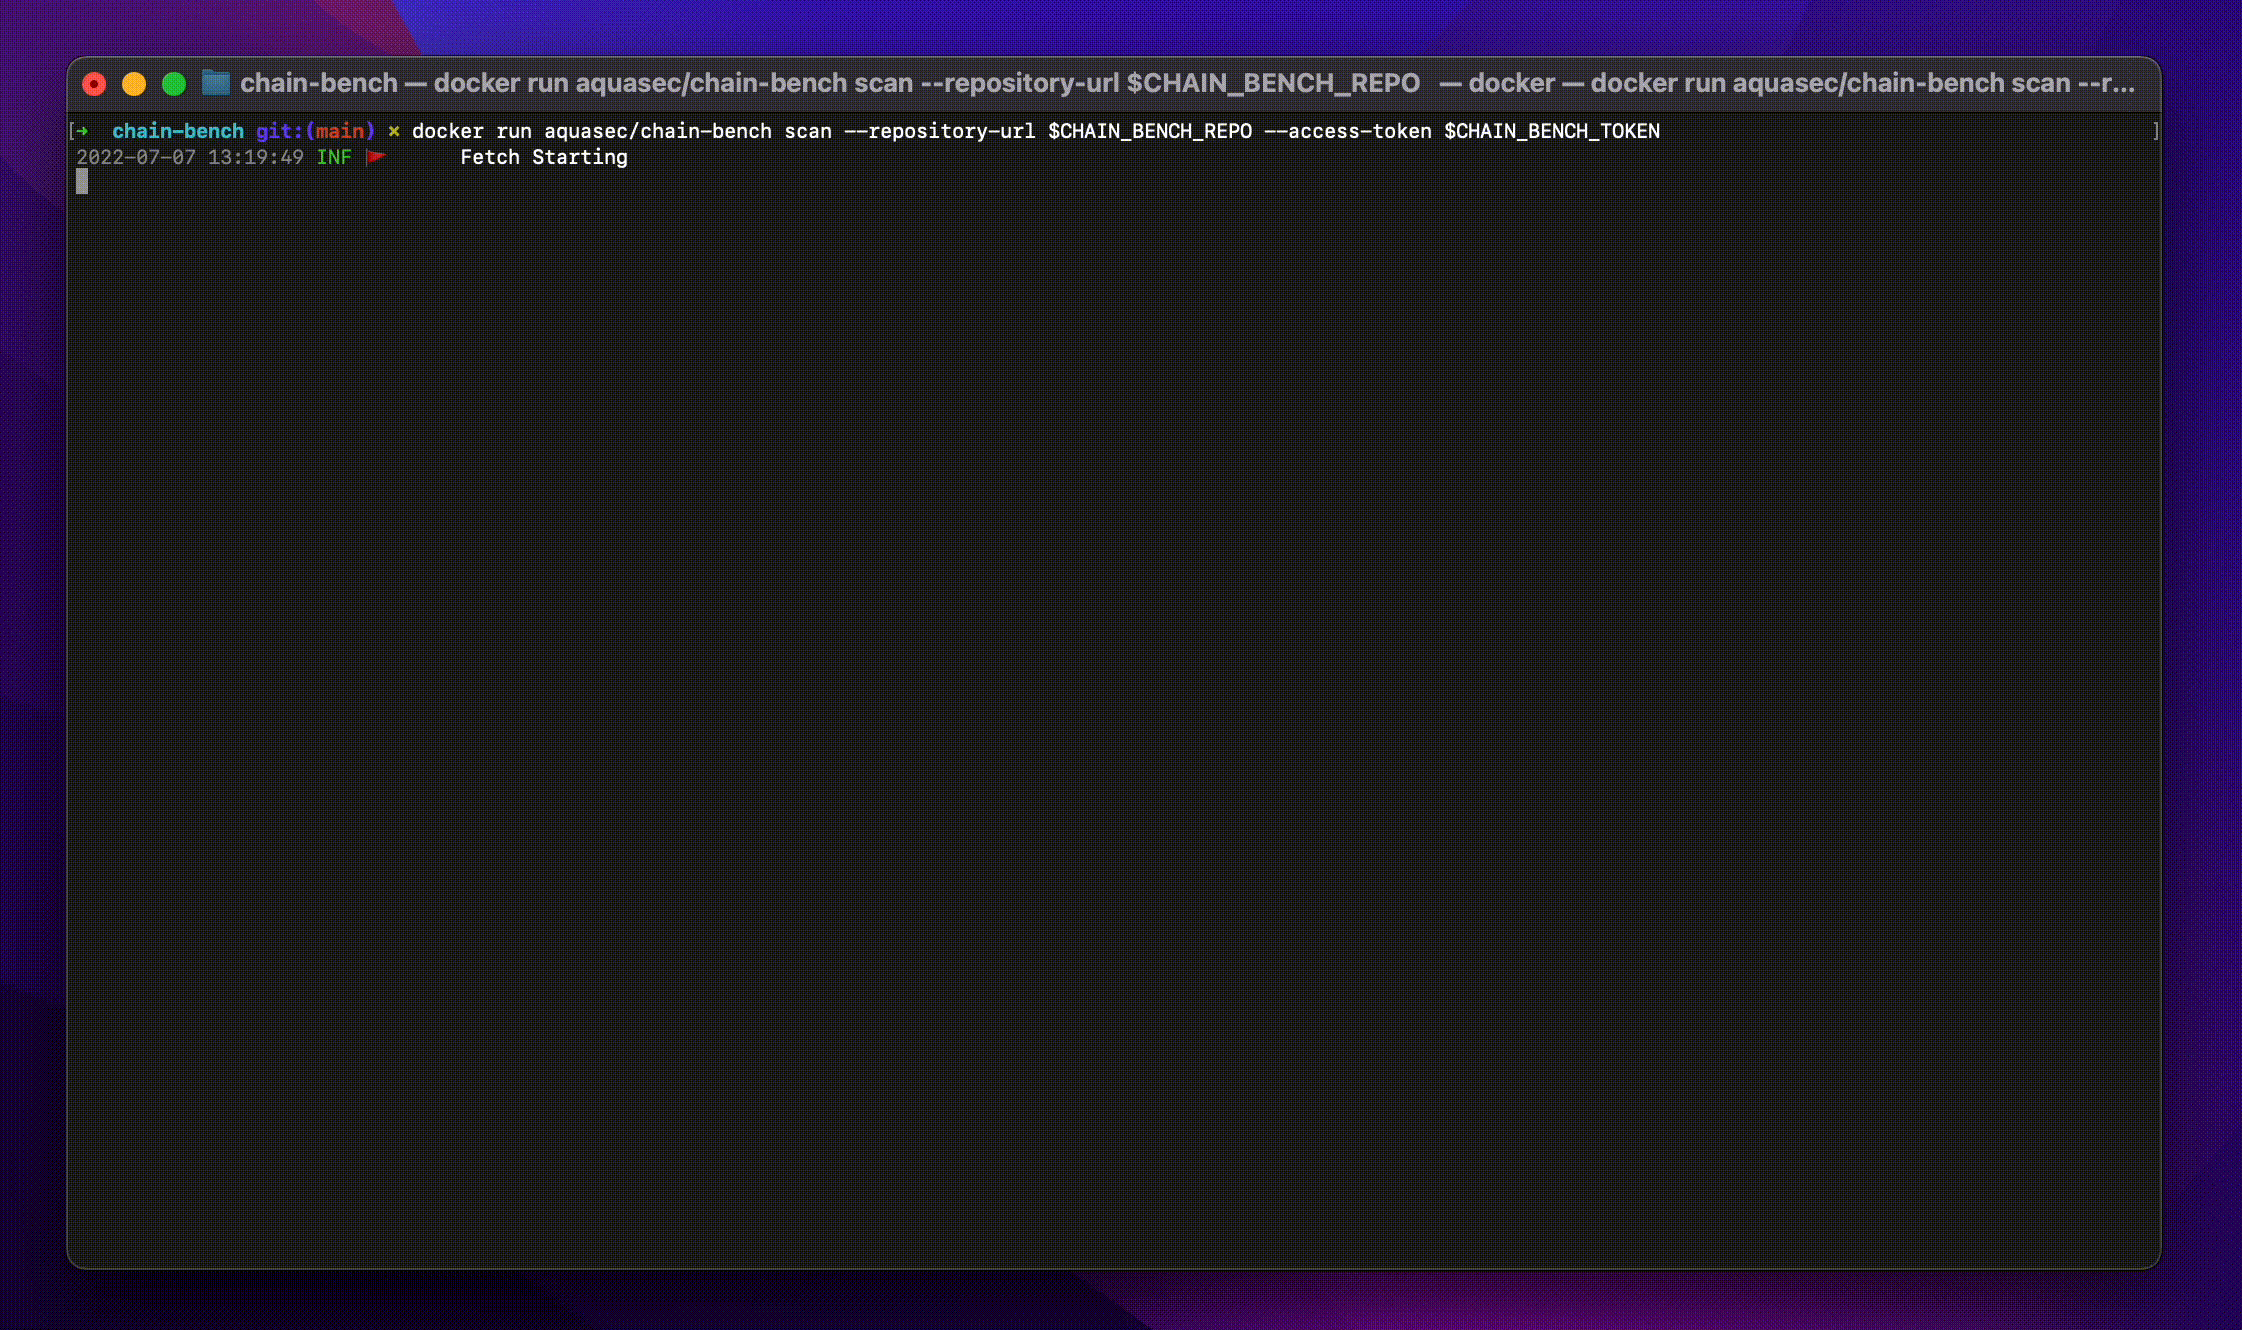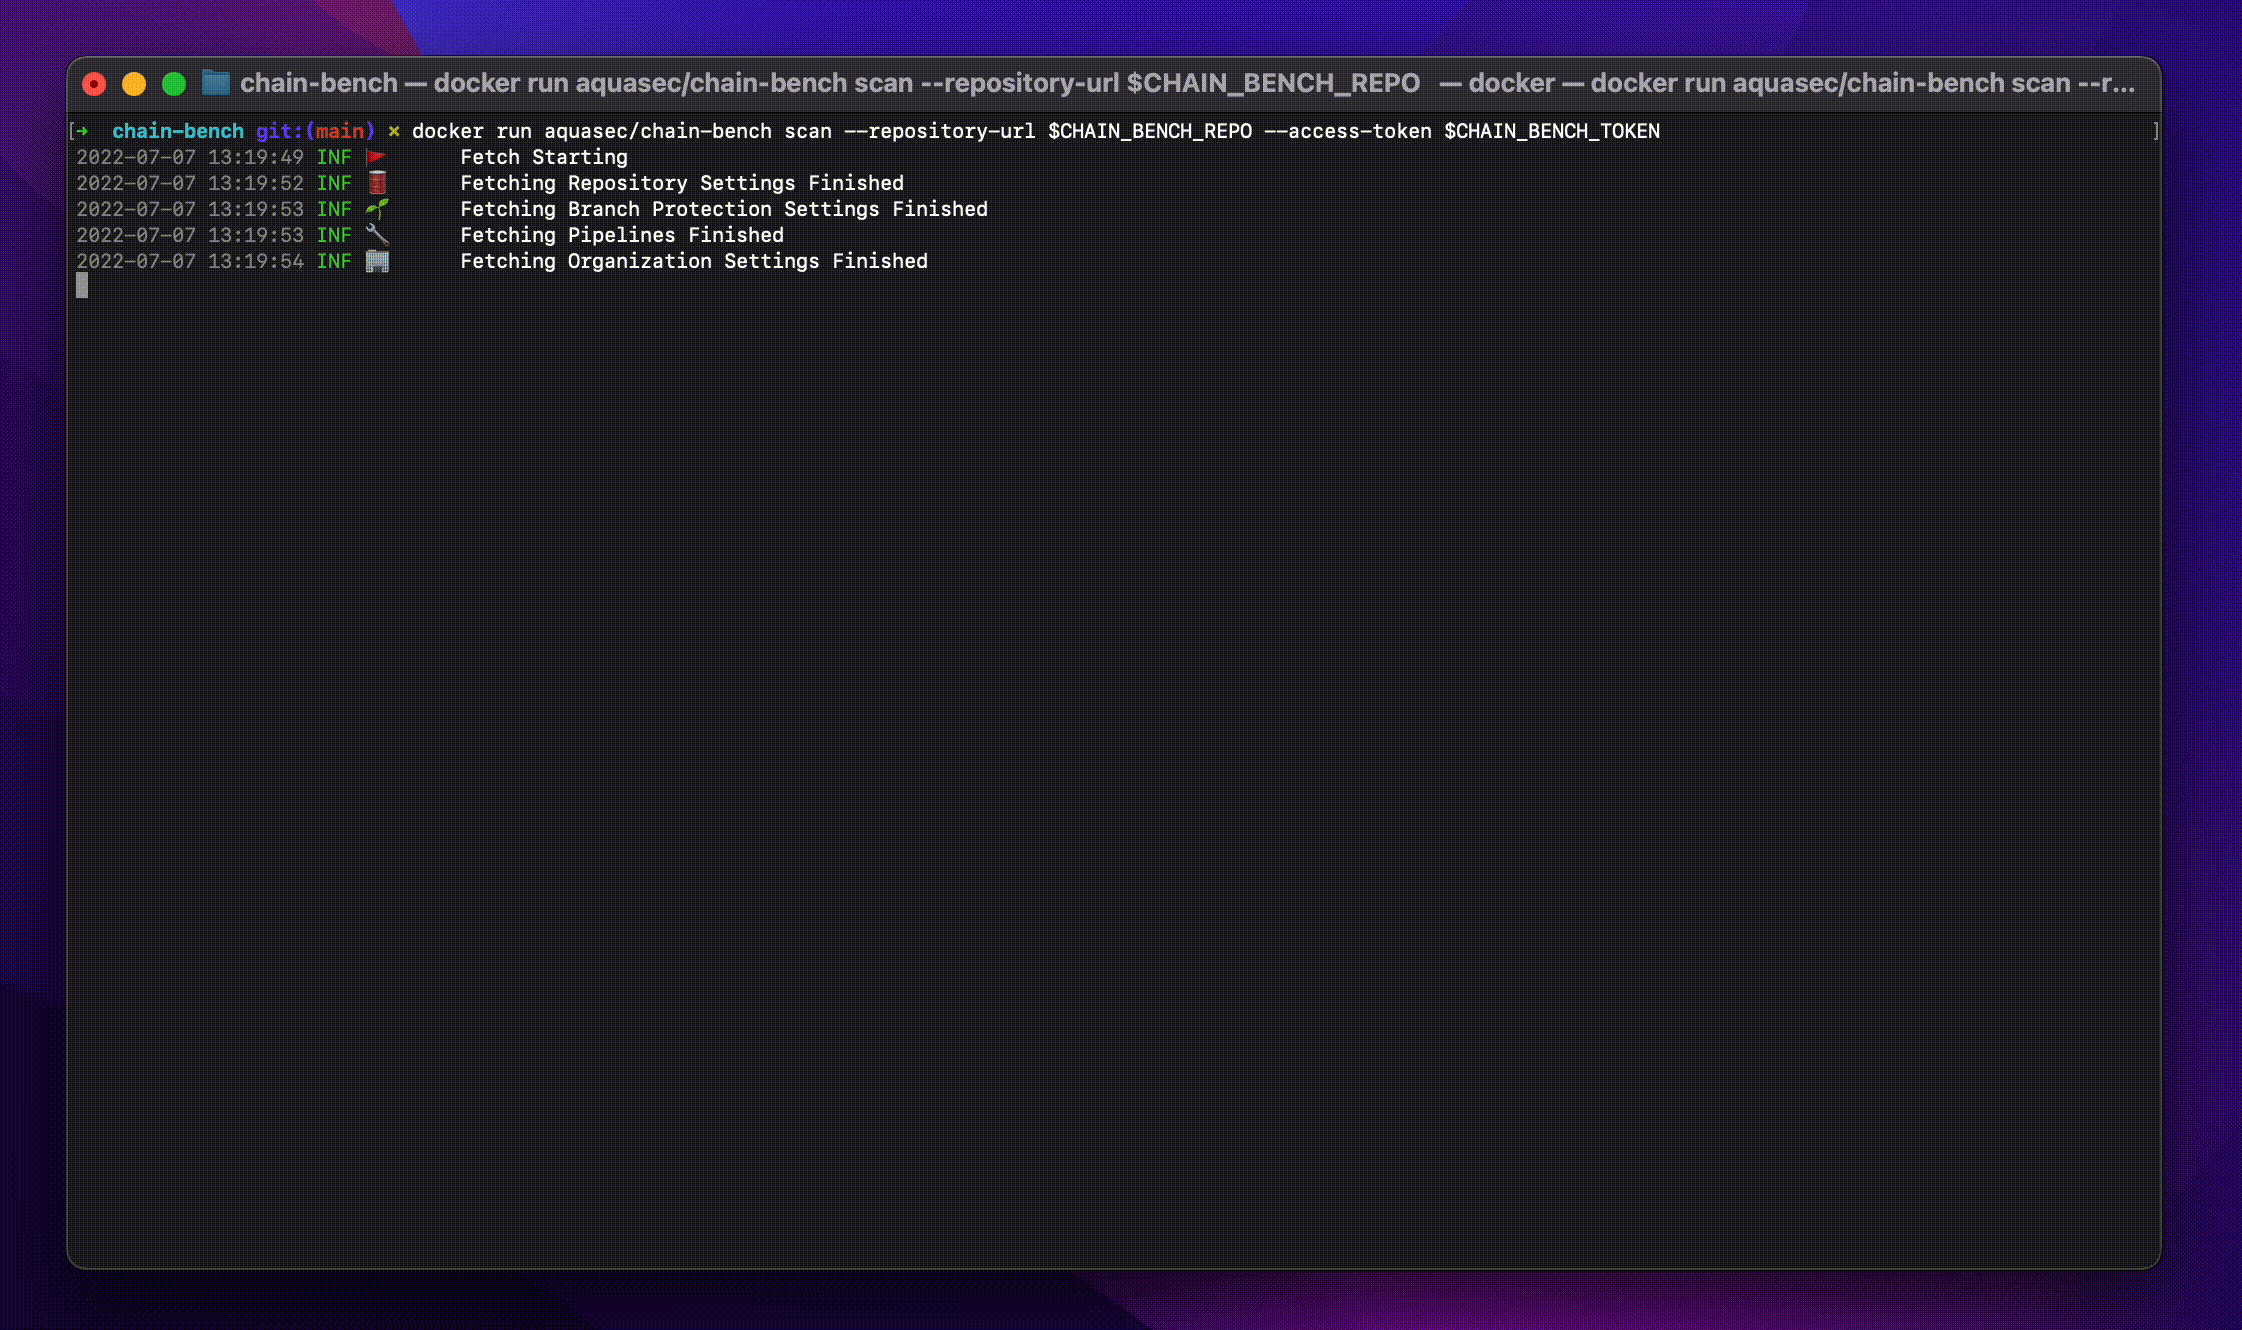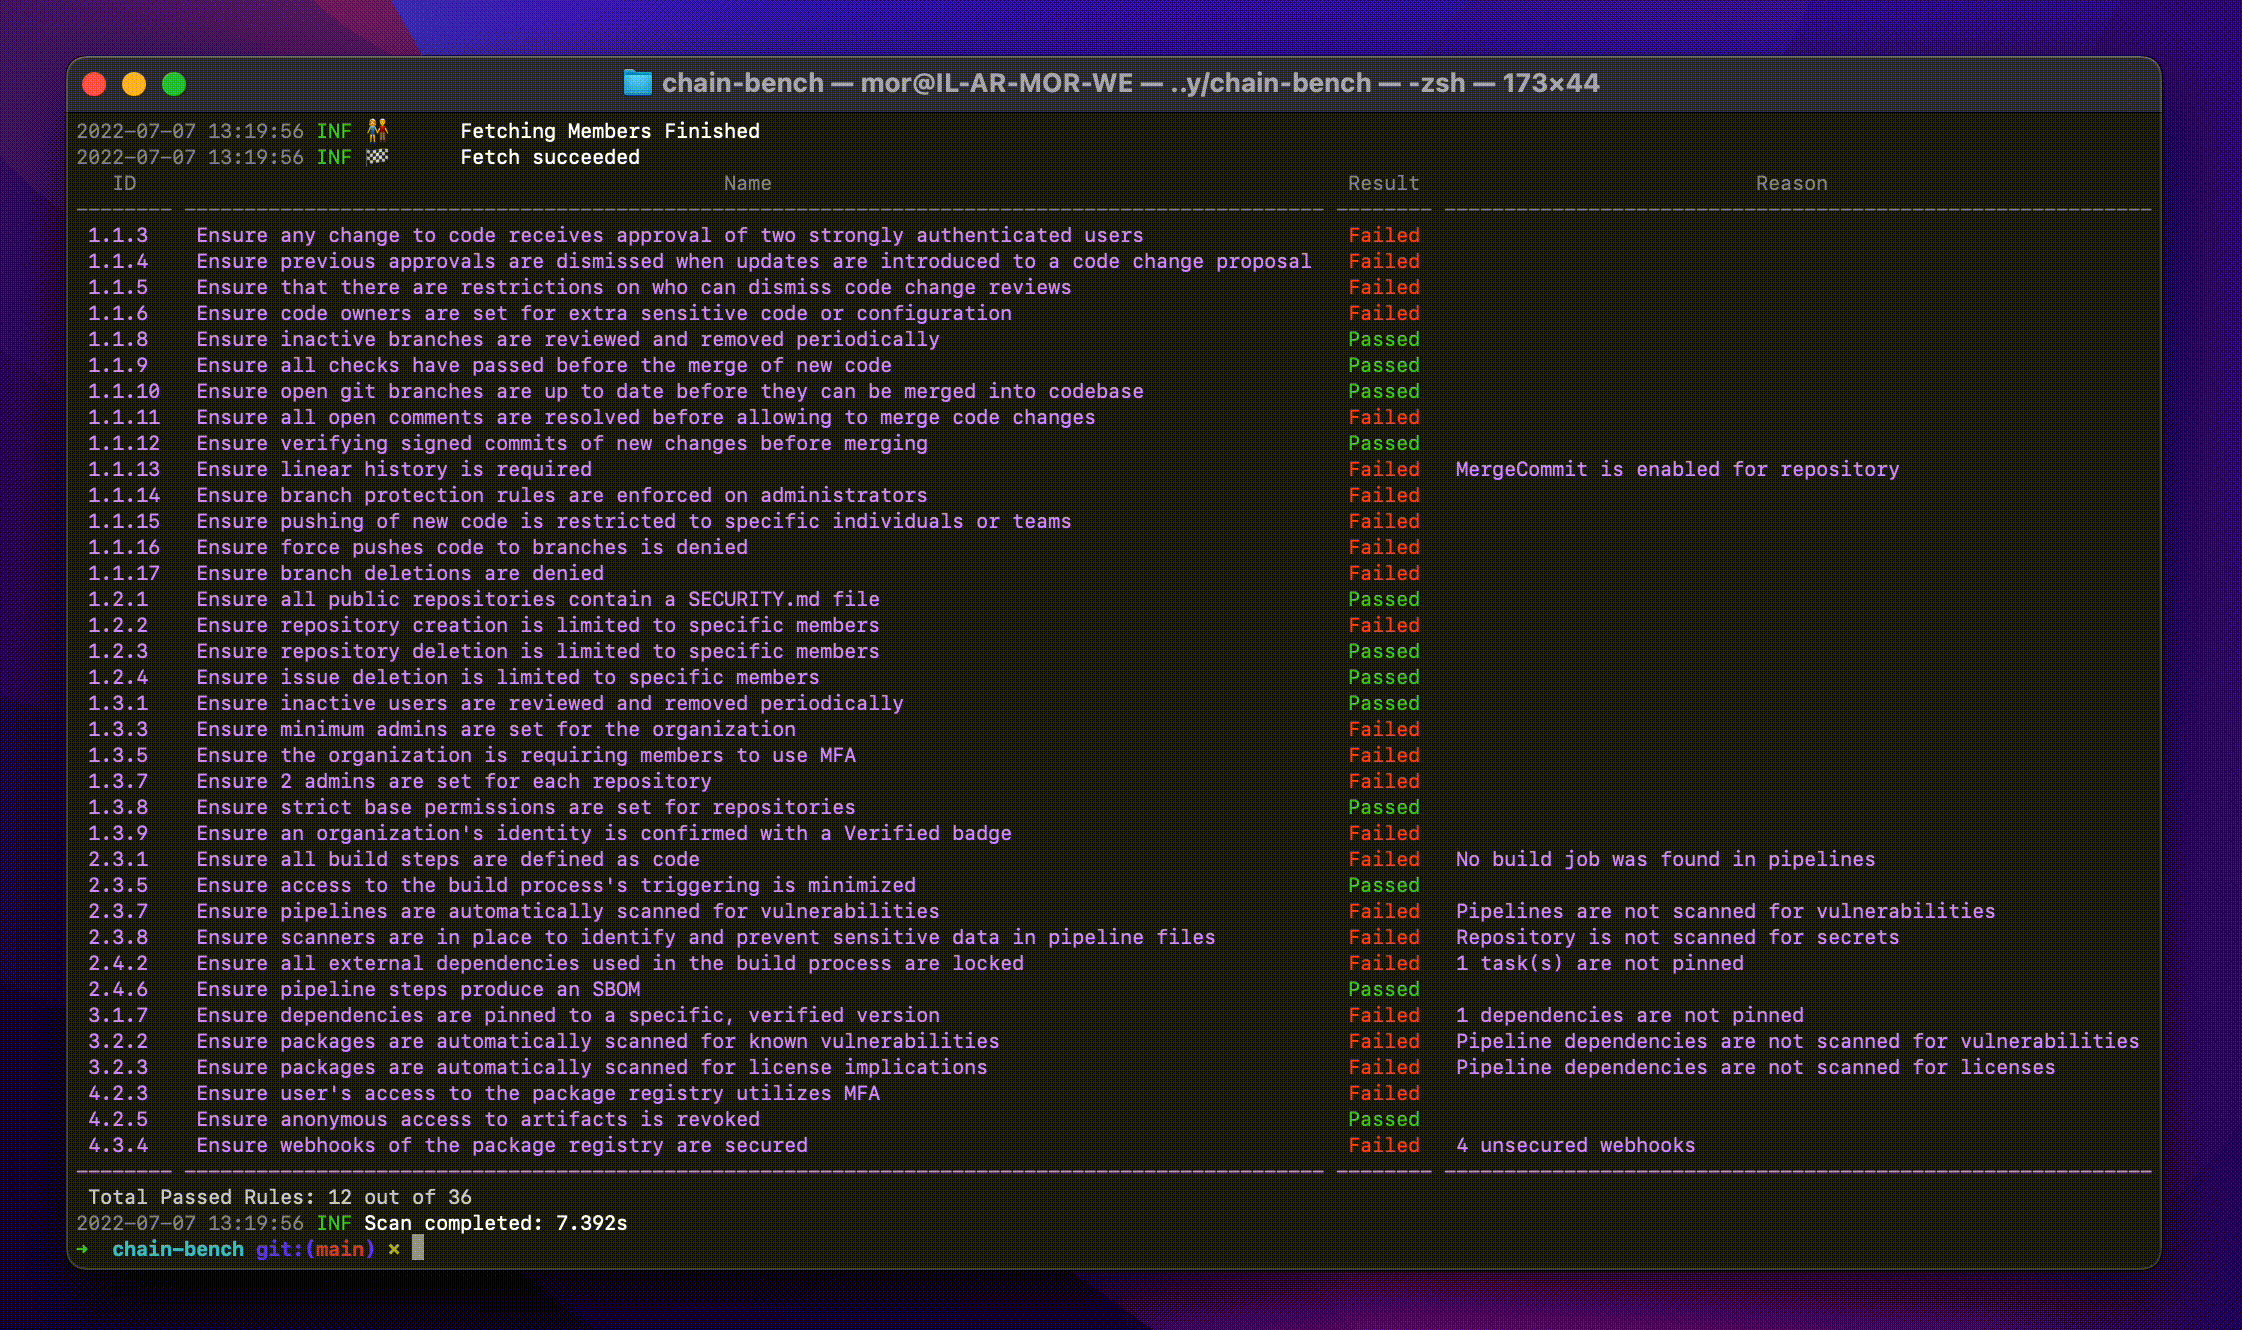
démo

Sommaire

  • Sommaire
  • Introduction
  • Démarrage rapide
    • Installation
    • Utilisation
      • Avec Docker
      • Avec GitHub Actions
      • Avec Gitlab CI (bêta)
  • Prérequis
  • Fournisseurs supportés
  • Veuillez noter
  • Contribuer
  • Feuille de route

Introduction

Chain-bench est un outil open-source pour auditer votre chaîne d'approvisionnement logicielle en matière de conformité de sécurité, basé sur un nouveau benchmark CIS Software Supply Chain. L'audit se concentre sur l'ensemble du processus SDLC, où il peut révéler les risques depuis le moment du code jusqu'au déploiement.

Démarrage rapide

La principale façon d'exécuter chain-bench est en tant qu'interface en ligne de commande autonome. Il nécessite un jeton d'accès pour votre compte ainsi que l'URL du dépôt afin d'accéder à votre SCM.

Installation

Obtenez Chain-bench via votre méthode d'installation préférée. Voir la section [installation] dans la documentation pour plus de détails. Par exemple :

  • brew install chain-bench
  • nix-env --install -A nixpkgs.chain-bench
  • docker run aquasec/chain-bench
  • Téléchargez le binaire depuis https://github.com/aquasecurity/chain-bench/releases/latest/

Utilisation

chain-bench scan --repository-url <URL_DU_DÉPÔT> --access-token <JETON> -o <CHEMIN_DE_SORTIE>

Utilisation de plateformes SCM auto-hébergées ou dédiées (avec domaines personnalisés)

chain-bench scan --repository-url <URL_DU_DÉPÔT> --scm-platform <PLATEFORME_SCM> --access-token <JETON> -o <CHEMIN_DE_SORTIE>

Les options supportées pour scm-platform sont "github" et "gitlab" (bêta)

Avec Docker

docker run aquasec/chain-bench scan --repository-url <URL_DU_DÉPÔT> --access-token <JETON>

Avec GitHub Actions

Voir le dépôt sur https://github.com/aquasecurity/chain-bench-action

Exemple de sortie
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →