
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit
 helsecert/cve-2021-44228
Guide en norvégien sur les vulnérabilités Log4j (CVE-2021-44228, CVE-2021-45046, CVE-2021-45105, CVE-2021-4104, CVE-2019-17571) avec des scripts de…
 beishanxueyuan/cve-2025-48384-test
Reproduction de la CVE-2025-48384 démontrant une vulnérabilité de traversée de chemin (path traversal) dans les sous-modules Git, avec des commandes…
 3dluvr/new-lib3mf.dll-for-meshmixer
Précompilé lib3mf.dll pour MeshMixer qui inclut un correctif rétroporté pour CVE-2021-21772 et zlib 1.3.1
 corelight/boa-detector
Un détecteur de serveurs web Boa vulnérables.
 zebberncve/cve-2026-26831
Avis pour textract ⌯⌲ 15 000 téléchargements hebdomadaires
 hexbornestudio/atlas-tj-actions-poc
Preuve de concept pour CVE-2025-54416 tj-actions/branch-names injection de commande
 h4mr3r/cve-2024-5082
Preuve de concept d'exploitation pour CVE-2024-5082, une vulnérabilité d'exécution de code à distance dans Sonatype Nexus Repository Manager 2 via…
 bioless/xz_cve-2024-3094_detection
Script pour détecter CVE-2024-3094.
 airineiandrei/tarmageddon-cve-2025-62518-
PoC pour CVE-2025-62518 démontrant la contrebande d'archives tar via l'analyse des en-têtes PAX de tokio-tar, créant des charges utiles malveillantes…
 7whyex/cve-2026-45321-tanstack
Laboratoire éducatif simulant une attaque de la chaîne d'approvisionnement npm (CVE-2026-45321) avec des paquets malveillants, l'exécution de charges…
 431m/rcetest
CVE-2024-32002 test POC
 h4wkst3r/blackhat-usa-2022-materials
Supports de présentation pour mes conférences Black Hat USA 2022 Briefing et Arsenal
 emirkmo/xz-backdoor-github
Historique des commits liés à la porte dérobée xz découverte le 29 mars 2024 : CVE-2024-3094.
 zihxs/check-react-rce-cve-2025-55182
Scanner de sécurité pour détecter les vulnérabilités CVE-2025-55182 et CVE-2025-66478 dans les projets React Server Components (RSC)
 george-petrakis/log4j-scanner-cve-2021-44228
Outil simple pour scanner des répertoires entiers à la recherche de tentatives d'exploitation de CVE-2021-44228.
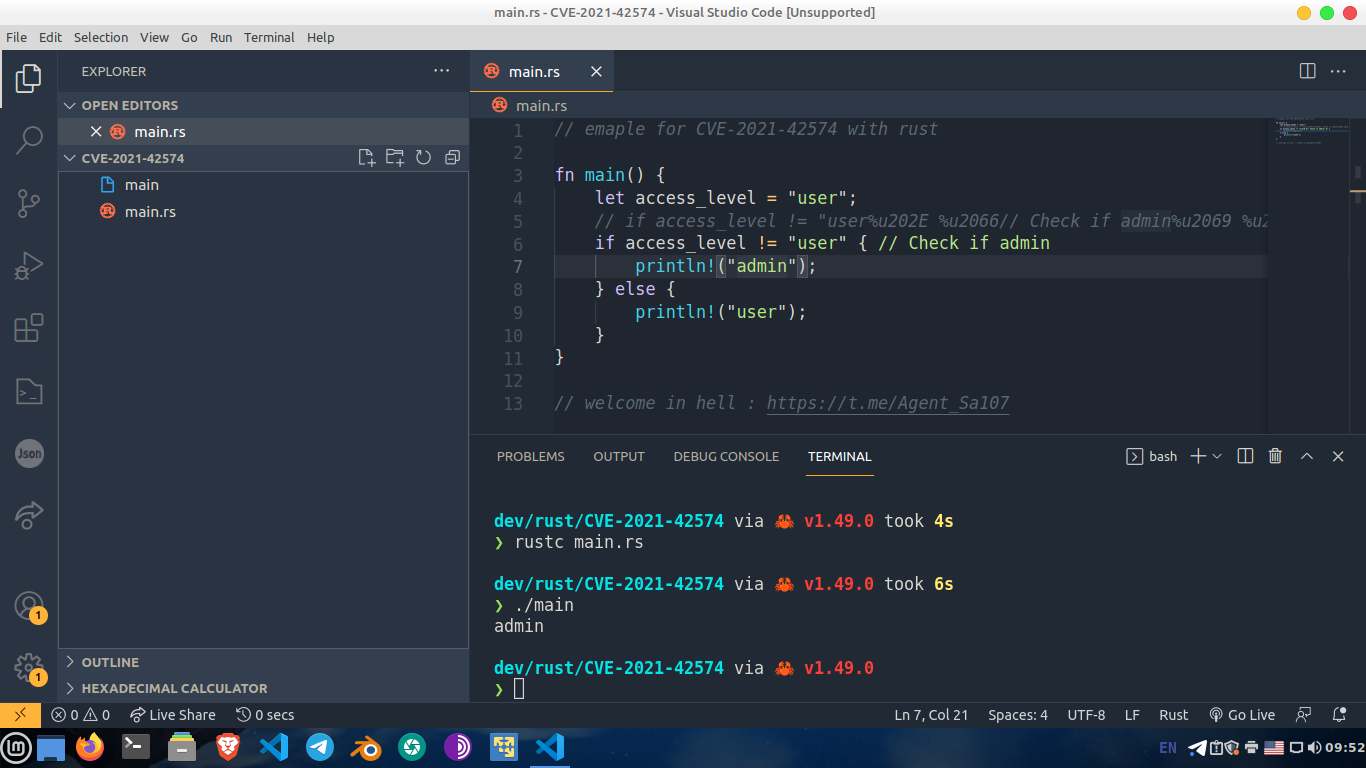 waseeld/cve-2021-42574
Démontre la vulnérabilité Trojan Source (CVE-2021-42574) en générant du code source avec des caractères de contrôle Unicode invisibles qui modifient…
 seqred-s-a/gxdlmsdirector-cve
CVE-2020-8809 et CVE-2020-8810
 lucas-cauhe/cargo-perm
Exploit Cargo pour CVE-2023-38497








