#1
Outils pour l'examen du code source sans exécution afin de trouver des failles de sécurité.
Recommandé par Kitploit

 jfrog/jfrog-cve-2022-24675
Script shell pour analyser récursivement les dossiers à la recherche de binaires Go utilisant la fonction pem.Decode non sécurisée, détectant les…
 patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Bookea-tu-Mesa est vulnérable à une injection SQL.
 m-lito13/sealsecurity_exam
Corriger la vulnérabilité de pollution de prototype (CVE-2023-26136) pour le package tough-cookie
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Bibliothèque utilitaire Java avec la vulnérabilité CVE-2022-4244 corrigée, fournissant des classes d’assistance courantes pour les entrées/sorties,…
 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
Moteur de templating Mustache Java type-safe avec validation de templates à la compilation, liaison de valeurs statique et échappement extensible…
 epicosy/obridge
Générateur de code source Java qui crée des classes d'appel pour les procédures de packages PL/SQL Oracle, prenant en charge divers types de…
 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 aftermathlabs/vmp2
Dépaqueter et désobfusquer les binaires protégés par VMProtect 2 avec un explorateur de VM basé sur l'émulation, un profileur de handlers et un…
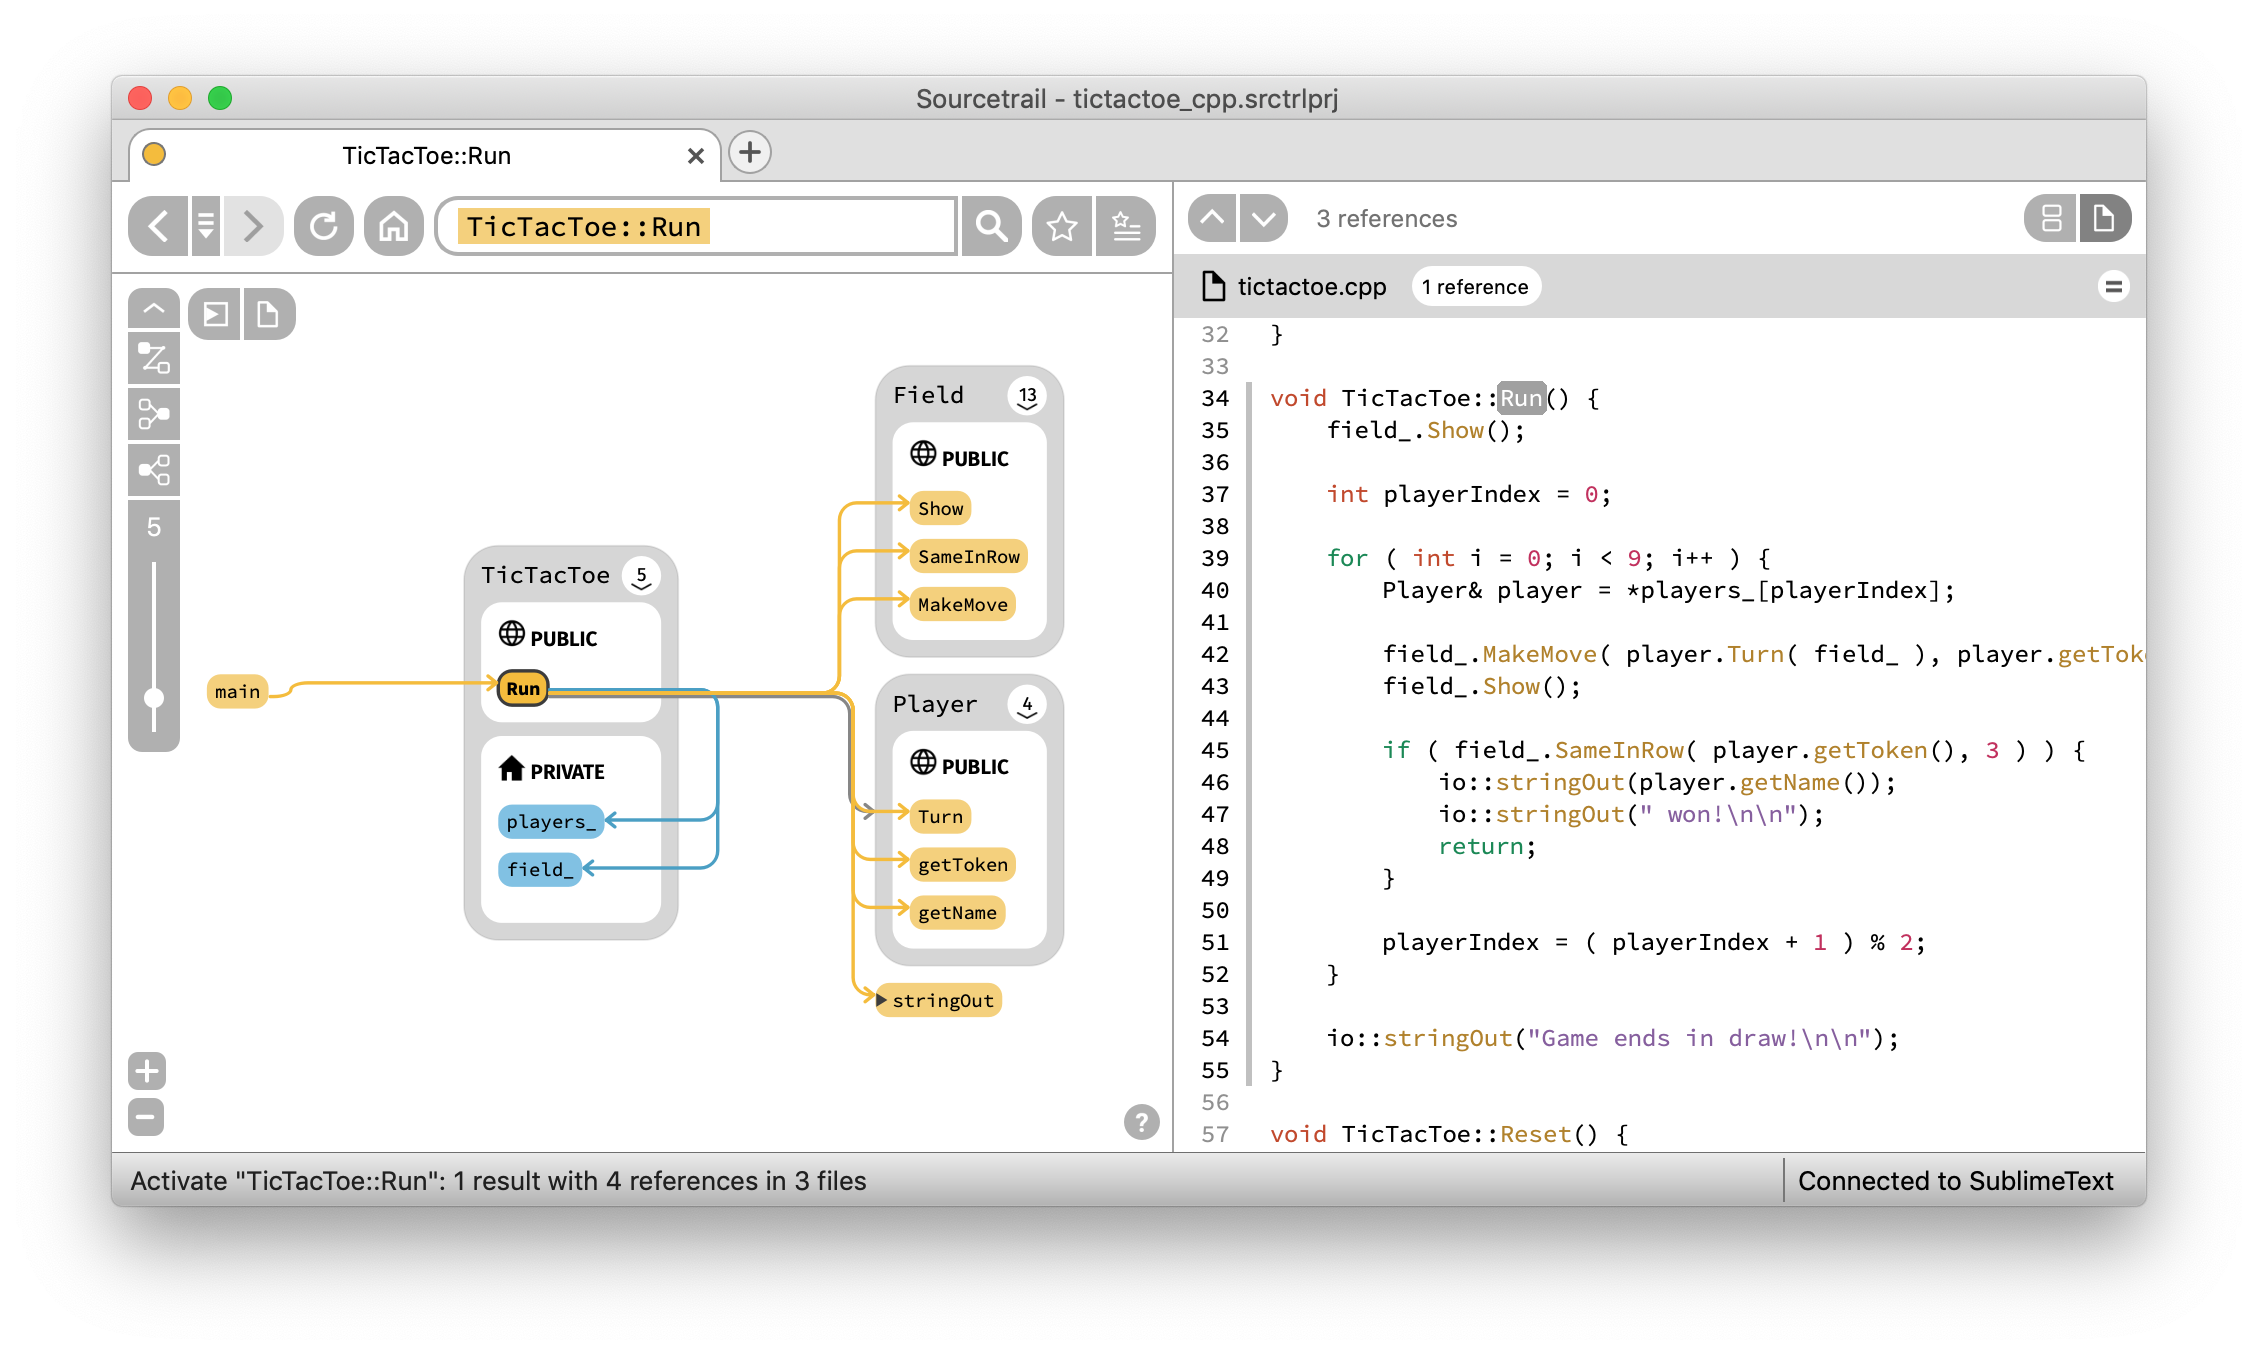 coatisoftware/sourcetrail
Sourcetrail - explorateur de code source interactif gratuit et open-source
 tenable/terrascan
Détectez les violations de conformité et de sécurité dans l'Infrastructure as Code pour atténuer les risques avant de provisionner une infrastructure…
 feeicn/cobra
Source Code Security Audit (Audit de sécurité du code source)
 praetorian-inc/gokart
Un outil d'analyse statique pour sécuriser le code Go
 reverseclabs/needle
Le framework de test de sécurité iOS
 novoda/gradle-static-analysis-plugin
Configuration facile des outils d'analyse statique pour les projets Android et Java.
 skyscanner/lambdaguard
Sécurité serverless AWS
 sonatype-nexus-community/devaudit
Outil d'audit de sécurité open source, multi-plateforme et polyvalent
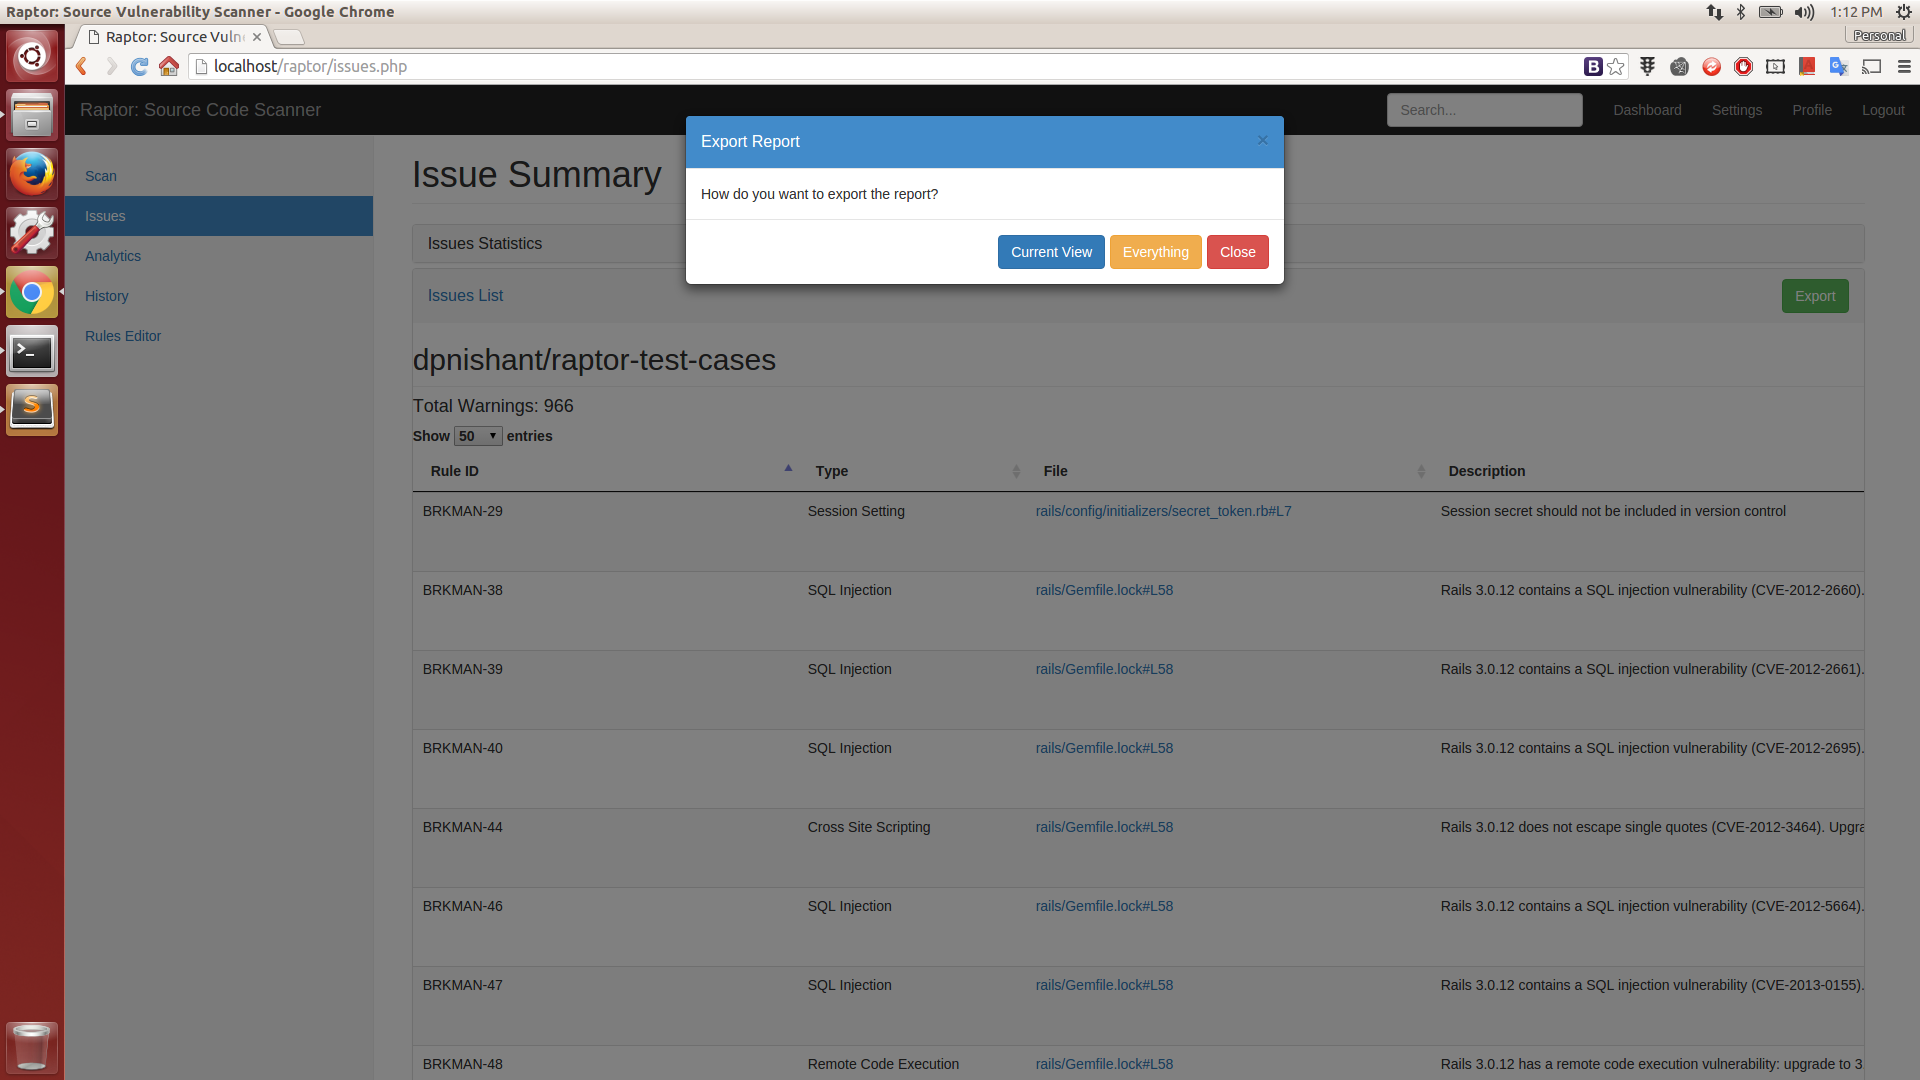 dpnishant/raptor
Scanner de vulnérabilités de code source basé sur le Web
 owasp/riskassessmentframework
Le Cadre de Codage Sécurisé