
 #1
Outils pour l'examen du code source sans exécution afin de trouver des failles de sécurité.
Recommandé par Kitploit

 edtrackai/nextjs-supabase-stripe-security-checker
Scanner de sécurité statique local pour les applications Next.js, Supabase et Stripe : 24 vérifications basées sur l'AST pour les clés divulguées,…
 blackvectorops/semantic_firewall
Générer des empreintes sémantiques déterministes pour les fonctions Go. Détecter les backdoors de style xz et vérifier l'équivalence sémantique à…
 m14r41/scan4secrets
Trouvez des identifiants et des secrets grâce à plus de 170 règles couvrant le code source, les URL Web et les CI/CD, vérifiez-les auprès des API des…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 abraxas/drupal-move-block-markup
Drupal 11.4.8 - Élevé - À distance - XSS - Les étiquettes des blocs frères de Move Block ignorent l'échappement @label
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 githubsecuritylab/seclab-taskflow-agent
Framework multi-agents compatible MCP pour des workflows agentiques déclaratifs pilotés par YAML, utilisé pour l'audit de code assisté par IA, le…
 nealbridges/vulnhunter
Scanner de sécurité pour l'IA agentique qui raisonne comme un attaquant sur le code source, confirme les failles exploitables avec des PoC…
 carlosalbertotuma/advisory
Avis de sécurité publics et PoCs pour les vulnérabilités découvertes dans les logiciels web open source, avec analyse des causes profondes,…
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 joshuaprovoste/deserializer
Analyseur de code statique basé sur l'AST avec cartographie relationnelle agentique alimentée par LLM pour découvrir les chemins RCE Python et les…
 niffyhunt/codeguard-copilot
Co-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel,…
 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 nationwide-group-oss/cryptoptic
Scanner basé sur CodeQL qui inventorie les appels de fonctions cryptographiques à travers les dépôts et les organisations GitHub, produisant une…
 whgojp/javaseclab
Laboratoire complet sur les vulnérabilités Java avec code vulnérable et corrigé, scénarios d'attaque, notes d'audit source/sink et recommandations de…
 thrilokh-q123/cve-2025-23134_fixes_code
La fonction ASN1_STRING_set() prend une longueur de type `int`, assurez-vous que l'argument n'est pas tronqué par inadvertance lorsqu'elle est…
 shentao83/news-8.6.0-cve-2026-8726-backport
Backport de sécurité minimal pour CVE-2026-8726 dans georgringer/news 8.6.0
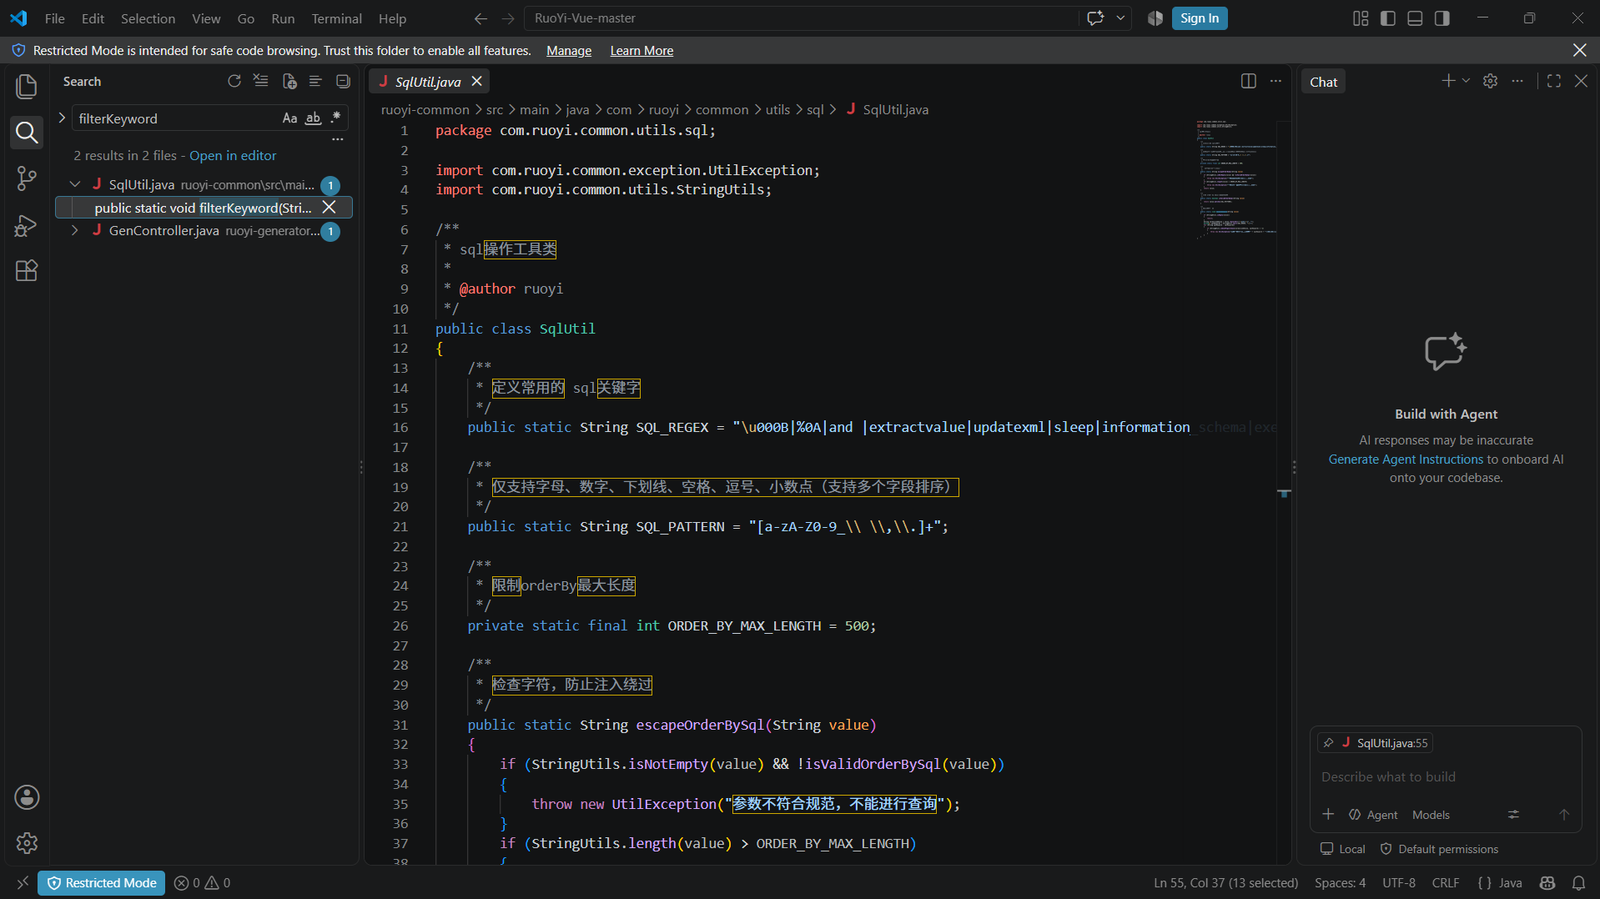 xs2024770/cve-2024-57521-ruoyi-sqli
Static code audit of CVE-2024-57521, an authenticated SQL injection in RuoYi-Vue's generator module, with source-to-sink analysis and a %0b filter…








