
 #1
Outils pour l'examen des binaires et du code malveillant sans exécution (ex. désassembleurs, décompresseurs).
Recommandé par Kitploit
 mbadanoiu/cve-2021-46364
CVE-2021-46364 : Désérialisation YAML dans Magnolia CMS
 fysac/cve-2019-20326
Débordement de tampon sur le tas dans GNOME gThumb et Linux Mint Pix
 sumitshah00/cve-2025-66628
Analyse technique de CVE-2025-66628, un débordement d'entier dans l'analyseur TIM d'ImageMagick conduisant à des lectures hors limites, avec cause…
 raptor-audit/raptor
Cadre d'audit des écosystèmes blockchain, d'identification des vulnérabilités des contrats intelligents et de génération de conclusions structurées…
 oneton429/cve-2016-3627
PoC de CVE-2016-3627
 andalik/log4j-filescan
Scanner récursif de fichiers développé en Python 3 pour localiser et analyser les versions vulnérables de Log4j2, incluant l'analyse interne des…
 d0rb/cve-2024-4323
Vulnérabilité critique de débordement de tampon de tas dans les fonctions handle_trace_request et parse_trace_request du serveur HTTP Fluent Bit.
 ashizzz/cve-2026-22610
Scanne les projets Angular à la recherche de vulnérabilités XSS dans les éléments SVG et les liaisons non sécurisées, en générant un rapport de…
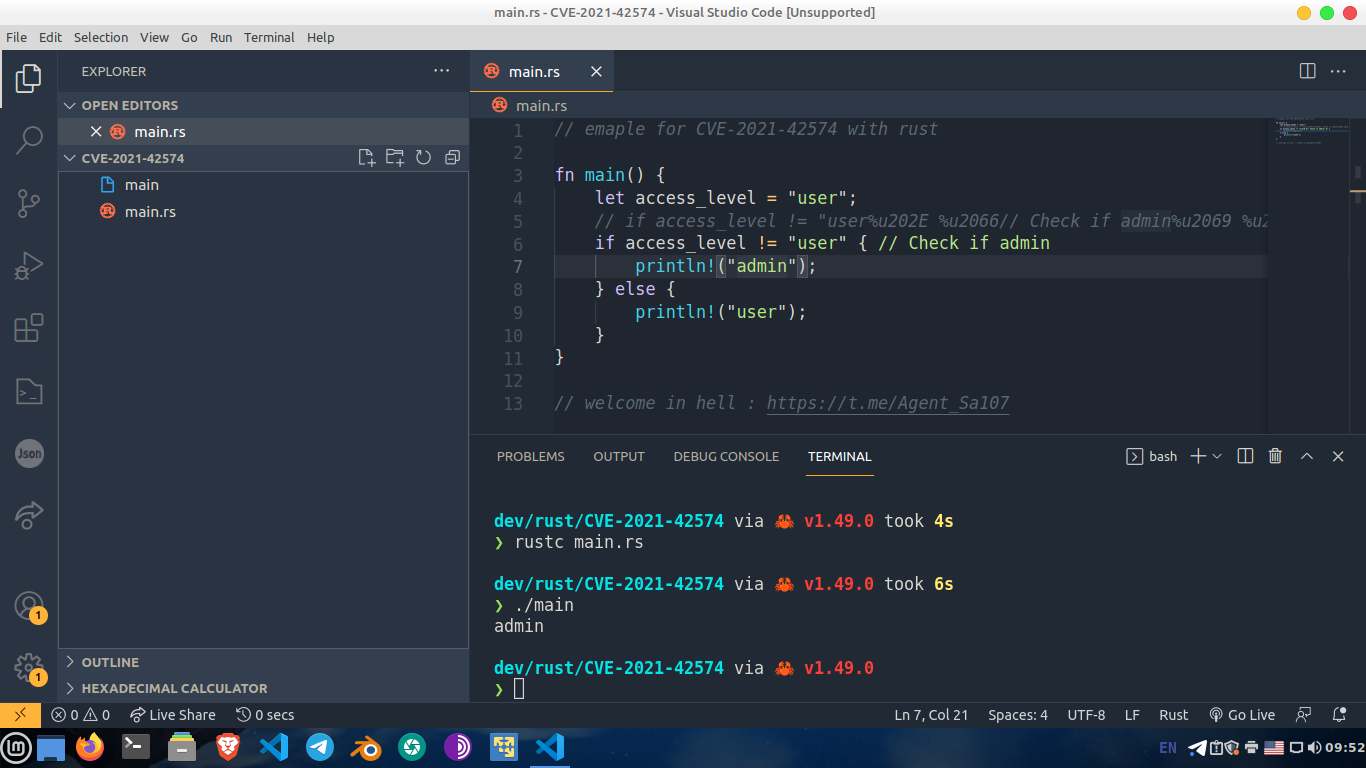 waseeld/cve-2021-42574
Démontre la vulnérabilité Trojan Source (CVE-2021-42574) en générant du code source avec des caractères de contrôle Unicode invisibles qui modifient…
 aquibpro/forensix-studio
Plateforme de renseignement forensique qui analyse des fichiers, corrèle des indicateurs de menace, associe le comportement à MITRE ATT&CK et génère…
 otakuliu/expression-sandbox-escape-simulation-lab
Laboratoire pédagogique démontrant les techniques d'évasion de sandbox d'expressions JavaScript et l'évolution des correctifs à travers plusieurs…
 arzaan789/keyguard
Analysez les bases de code et les projets GCP pour détecter les identifiants API exposés.
 snorlyd/https-nj.gov---cve-2018-14040
Rapport de vulnérabilité du site officiel du New Jersey
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC et atténuations possibles
 alberto-galindo/cve-2025-5548
Recherche en sécurité et reproduction de CVE-2025-5548 : un débordement de tampon basé sur la pile dans FreeFloat FTP Server 1.0. Comprend l'analyse…
 rashedhasan090/aegisjava
J'ai créé AegisJava, un outil pour corriger (détecter et atténuer) CVE-2025-30749.
 ilhamrzr/rar-anomaly-inspector
Outil défensif PowerShell pour l'inspection statique des archives RAR et la détection des anomalies de traversée de chemin CVE-2025-8088.
 scabench/jsonorg-fn1
application simple avec une vulnérabilité CVE-2022-45688








