
 #1
Outils pour l'examen des binaires et du code malveillant sans exécution (ex. désassembleurs, décompresseurs).
Recommandé par Kitploit

 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
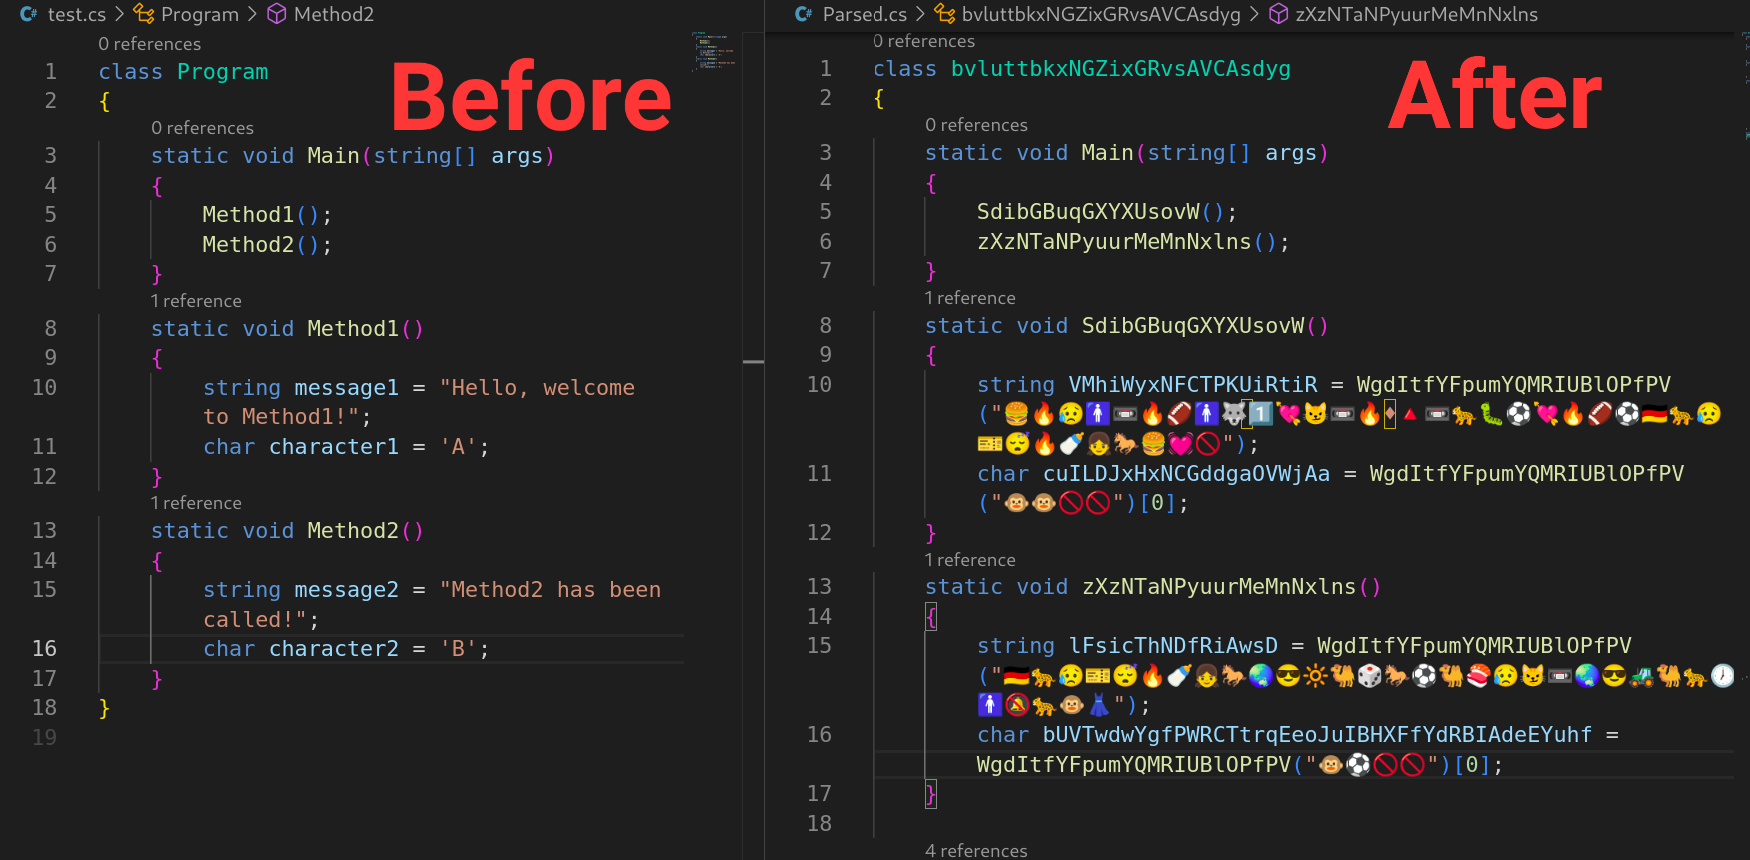 tomiwa-ot/emojify
Obfuscateur de code source C# qui remplace les littéraux de caractères et de chaînes par des émojis et randomise les noms de classes, d'interfaces,…
 federiconbaez/cortex9-jumpserver-yaml-jinja-sandbox-model
Modèle éducatif hors ligne de CVE-2026-31864 (bac à sable Jinja YAML de JumpServer)
 abtonc/next-cve-2025-66478
Analyse les projets locaux pour la vulnérabilité CVE-2025-66478 et signale les instances affectées sans les corriger.
 rapticore/ore-mal-pkg-inspector
Détection de paquets malveillants multi-écosystème et scanner de sécurité de la chaîne d'approvisionnement
 kaandemir993/malwareforge---advanced-static-malware-analyzer
Analyseur statique avancé de malwares qui révèle 8 techniques d'injection, les appels API critiques, les chaînes cachées, exporte les sections PE…
 gmh5225/keypatchx
KeyPatch Enhanced — Plugin IDA Pro pour le patch d'assembleur x86/x64 sensible aux symboles, propulsé par Keystone Engine. Fork de Keypatch avec…
 tc4dy/cve-2026-57821-poc-exploit
🔐 CVE-2026-57821 - Apache Fineract SQL Injection Toolkit 📚 Deux scripts Python pour des tests de sécurité autorisés : verifier.py (détection sûre,…
 borewit/svg-sanitizer
Bibliothèque Java qui assainit les fichiers SVG en supprimant JavaScript, les gestionnaires d'événements inline et les balises script, tout en…
 themiddleblue/vibegate
Crochet de sécurité pré-écriture agnostique à l'hôte pour agent de codage : détecte les motifs de saisie utilisateur via Semgrep et émet des conseils…
 t3ft3lb/2026-100daysofyara
Écrire et partager une règle YARA par jour pendant 100 jours
 al1ex/cve-2019-12814
CVE-2019-12814:Jackson JDOM XSLTransformer Gadget
 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark mesurant la capacité des modèles d'IA à détecter les vulnérabilités dans le code source via des cas réels de bug bounty avec un équilibre…
 rin449/bhpai
Plateforme d'analyse de malwares multi-format combinant un sandbox Windows furtif Ring-3, des analyseurs statiques PE/PDF, la récupération de clés de…
 bitnesswise/jquery-prototype-pollution-fix
Un correctif pour CVE-2019-11358 (pollution du prototype dans jquery)
 zhengxr930/apex_official
Framework de défense pour la sécurité des agents LLM qui compile des contrats de tâches, valide les manifestes de capacités et vérifie les effets via…
 tanmayshahane/kyubisweep
Un outil CLI léger et multiplateforme qui analyse votre système de fichiers pour détecter les secrets exposés, les clés API et les jetons. Conçu avec…
 rustynoob-619/100-days-of-yara-2026
Le défi des 100 jours de YARA pour écrire des règles YARA de manière cohérente








