
 #1
Outils pour l'examen des binaires et du code malveillant sans exécution (ex. désassembleurs, décompresseurs).
Recommandé par Kitploit
 drkbcn/lblfixer_cve_2023_28447
Module pour PrestaShop 1.7.X pour corriger la vulnérabilité CVE-2023-28447 (Smarty XSS)
 bartimusprimed/cve-2021-1675-yara
Règles YARA pour détecter les tentatives d'exploitation de CVE-2021-1675 (PrintNightmare) et les artefacts de logiciels malveillants associés.
 helsecert/cve-2022-22965
Scripts de détection et conseils pour la vulnérabilité CVE-2022-22965 (Spring4Shell) dans Spring Framework, incluant des scanners PowerShell et Bash…
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
Code source décompilé des versions 1.3.2 (vulnérable) et 1.3.3 (corrigée) de la bibliothèque zip4j pour l'analyse du contournement de chemin…
 rootd4ddy/cve-2023-31584
Divulgation publique pour CVE-2023-31584.
 quarkslab/qsynthesis
Synthétiseur Greybox conçu pour la désobfuscation des instructions d'assembleur.
 spaceraccoon/detect-cve-2024-4367
Règle de détection YARA pour l'exécution arbitraire de JavaScript liée à CVE-2024-4367 dans PDF.js
 cuijiung/fastjson-cve-2022-25845
Exploit pour CVE-2022-25845 ciblant la vulnérabilité de désérialisation de FastJSON dans les applications Java. Permet l'exécution de code à distance…
 neurosaki987/qvm-tool
Boîte à outils d'analyse statique et de récupération de structure pour les images PE protégées par ACE .qvm0
 bitnesswise/jquery-prototype-pollution-fix
Un correctif pour CVE-2019-11358 (pollution du prototype dans jquery)
 mouadk/cve-2024-38821
cve-2024-38821
 nanopathi/external_libavc_aosp10_r33_cve-2021-0325
Boîte à outils d'analyse de vulnérabilités et d'exploitation en langage C ciblant le débordement de tas libavc d'AOSP (CVE-2021-0325) avec capacités…
 soulfoodisgood/cve-2022-40146
Service svg-to-png vulnérable
 arsalanraja987/java-cve-2021-29425-tika-xxe
Preuve de concept pour CVE-2021-29425, une vulnérabilité d'entité externe XML (XXE) dans Apache Tika, démontrant la divulgation de fichiers et la…
 anchor0221/cve-2025-50460
Détails techniques et exploit pour CVE-2025-50460
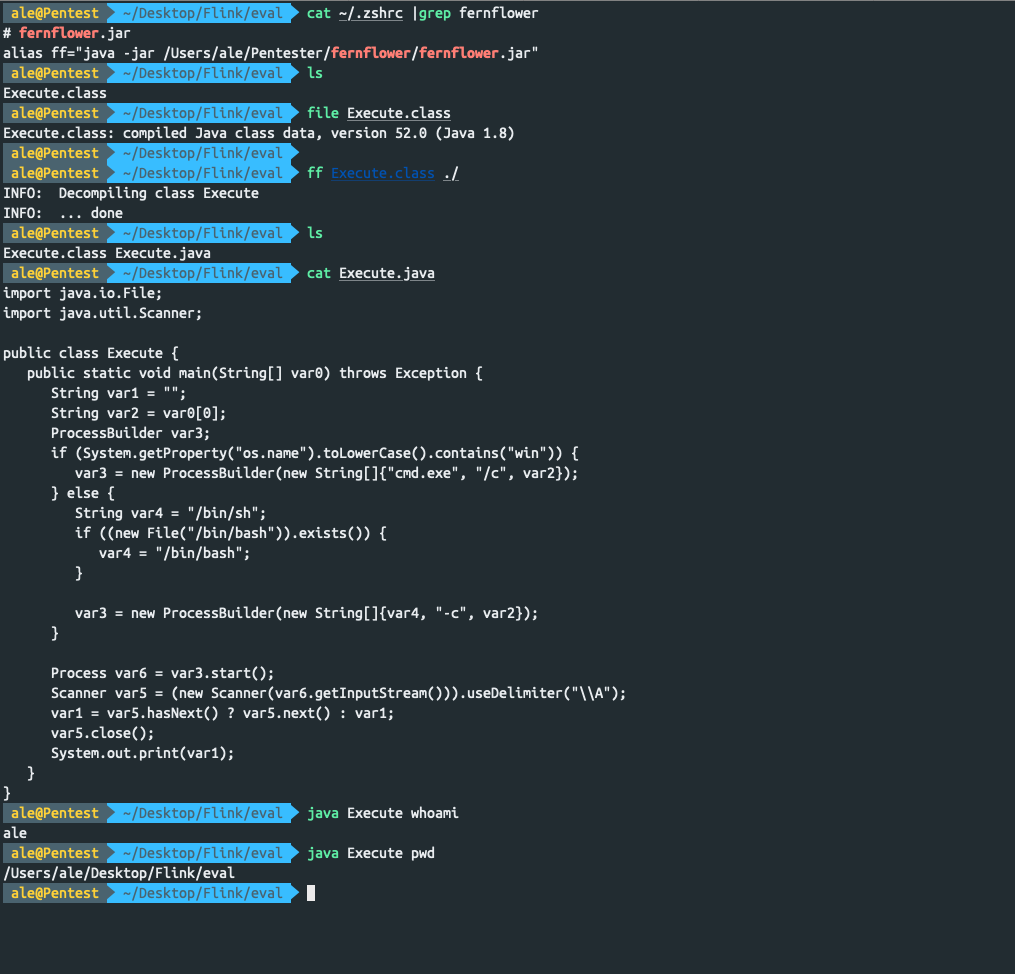 jas502n/fernflower
Décompilez rapidement des fichiers .class dans le terminal.
 cuijiung/jackson-cve-2020-36180
Preuve de concept d'exploitation pour CVE-2020-36180, une vulnérabilité de désérialisation Jackson-databind permettant l'exécution de code à distance…
 neurosaki987/tvm-recover
Dévirtualise les sections .tvm0 de la VM Tencent : élève les gestionnaires de la VM vers des listings au niveau invité et du LLVM IR, récupère le CFG…








