
 #1
Outils pour la création et la manipulation de code de bas niveau exécuté après une exploitation réussie.
Recommandé par Kitploit

 capt-meelo/lazzzy
Chargeur de shellcode démontrant plusieurs techniques d'exécution, notamment les appels système directs, l'évasion IAT, les charges utiles chiffrées,…
 plackyhacker/shellcode-encryptor
Un simple encrypteur/décrypteur/exécuteur de shellcode pour contourner les antivirus.
 mwemuorg/mwemu
Émulateur matériel x86 en Rust pur et simulateur de processus Windows pour l'analyse de logiciels malveillants, l'émulation de shellcode et le…

 bw3ll/sharem
SHAREM est un framework d'analyse de shellcode, capable d'émuler plus de 45 000 WinAPIs et pratiquement tous les syscalls Windows. Il contient…
 machine1337/gmailc2
Un serveur C2 totalement indétectable qui communique via Google SMTP pour contourner les protections antivirus et les restrictions de trafic réseau.
 4ndr34z/shells
Script pour générer des revshells
 plackyhacker/shellcode-injection-techniques
Implémentations en C# de techniques d'injection de shellcode, y compris l'injection classique, le détournement de threads, le creusement de processus…
 chvancooten/nimpackt-v1
Packeur d'assembleur et chargeur de shellcode basé sur Nim pour l'opsec et le profit.
 wra7h/flavortown
Diverses méthodes pour exécuter du shellcode
 sh4hin/gopurple
Encore un exécuteur de shellcode composé de différentes techniques pour évaluer les capacités de détection des solutions de sécurité des points de…
 peterferrie/win-exec-calc-shellcode
Un petit shellcode Windows sans octets nuls qui exécute calc.exe (x86/x64, tous les OS/SP)

 exploit-database/exploitdb
exploitdb // Le dépôt officiel Exploit-Database
 smaash/quasibot
gestionnaire de webshell complexe, botnet quasi-http.
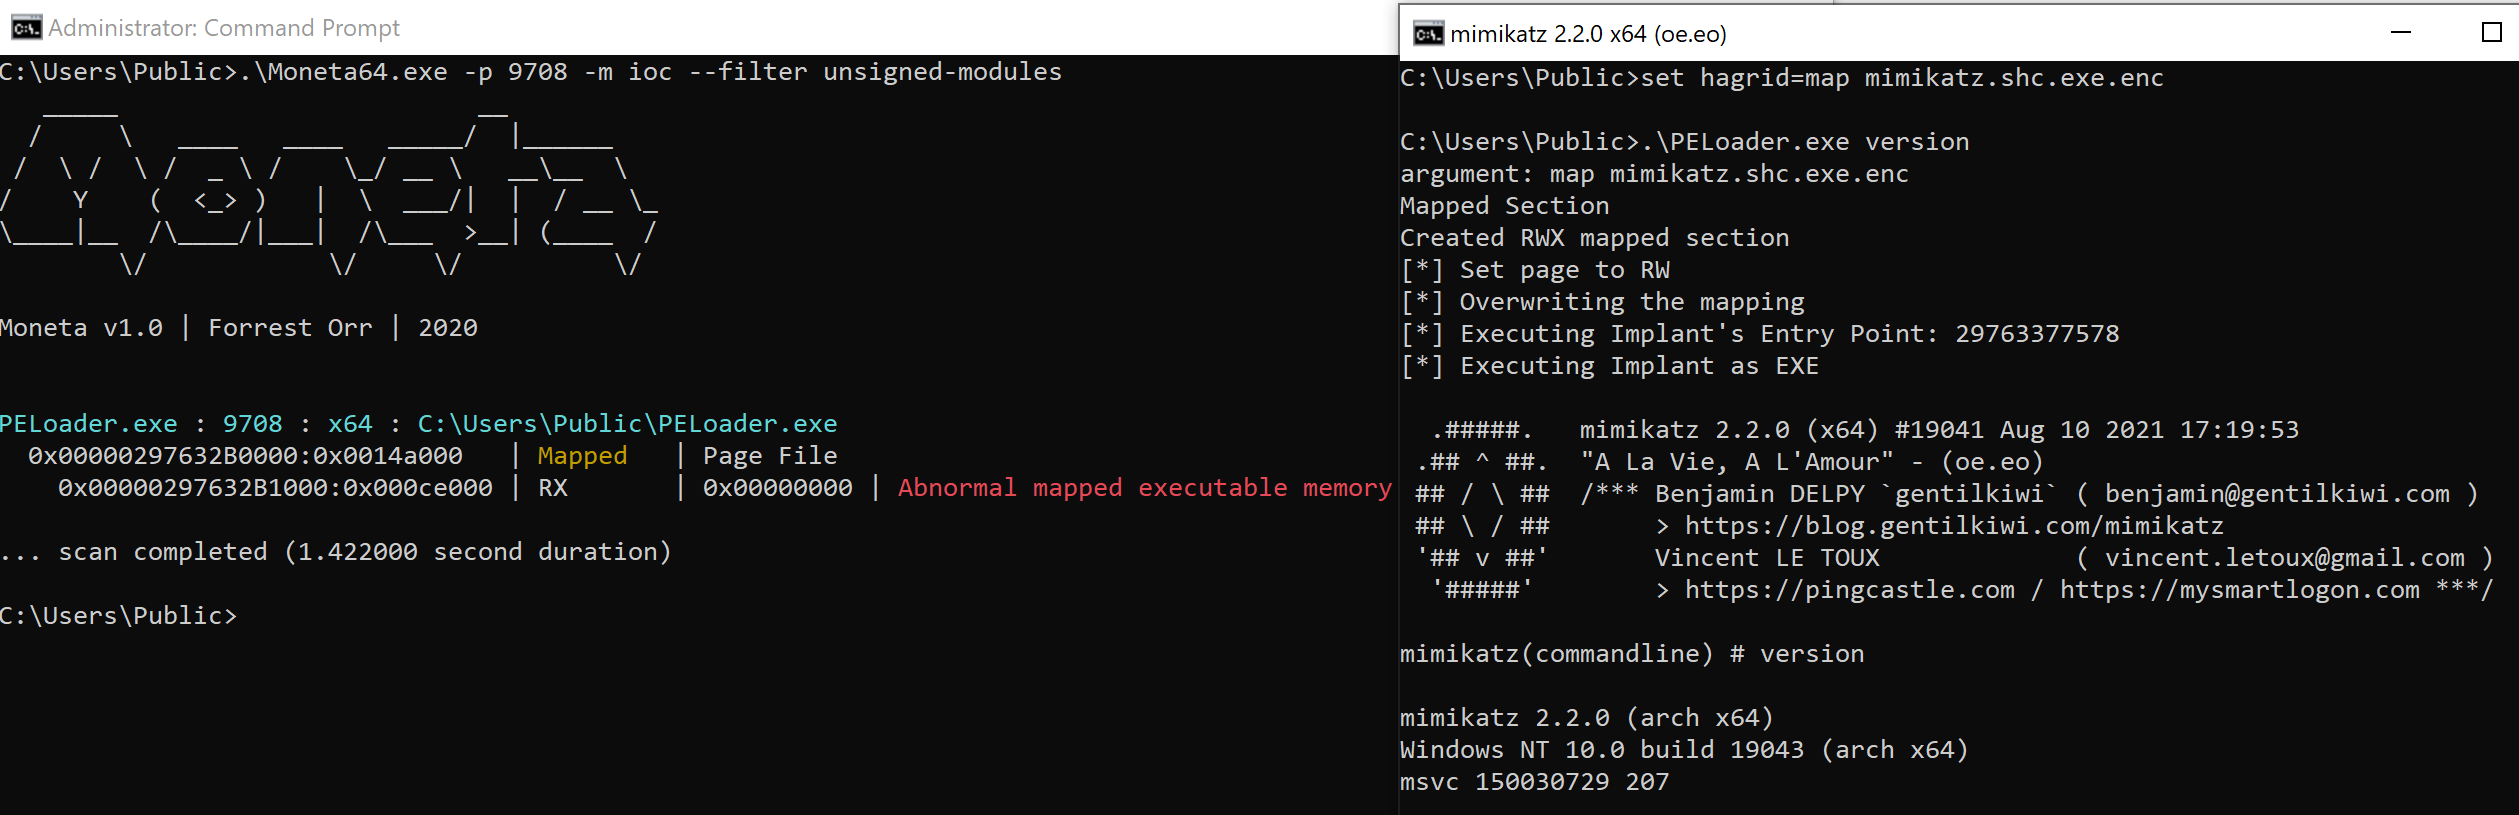 hagrid29/peloader
Chargeur PE avec diverses techniques d'injection de shellcode
 sslab-gatech/pwn2own2020
Compromettre le noyau macOS via Safari en enchaînant six vulnérabilités
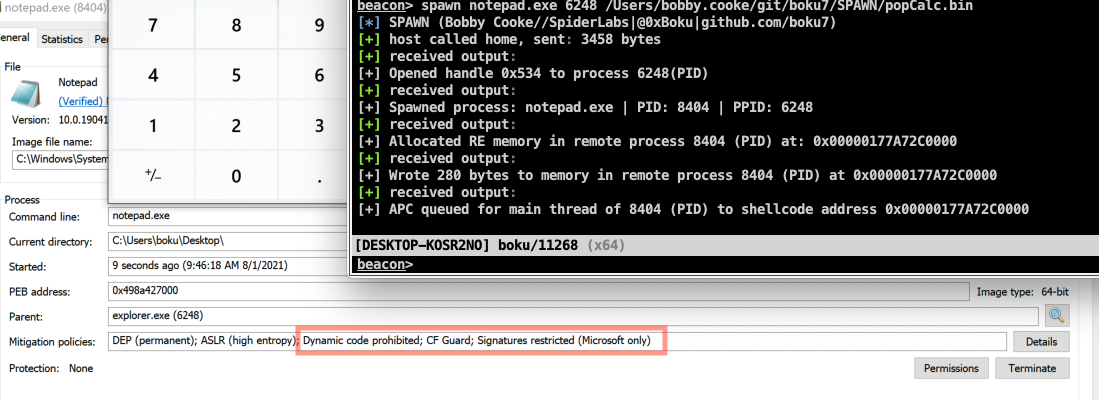 boku7/spawn
Cobalt Strike BOF qui génère un processus sacrificiel, l'injecte avec du shellcode et exécute la charge utile. Conçu pour contourner les hooks…
 mythicagents/medusa
Agent C2 multiplateforme pour Mythic avec chargement dynamique de fonctions, proxy SOCKS5, opérations sur fichiers, injection de shellcode et modules…








