
 #1
Outils pour la création et la manipulation de code de bas niveau exécuté après une exploitation réussie.
Recommandé par Kitploit

 silentisvox/syscallrevenant
Appels système indirects propres avec falsification d'appels système.
 gmh5225/memory-relocalloc
Preuve de concept en C qui localise les code caves dans la section .reloc des DLL mappées afin d'allouer et d'exécuter un petit shellcode, remplaçant…
 twosevenonet/injectsetconsole
Preuve de concept pour l'injection de code de processus sans utiliser WriteProcessMemory
 sk4r4b/ntdll-reconstruction
Une technique qui mélange le unhooking de NTDLL et les variantes de gate de Hell's Gate
 aethervm/aethervm
Plateforme d'analyse et d'émulation de binaires native LLVM qui élève le code machine AArch64 et x86_64 vers LLVM IR pour l'instrumentation, la…
 bignerd95/chimay-red
POC fonctionnel de l'exploit Mikrotik issu des fuites Vault 7 de la CIA
 linnemanlabs/glimmer
Émulation d'adversaire et framework C2 pour la recherche en sécurité
 rapid7/metasploit-payloads
Dépôt unifié pour différentes charges utiles du Metasploit Framework
 hfiref0x/kdu
Utilitaire de pilote du noyau Windows qui exploite des pilotes signés vulnérables (BYOVD) pour contourner DSE, charger des pilotes non signés,…
 trustedsec/lazzzy_dump
Extrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
 x3r0day/fud-c2-framework
Un reverse shell sans fichier et un framework C2 exploitant les appels système directs, le tunneling par proxy et le chiffrement ChaCha20 pour…
 gmh5225/icall-gadget
Exploit permettant de rediriger le flux de contrôle d'un module noyau légitime vers votre propre module noyau illégitime afin de contourner le stack…
 ntfargo/relapse-exploit
Chaîne d'exploit PS5 pour le firmware 7.00-13.60 combinant une fuite d'informations WebKit JSC et une corruption de typedarray avec une course UAF…
 jazho76/house_of_apple_2
Analyse interactive de la technique FSOP House of Apple 2 sous GDB avec glibc 2.43, accompagnée d'un bac à sable reproductible couvrant le…
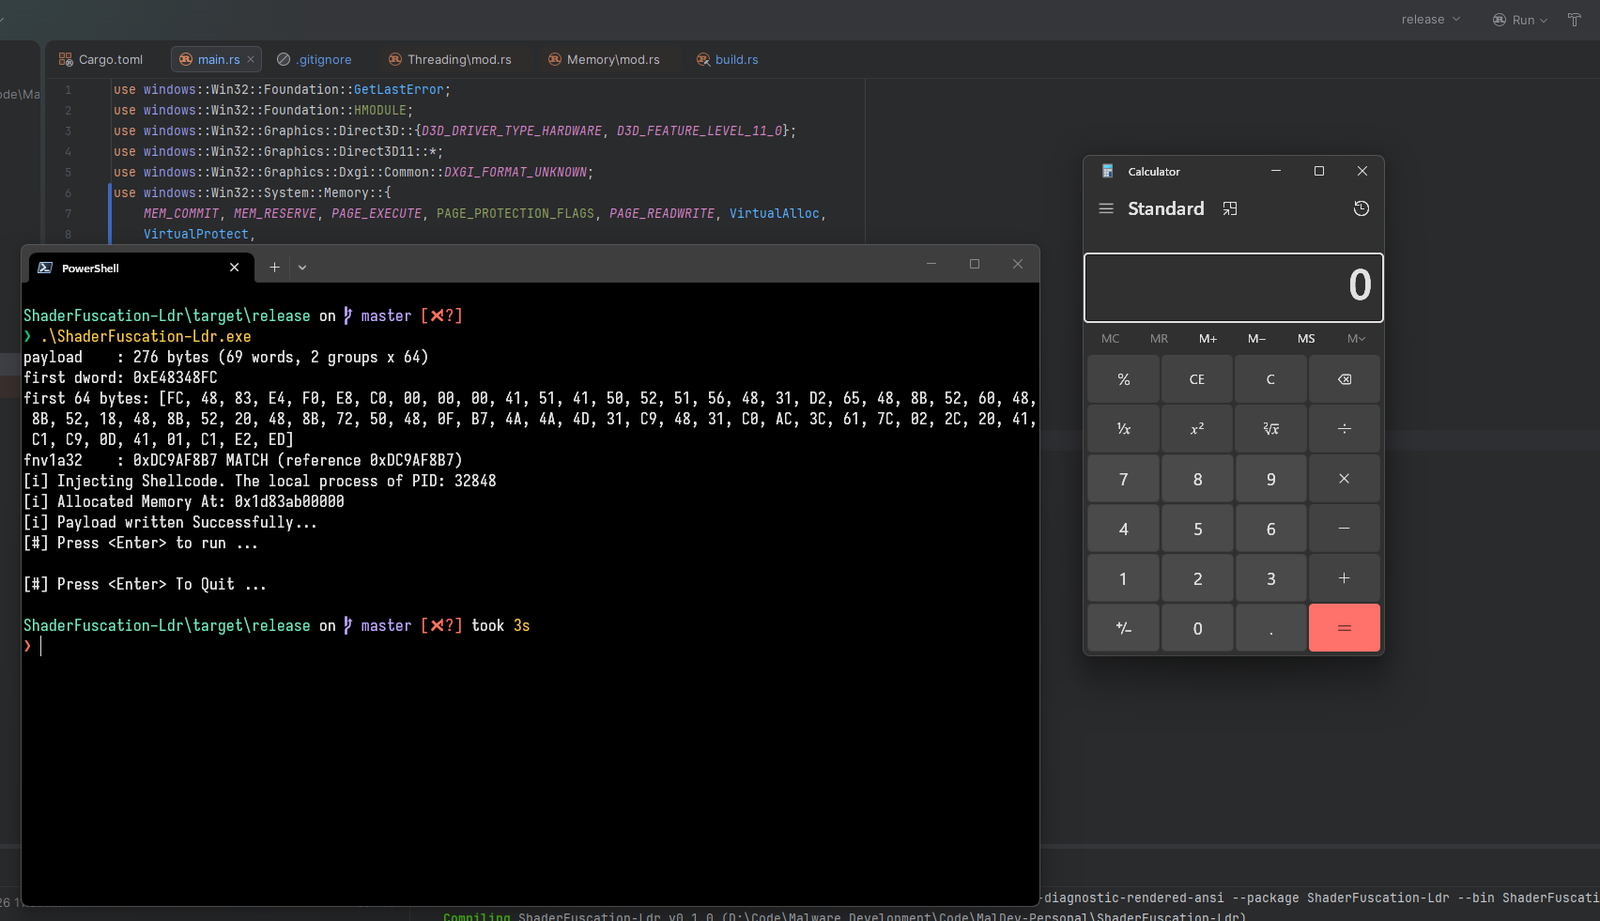 dovelus/polychrome-rs
Un PoC sur la façon d'utiliser un Compute Shader comme Payload
 sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
Preuve de concept d'évasion du moteur de rendu Chrome V8 en chaîne exploitant quatre CVE : corruption de Float64Array, écrasement Wasm, reciblage de…
 racoten/reflectivepluginloader
Mappeur PE réflexif et moteur de stomping de modules renforcé contre l'évasion pour Windows x64
 donofly/cve-2025-22457-vulnserver-lab
Labo pratique reproduisant CVE-2025-22457 : met en place des conteneurs Docker attaquant/victime, trouve les adresses de pile avec GDB et délivre un…








