
 #1
Outils pour la création et la manipulation de code de bas niveau exécuté après une exploitation réussie.
Recommandé par Kitploit
 secmob/badkernel
Exploitation complète de CVE-2016-6754 (BadKernel) et diapositives de SyScan360 2016
 zimawhit3/bitmancer
Bibliothèque Nim pour le développement de la sécurité offensive
 ntdallas/bof_executeassembly
Beacon Object File pour Cobalt Strike qui exécute des assemblys .NET dans le beacon avec des techniques d'évasion.
 gamozolabs/elfloader
Un aplatisseur de fichiers ELF agnostique à l'architecture pour shellcode.
 nullsecuritynet/tools
Collection organisée d'outils de sécurité, d'exploits, de code de preuve de concept, de shellcodes et de scripts pour les tests de pénétration et la…
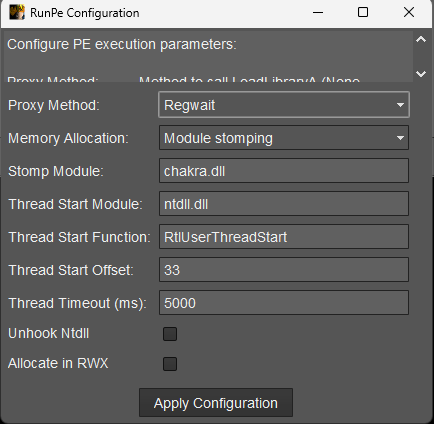 ntdallas/bof_runpe
BOF pour exécuter un PE dans Cobalt Strike Beacon sans création de console
 florylsk/execit
Exécuter des fichiers shellcode avec rundll32
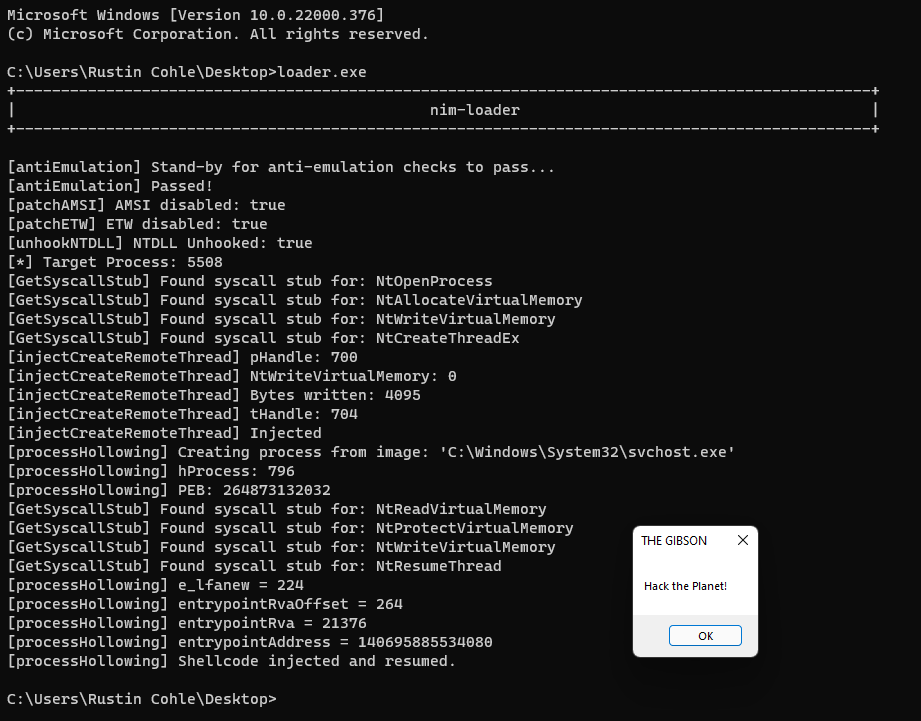 adamsvoboda/nim-loader
Chargeur de shellcode WIP en Nim avec techniques d'évasion EDR
 bw3ll/rop_rocket
ROP ROCKET est un framework avancé d'attaque par réutilisation de code, avec des capacités étendues de génération de chaînes ROP, incluant une…
 hacksysteam/cve-2022-28672
Exploit d'exécution de code à distance pour Foxit PDF Reader
 nodiuus/nocturne
Un virtualiseur de code bin2bin pour exécutables PE x86-64
 gh0x0st/invoke-psobfuscation
Une approche approfondie de l'obscurcissement des composants individuels d'une charge utile PowerShell, que vous soyez sur Windows ou Kali Linux.
 n00py/hwacha
Déployer des payloads sur des systèmes *Nix en masse.
 x-3306/project-onyx
Contournement avancé des EDR via l'usurpation de télémétrie IA et le sandboxing WASM. Project Onyx est un pipeline Red Team de type PoC conçu pour…
 iamsopotatoe-coder/tinyload
Packeur et crypter open source pour Windows x64 PE. Compresse et chiffre les exécutables avec une machine virtuelle personnalisée dans un stub…
 iss4cf0ng/duplexspycs
Un outil d'administration à distance (RAT) open-source basé sur C#, permettant un contrôle complet d'une machine Windows distante, conçu pour…
 saelo/cve-2018-4233
Exploit pour CVE-2018-4233, un bug d'optimisation JIT de WebKit utilisé lors du Pwn2Own 2018
 jm00nj/phantom-evasion-loader
Moteur d'injection en assembleur x64 utilisant SROP et Zero-Copy Injection pour contourner les EDR/XDR et les moniteurs du noyau. Délivre des charges…








