
 #1
Outils pour la création et la manipulation de code de bas niveau exécuté après une exploitation réussie.
Recommandé par Kitploit
 redcode-labs/gosh
Générateur de reverse shell / bind shell en Golang
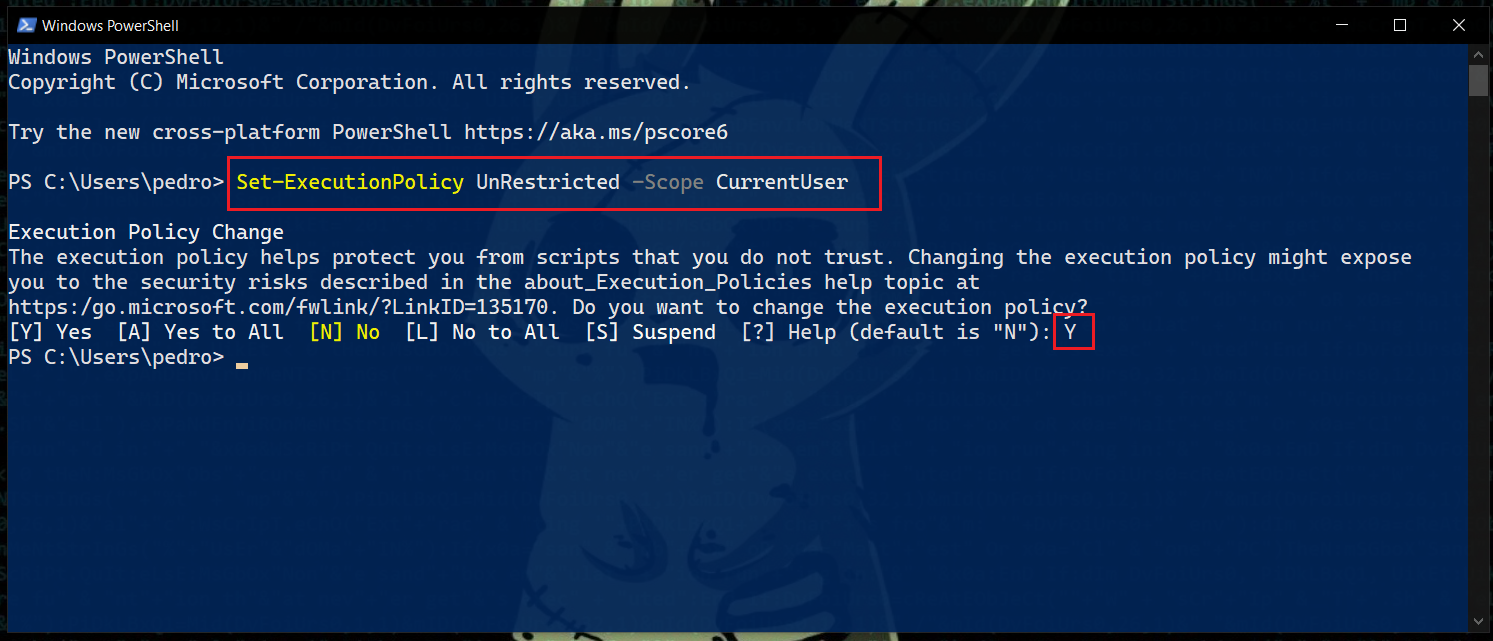 r00t-3xp10it/redpill
Assister les reverse TCP shells dans les tâches de post-exploration
 f1zm0/acheron
appels système indirects pour l'évasion AV/EDR en assembleur Go
 flangvik/sharpproxylogon
POC C# pour CVE-2021-26855 alias ProxyLogon, prend en charge le shell web semi-interactif classique ainsi que l'injection de shellcode
 aahmad097/badoutlook
Outil C# de preuve de concept qui lit les e-mails Outlook via l'interface COM, extrait le shellcode encodé en base64 des lignes d'objet déclencheurs…
 f1zm0/hades
Chargeur de shellcode Go combinant plusieurs techniques d'évasion
 florylsk/recycledinjector
Injecteur de shellcode par appels système natifs utilisant HellsGate/HalosGate/TartarusGate pour une exécution indétectable, avec chargement de…
 nodauf/girsh
Génère automatiquement un reverse shell entièrement interactif pour une victime Linux ou Windows
 kleiton0x00/shelltropy
Une technique consistant à cacher un shellcode malveillant via l'encodage de Shannon.
 maldev-academy/christmas
PoC démontrant une chaîne d'injection multi-processus visant à exécuter à distance du shellcode
 iilegacyyii/shellcrypt
Un outil QoL pour obfusquer du shellcode. À l'avenir, il pourra enchaîner les méthodes d'encodage/chiffrement/compression.
 forrest-orr/artifacts-kit
Kit de génération d'artefacts mémoire en mode utilisateur pseudo-malveillant conçu pour imiter facilement les traces laissées par un véritable…
 risksense-ops/cve-2016-6366
Dépôt public pour les améliorations de l'exploit EXTRABACON
 blacksnufkin/novaldr
Threadless Module Stomping In Rust avec quelques fonctionnalités (En mémoire de ceux assassinés lors du massacre de la fête Nova)
 gpoulios/ropinjector
Patching de shellcodes encodés en ROP dans des PE
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#
 s3cur3th1ssh1t/nimsyscallpacker
Conditionne des assemblages C#, des fichiers PE ou du shellcode en binaires Nim chiffrés avec des fonctionnalités avancées d'évasion incluant le…
 senzee1984/inflativeloading
Convertissez dynamiquement un fichier EXE ou DLL non managé en code shell PIC en préfixant un stub de shellcode.








