
 #1
Outils pour la création et la manipulation de code de bas niveau exécuté après une exploitation réussie.
Recommandé par Kitploit

 jephthai/evilvm
Compilateur basé sur Forth déployé sous forme de shellcode x86_64 position-independent, fournissant un agent d'exécution de code à distance avec un…
 rurixis/msrkit
Un concept consistant à utiliser une chaîne ROP associée à une primitive WRMSR pour appeler des fonctions du noyau et mapper des pilotes non signés…
 bytejmp/ms09-050
Exploit Python pour MS09-050 (CVE-2009-3103), débordement de tampon SMBv2 srv2.sys, avec scanner de vulnérabilité, auto-détection d'architecture et…
 ull0a/msrmapper
Mappeur manuel de pilote noyau pour Windows x64 qui exploite CVE-2025-8061 dans LnvMSRIO.sys de Lenovo pour réaliser une attaque BYOVD, en mappant…
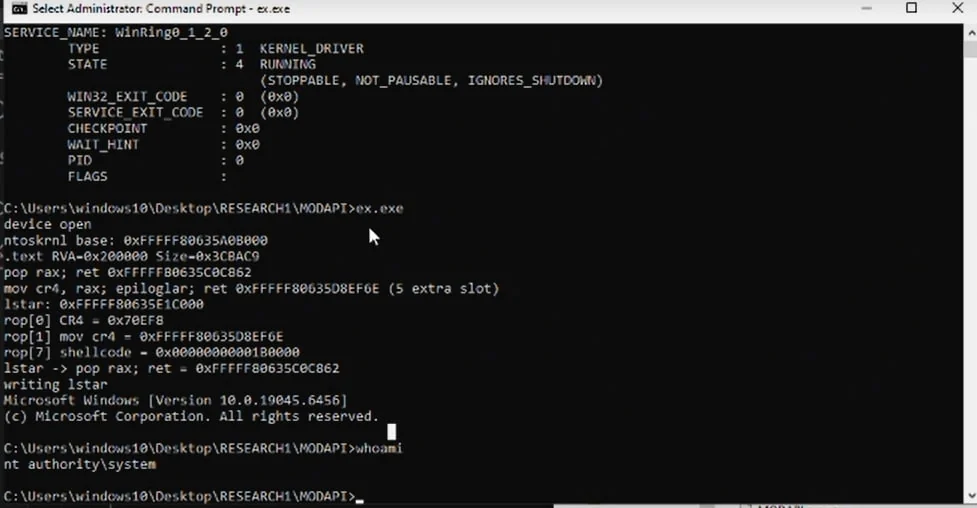 mein-0/lolmodapi
Exploit d'élévation de privilèges local pour le pilote MODAPI.sys de MSI Dragon Center, exploitant des écritures MSR non authentifiées pour…
 sneakynachos/cve-2026-87491-and-cve-2026-85046-the-bagel-fell-off-the-counter
Chrome 152 V8 exploit chaining CVE-2026-85046 and CVE-2026-87491 to corrupt the heap, forge Wasm metadata, and execute native code from the renderer.
 vanivamshi/cve-2013-2028-exploit
Labo basé sur Docker et exploit Python pour CVE-2013-2028, un débordement d'entier dans le parseur chunked de Nginx 1.3.9, couvrant la récupération…
 sammyenigma/cve-2026-43499-s26
Exploit du noyau Android GKI 6.12 pour CVE-2026-43499, enchaînant un bug de rollback rt_mutex avec un écrasement de pile pselect pour obtenir les…
 withsecurelabs/radare2-scripts
Collection de scripts radare2 pour l'analyse de malwares : extraire des binaires de dumps mémoire, patcher les en-têtes PE et décoder les imports de…
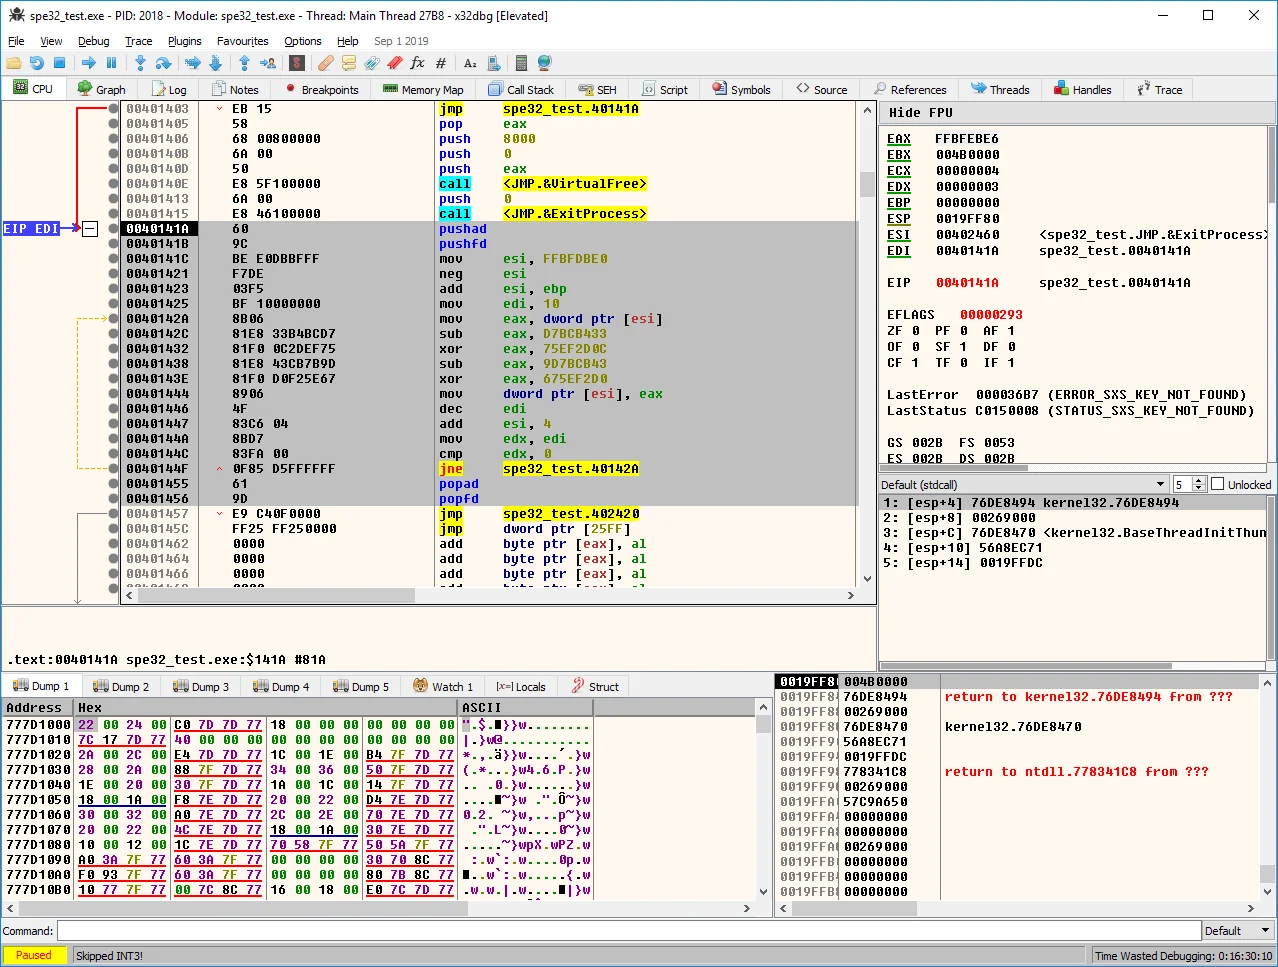 pelock/simple-polymorphic-engine-spe32
Génère un code de déchiffrement polymorphe unique pour chiffrer des données, en utilisant des instructions et des clés sélectionnées aléatoirement,…
 sudoytang/copyfail-arm64
Analysis and ARM64 reproduction of Copy Fail (CVE-2026-31431)
 openpixelsystems/c-copy-fail
Exploit basé sur C pour CVE-2026-31431 dans l'API Crypto du noyau Linux, ciblant les architectures aarch64 et amd64 avec génération de shellcode et…
 somecorp/copyfail-cve-2026-31431-workaround-bash
Fournit un script de contournement en bash pour atténuer la CVE-2026-31431, empêchant l'exécution de code à distance via l'exploit copy.fail. Inclut…
 ccob/threadlessinject
Injection de processus threadless utilisant le hooking de fonctions à distance.
 nettitude/runpe
Chargeur réflexif en C# pour binaires non gérés.
 mgeeky/shellcodefluctuation
Une technique avancée d'évasion en mémoire qui fait fluctuer la protection mémoire du shellcode entre RW/NoAccess et RX, puis chiffre/déchiffre son…
 hasherezade/libpeconv
Bibliothèque personnalisée de chargement et de manipulation de PE pour le mappage manuel, le hooking d'IAT, le vidage mémoire et la reconstruction…
 gmh5225/anti_suspend
Protéger un processus par shellcode








