Racine éphémère pour les appareils Samsung Galaxy via CVE-2026-43284 — fork de stabilité de DirtyFrag. Redémarrez pour annuler.
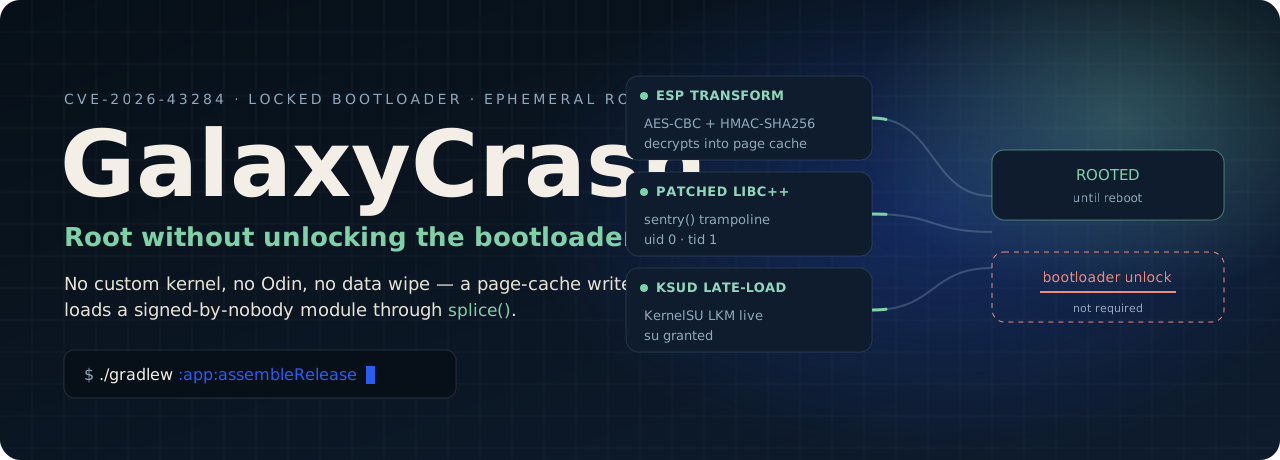
Root sur un bootloader verrouillé. Pas de noyau personnalisé, pas d'Odin, pas d'effacement des données — et disparu au redémarrage.

Démarrage rapide · Ce que ce fork change · Comment ça fonctionne · Compilation · Dépannage · Crédits
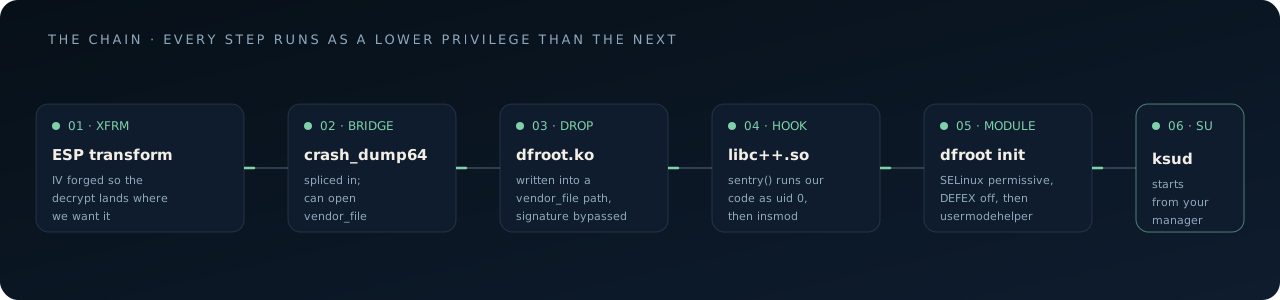
GalaxyCrash exploite CVE-2026-43284, une écriture dans le cache de pages du chemin IPsec ESP du noyau Android, pour charger un module noyau et démarrer un démon SU sur un appareil dont le bootloader est toujours verrouillé et dont le noyau est toujours d'origine. Rien n'est flashé. Rien ne survit à un redémarrage.
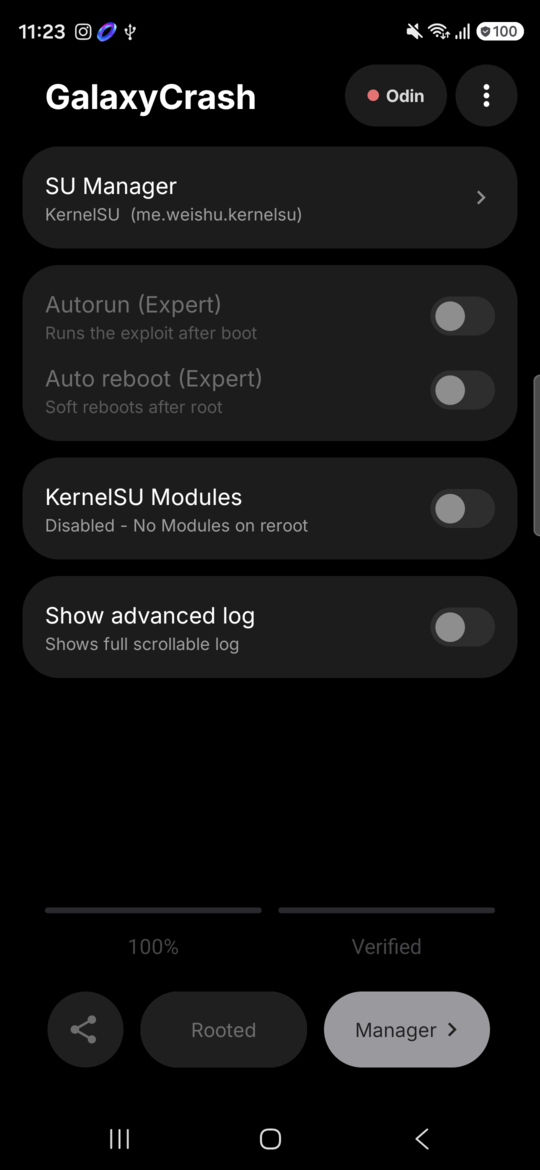
Application réelle sur un Galaxy S26 Ultra (SM-S948B), Android 17, correctif de septembre 2026.
KernelSU en mode LKM, les huit marqueurs jusqu'à dfm6, SELinux de nouveau en Enforcing après l'exécution.
[!IMPORTANT] Le root est éphémère par conception. Le module noyau,
suet chaque module que vous chargez disparaissent dès que l'appareil redémarre. Un redémarrage est aussi la voie de récupération : il ramène toujours le téléphone à un état propre et non rooté. Ce n'est pas un outil de persistance.
Ce fork de mitschud/DirtyFrag (renommé GalaxyCrash) est une passe de stabilité, construite et vérifiée sur du matériel réel plutôt que lue depuis le code source. Deux défauts ont été trouvés, corrigés, et chacun prouvé d'abord par un test échouant.
Corrigé : le basculement des modules interrompait l'exécutionRégler KernelSU Modules → Disabled sur une installation KernelSU fraîche — où
C'est le pire état partiel possible, et c'est la même défaillance que le ticket upstream #42. Un
répertoire de modules manquant signifie désormais « rien à désactiver » — un succès, ce qui est ce que l'utilisateur demandait.
Les vraies erreurs ( |
Corrigé : une exécution échouée affichée comme
|
/proc/modules a été rejeté comme vérification| Fichier | Modification |
|---|---|
app/src/main/jni/bootstrap.c | disable_modules() : return errno == ENOENT ? 0 : -1; |
app/src/main/java/df/root/RootState.java | nouveau — une seule définition de « rooté », utilisée par les deux appelants |
app/src/main/java/df/root/MainActivity.java | 5 vérifications de root routées via RootState, failedRun défini en cas d'échec |
app/src/main/java/df/root/BootReceiver.java | vérification de root routée via RootState |
La première tentative de vérification du root lisait /proc/modules à la recherche de l'entrée kernelsu. Elle fonctionnait depuis
adb shell et échouait toujours depuis l'intérieur de l'application, car SELinux masque /proc/modules à
untrusted_app. Une vérification qui échoue silencieusement toujours est pire qu'aucune vérification ; elle a donc été remplacée par
la paire /dev/df + /dev/dfm6 — tous deux créés en mode 0666, tous deux stat-ables depuis le domaine propre
de l'application.
Les deux correctifs ont été vérifiés par un test négatif à échec forcé, pas seulement par un cas nominal.
Prérequis
libksud.so :
adb si vous voulez le piloter depuis un PC. Shizuku n'est pas nécessaire.Étapes
bootstrap: starting SU daemon ; la pastille affiche alors Rooted
et votre gestionnaire montre le module comme actif.Pour annuler : redémarrez. Pour annuler définitivement, désinstallez l'application.