
 #1
Frameworks de génération, encodage, obfuscation et test de shellcode.
Recommandé par Kitploit

 g13net/lockjaw
Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
 become-illusory/cve-2026-64560-a16
Boîte à outils CVE-2026-64560 : chaîne d'outils Go en binaire unique + port cible realme RMX5010 (A16, SM8750)
 voidsecsoftwares/voidsec-proxy
Boîte à outils de sécurité offensive multi-modules pour le chaînage de proxys SOCKS5, l'analyse de ports, l'énumération DNS, le cassage de hachages,…
 ccob/threadlessinject
Injection de processus threadless utilisant le hooking de fonctions à distance.
 nettitude/runpe
Chargeur réflexif en C# pour binaires non gérés.
 mgeeky/shellcodefluctuation
Une technique avancée d'évasion en mémoire qui fait fluctuer la protection mémoire du shellcode entre RW/NoAccess et RX, puis chiffre/déchiffre son…
 rizinorg/rizin
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.
 keystone-engine/keystone
Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
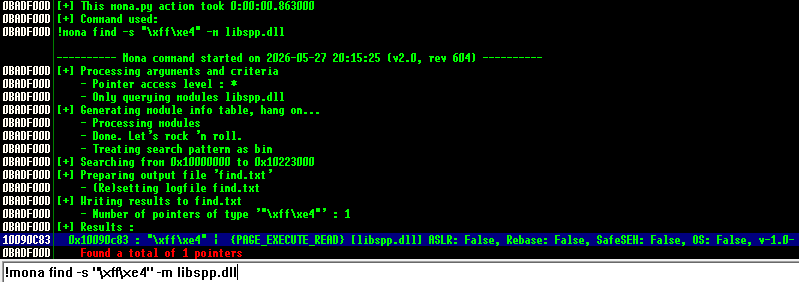 godoy-sec/cve-2017-14980
Étude d'une vulnérabilité classique de dépassement de tampon basé sur la pile dans un environnement de laboratoire contrôlé à des fins éducatives.
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 techryptic/pokemon-shellcode-loader
Marre de regarder de l'hex toute la journée et de voir des '\x41' ? Vous préférez regarder Lugia/Charmander ? J'ai la solution pour vous.
 daem0nc0re/tangledwinexec
PoCs et outils pour l'investigation des techniques d'exécution de processus Windows
 cybereason/siofra
Simule le chargeur PE de Windows pour identifier les vulnérabilités de détournement de DLL, génère des DLL armées avec des charges utiles shellcode…
 d3lb3/keefarcereborn
Une DLL autonome qui exporte les bases de données en clair une fois injectée dans le processus KeePass.
 deepinstinct/dirty-vanity
Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…
 netspooky/scare
Un REPL et émulateur d'assembleur multi-architecture pour votre ligne de commande.
 epi052/osed-scripts
Outillage sur mesure pour le cours de développement d'exploits en mode utilisateur Windows d'Offensive Security (OSED)







