#1

 olacabs/jackhammer
Jackhammer - Un outil d'évaluation/gestion des vulnérabilités de sécurité pour résoudre tous les problèmes de l'équipe sécurité.
 watchdogsecurity/porch-pirate
Porch Pirate est le client et framework de reconnaissance / OSINT Postman le plus complet, facilitant la découverte et l'exploitation automatisées…
 rynosec/leakey
Valide les tokens et clés API divulgués en utilisant des vérifications de signature personnalisables basées sur JSON. Conçu pour les pentesters et…
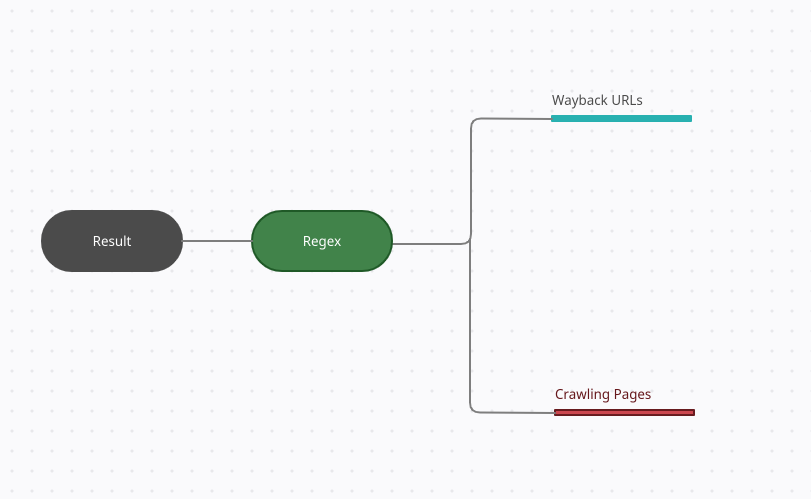 h33tlit/jbin-website-secret-scraper
Jbin collectera toutes les URL du site Web, puis tentera de révéler les données secrètes qu'elles contiennent, telles que les clés API, les secrets…
 cybertechajju/cve-2025-14847_expolit
une vulnérabilité critique de divulgation de mémoire dans la gestion de la compression zlib de MongoDB. Cet outil permet aux chercheurs en sécurité…
 coinbase/salus
Nous demandons à tous les contributeurs de bien vouloir cloner une *copie fraîche* de ce dépôt depuis la maintenance du 21 septembre.
 maweil/bidi_char_detector
Vérifie la présence de caractères Unicode BIDI dans vos fichiers qui peuvent être détournés pour des attaques sur la chaîne d'approvisionnement. Voir…
 alexcyberx/cve-2025-14847_expolit
Outil d'exploitation pour CVE-2025-14847, une vulnérabilité de divulgation mémoire de MongoDB, permettant l'extraction multi-thread de données…
 qi-scape/scan-shai-hulud
Détecte la compromission de la chaîne d'approvisionnement CVE-2026-45321 Mini Shai-Hulud — recherche 170 paquets npm + 2 paquets PyPI empoisonnés…

 roxanne_ardary/aurea
Aurea est une plateforme open-source basée sur l'IA qui sécurise l'infrastructure en tant que code (IaC) sur Terraform, Kubernetes, Docker et…
 jchable/miasma-toolkit
Kit de détection et de correction pour le ver Miasma / Shai-Hulud et CVE-2026-35603 (AI-agent/IDE config injection)
 cgv-dev/metasploit-module-tfm
Module écrit en Ruby avec pour objectif d'exploiter les vulnérabilités CVE-2023-2728 et CVE-2024-3177, toutes deux liées à la politique de montage…
 99designs/aws-vault
Un coffre-fort pour stocker et accéder en toute sécurité aux identifiants AWS dans les environnements de développement
 cyberark/conjur
CyberArk Conjur sécurise automatiquement les secrets utilisés par les utilisateurs privilégiés et les identités machines.
 synacktiv/octoscan
Octoscan est un scanner statique de vulnérabilités pour les workflows GitHub Actions.
 xtuc/airgap
Sécurité pour l'ère moderne de l'IA : défendez-vous contre les mauvais agents d'IA et les packages npm malveillants
 golab-arch/synaptic-sentinel
La sentinelle de sécurité du vibe-coding. Kit de sécurité agentique sous licence Apache-2.0 pour projets assistés par IA : 5 éclaireurs déterministes…