
 #1
Outils d'analyse de clés API, détection de fuites de credentials et gestion des secrets.
Recommandé par Kitploit
 xnl-h4ck3r/xnlinkfinder
Un outil Python utilisé pour découvrir des endpoints, des paramètres potentiels, une wordlist spécifique à une cible donnée et des secrets.
 ewenquim/entropy
Outil CLI qui analyse les bases de code pour détecter les lignes à haute entropie, révélant des secrets potentiels, avec filtrage personnalisable par…
 abhi-r3v0/adhrit
Suite de sécurité Android pour une reconnaissance approfondie et une analyse statique du bytecode basée sur les benchmarks Ghera.
 spider12223/penscope
Reconnaissance passive & cartographie de la surface d'attaque — zéro requête envoyée
 aliksir/nextjs-security-scanner
Script Bash pour détecter CVE-2025-55182 (React2Shell) et l'exposition des identifiants dans des projets Next.js. Zéro dépendance.
 adarsh14734/aegis-releases
Proxy sandbox et MCP qui empêche les agents de codage IA de lire les clés SSH, les identifiants AWS et les fichiers .env, avec une politique de refus…
 praetorian-inc/gokart
Un outil d'analyse statique pour sécuriser le code Go
 0xdsm/pinkerton
🕵️ Projet Python pour crawler des fichiers JavaScript et rechercher des secrets comme des clés API, des jetons d'autorisation, des identifiants…
 dnszlsk/muad-dib
Détection en temps réel des menaces sur la chaîne d'approvisionnement npm/PyPI. Analyse des chaînes comportementales, analyse AST, flux IOC et moteur…
 gautamvarmadatla/mcpsafetywarden
Serveur proxy qui encapsule les serveurs MCP avec profilage comportemental, analyse de sécurité, filtrage des risques et exécution sécurisée. Détecte…
 brosck/mantra
「🔑」Un outil utilisé pour traquer les fuites de clés API dans les fichiers JS et les pages
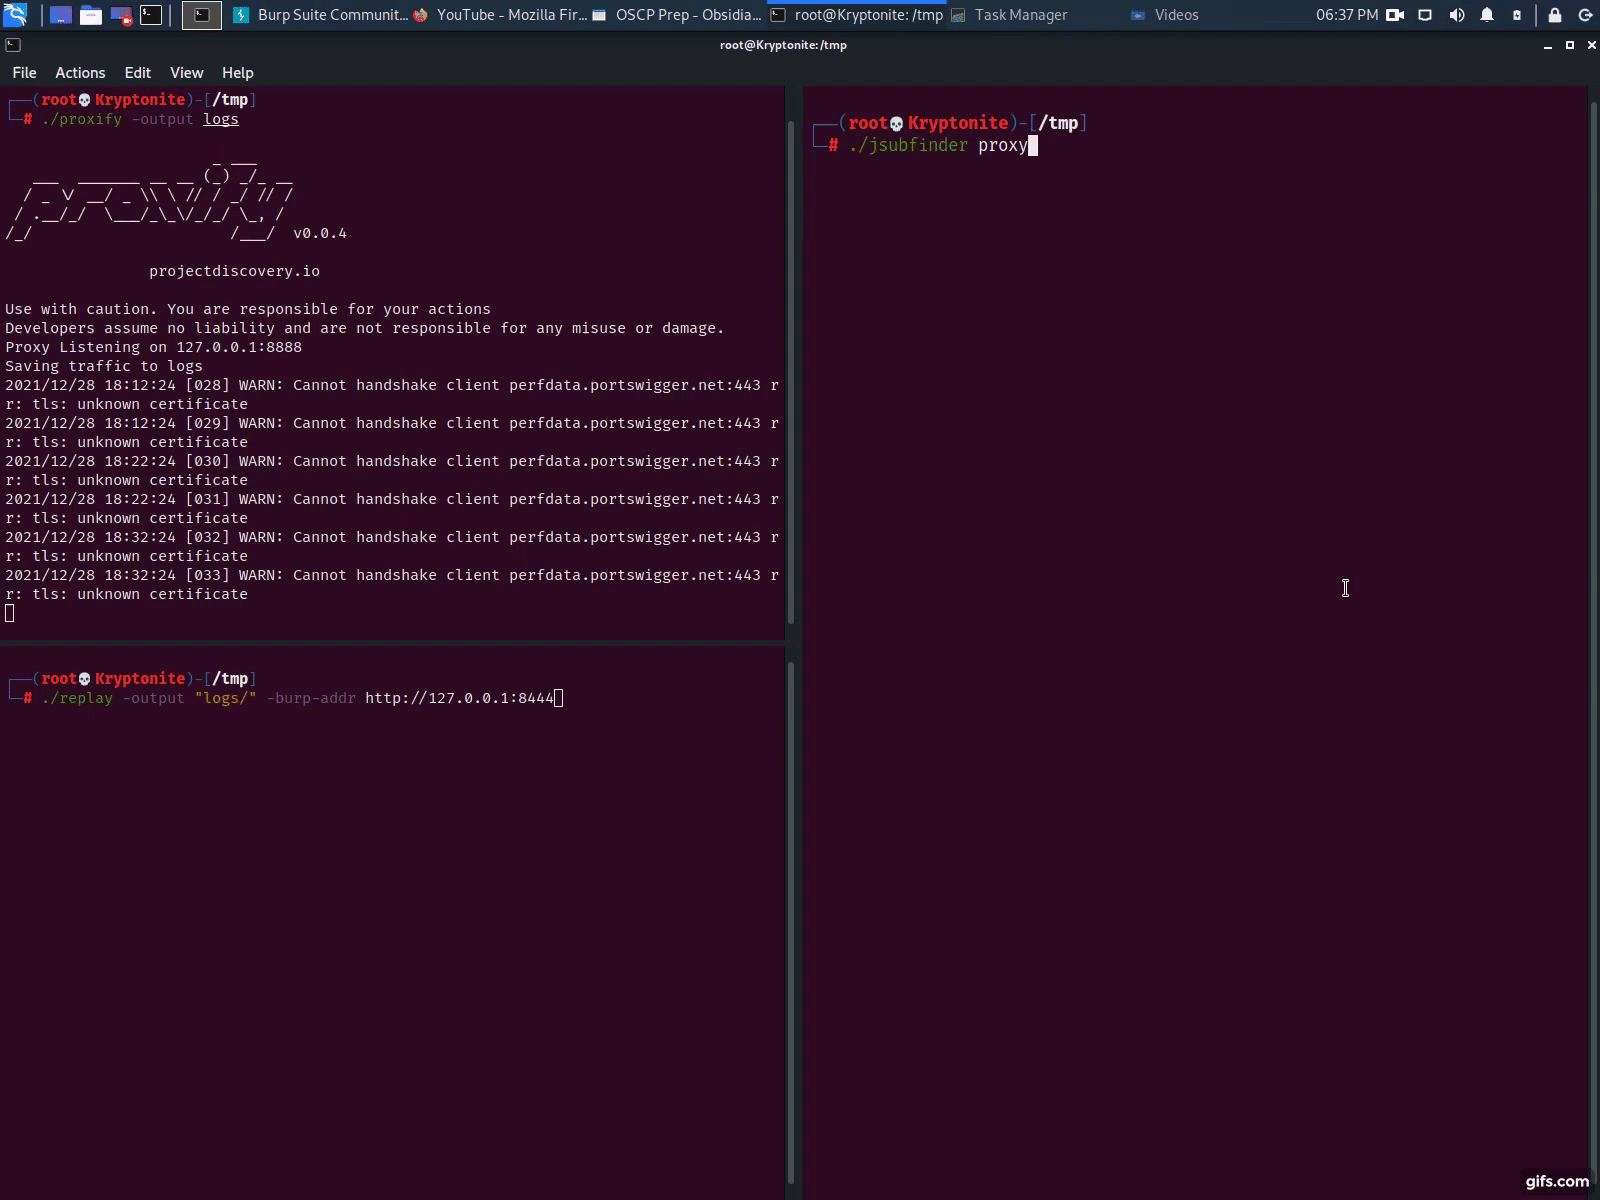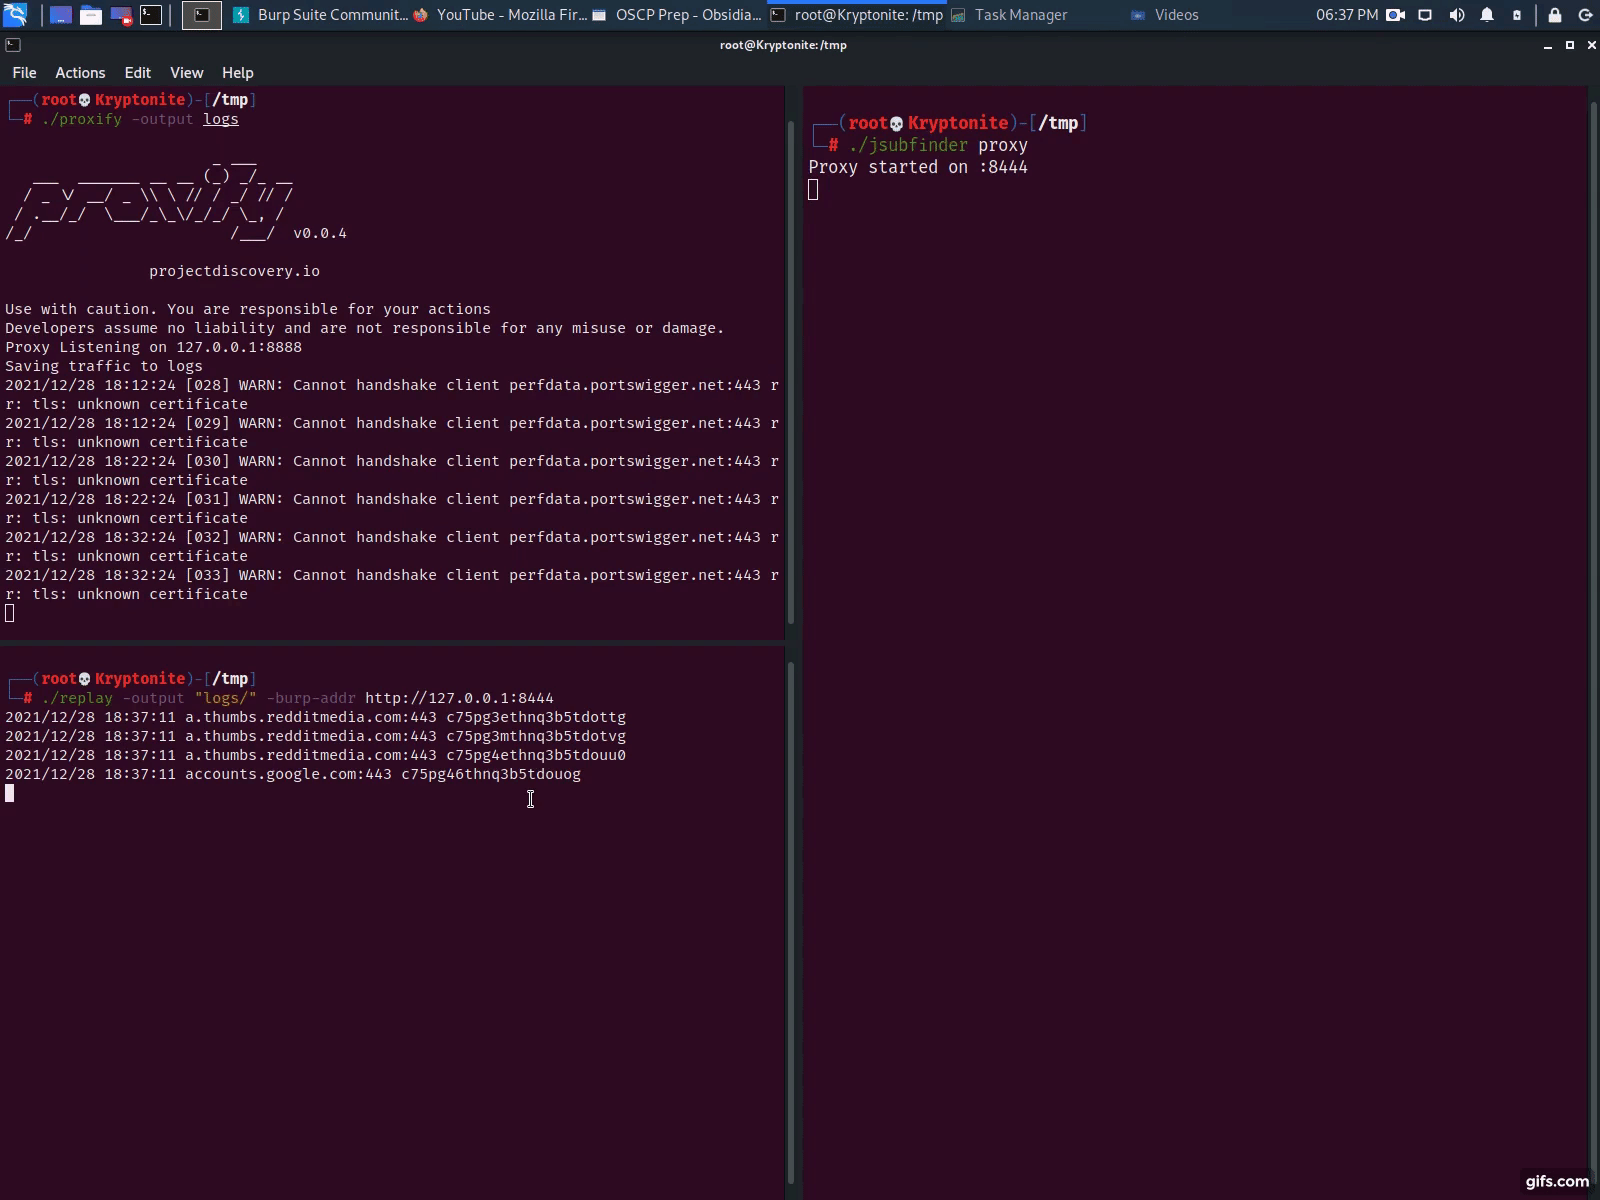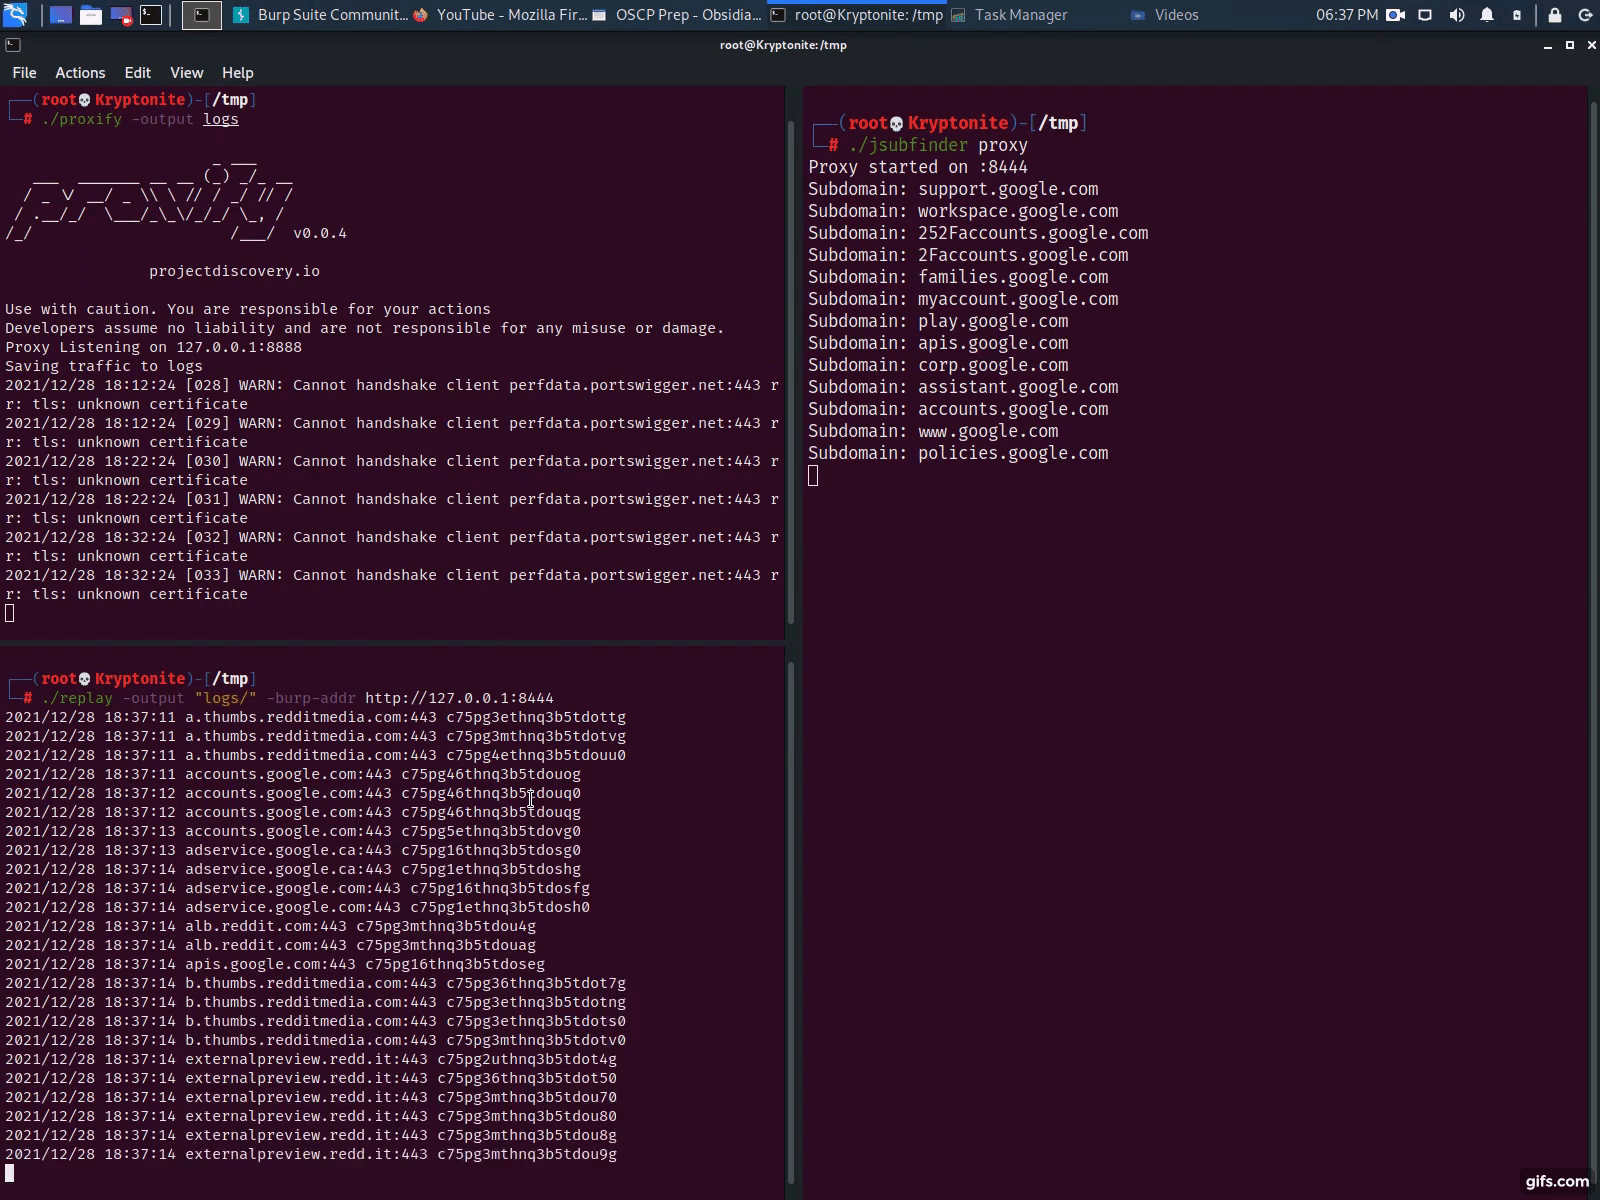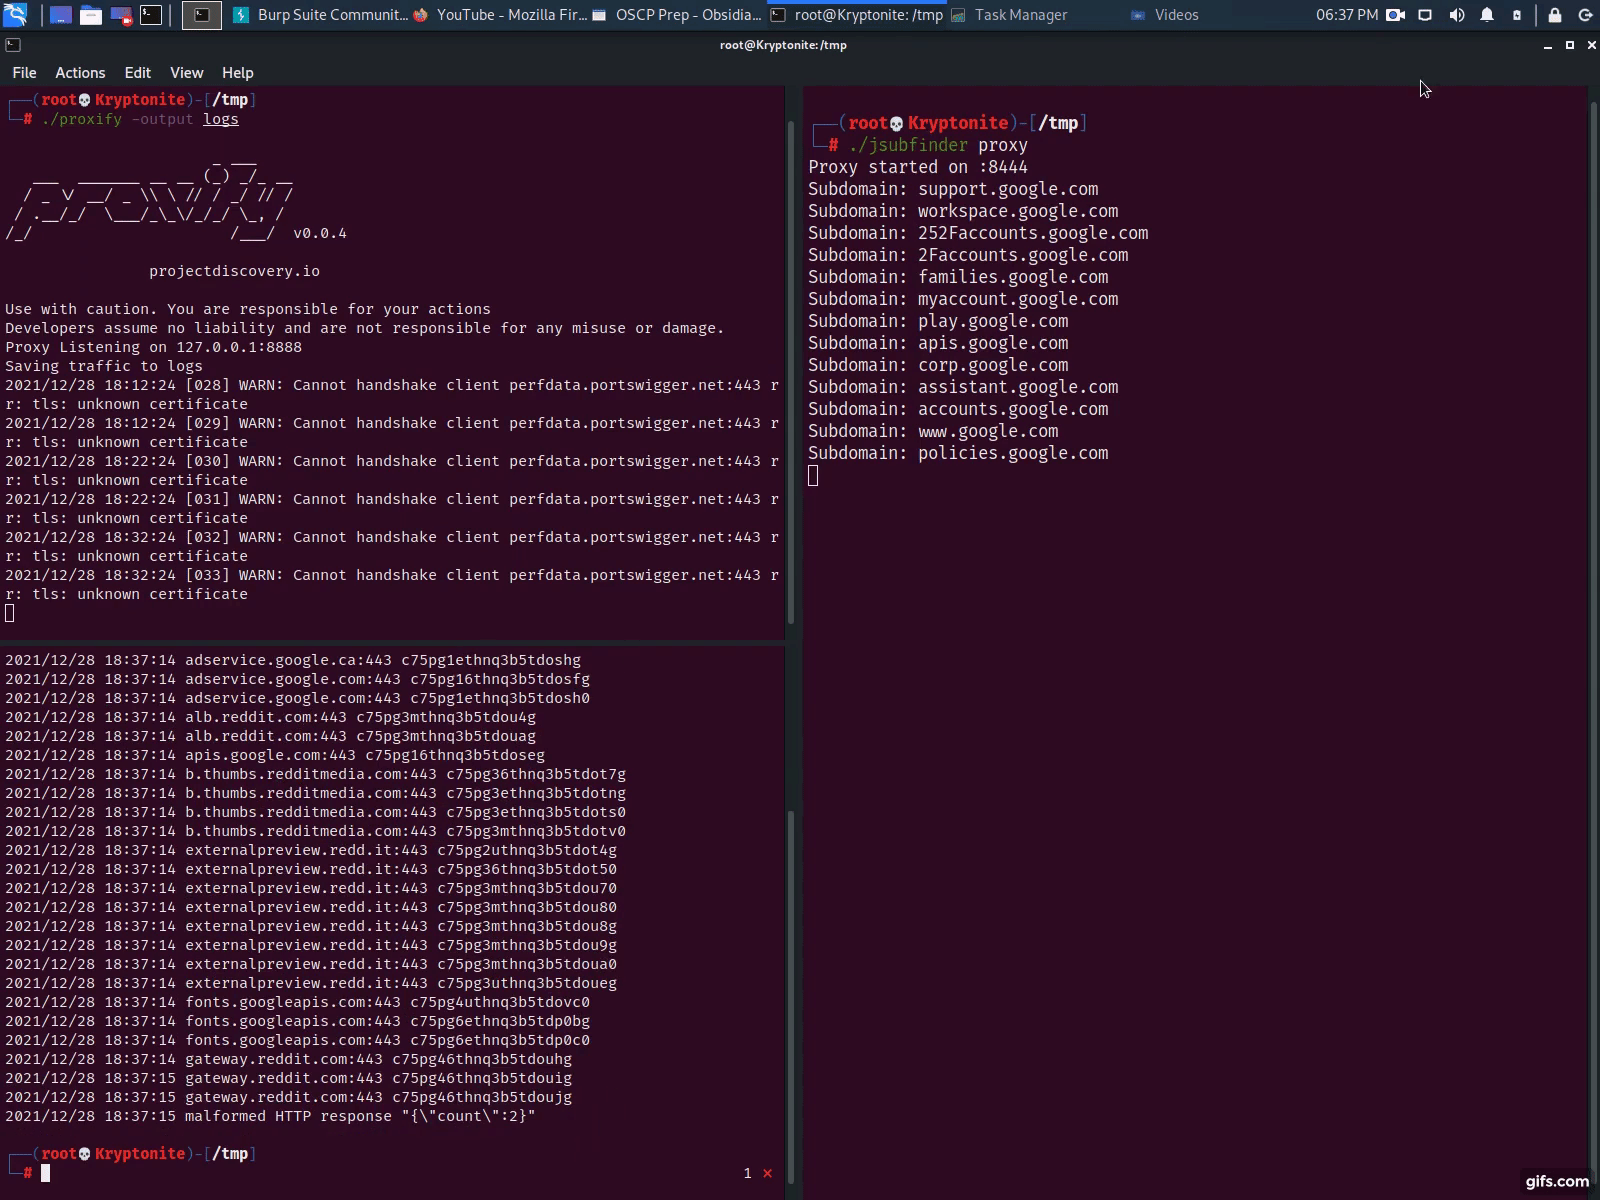 threatunknown/jsubfinder
Outil basé sur Go qui scanne les pages web et les fichiers JavaScript pour découvrir des sous-domaines et secrets cachés, avec un crawl optionnel et…
 rohansx/wardn
isolement des identifiants pour les agents IA. Les agents ne voient jamais les vraies clés API - garantie structurelle, pas une politique.
 intrudify/mini-shai-hulud-scanner
Scanner pour le ver de chaîne d'approvisionnement npm/PyPI Mini Shai-Hulud (NHS CC-4781 · CVE-2026-45321). Détecte la persistance gh-token-monitor,…
 shivang0/guardmodel
GitHub Action qui analyse les fichiers de modèles ML pour détecter les codes malveillants et les vulnérabilités de sécurité
 nedlir/dasel-hardened-container
Paquet et image dasel v3.3.1 durcis construits via Melange et apko. Correction de CVE-2026-33320.
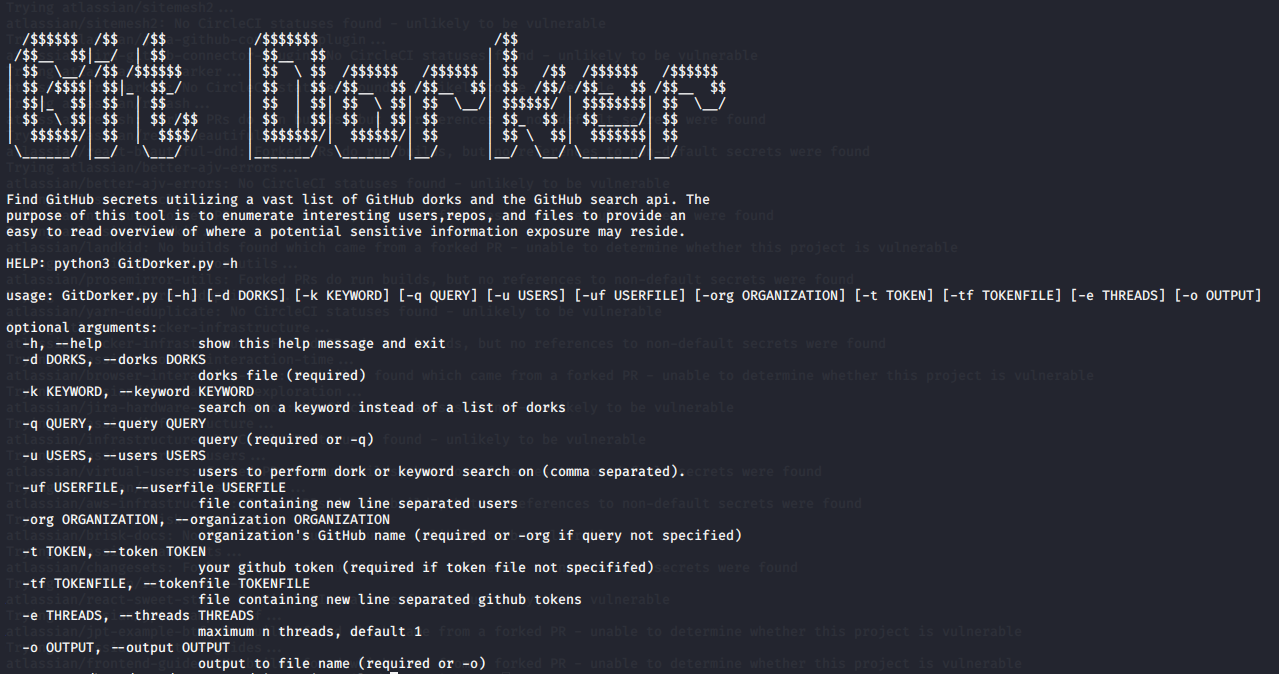 obheda12/gitdorker
Un programme Python pour extraire des secrets de GitHub en utilisant un large répertoire de dorks.
 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques








