
 #1
Outils pour la décompilation, le désassemblage et la compréhension des mécanismes internes des malwares et des binaires complexes.
Recommandé par Kitploit

 aancw/sslpindetect
SSLPinDetect est un outil d'analyse des APK Android pour détecter les implémentations d'épinglage SSL en recherchant des motifs connus dans le code…
 malpedia/malpedia-flossed
FLARE floss appliqué à tous les échantillons décompressés+dumpés dans Malpedia, prétraité pour une utilisation ultérieure.
 synacktiv/samsung-q60t-exploit
Suite d'exploits ciblant le téléviseur Samsung Q60T basé sur Tizen, incluant des exploits v8 et noyau, le déchiffrement du firmware et l'accès à un…
 crissyfield/super-trouper
Serveur MCP exposant l'instrumentation Frida sous forme d'outils permettant aux agents de codage de se connecter aux appareils, d'inspecter les…
 mainframed/dc30_workshop
Conteneur de l'atelier DEFCON 30 sur le buffer overflow mainframe
 jir4vv1t/cve-2025-43529
Exploit technique pour CVE-2025-43529, une vulnérabilité du compilateur JIT DFG de WebKit permettant une utilisation après libération via une…
 1rhino2/fnprint
Faire correspondre les fonctions dans les binaires par ce qu'elles font, et non par l'apparence de leurs octets. Empreinte comportementale de…
 x86byte/sbox
Obfuscation de chaînes AES au moment de la compilation pour C++
 lunixbochs/revsync
rétro-ingénierie collaborative multi-outils en temps réel
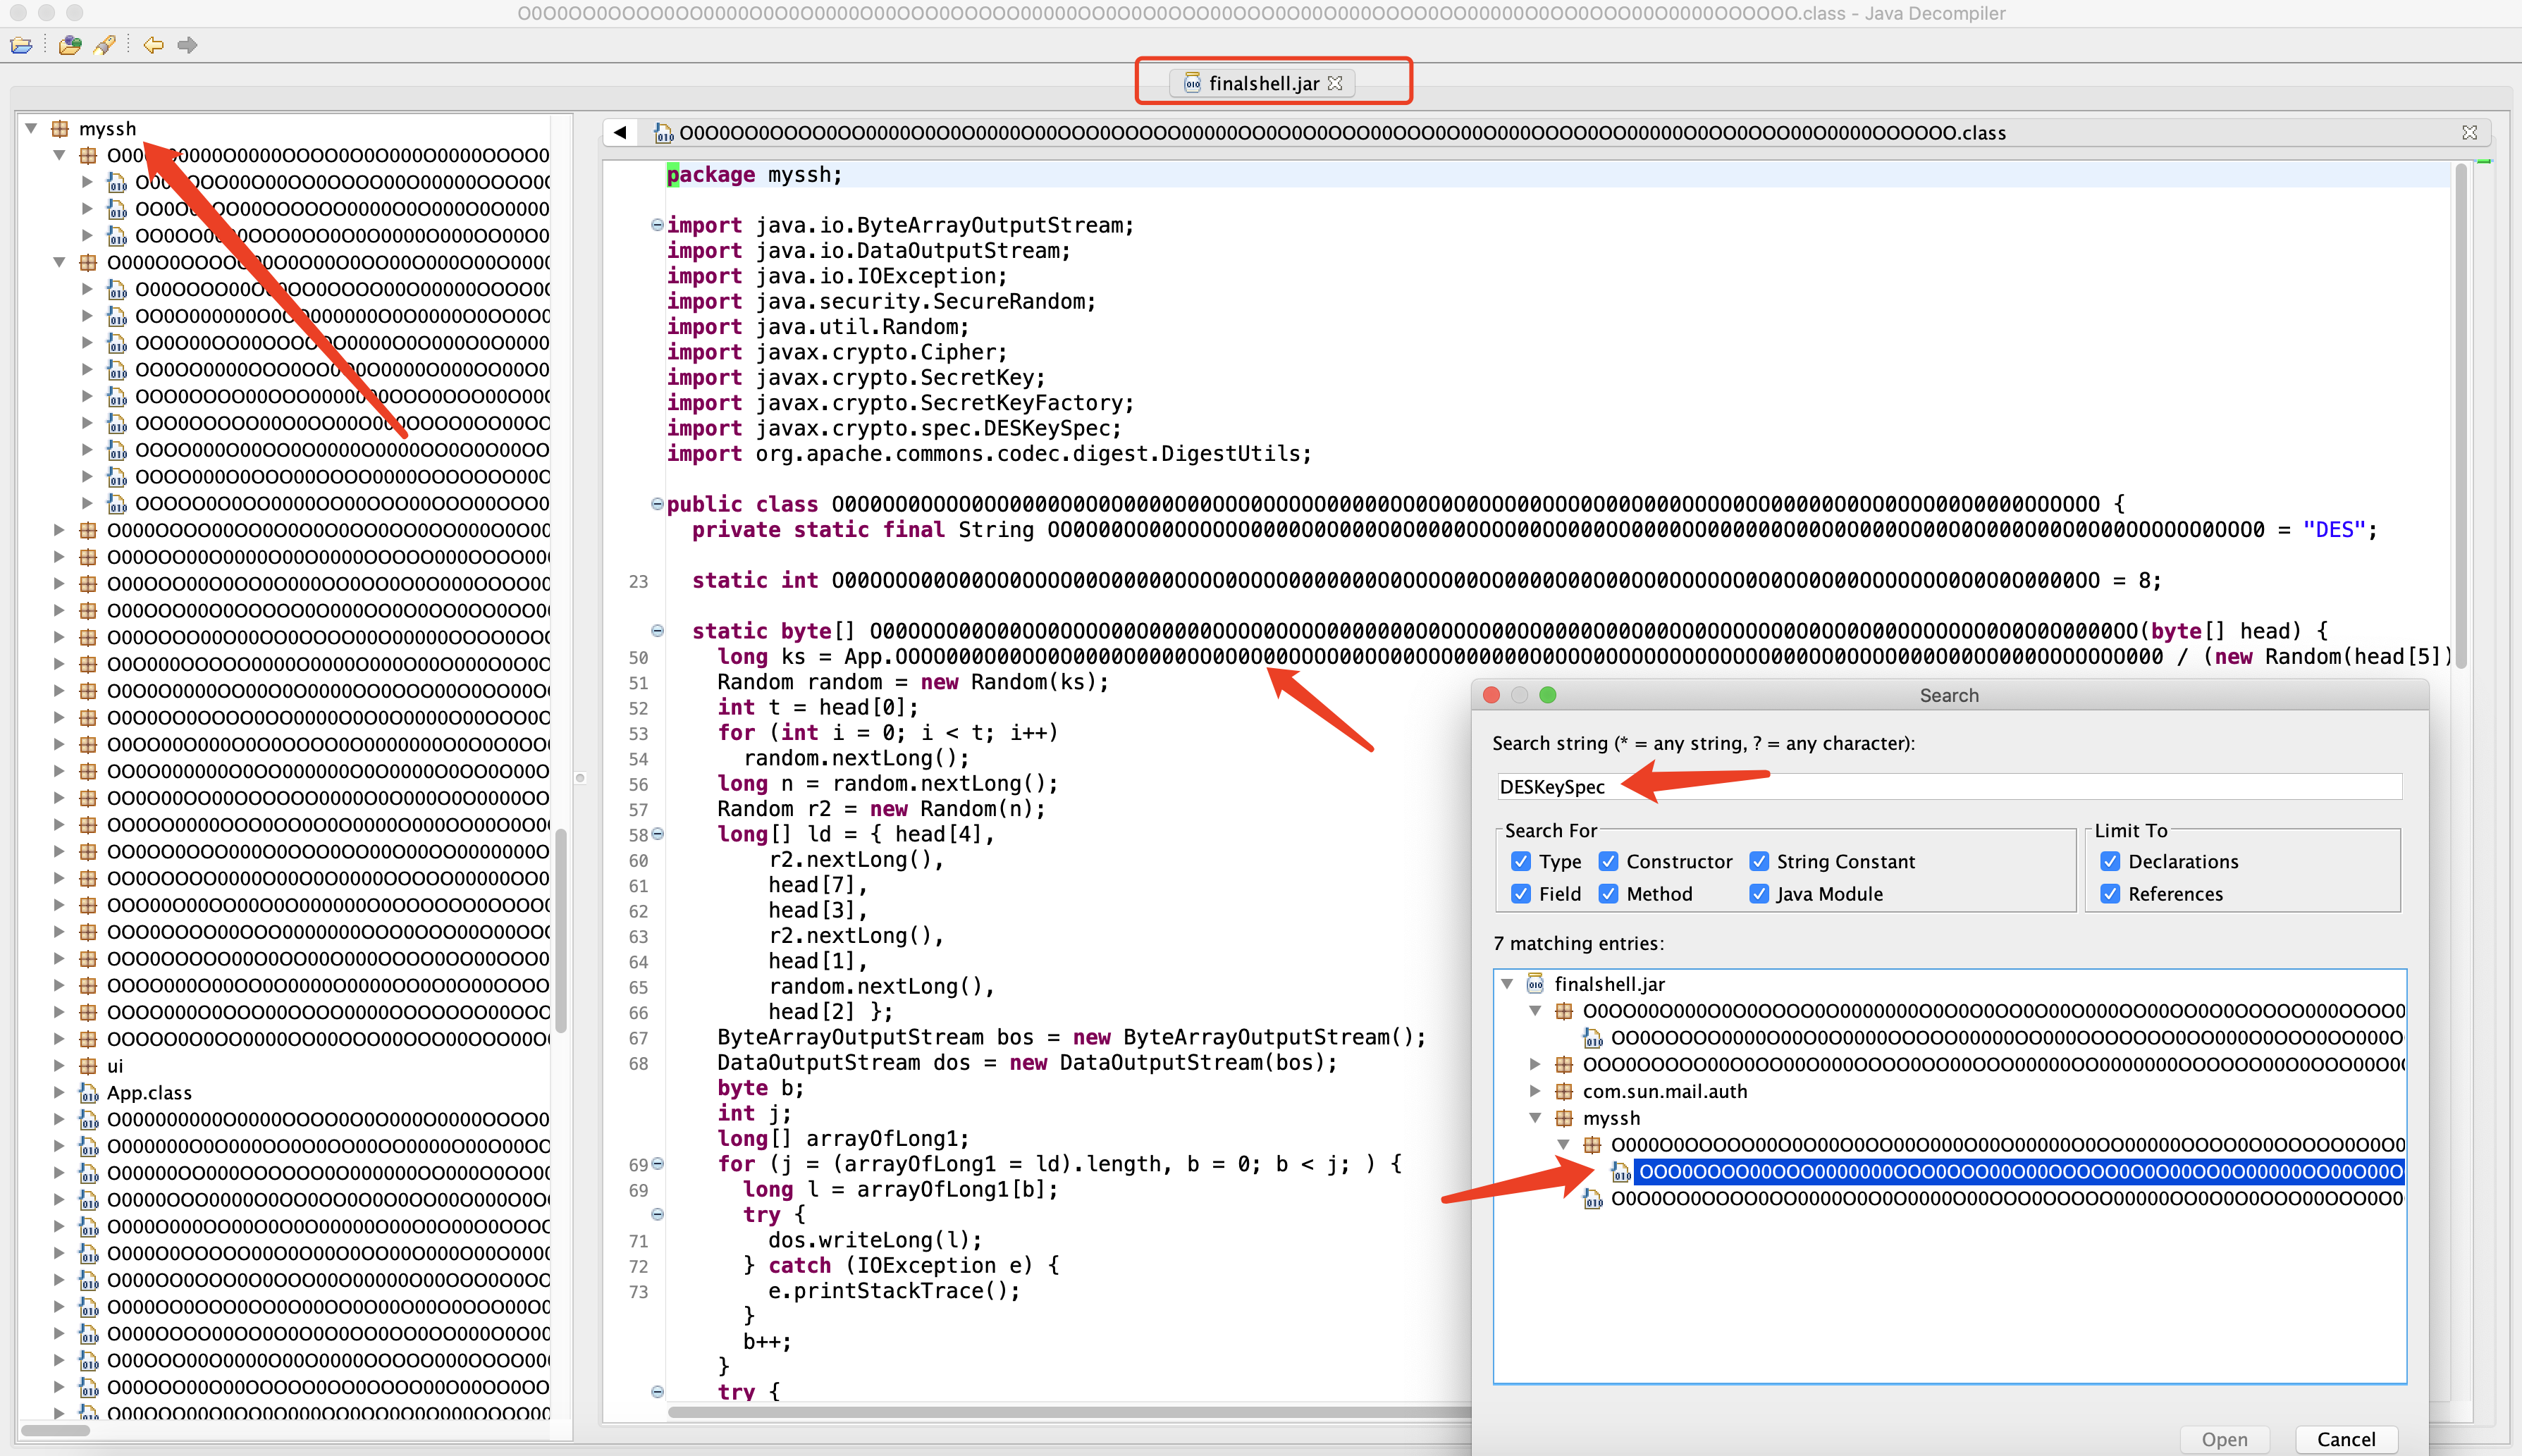 jas502n/finalshelldecodepass
FinalShellDecodePass 加密解密
 cdong1012/idapython-malware-scripts
Scripts pour automatiser les flux de travail d'analyse de malwares et de rétro-ingénierie dans IDA Pro, couvrant l'inspection des binaires, l'analyse…
 dr4k0nia/xorstringsnet
Chiffrement simple de chaînes par XOR pour les binaires basés sur .NET
 stefan2200/aparoid
Analyse de sécurité statique et dynamique des applications Android
 cq674350529/pocs_slides
mes advisories, PoC, slides et scripts liés à la sécurité IoT/protocoles
 brnpl/flutter-reverse-engineering-labs
Défis pratiques pour apprendre à rétro-concevoir des applications Flutter.
 binsec/xyntia
Xyntia, le désobfuscateur en boîte noire
 akatorich/kernelflirt
Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…
 trou/cpu_rec_rs
Détermine quelle architecture de CPU est utilisée dans un fichier binaire.








