#3
Frameworks d'analyse RAT, signatures de détection, analyse comportementale et recherche.
Recommandé par Kitploit
 daddybigfish/cve-2025-59287-hawktrace
PoC pour la vulnérabilité d'exécution de code à distance dans Windows Server Update Service de Microsoft CVE-2025-59287 9.8 CRITIQUE
 danithehack3r/cve-2023-38646
Exploit pour CVE-2023-38646 dans Metabase 0.46.6, permettant l'exécution de code à distance via des requêtes conçues et la récupération du jeton de…
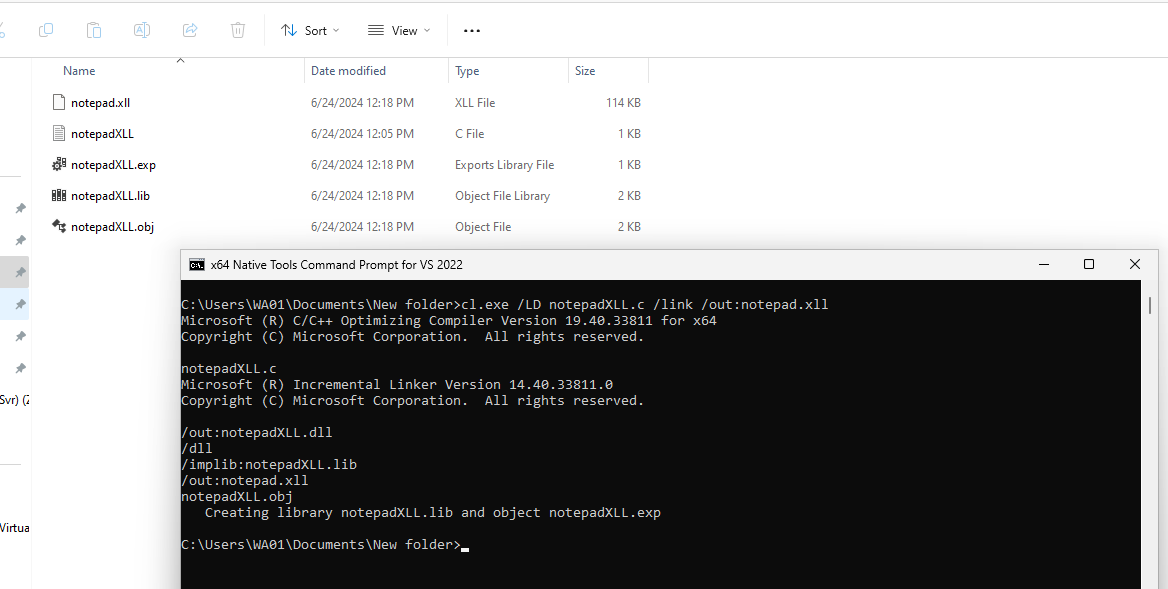 h3x0v3rl0rd/xll_windows_reverse_shell
xll windows reverse shell
 grisuno/lazyown
Framework red team et plateforme C2 multi-opérateurs avec agents IA, implants malléables, rootkits, moteur de phishing et 741 commandes CLI couvrant…
 langz337/cve-2026-63030
Outil d'exploitation Python enchaînant la confusion de route par lots REST CVE-2026-63030 avec l'injection SQL CVE-2026-60137 pour obtenir une RCE…
 shadowforge-cyber/cve-2026-65660-poc
Exploit d'injection de code par directive de registre malveillante
 digiprosec/microtrick
PoC Python autonome exploitant la chaîne SSH MikroTrick (CVE-2026-86060, CVE-2026-67279) pour obtenir un accès administrateur complet non authentifié…
 dodge-mptc/cve-2023-31446-remote-code-execution
Démontre l'exécution de code à distance dans le firmware de la passerelle Cassia via le paramètre non assaini `queueUrl`, permettant à des attaquants…
 byt3bl33d3r/gcat
Un backdoor PoC qui utilise Gmail comme serveur C&C
 nyan-x-cat/lime-rat
LimeRAT | Simple, mais puissant outil d'administration à distance pour Windows (RAT)
 qwqdanchun/dcrat
Un simple outil distant en C#.
 mr-un1k0d3r/thundershell
RAT basé sur PowerShell non géré Python / C#
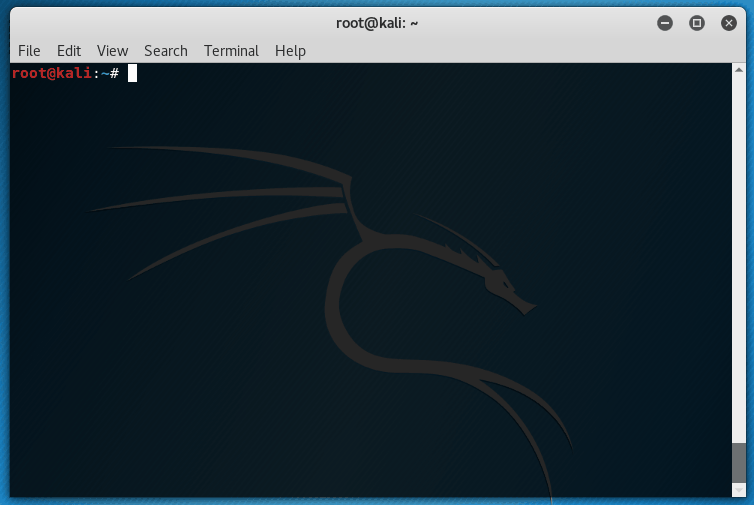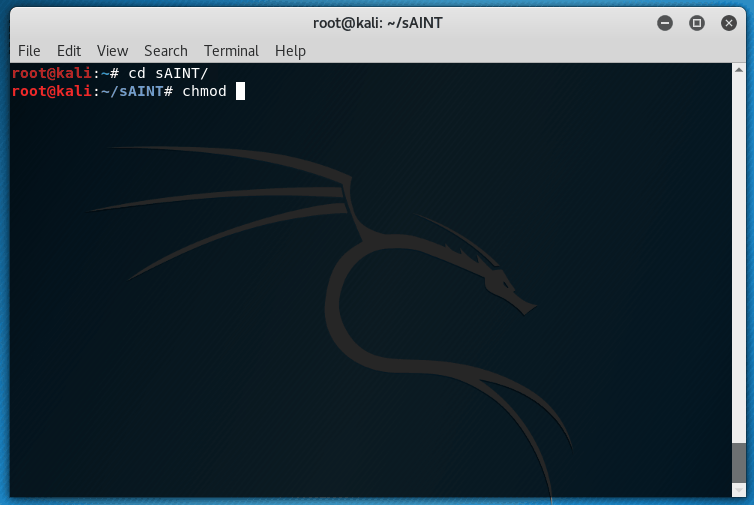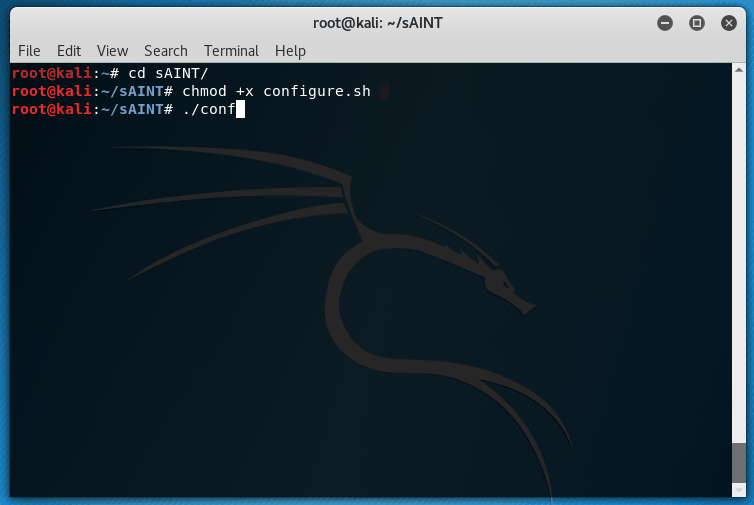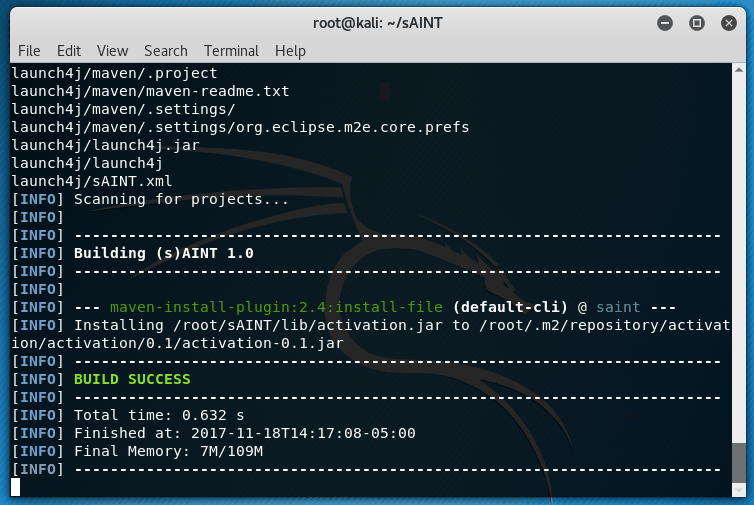 tiagorlampert/saint
👁️ (s)AINT est un générateur de logiciels espions pour les systèmes Windows écrit en Java. [Abandonné]
 b23r0/heroinn
Un framework C2/post-exploitation multiplateforme.
 sp00kyskelet0n/discordrat
Outil d'administration à distance pour Discord entièrement écrit en Python3