
 #3
Frameworks d'analyse RAT, signatures de détection, analyse comportementale et recherche.
Recommandé par Kitploit
 mranonymoustz/cve-2019-11932-whatsapp-exploit
Vulnérabilité de double libération dans DDGifSlurp dans decoding.c dans libpl_droidsonroids_gif peut en lire plus…
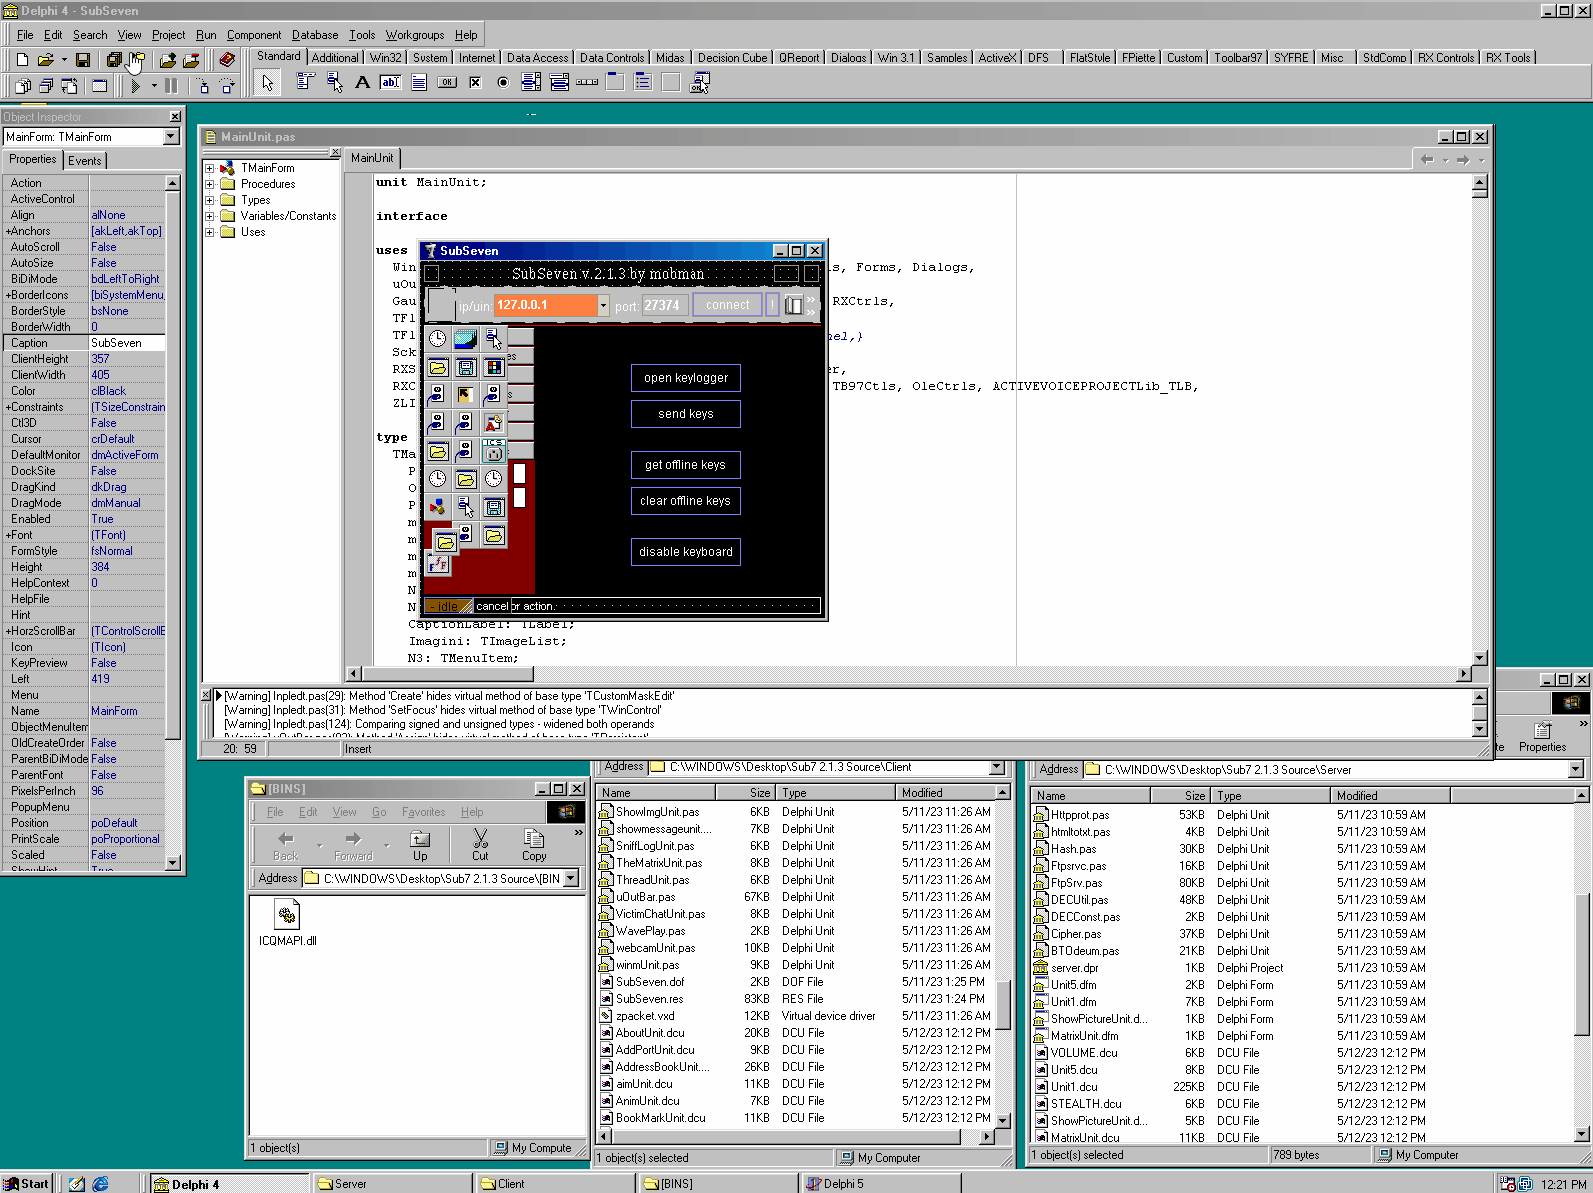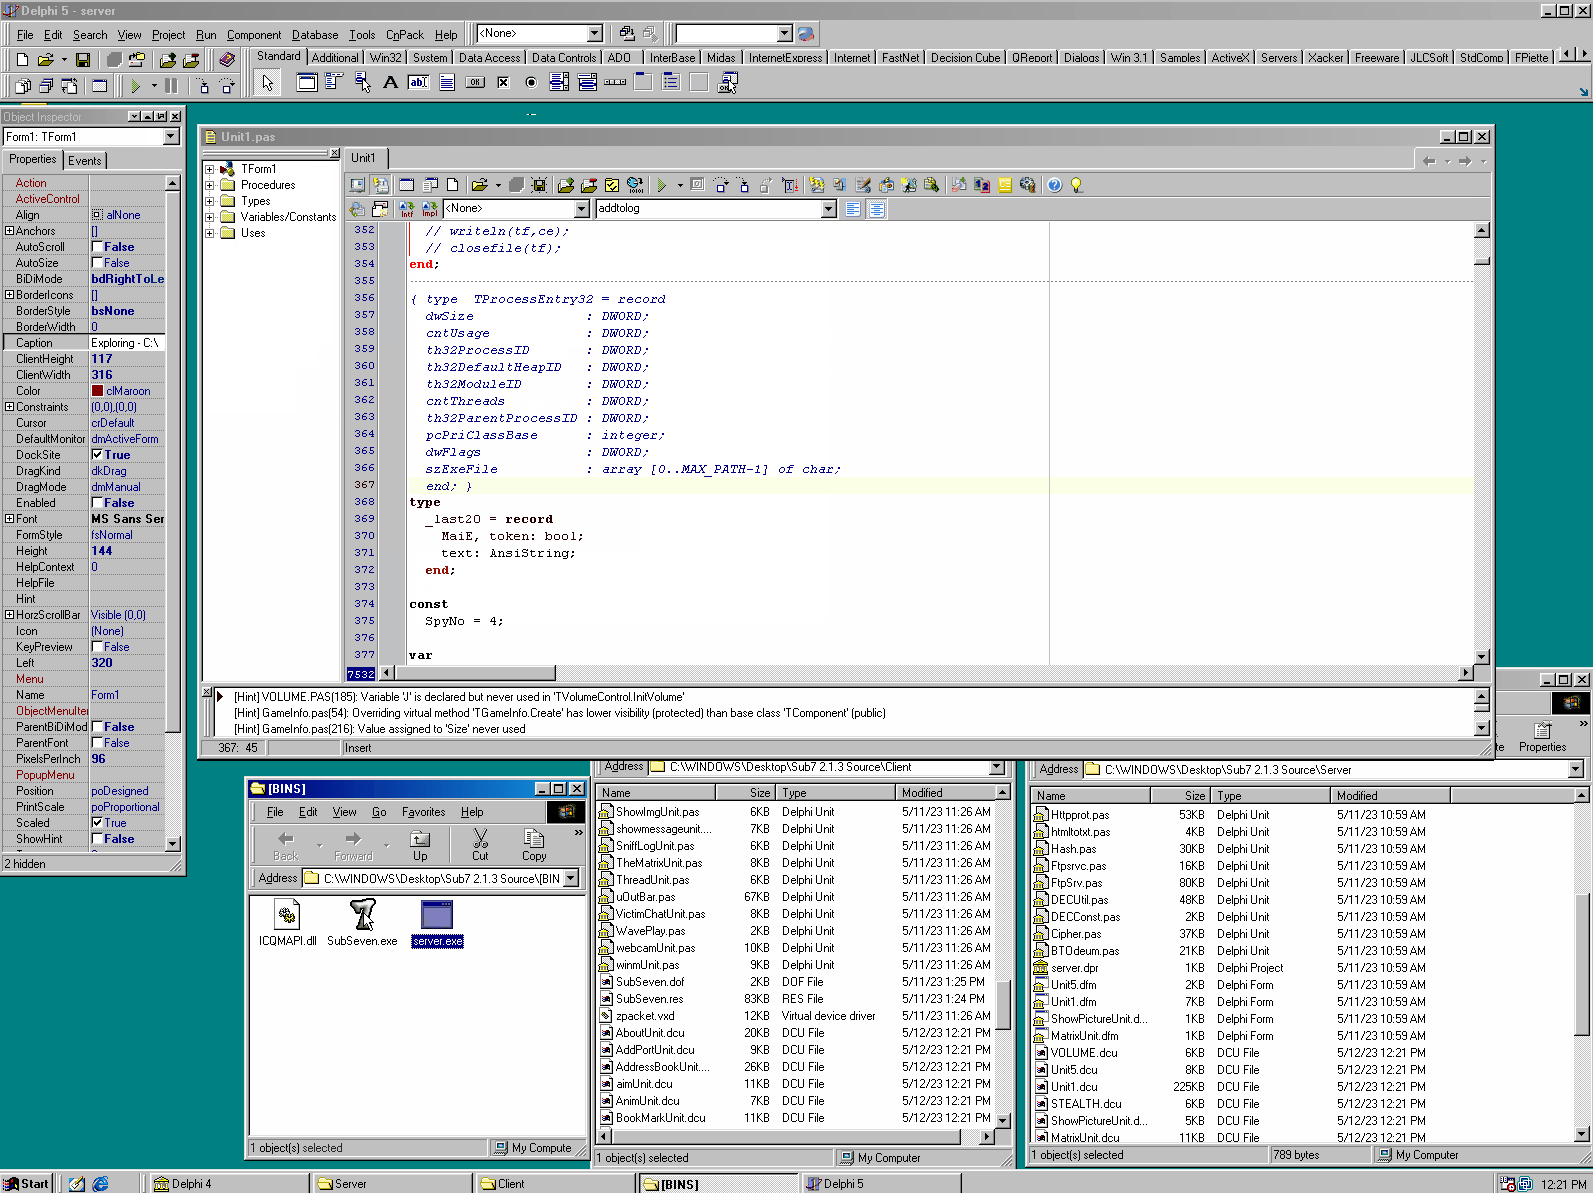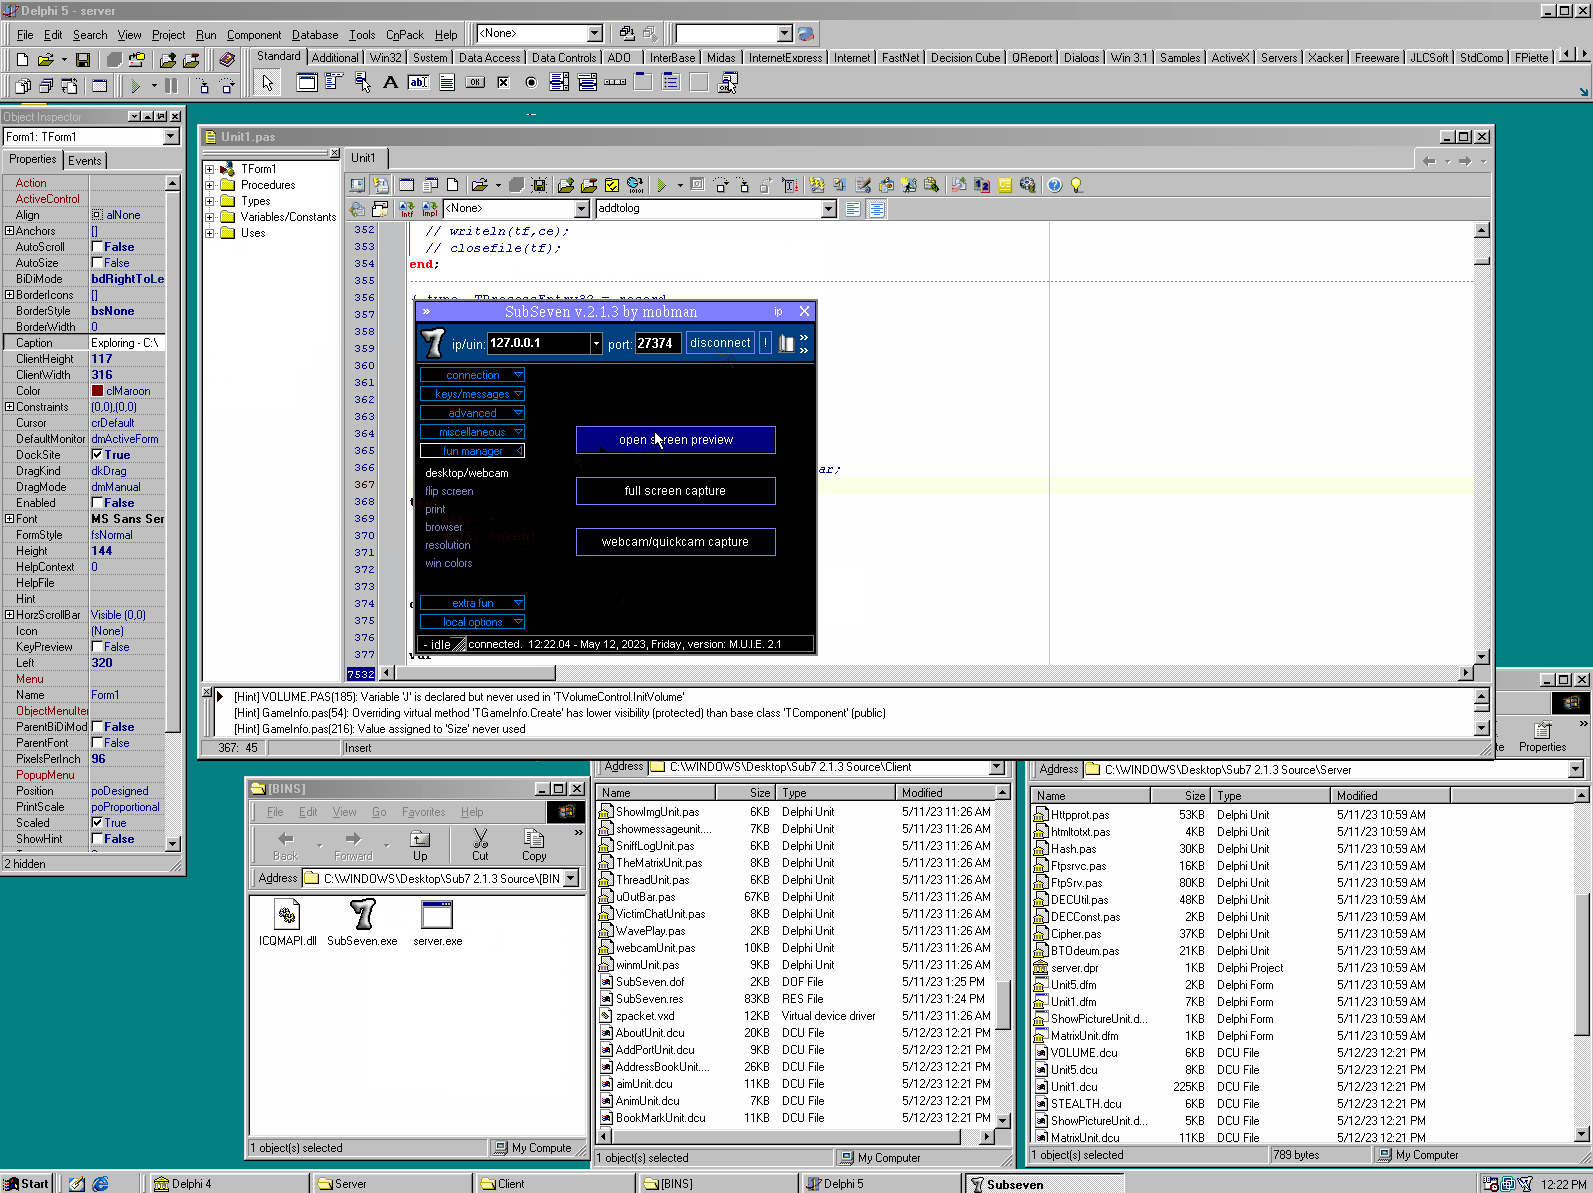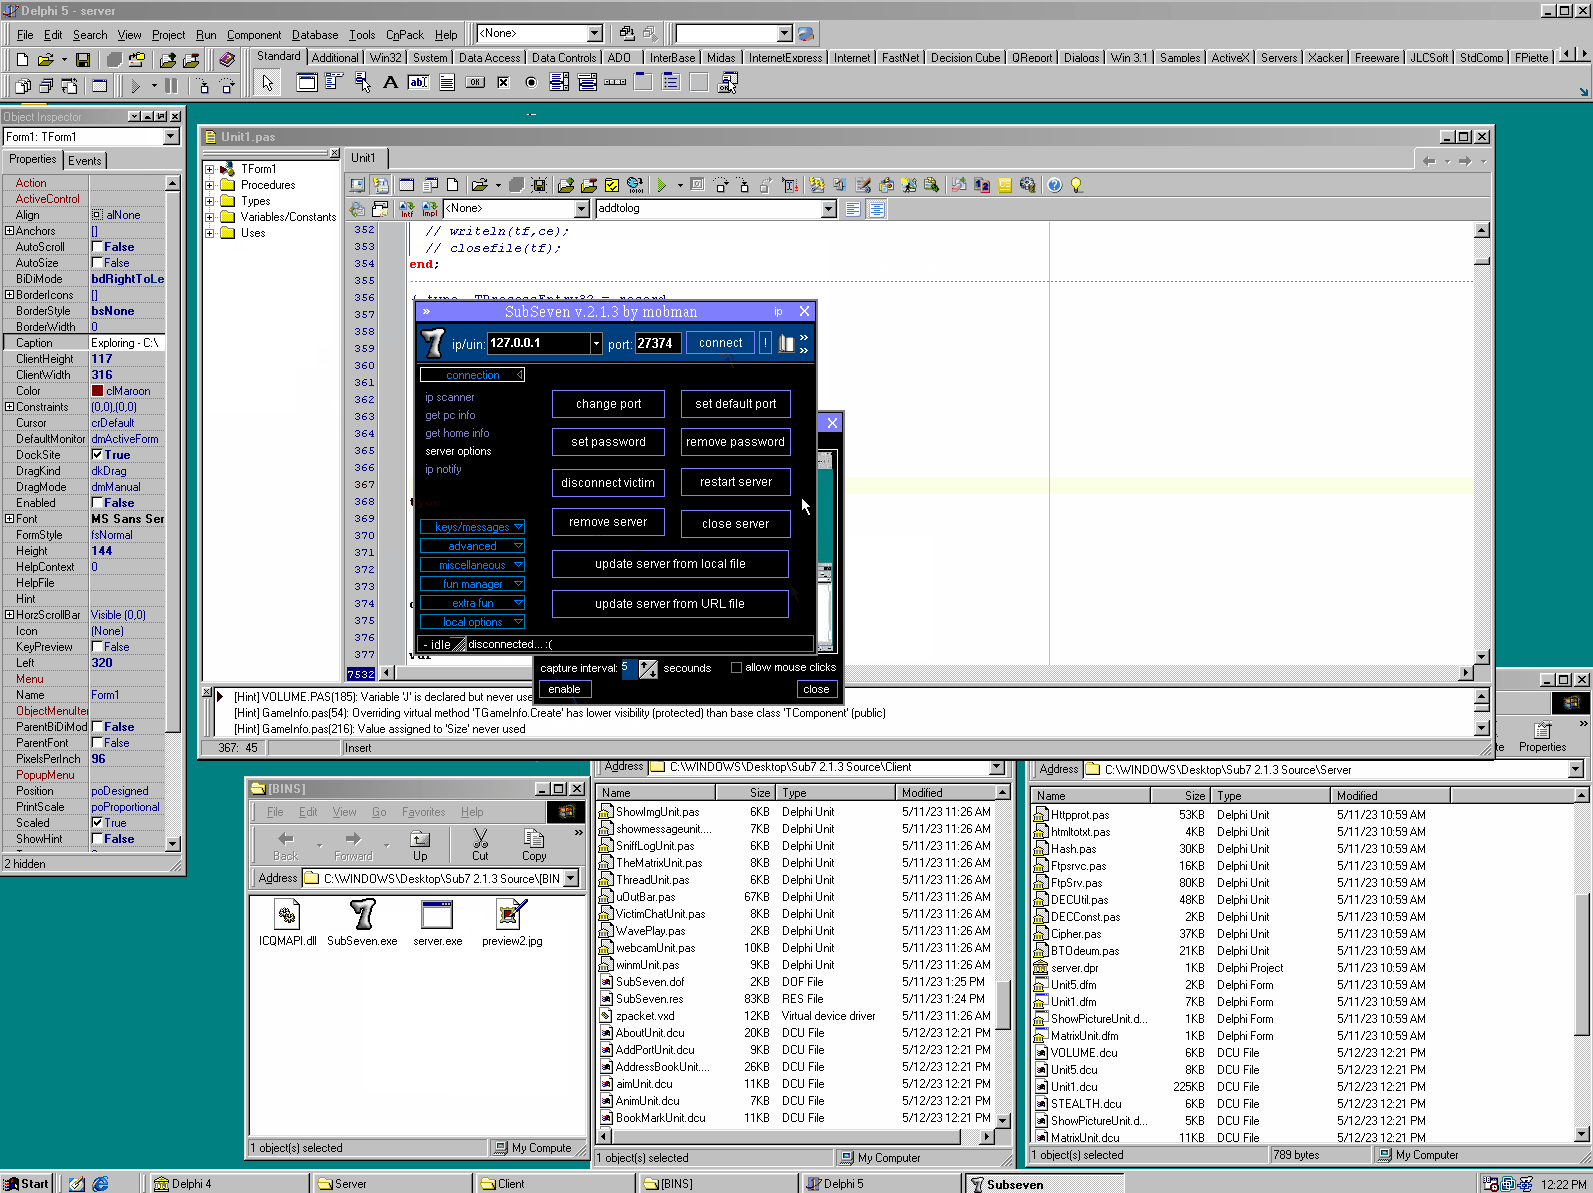
 illwill/sub7
Code source pour SubSeven 2.1.3
 user696/mrrat
:mouse: Ceci est un cheval de Troie d'accès à distance (RAT) multiplateforme en Python 2.x.
 catatonicprime/tospovirus
Un ver infectant les WiFi Pineapple.
 ianxtianxt/teamview
Génère des payloads d'ID et de mot de passe TeamViewer pour un accès à distance aux machines cibles. Combine la génération d'exécutables avec un…
 tam-k592/cve-2025-55752
Détecte et exploite la traversée de répertoire CVE-2025-55752 d'Apache Tomcat via Rewrite Valve, permettant le téléversement de JSP basé sur PUT et…
 shadowopcode/desckvb-rat
Analyse complète d'un cheval de Troie d'accès à distance jamais documenté auparavant, lié à la chaîne d'outils Pjoao1578
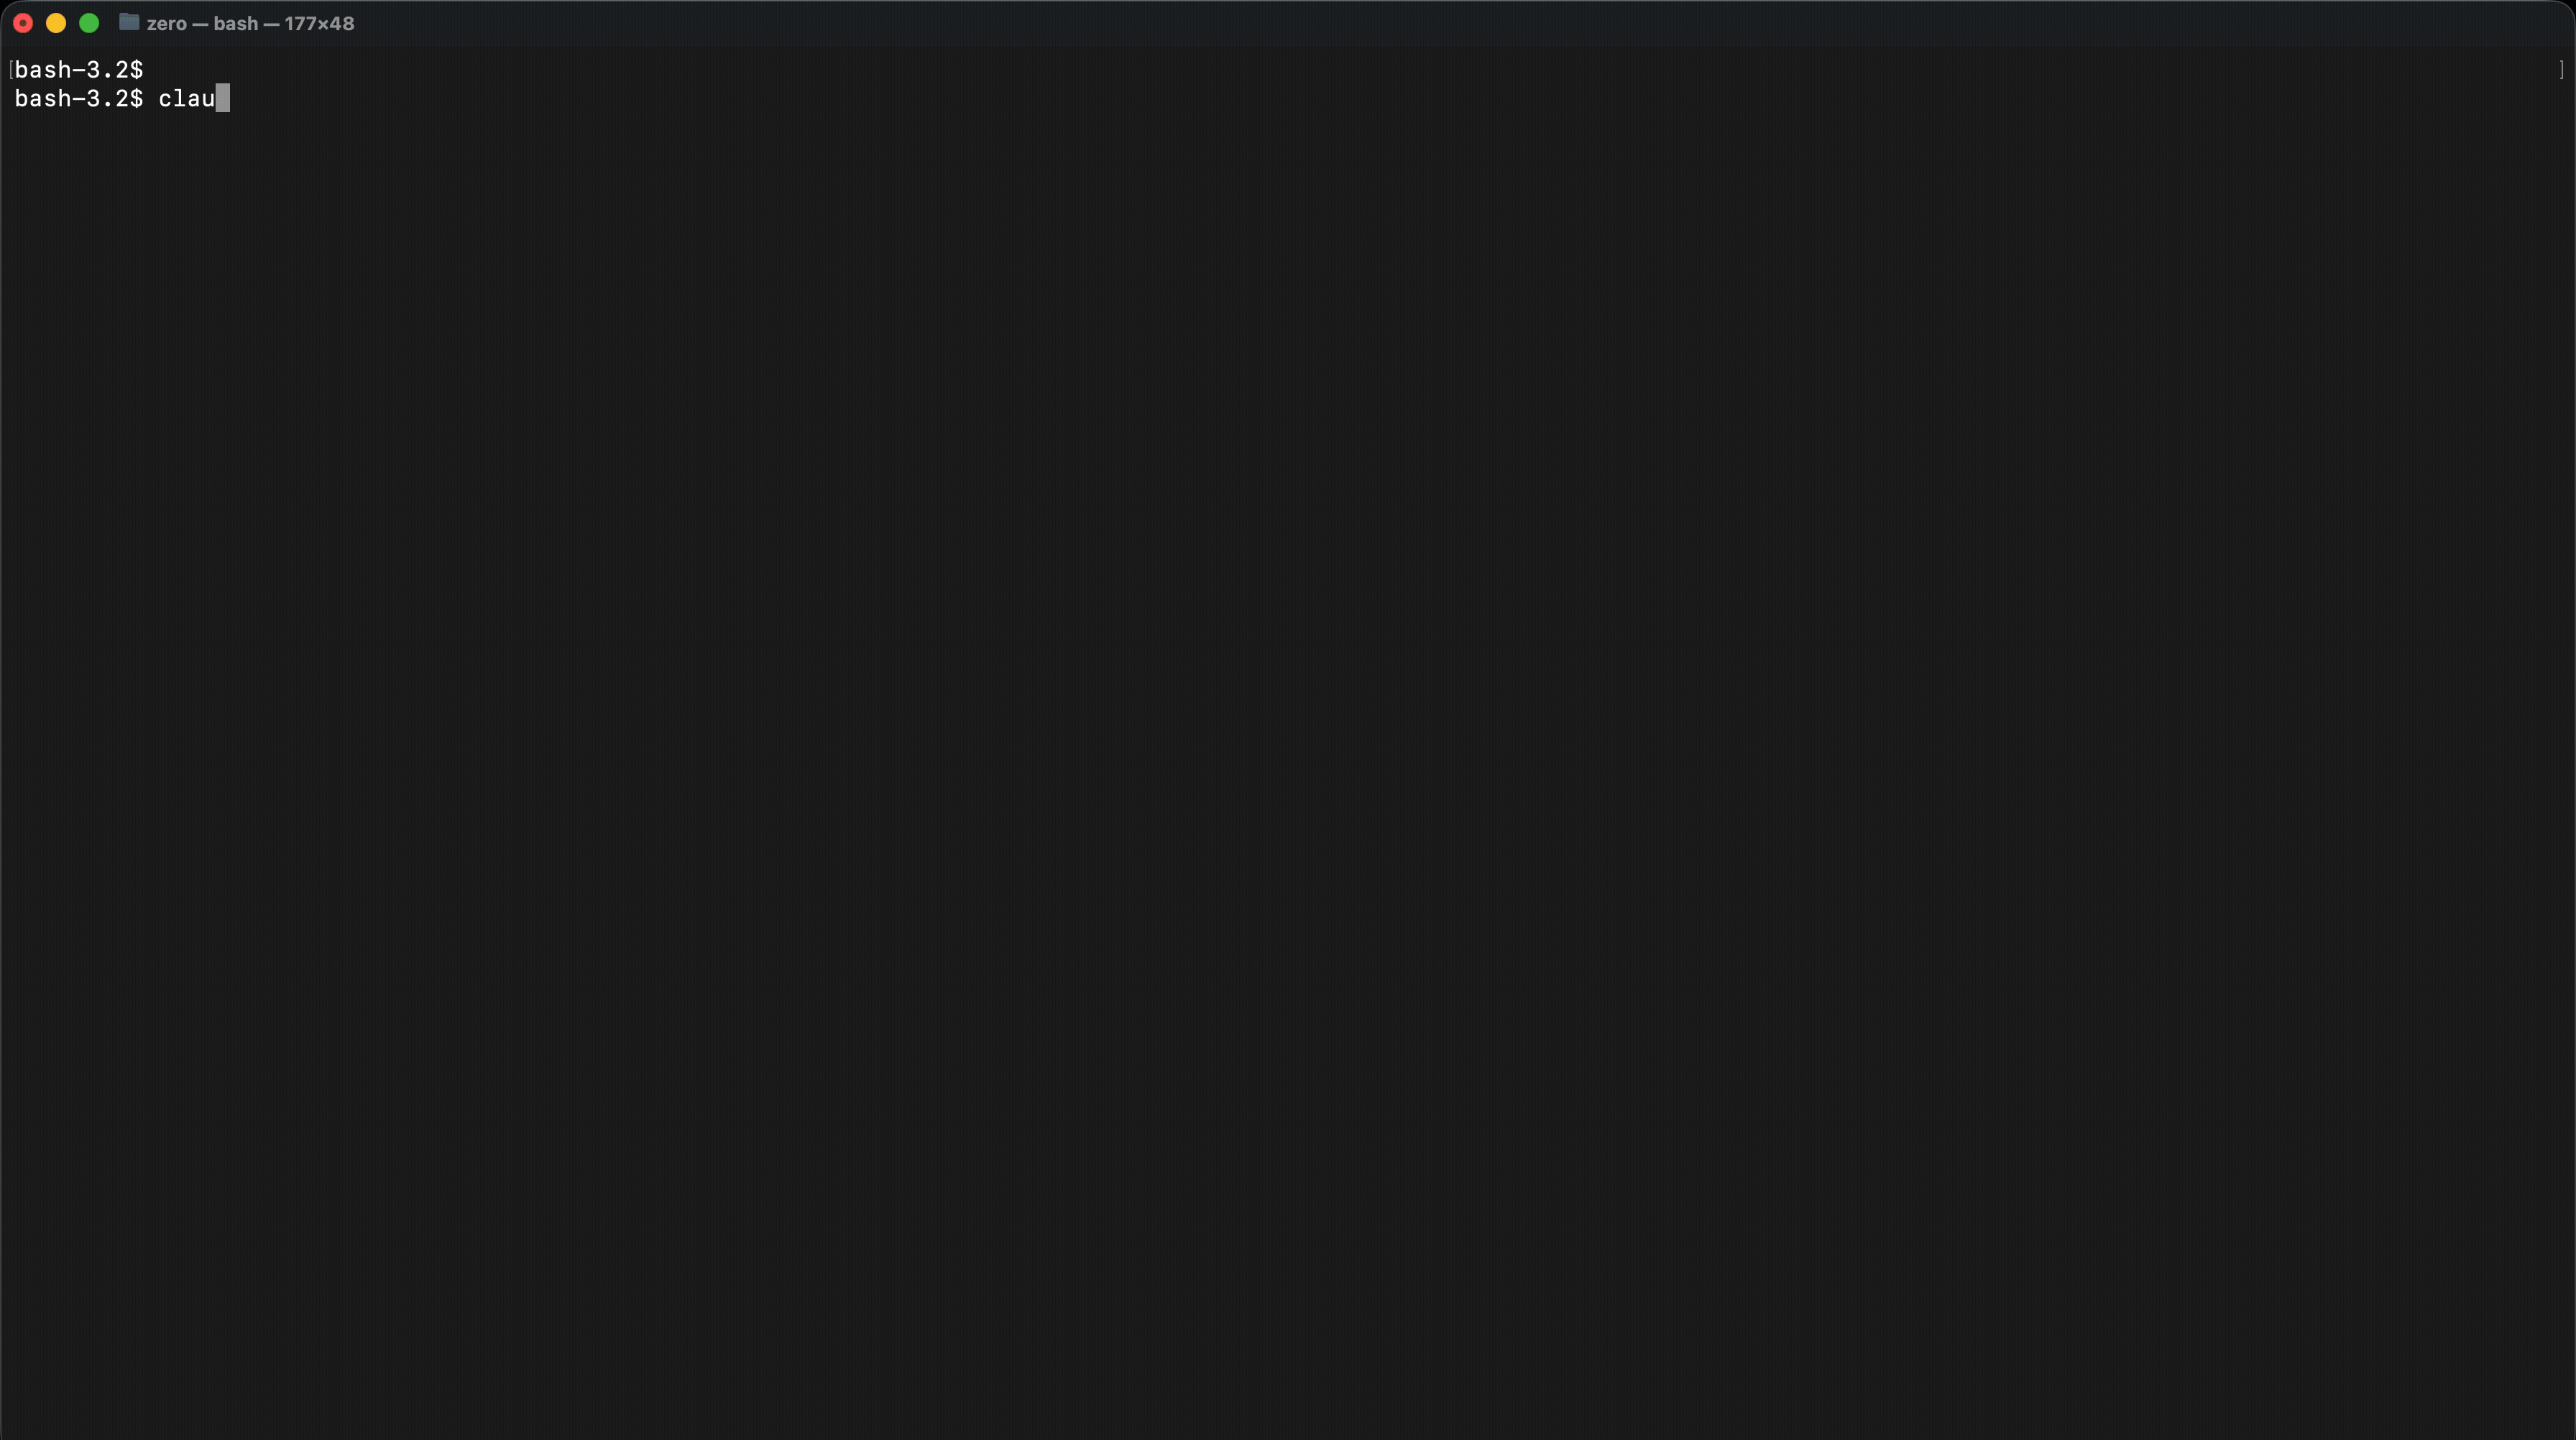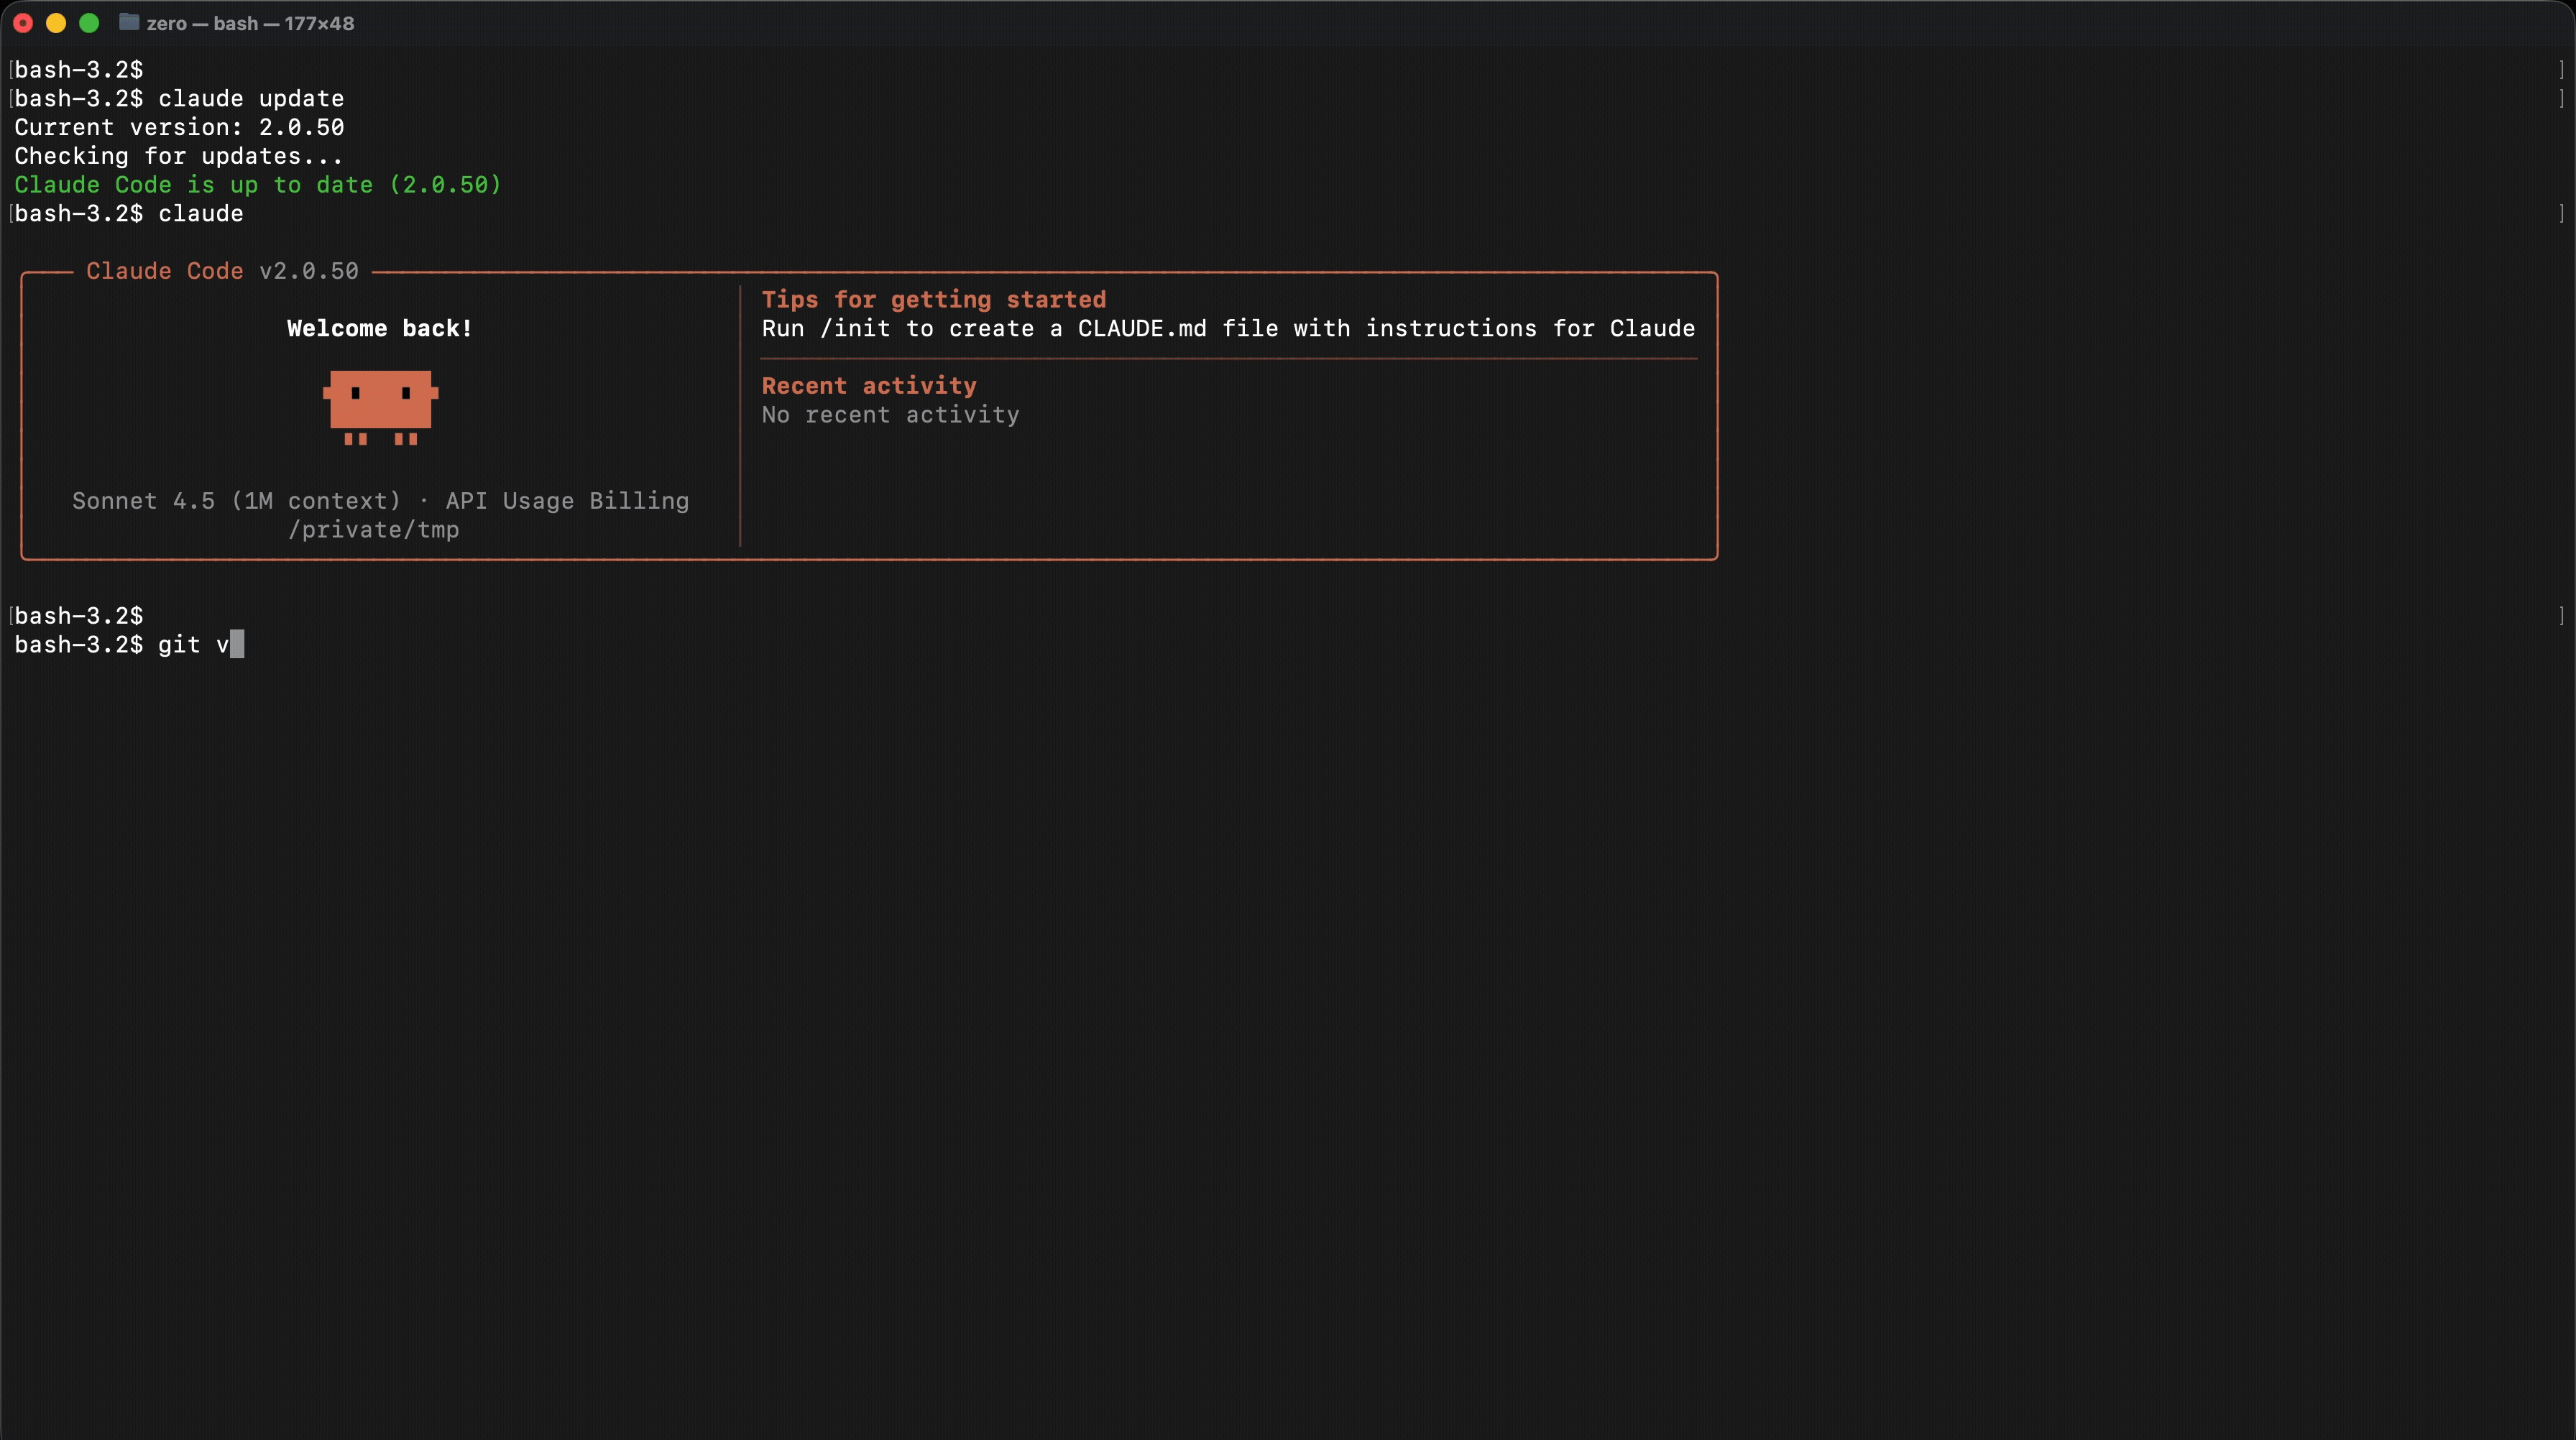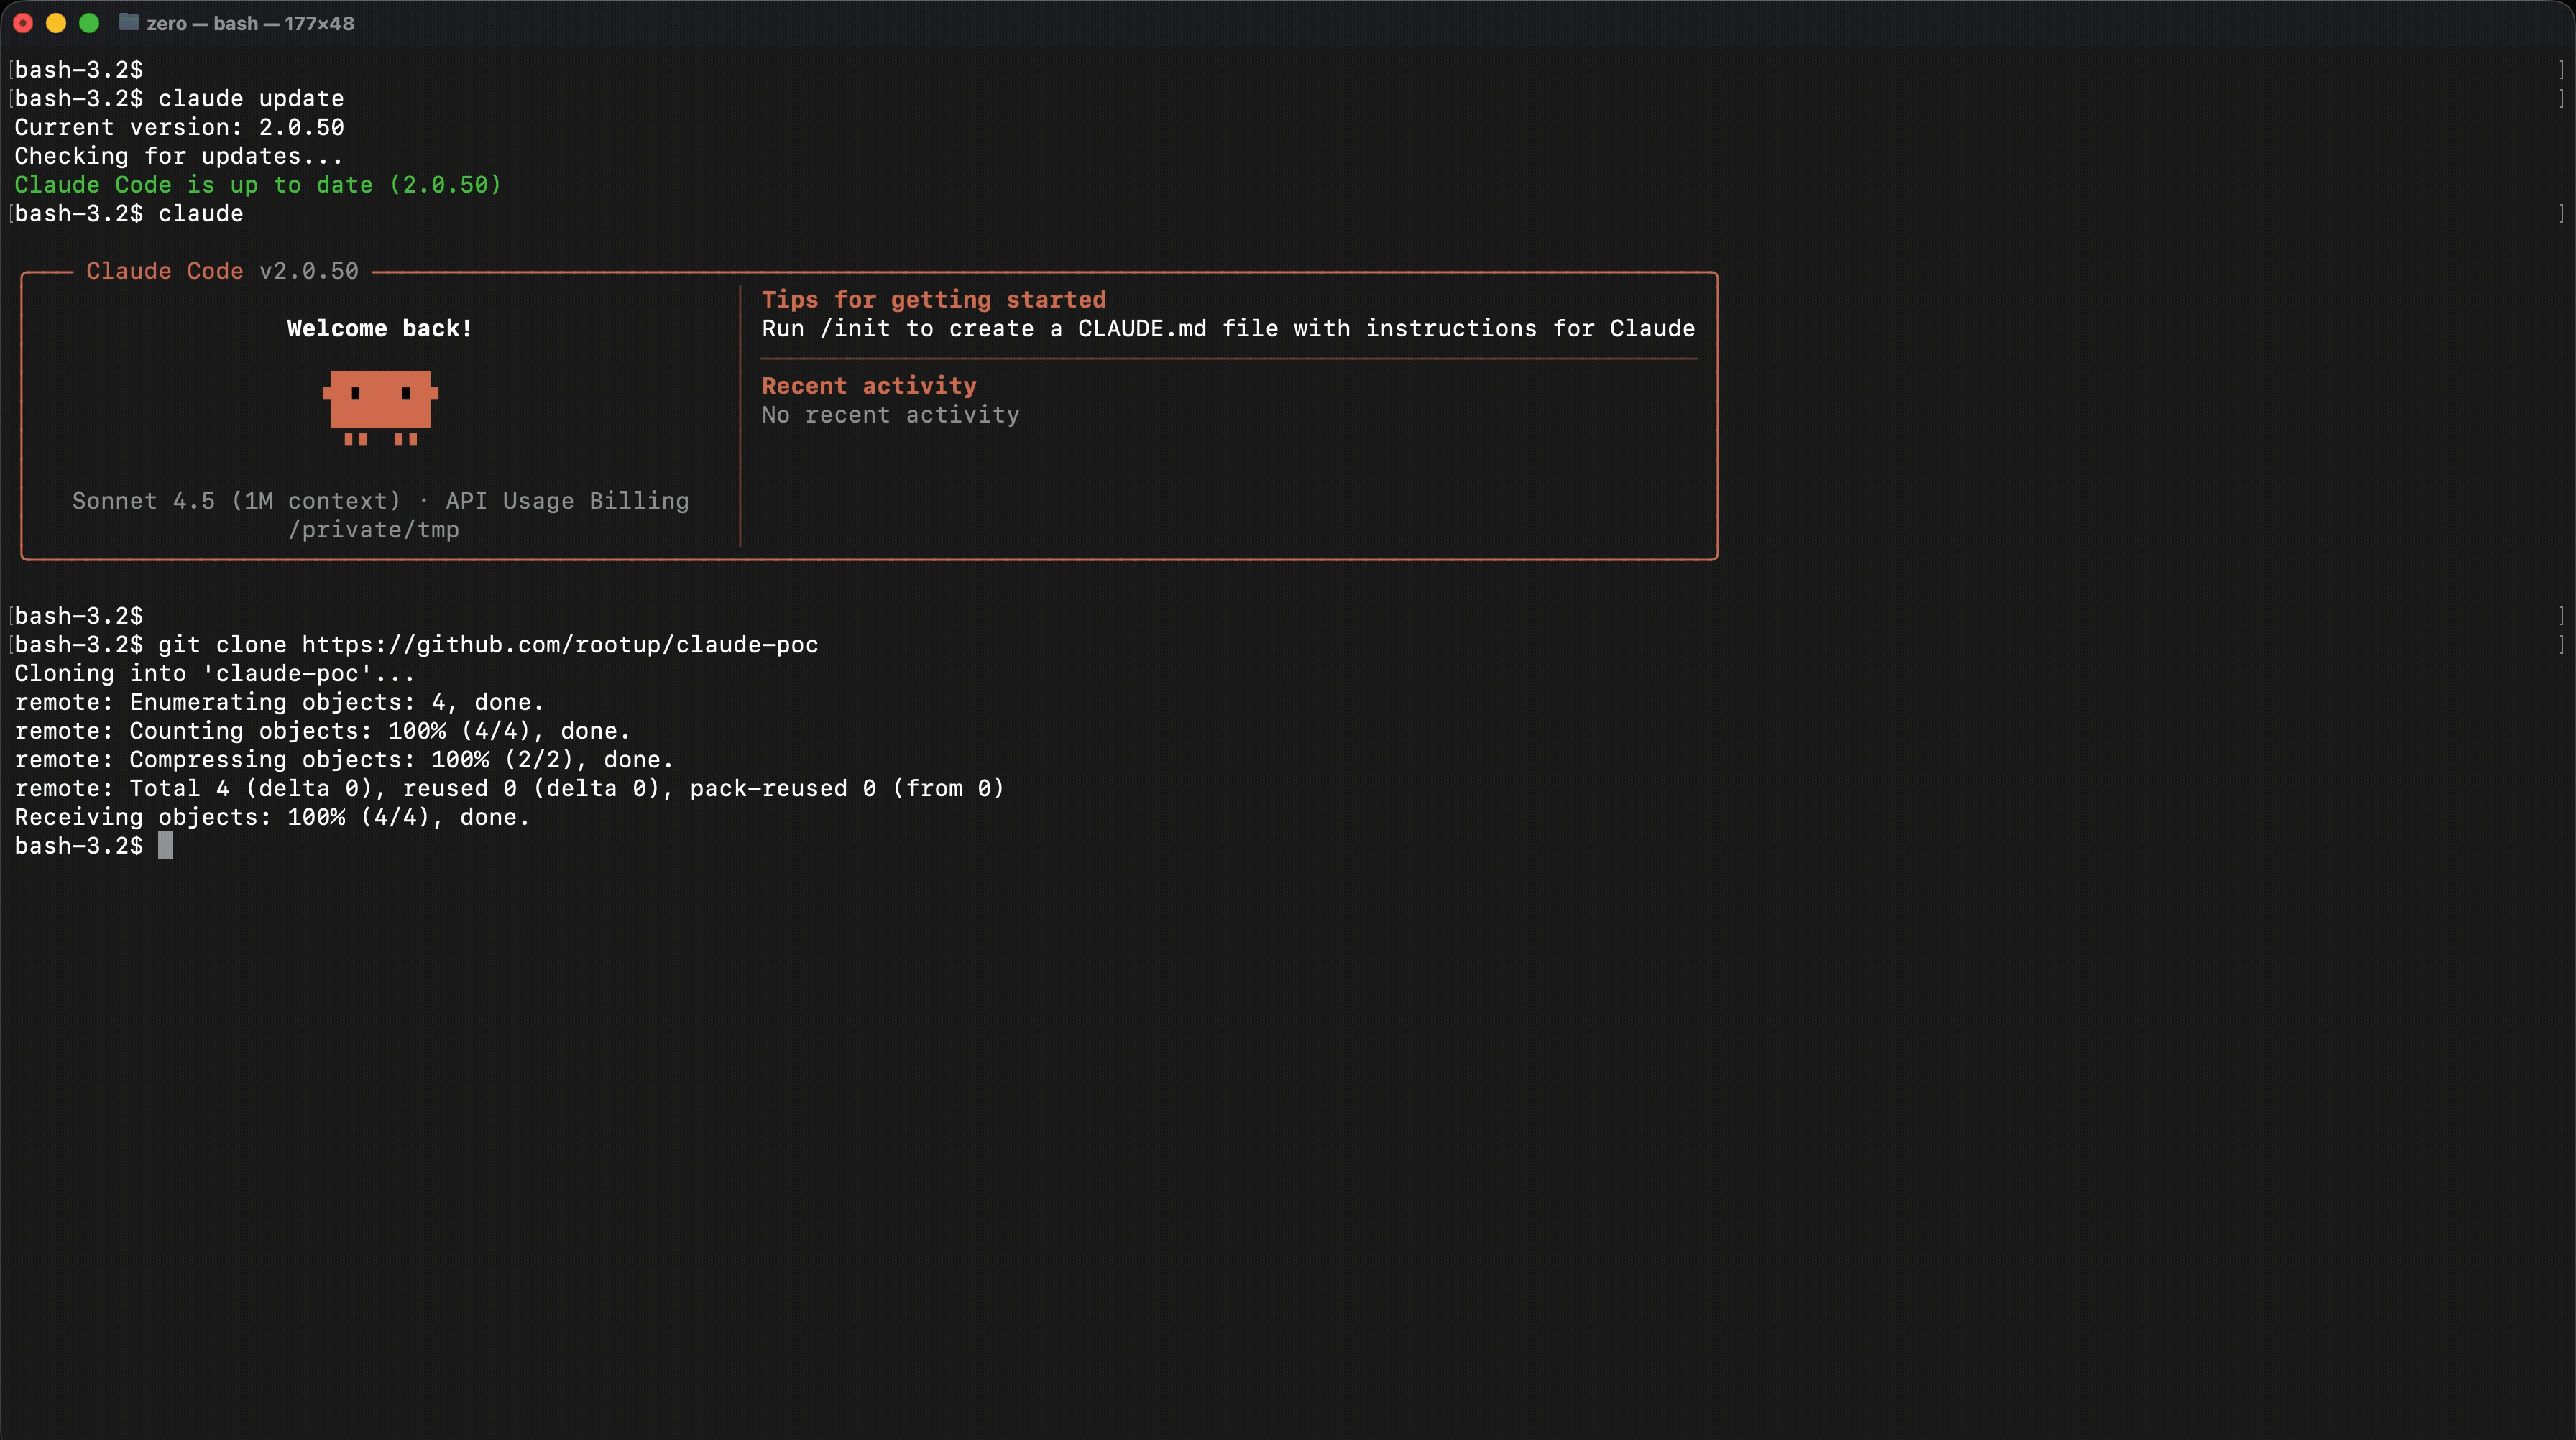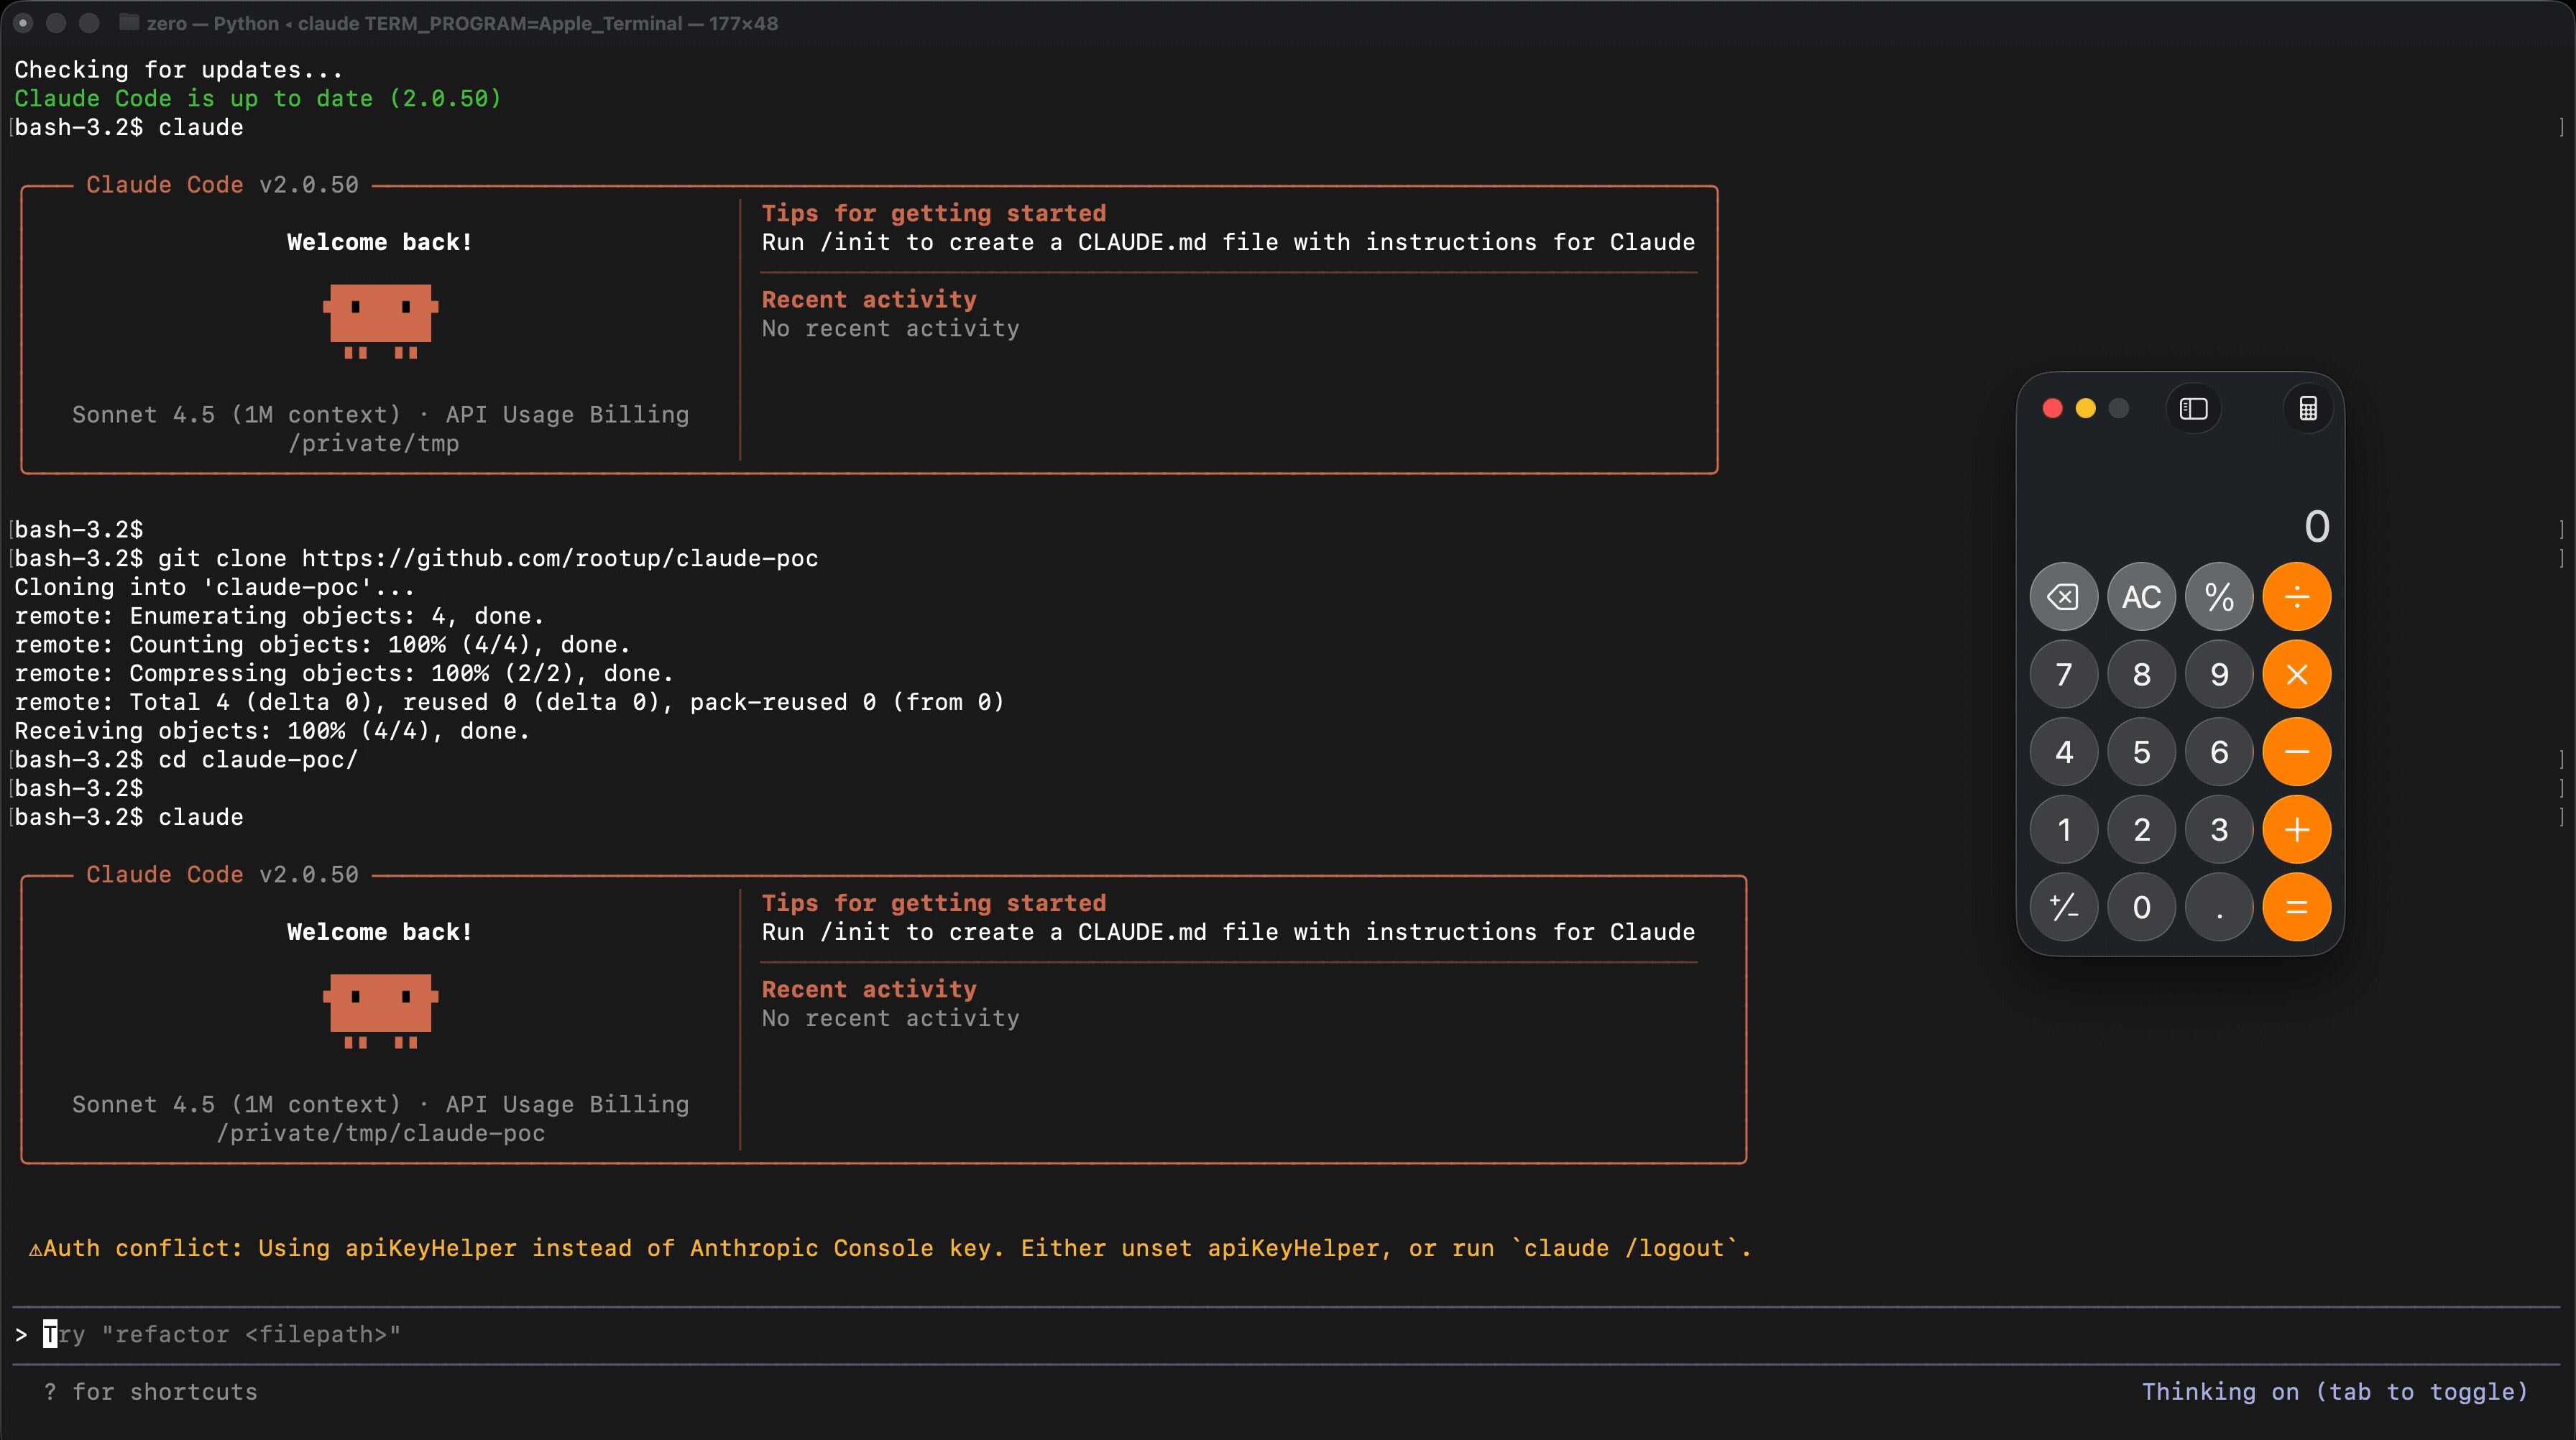 rootup/claude-poc
Claude Code Exécution de code à distance
 ysrc/pil-rce-by-ghostbutt
Exploitation de la vulnérabilité d'exécution de commandes du module Python PIL
 revoltsecurities/cve-2023-22527
Outil d'exploitation pour CVE-2023-22527 ciblant les serveurs Confluence, permettant l'exécution de code à distance avec prise en charge de plusieurs…
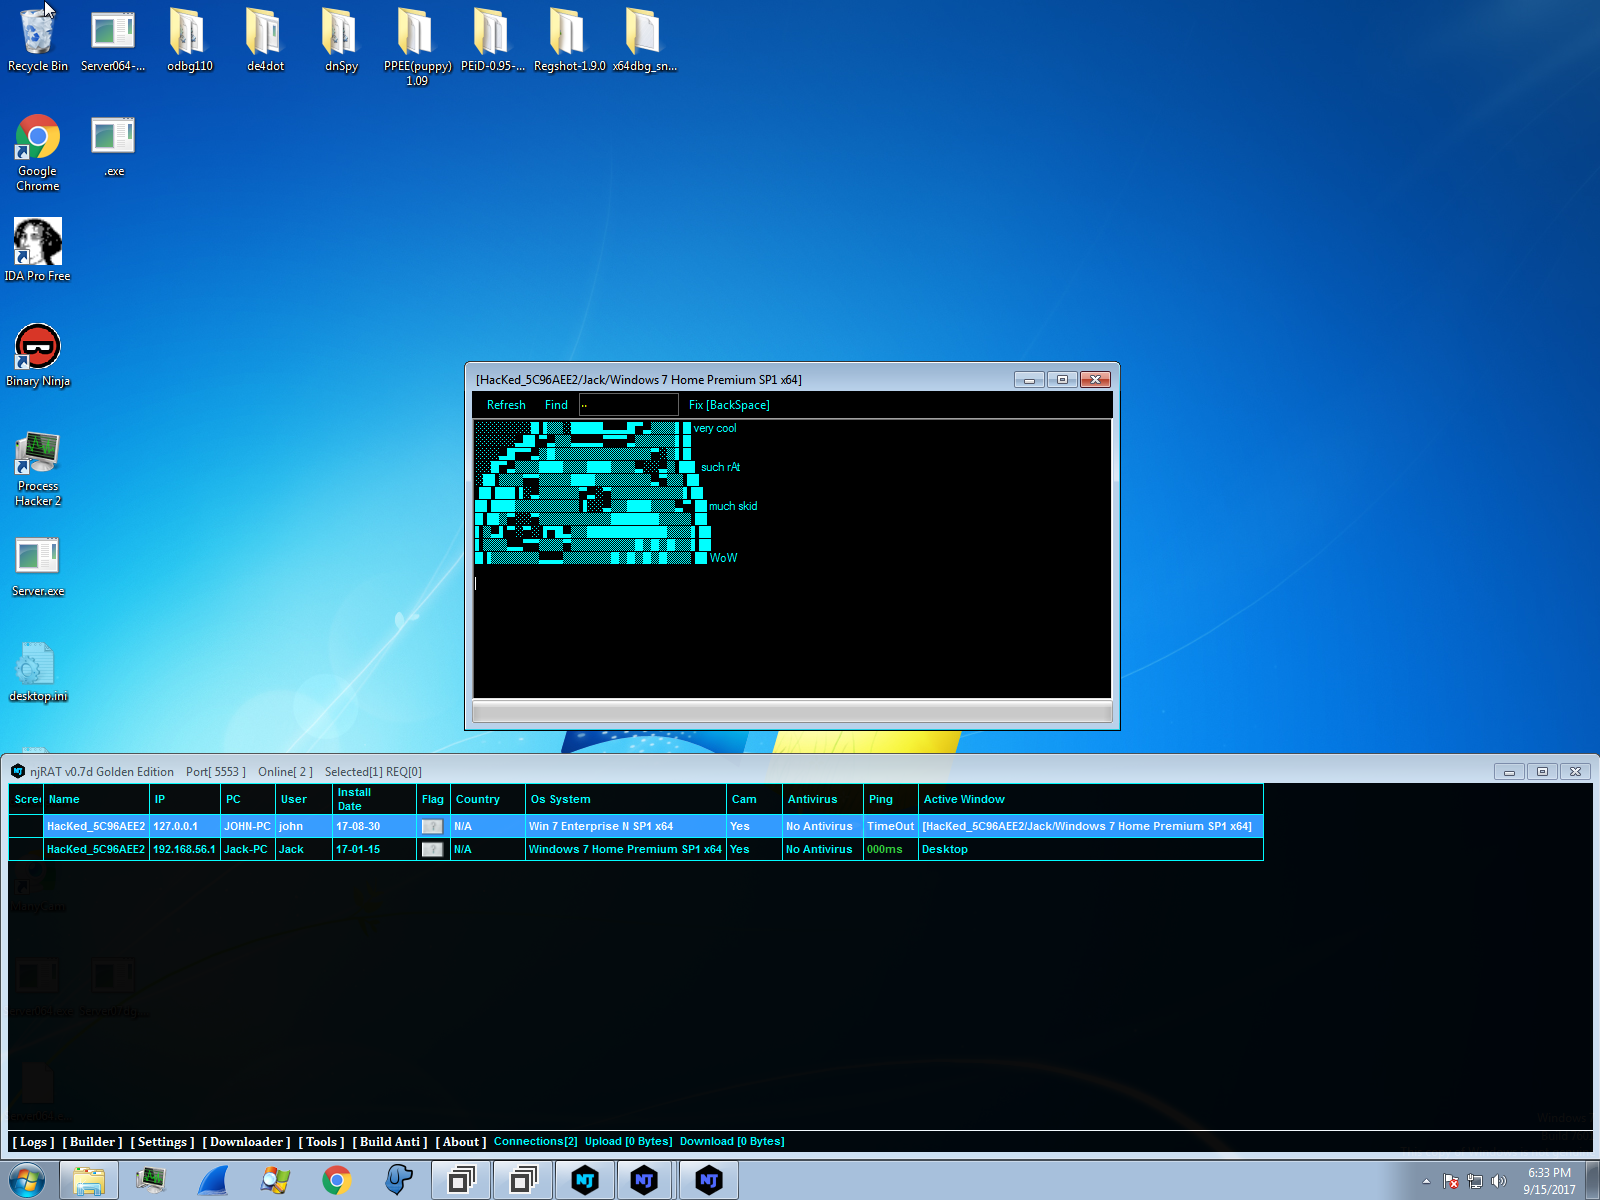 seep1959/njutils
Un programme client et de chat pour njrat 0.6.4, 0.7d et 0.7d golden edition.
 woodenklaas/cve-2021-44521
Exploit automatisé de preuve de concept pour CVE-2021-44521, permettant l'exécution de code à distance sur Apache Cassandra via des fonctions…
 deadexpl0it/cve-2026-78006-poc
POC pour CVE-2026-78006 The Events Calendar <= 6.17.4 - Injection d'objet PHP non authentifiée menant à l'exécution de code à distance
 x3r0day/fud-c2-framework
Un reverse shell sans fichier et un framework C2 exploitant les appels système directs, le tunneling par proxy et le chiffrement ChaCha20 pour…
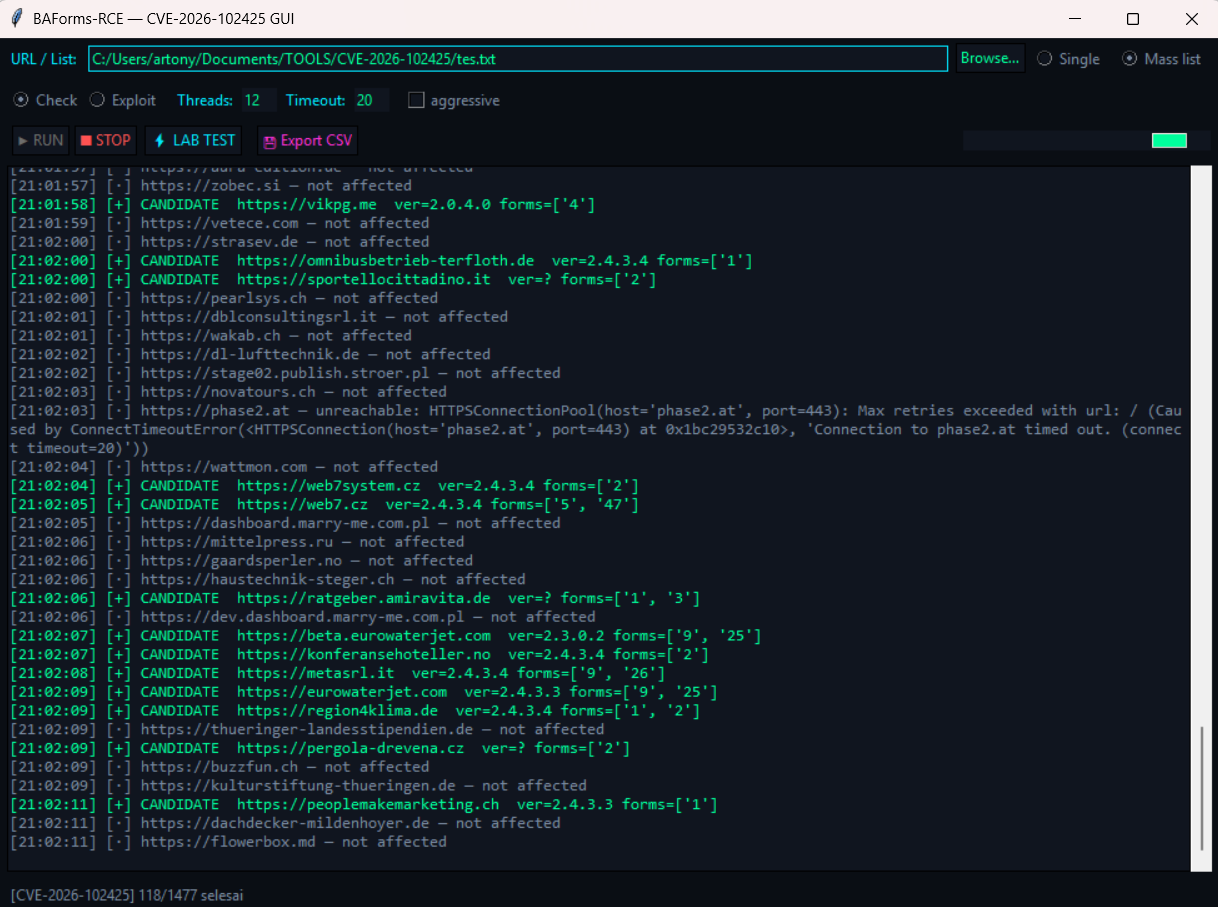 tonydelouvre/cve-2026-102425
Scanner et exploit GUI pour CVE-2026-102425, une RCE non authentifiée dans Balbooa Forms (com_baforms) via injection de shortcode PHP, avec scan de…
 infiniteloopers/cve-2019-2107
Preuve de concept pour CVE-2019-2107, démontrant l'exécution de code à distance via une vidéo HEVC spécialement conçue sur le framework multimédia…
 retrobyte/shadowtech-rat
Un exemple d'outil d'administration à distance.
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Preuve de concept en Python pour CVE-2026-44011 dans Craft CMS, exploitant l'exécution de code à distance authentifiée avec exécution de commandes et…








