 nhakobyan685/cve-2023-25136
Scan de masse et exploitation de la vulnérabilité OpenSSH 9.1

Scan et exploit de masse de la vulnérabilité OpenSSH 9.1
Le serveur OpenSSH (sshd) 9.1 a introduit une vulnérabilité de double libération lors du traitement de options.kex_algorithms. Cette vulnérabilité est corrigée dans OpenSSH 9.2. La double libération peut être exploitée par un attaquant distant non authentifié dans la configuration par défaut pour sauter vers n'importe quel emplacement de l'espace d'adressage de sshd. Un rapport tiers indique que "l'exécution de code à distance est théoriquement possible." https://nvd.nist.gov/vuln/detail/CVE-2023-25136
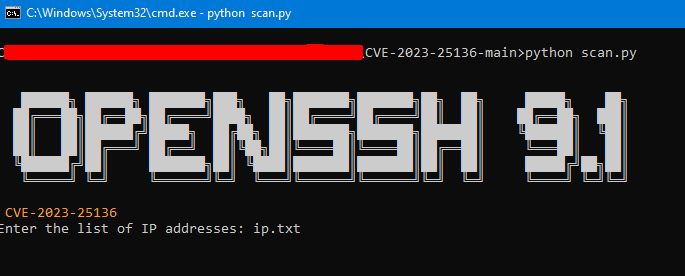
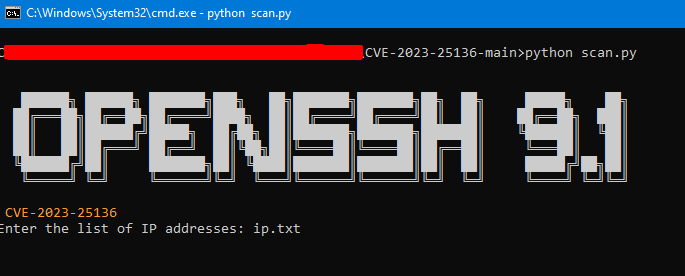
Exécutez le script scan.py et entrez le nom du fichier contenant les adresses IP python scan.py
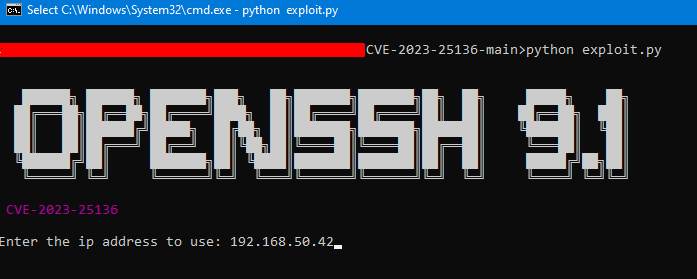
Exécutez le script exploit.py et entrez l'adresse IP vulnérable python exploit.py
Le script fonctionne avec Python3 Si vous n'avez pas les bibliothèques installées, elles seront installées lorsque vous exécuterez le programme
• paramiko : pour l'installer, tapez simplement pip install paramiko
• colorama : pour l'installer, tapez simplement pip install colorama
