

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Extracting-User-credentials-For-Web-portal-and-WiFi-AP-For-Hathway-Router-CVE-2024-44815- — CVE-2024-44815 | Kitploit
Outils/GitHubGitHub/nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
Sécurité des Systèmes EmbarquésCassage de Mots de PasseReconnaissanceAnalyse des VulnérabilitésExploitationHacking MatérielSécurité MatérielleAnalyse de Micrologiciel
Partager
GitHub
nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-

Extracting-User-credentials-For-Web-portal-and-WiFi-AP-For-Hathway-Router-CVE-2024-44815-

CVE-2024-44815

Voir le dépôt
40il y a 2 ansPas encore vérifié

Extraction des identifiants utilisateur pour le routeur Hathway via la mémoire flash SPI - CVE-2024-44815

Description de la vulnérabilité :

Lors de l’évaluation de la sécurité du firmware du routeur, il a été observé que les identifiants de connexion du routeur, à la fois pour le portail web et le point d’accès Wi-Fi, sont stockés en clair dans la mémoire flash SPI. Un attaquant peut extraire ces identifiants de connexion, qui peuvent ensuite être utilisés à mauvais escient.

Fournisseur du produit : Hathway

Produit concerné : CM5100-511

Version concernée : 4.1.1.24

Score de vulnérabilité V3.1 : 6,8 Moyen AV:P/AC:H/PR:N/UI:N/S:C/C:H/I:N/A:H

Preuve de concept :

  1. Allumez le routeur et effectuez la reconnaissance réseau initiale à l’aide de l’outil Nmap.
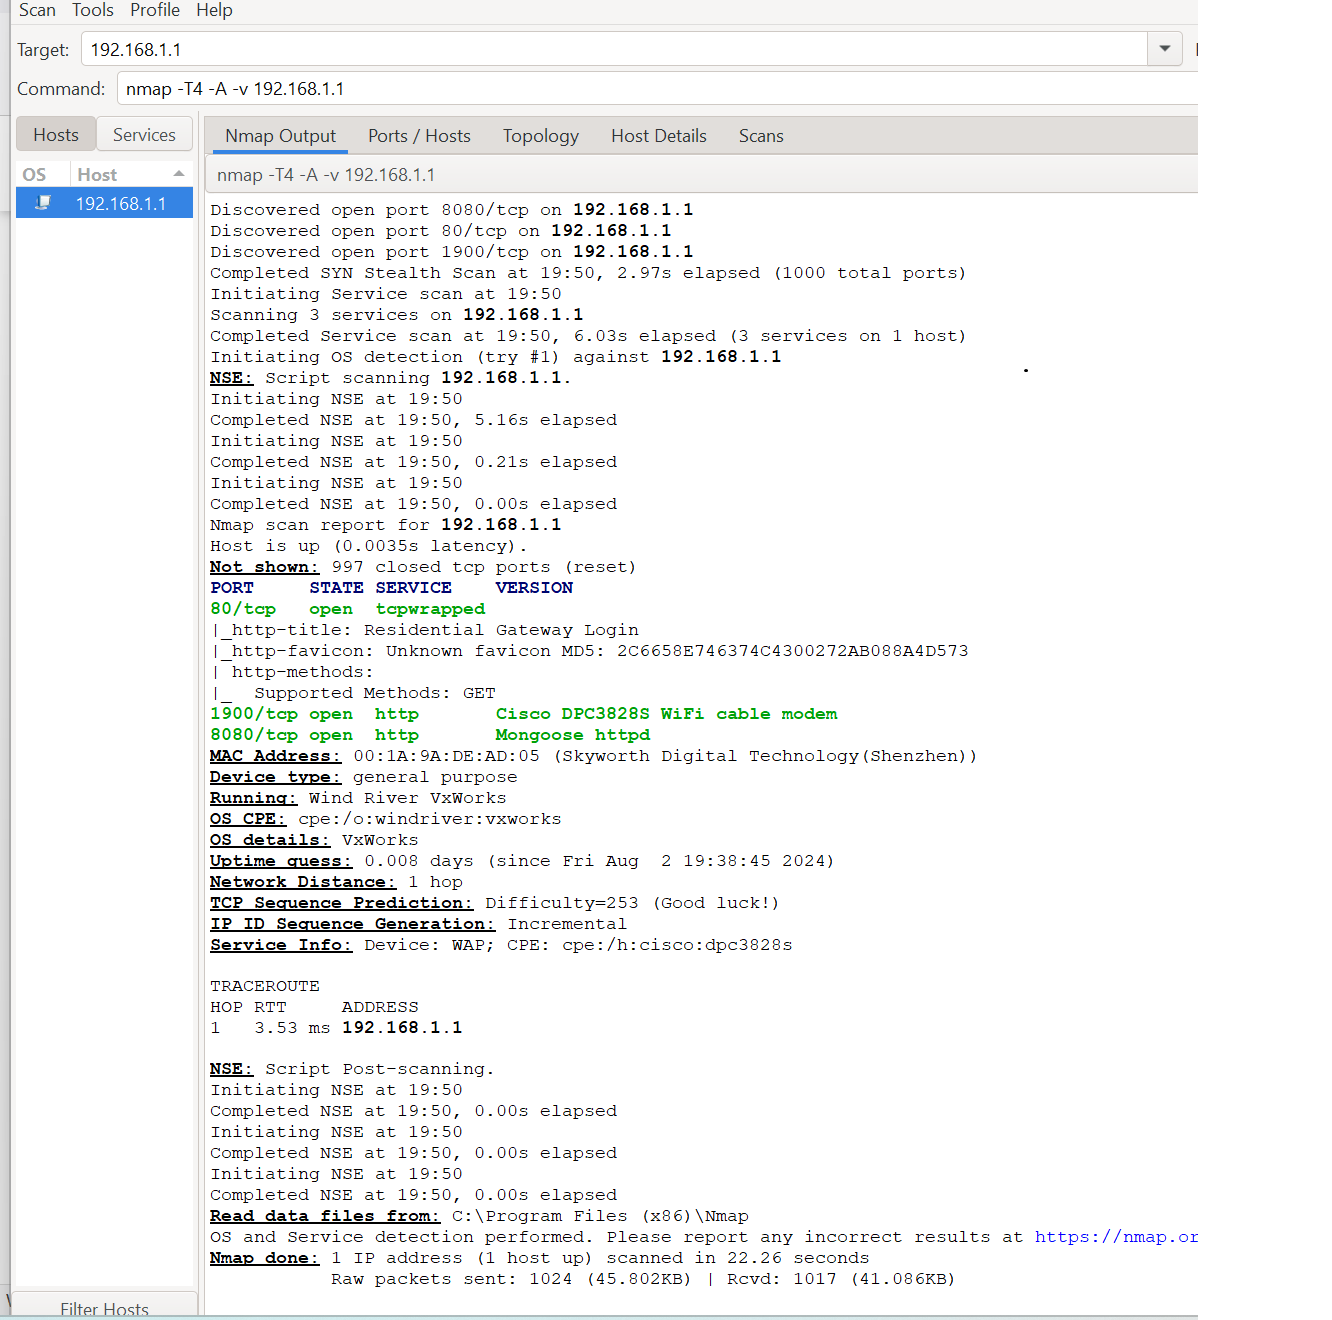
    Network_reconn
  2. Démontez le routeur et localisez la connexion UART comme indiqué dans l’image ci-dessous. Connectez la connexion UART à la console série et vérifiez la séquence de démarrage initiale du routeur. À partir de la séquence de démarrage initiale, nous avons obtenu les informations sur la version matérielle et la version du firmware.
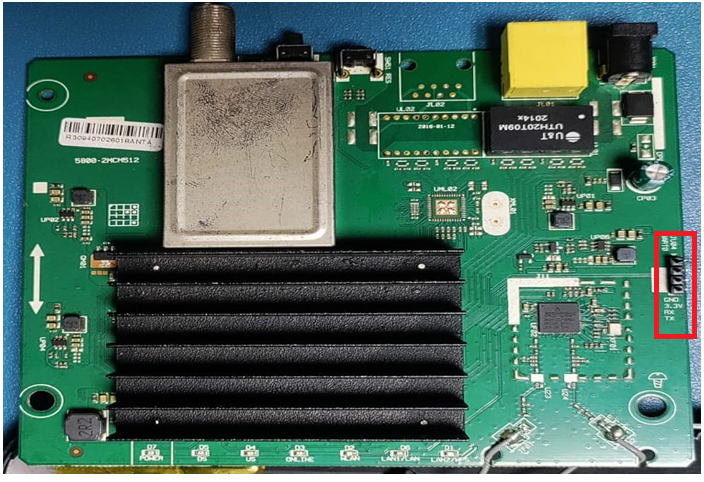
    Tear_down Initial_boot_sequence
  3. À partir de l’analyse du PCB, il a été observé qu’un circuit intégré de mémoire flash externe (Winbond W25Q64JV) est connecté à l’arrière ; dessoudez le circuit intégré flash du PCB et, à l’aide du programmateur de flash CH431A, extrayez le firmware.
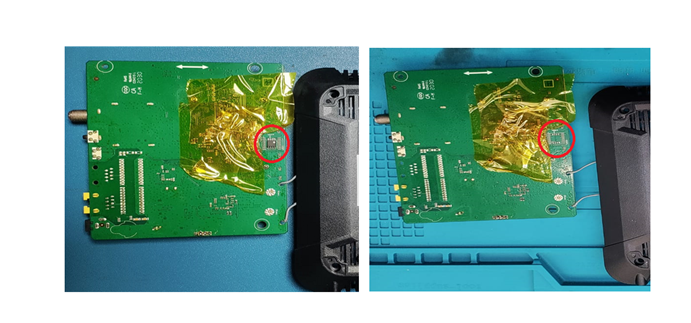
    image

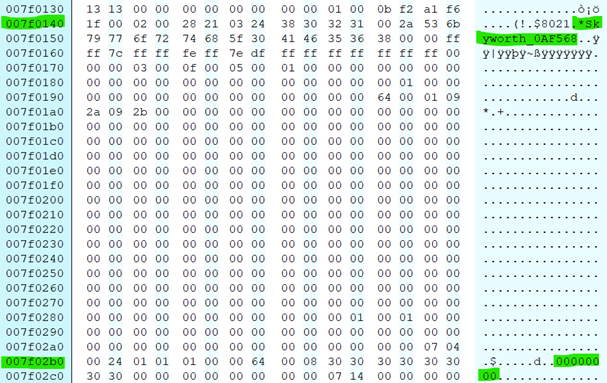
  4. Après avoir extrait le firmware, analysez le fichier binaire extrait et nous avons constaté que des identifiants de connexion suspects, avec le nom d’utilisateur « admin » et le nom du point d’accès Wi-Fi, sont présents en clair.
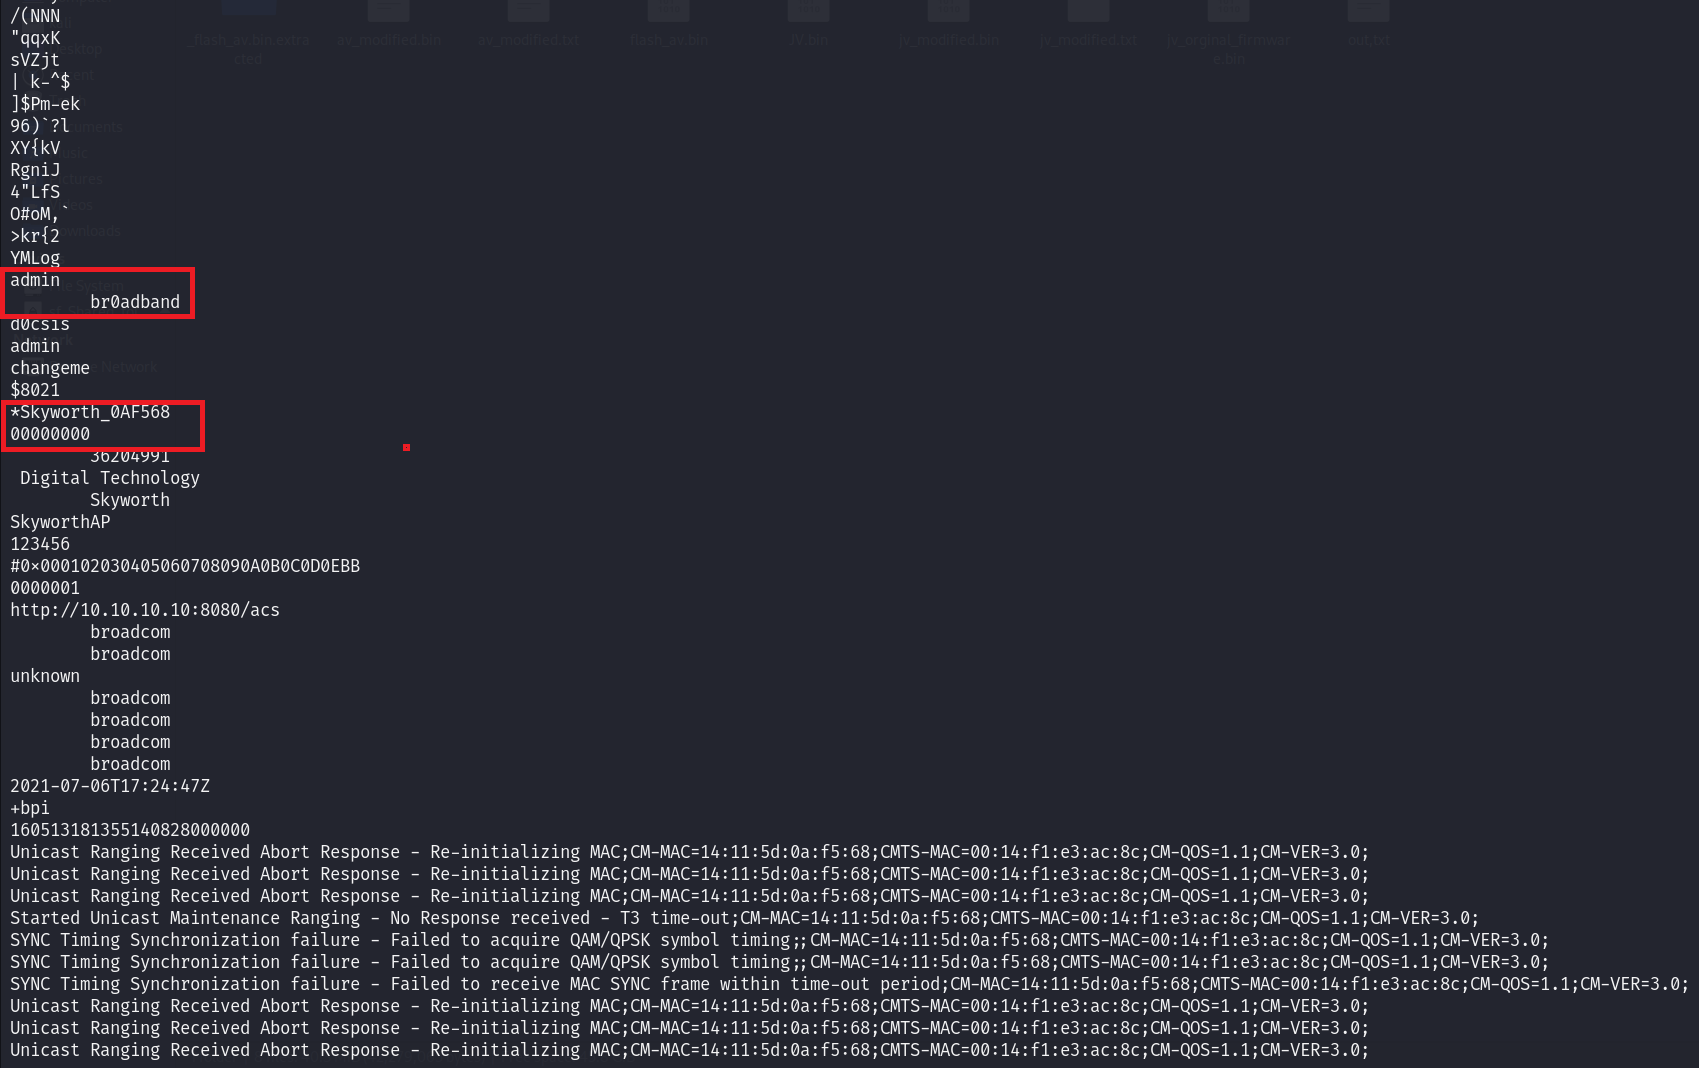
    credentials_through_string_command
  5. Ouvrez le firmware extrait en vue hexadécimale pour localiser l’emplacement mémoire exact des identifiants suspects dans le firmware.

    image

    image

  6. Nous avons essayé de nous connecter au portail web et au point d’accès Wi-Fi en utilisant les identifiants suspects trouvés dans le firmware et la connexion a réussi.

    image

  7. Même si l’utilisateur a modifié les identifiants par défaut, un attaquant peut les extraire du firmware en connaissant l’adresse mémoire ; de plus, les identifiants sont stockés en clair.

Auteurs :

Nitin Ronge(www.linkedin.com/in/nitin-ronge)

Anand Yadav(www.linkedin.com/in/anandyadav6962)

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    350
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    283

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





