
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit
 fortra/cve-2024-6769
Analyse technique et PoC pour CVE-2024-6769, enchaînant le détournement de DLL avec l'empoisonnement du cache d'activation pour élever le niveau…
 rhinosecuritylabs/iamactionhunter
Un analyseur et outil de requête pour les déclarations de politique IAM AWS.
 quentinhardy/pytmipe
Bibliothèque Python et client pour les manipulations de jetons et les usurpations d'identité pour l'escalade de privilèges sous Windows
 bishopfox/firecat
Firecat est un outil de test d'intrusion qui vous permet d'ouvrir des tunnels TCP inversés hors d'un réseau compromis.
 kr1shn4murt1/get_team_pass
Obtenir l'ID et le mot de passe de TeamViewer depuis un ordinateur distant dans le LAN.
 kkent030315/cve-2022-42046
Exploit de preuve de concept pour CVE-2022-42046 démontrant une escalade de privilèges locale via la manipulation directe d'objets noyau des drapeaux…
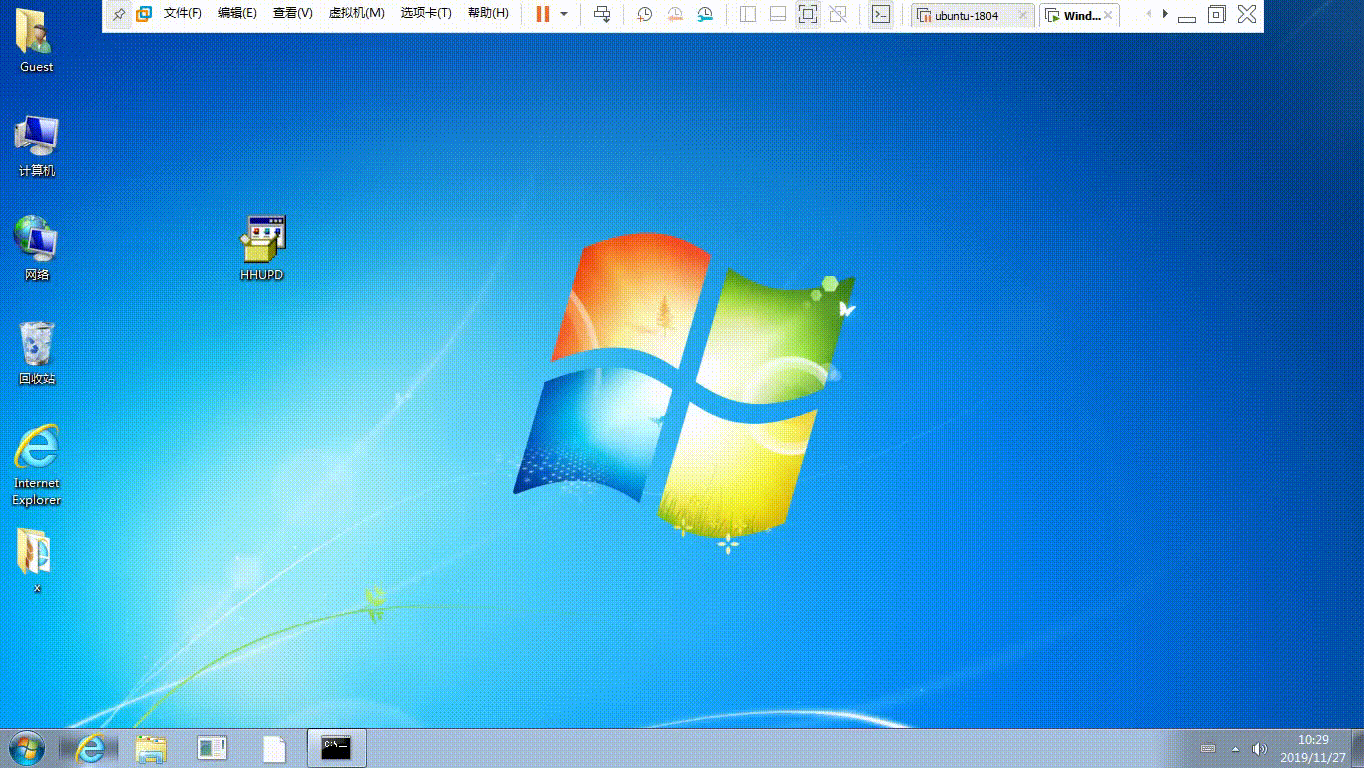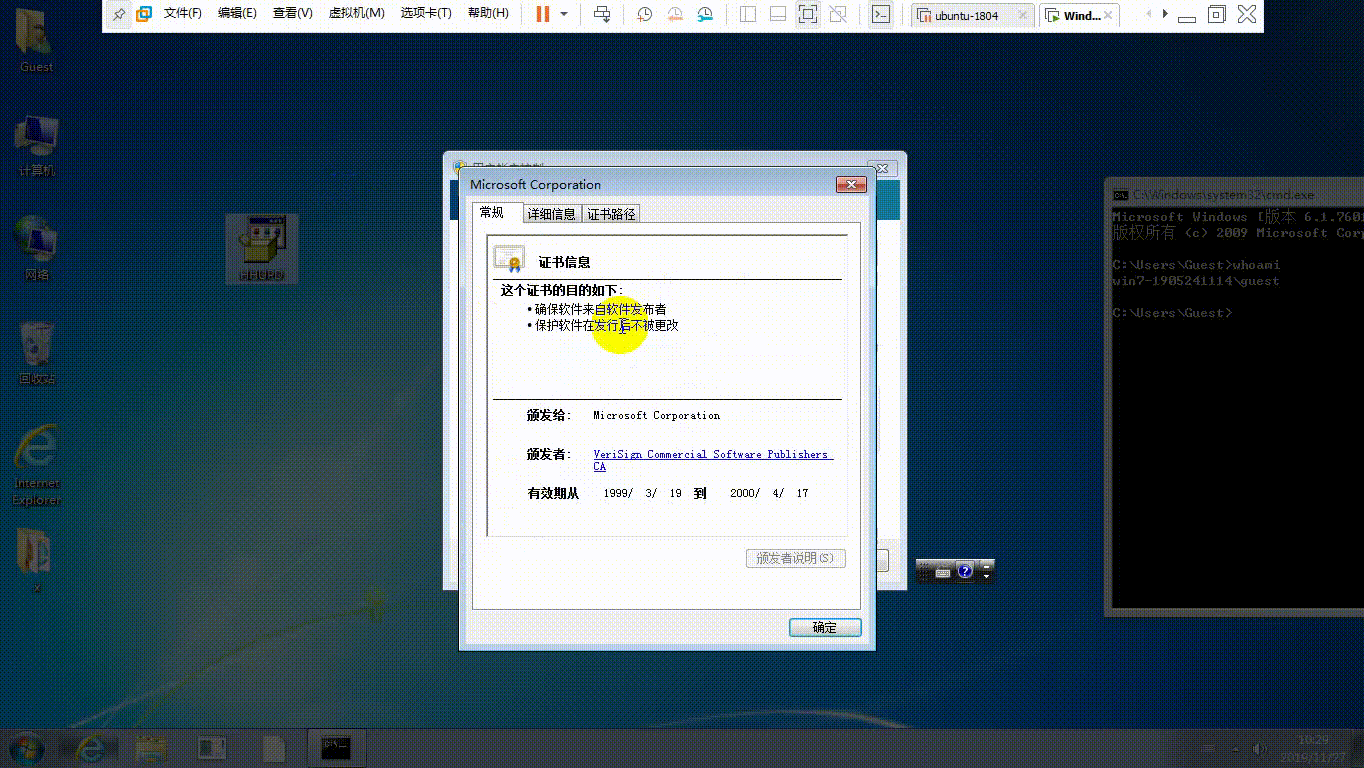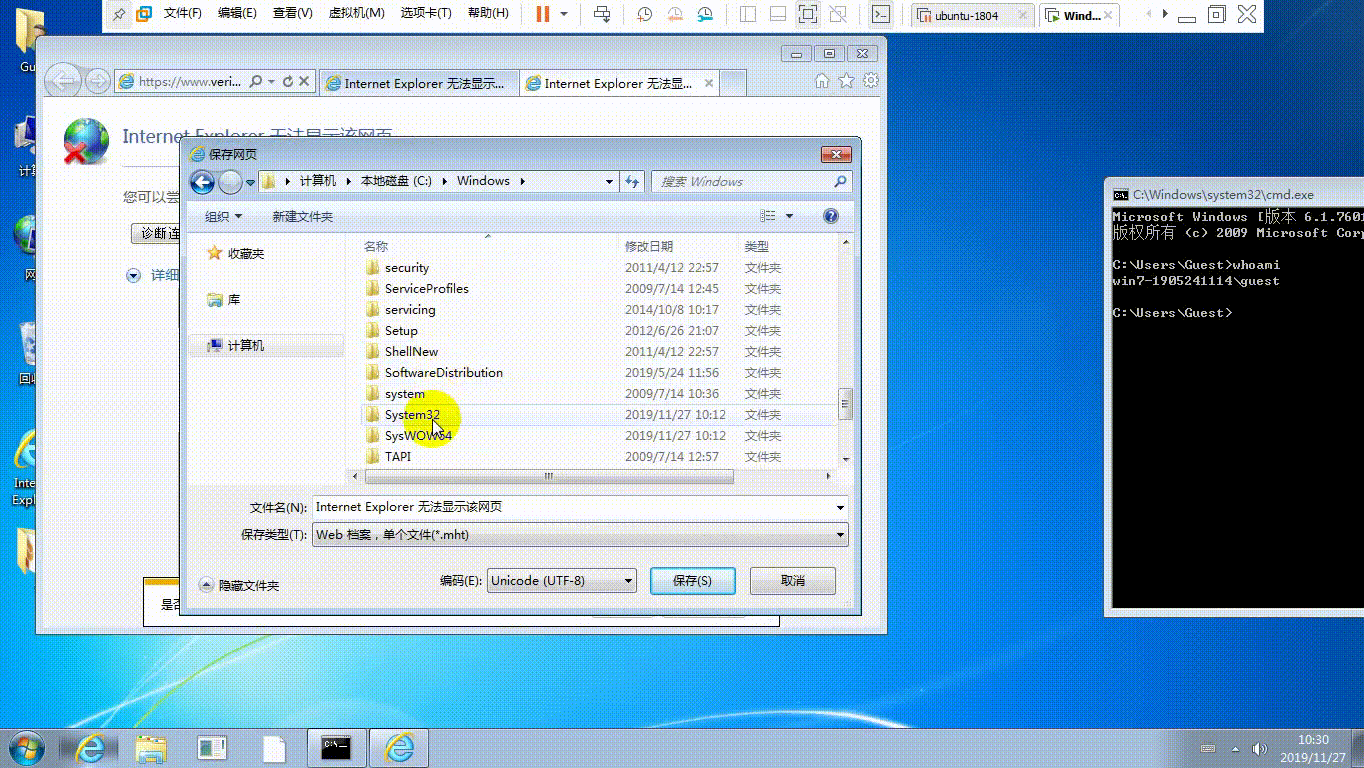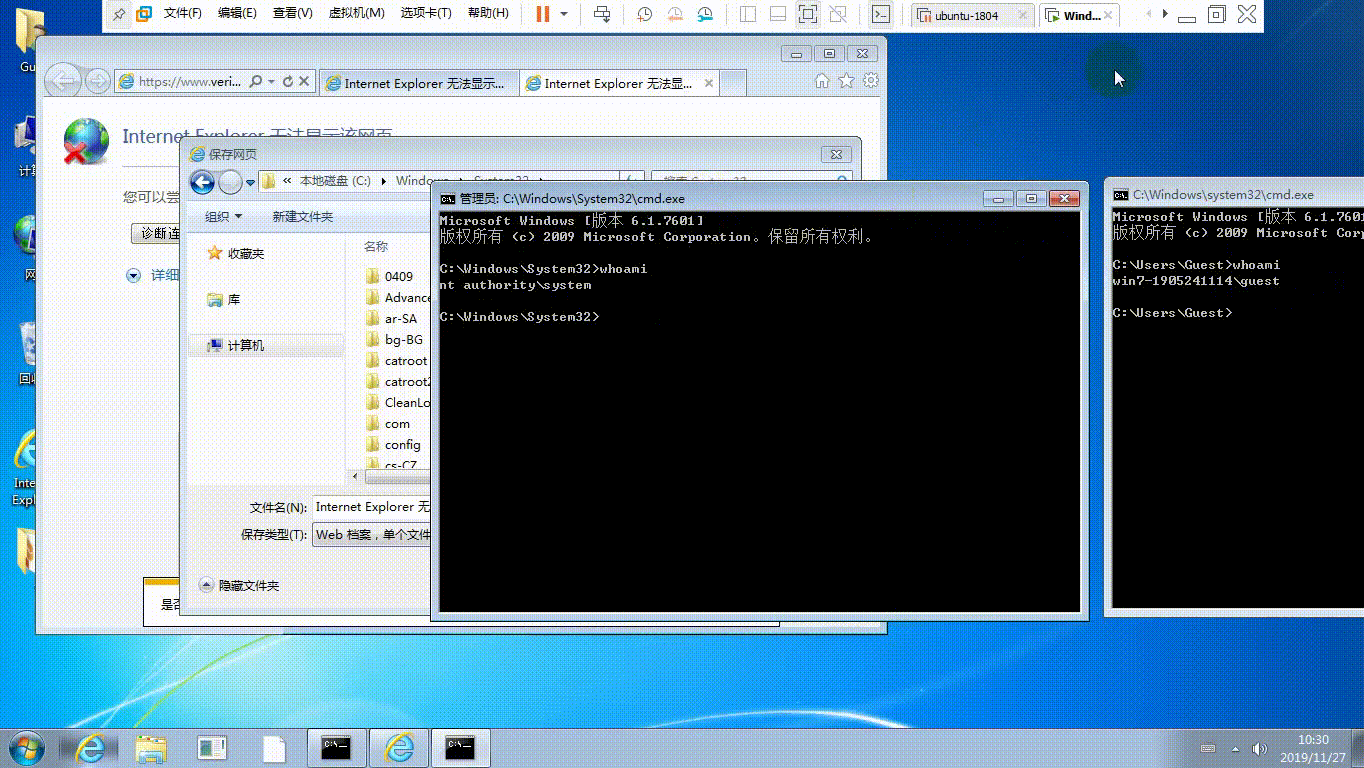 sv3nbeast/cve-2019-1388
invité→système (élévation de privilèges manuelle UAC)
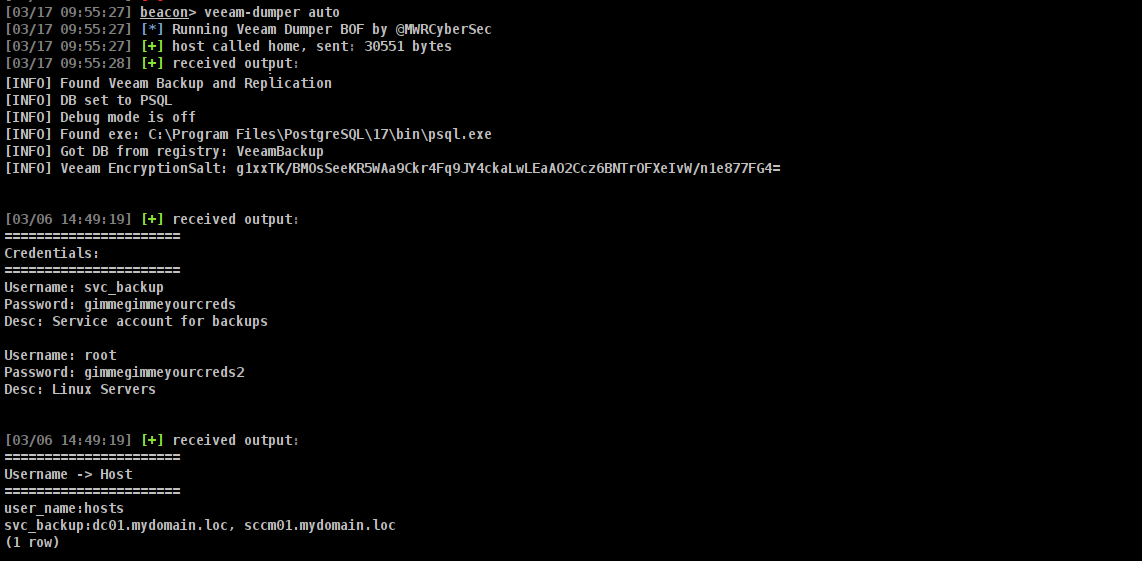 mwr-cybersec/veeamdumper-bof
Un BOF d'extraction d'identifiants pour Veeam Backup and Replication et Veeam One
 trustedsec/cs_coffloader
Chargeur COFF pour Cobalt Strike qui exécute des Beacon Object Files en mémoire, permettant des outils personnalisés et une post-exploitation furtive…
 alephsecurity/initroot
Jailbreak sans fil Motorola : Exploitation de CVE-2016-10277 pour contourner le démarrage sécurisé et le verrouillage de l'appareil
 joaoviictorti/rustbof
Un modèle pour écrire des Beacon Object Files (BOFs) en Rust
 cisc0-gif/kitt-lite
Outil CLI de pentesting basé sur Python
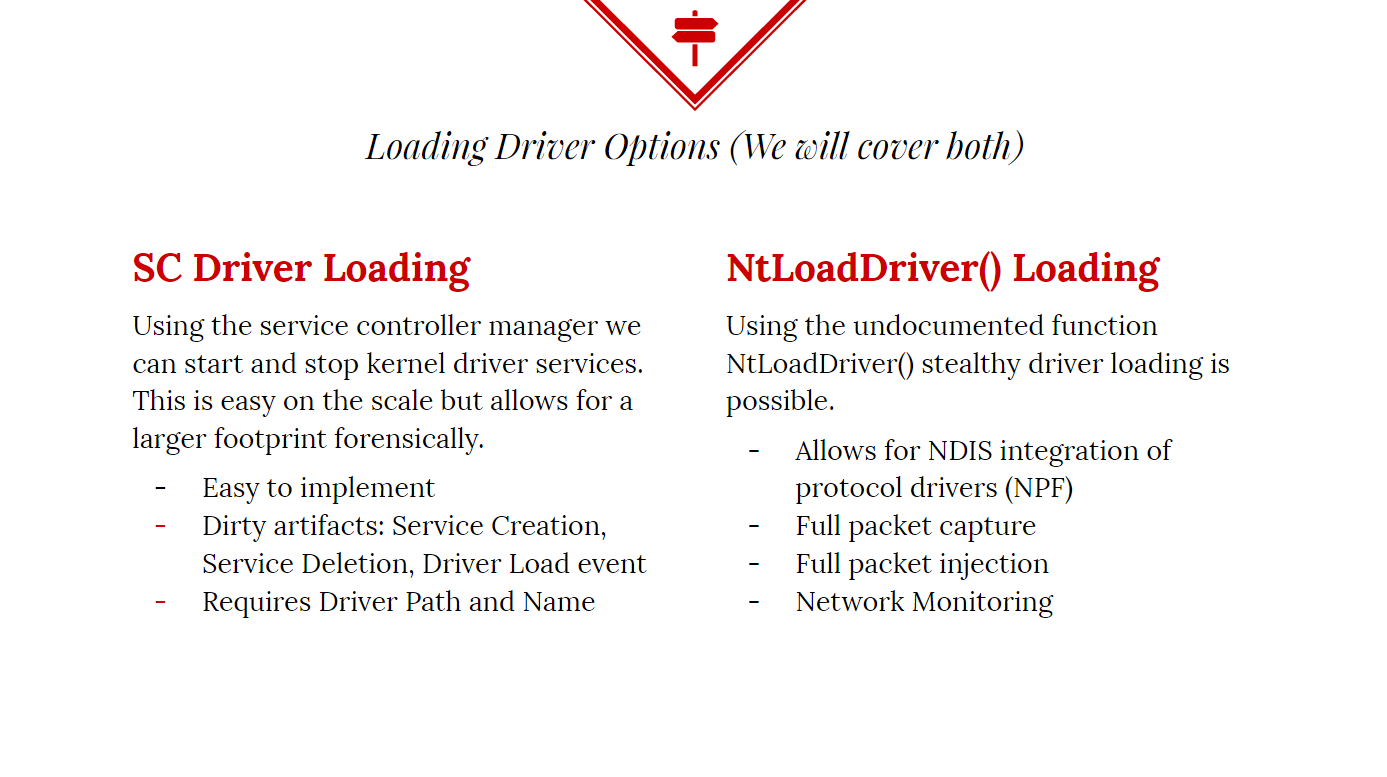 killswitch-gui/hotload-driver
C++
 michalbednarski/resourcepoison
Writeup et exploit pour CVE-2025-22441 : élévation de privilèges d'une application installée vers le processus SystemUI sur Android en raison du…
 praetorian-inc/oauthseeker
Une application OAuth malveillante qui peut être utilisée pour des attaques de phishing internes et externes ciblant les utilisateurs de Microsoft…
 ysanatomic/io_uring_lpe-cve-2024-0582
Exploit LPE pour CVE-2024-0582 (io_uring)
 3gstudent/ntfsdump
Sert à copier un fichier depuis un volume partitionné en NTFS en lisant le volume brut et en analysant les structures NTFS.
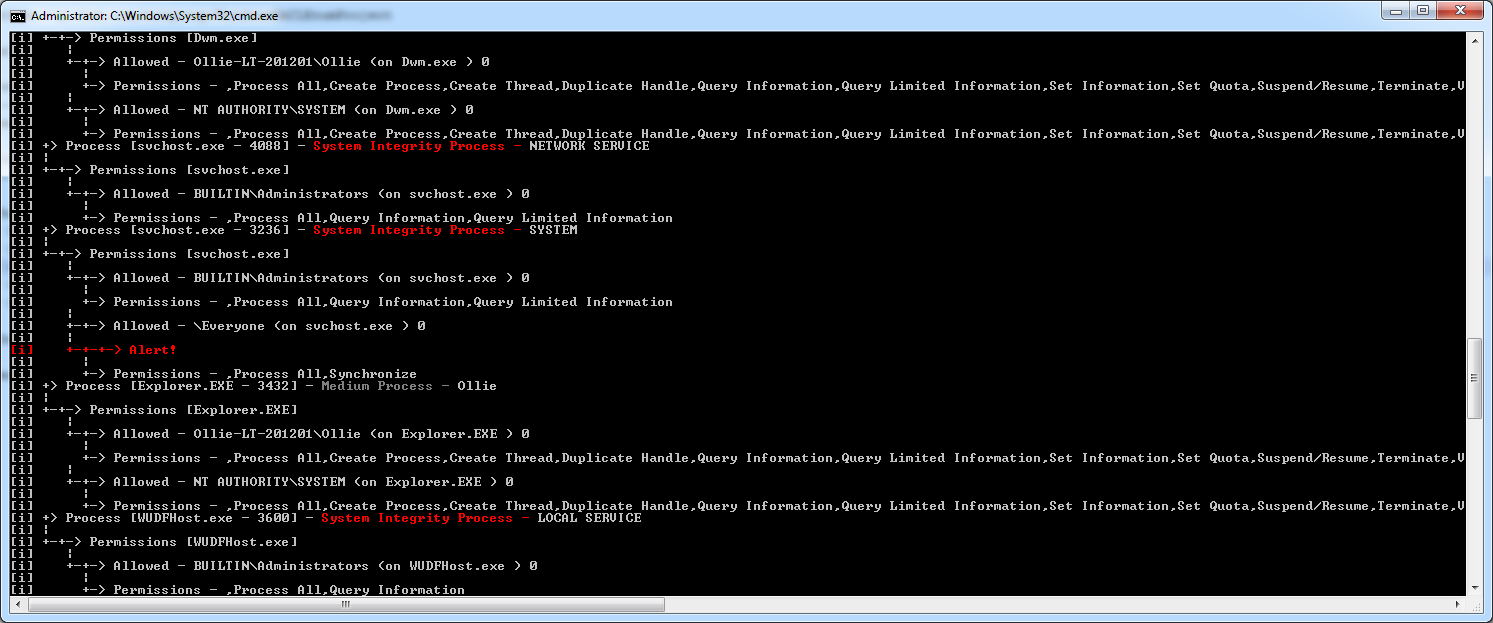 nccgroup/windowsdaclenumproject
Une collection d'outils pour énumérer et analyser les DACL Windows








