
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit
 cube0x0/krbrelay
Framework de relais Kerberos pour environnements Windows permettant le relais d'authentification, l'élévation de privilèges et le mouvement latéral…
 mafifrizi/ares
Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…
 gh05tcrew/metasploitmcp
Serveur MCP pour Metasploit
 0xdigimon/penetrationtesting_notes-
Mes notes sur les tests d'intrusion
 danigargu/cve-2020-0796
CVE-2020-0796 - Exploit LPE Windows SMBv3 #SMBGhost
 nurupo/rootkit
Module noyau Linux qui accorde des privilèges root, masque les processus/fichiers et se protège contre son déchargement, conçu à des fins éducatives…
 bcoles/kernel-exploits
Divers exploits du noyau
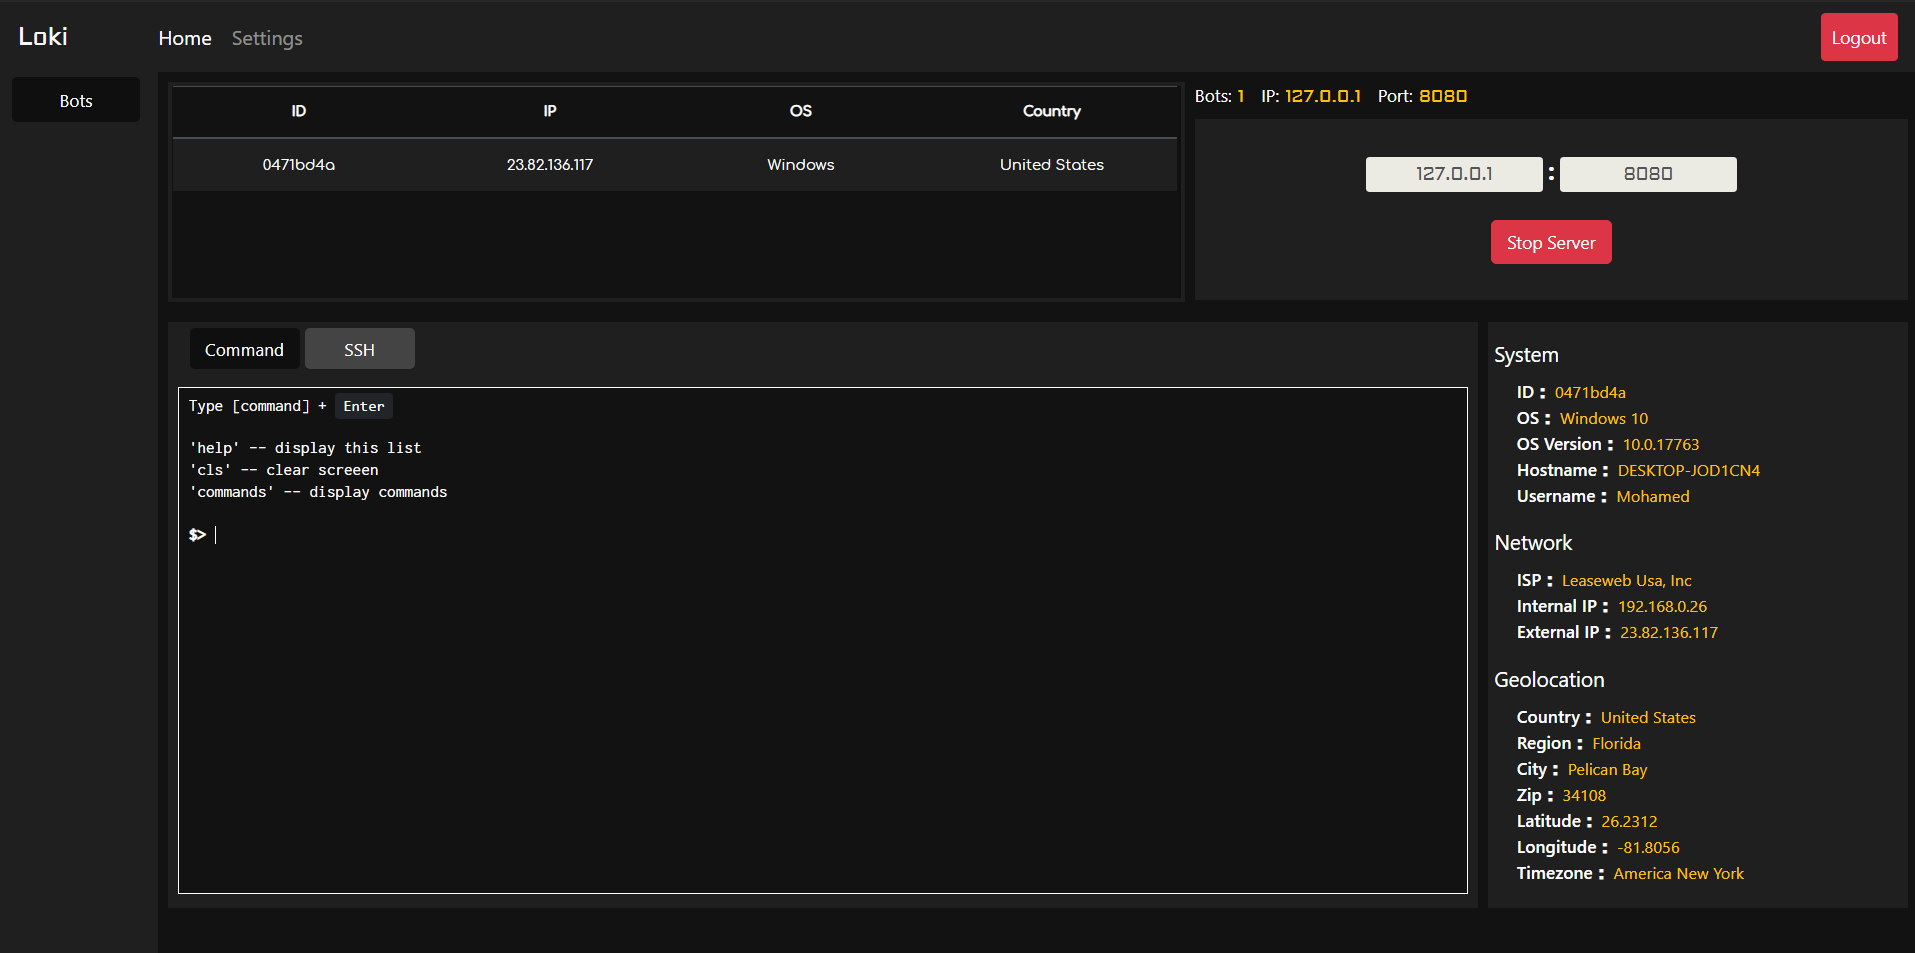 bitwise-01/loki
Outil d'accès à distance
 redsiege/wmimplant
C'est un outil basé sur PowerShell conçu pour agir comme un RAT. Son interface est celle d'un shell où toute commande prise en charge est traduite en…
 al1ex/pentest-tools
Outils de pénétration intranet
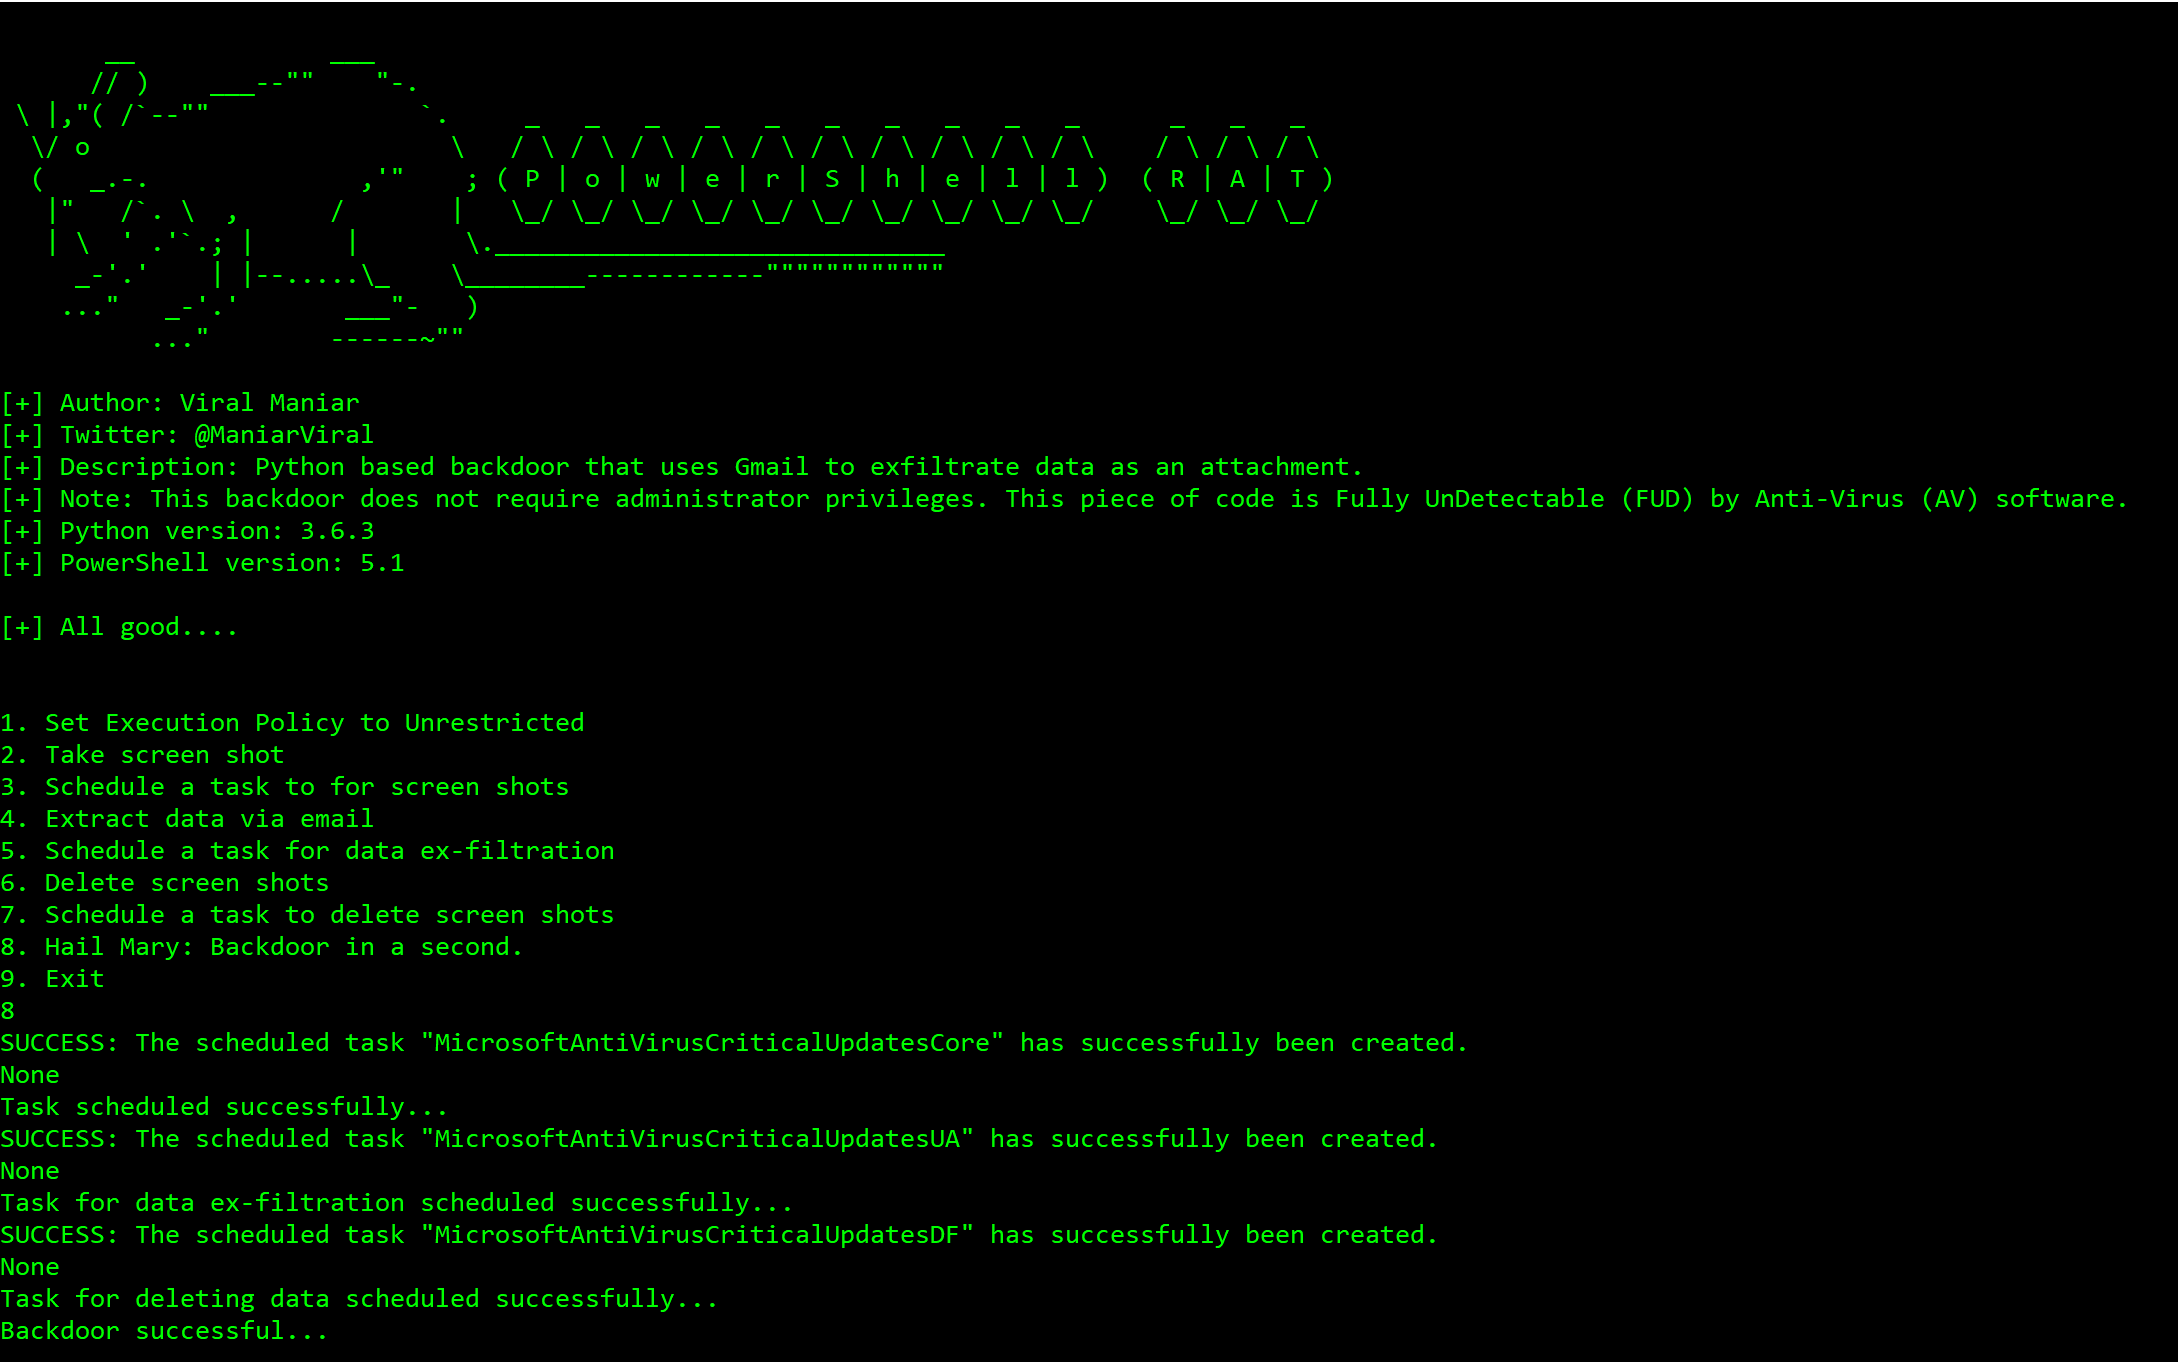 viralmaniar/powershell-rat
Backdoor basé sur Python qui utilise Gmail pour exfiltrer des données via pièce jointe. Ce RAT aidera lors d'engagements d'équipe rouge à backdoor…
 foxglovesec/potato
Exploit local d'élévation de privilèges Windows utilisant l'usurpation NBNS, un faux proxy WPAD et un relais NTLM HTTP-vers-SMB pour obtenir un accès…
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) exploit noyau pour appareils Android avec bootloader verrouillé
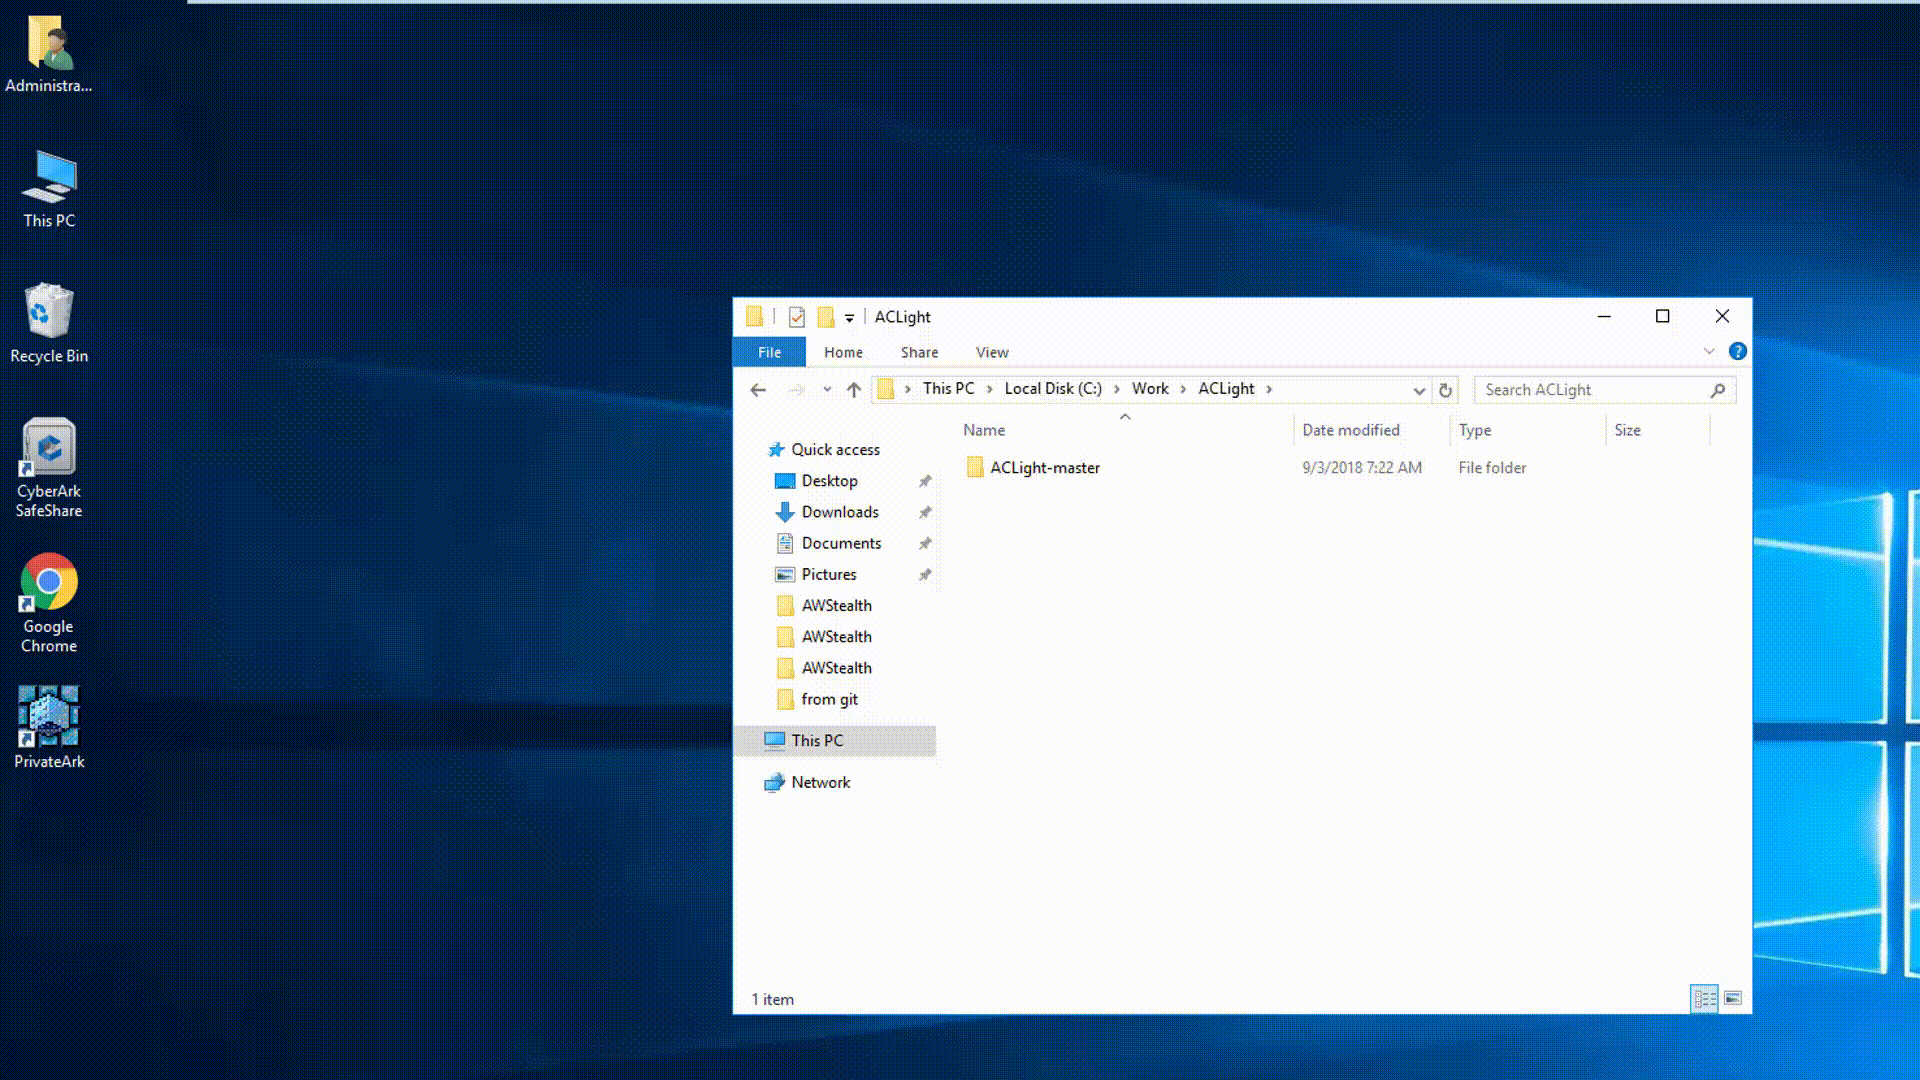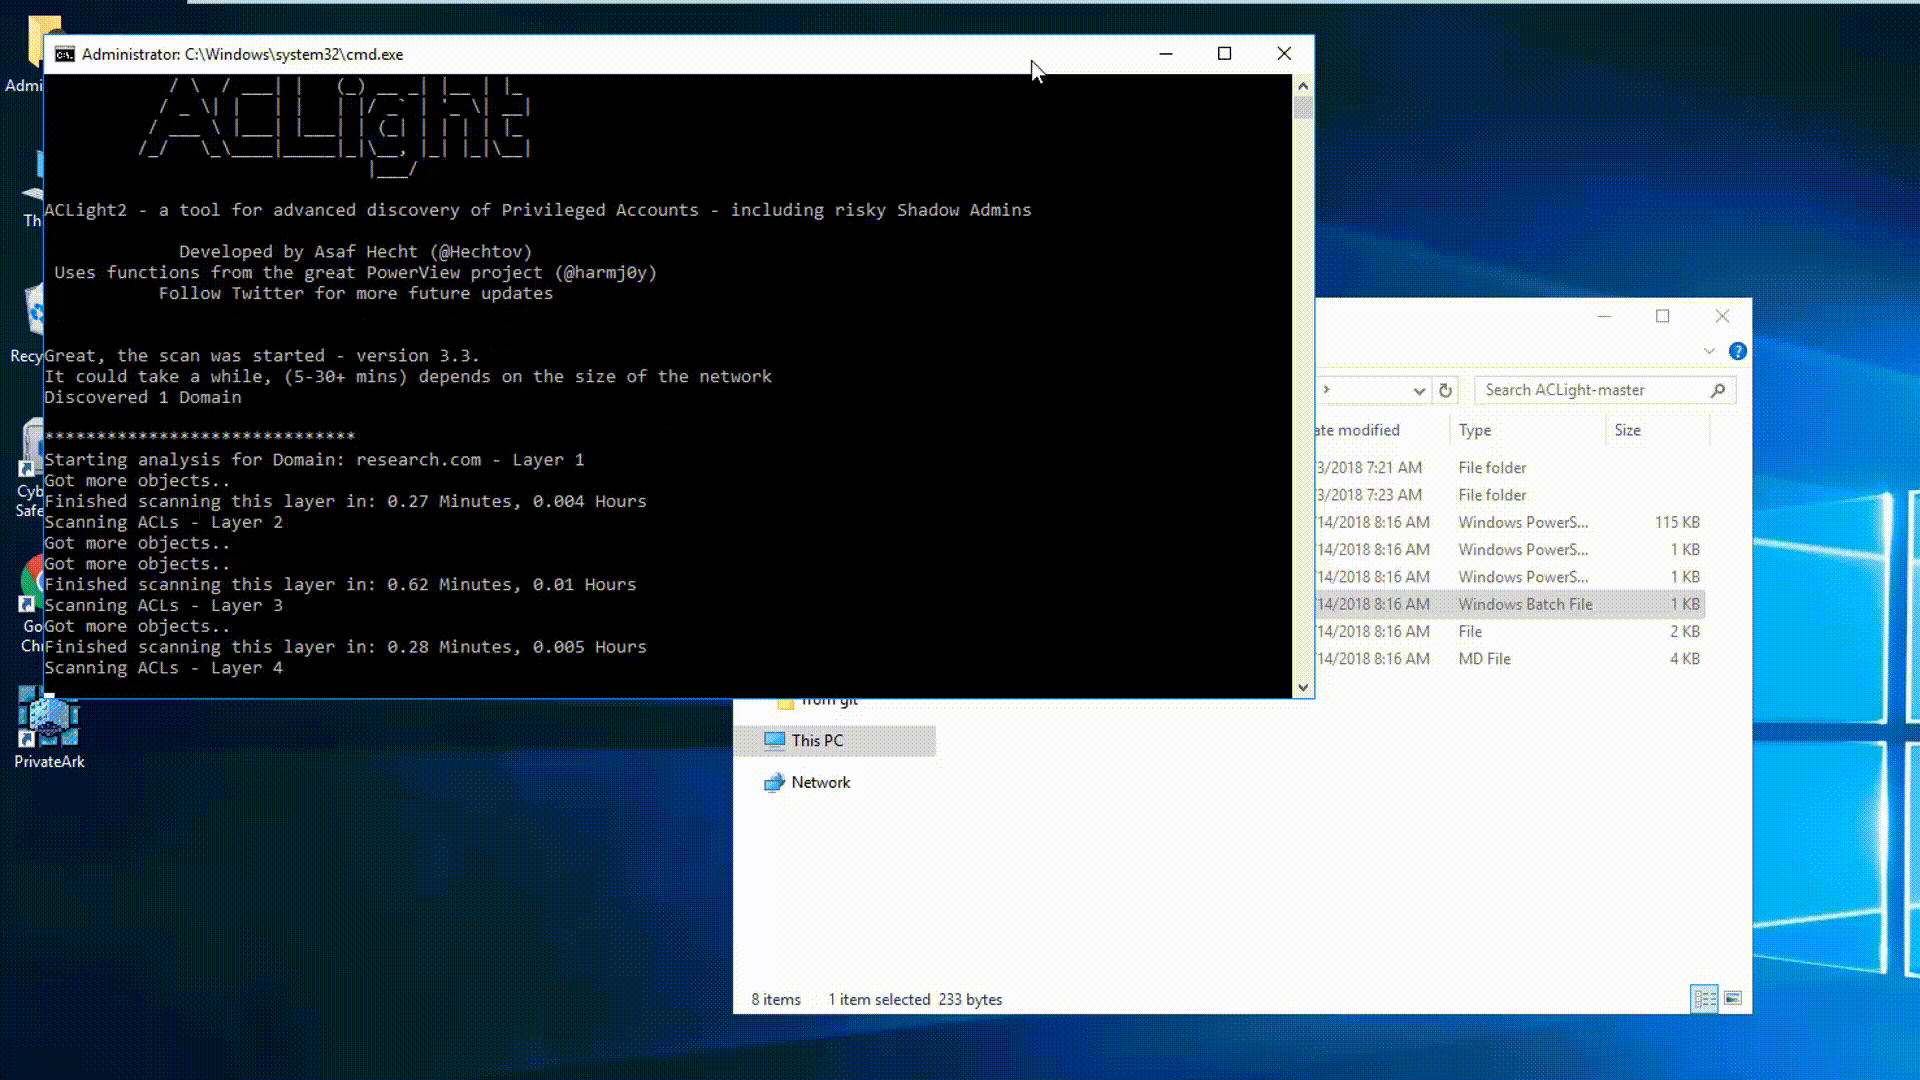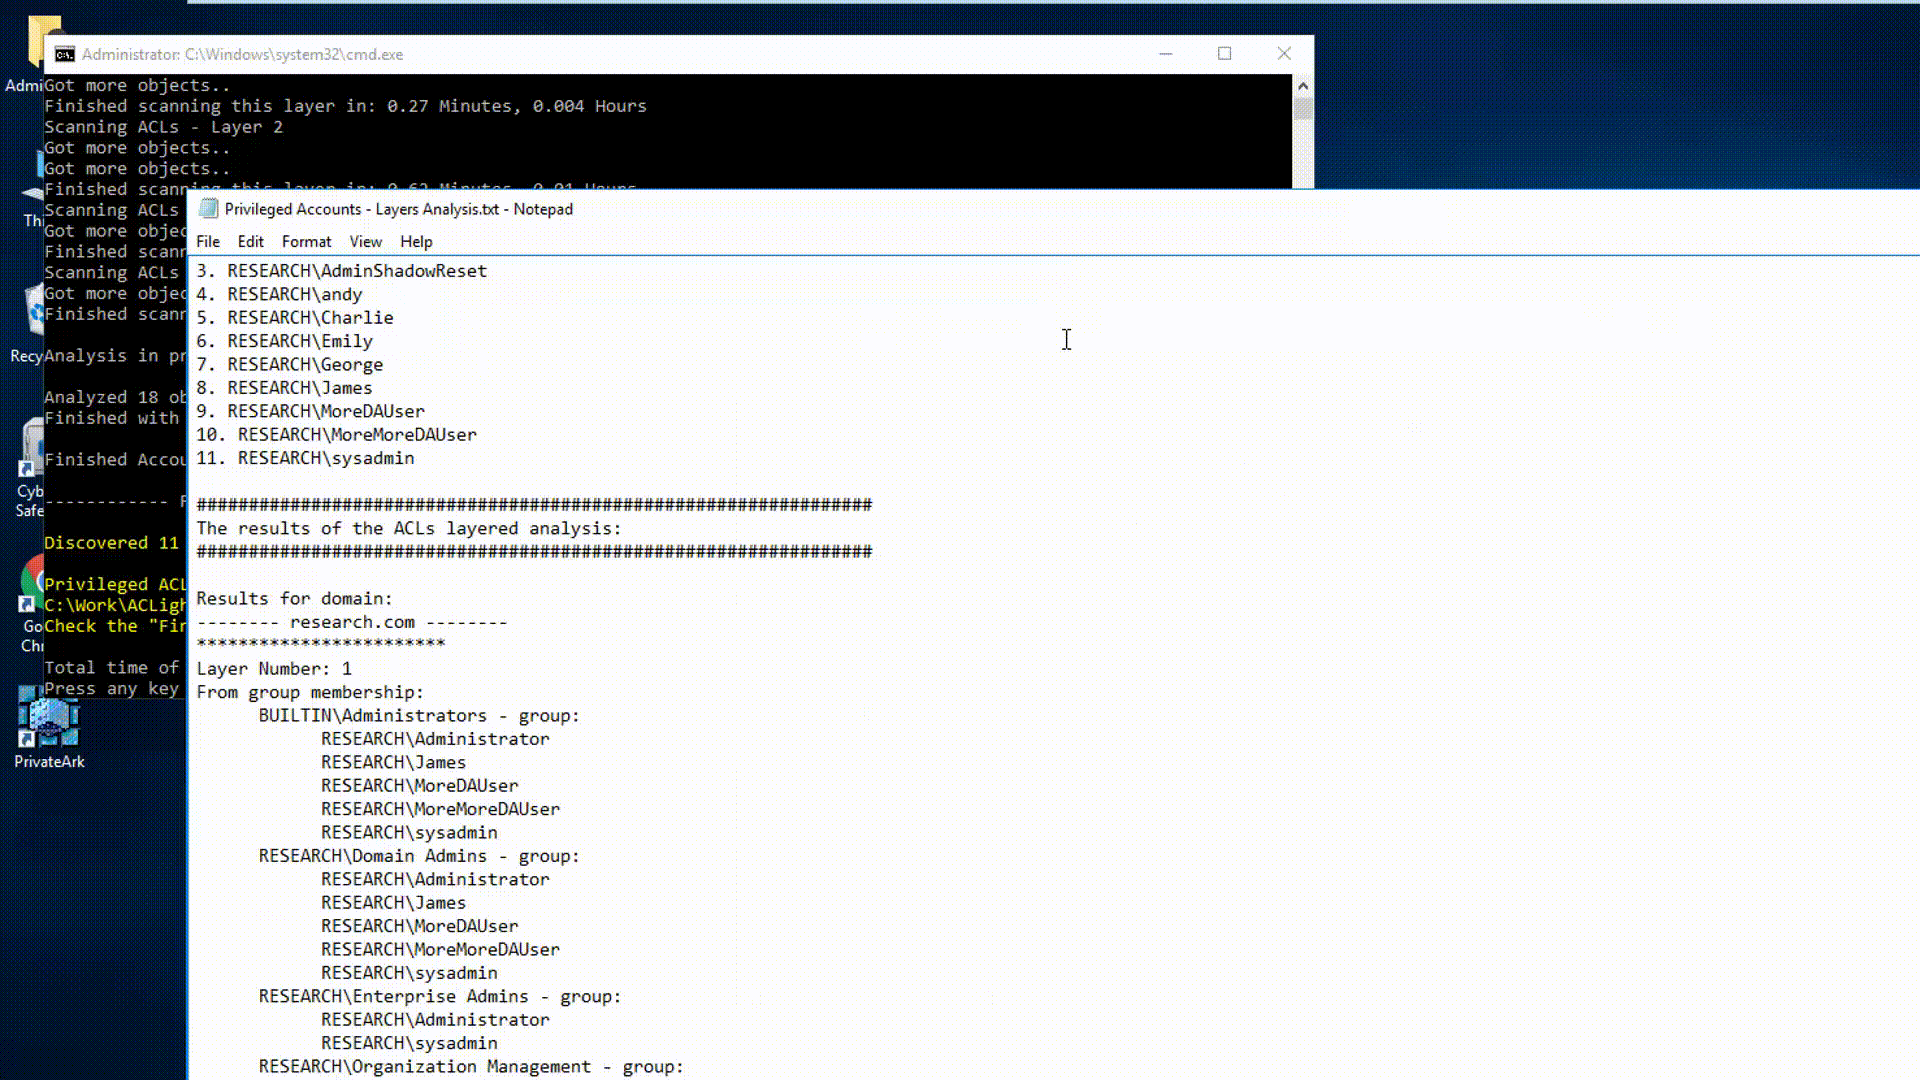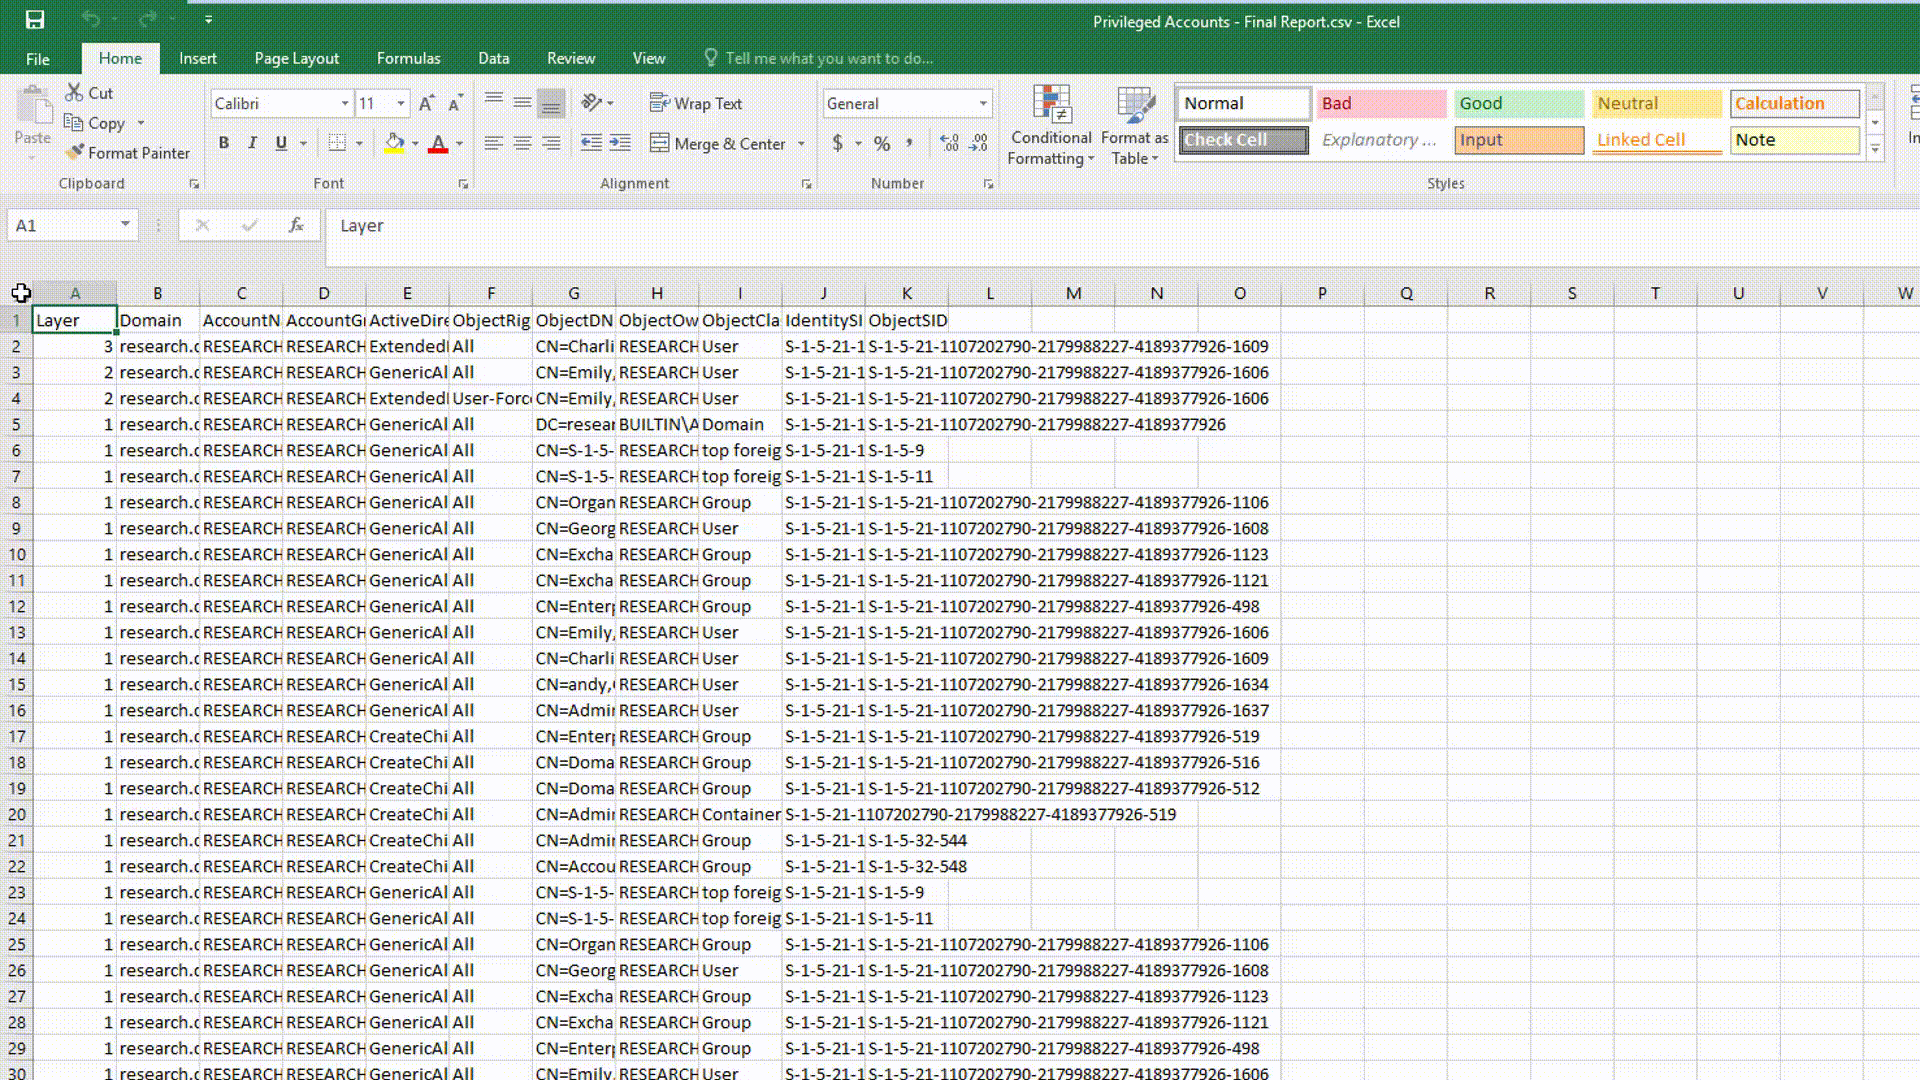 cyberark/aclight
Un script pour la découverte avancée des comptes privilégiés - inclut les Shadow Admins
 yaxser/backstab
Un outil pour tuer les processus protégés par un antimalware
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 et techniques d’abus du noyau pour pentesters
 meckazin/chromekatz
Extraire les cookies et identifiants directement depuis la mémoire des processus Chrome/Edge








