
 #1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit


 owasp/nettacker
Cadre de test d'intrusion automatisé - Scanner de vulnérabilités open-source - Gestion des vulnérabilités
 bettercap/bettercap
Le couteau suisse pour la reconnaissance de réseaux 802.11, BLE, HID, CAN-bus, IPv4 et IPv6 et les attaques MITM.
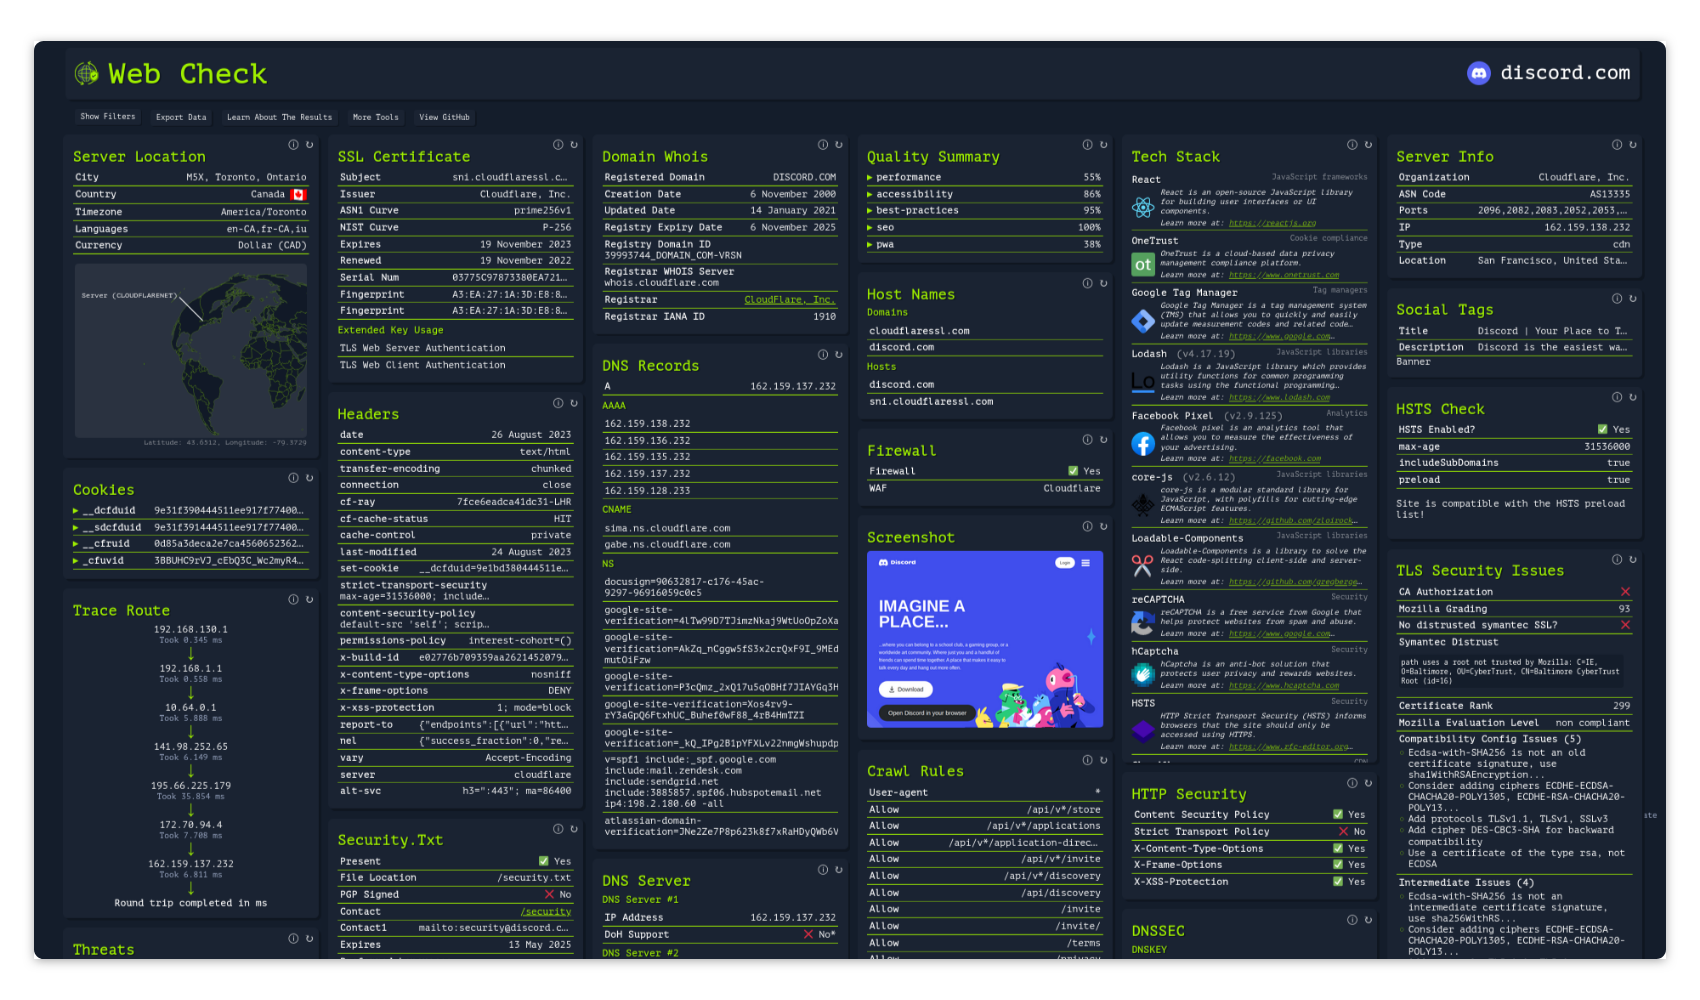 lissy93/web-check
🕵️♂️ Outil OSINT tout-en-un pour analyser n'importe quel site web
 dmontgomery40/pentest-mcp
PAS à des fins éducatives : Un serveur MCP pour les testeurs d'intrusion professionnels, incluant la prise en charge de STDIO/HTTP/SSE, nmap,…

 yunuscadirci/callstranger
Vérificateur de vulnérabilité pour Callstranger (CVE-2020-12695)
 reanimat0r/bpnd-libssh
Scanner fiable et multithreadé pour CVE-2018-10933.
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 thongor77/nmlinux
Boîte à outils réseau unifiée pour Linux — Python 3 + PySide6
 tjnull/cygor
Un framework modulaire de découverte d'actifs écrit en python pour automatiser le travail manuel répétitif
 yakushstanislav/ultraviolet
Moteur de découverte réseau et de recherche auto-hébergé avec scan de ports continu, sondage approfondi de protocoles sur ~100 services, mise en…
nmap/nmapOutil de découverte réseau et d'audit de sécurité haute performance avec balayage de ports avancé, détection d'OS, détection de version de services,…
 guppss/vulnscan-pro
⚡ Scanner de vulnérabilités professionnel — scan de ports, détection de CVE, score de risque & rapports PDF dans un tableau de bord PyQt6 sombre
 cyberintel-labs/insightsnexus
Application d'investigation par graphe OSINT
 alan-baigorria/dscanner
DScanner es un outil en bash qui automatise la phase de reconnaissance dans les audits de sécurité web, intégrant plusieurs utilitaires (dig, nmap,…
 haishanzheng/cve-2019-0708-generate-hosts
Outil de découverte d'hôtes basé sur CIDR qui utilise nmap pour identifier les machines Windows avec le port 3389 (RDP) ouvert, réduisant les…
 isgroup/openmagic
Dépassement de lecture du heartbeat TLS d'OpenSSL (CVE-2014-0160)







