 security-life-org/obscura
Plateforme de Threat Hunting et de gestion de la surface d'attaque. Un binaire Go statique unique pour la reconnaissance passive et semi-offensive, la corrélation, la notation des risques et la surveillance continue.

Plateforme de Threat Hunting & de gestion de la surface d'attaque
Un unique binaire Go statique pour la reconnaissance passive & semi-offensive, la corrélation, le scoring de risque et la surveillance continue.


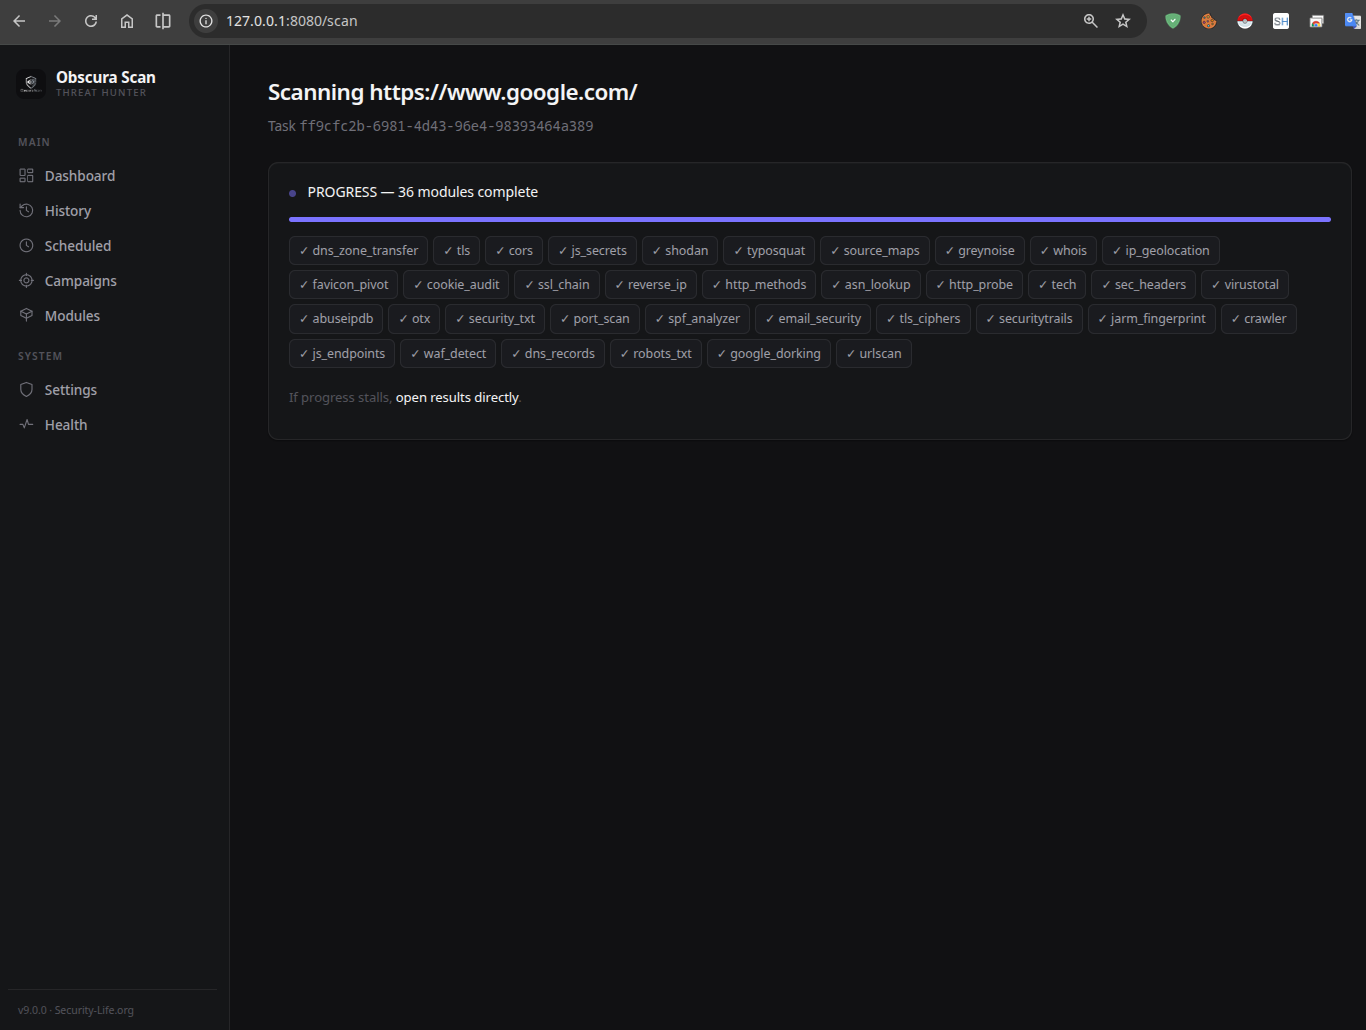
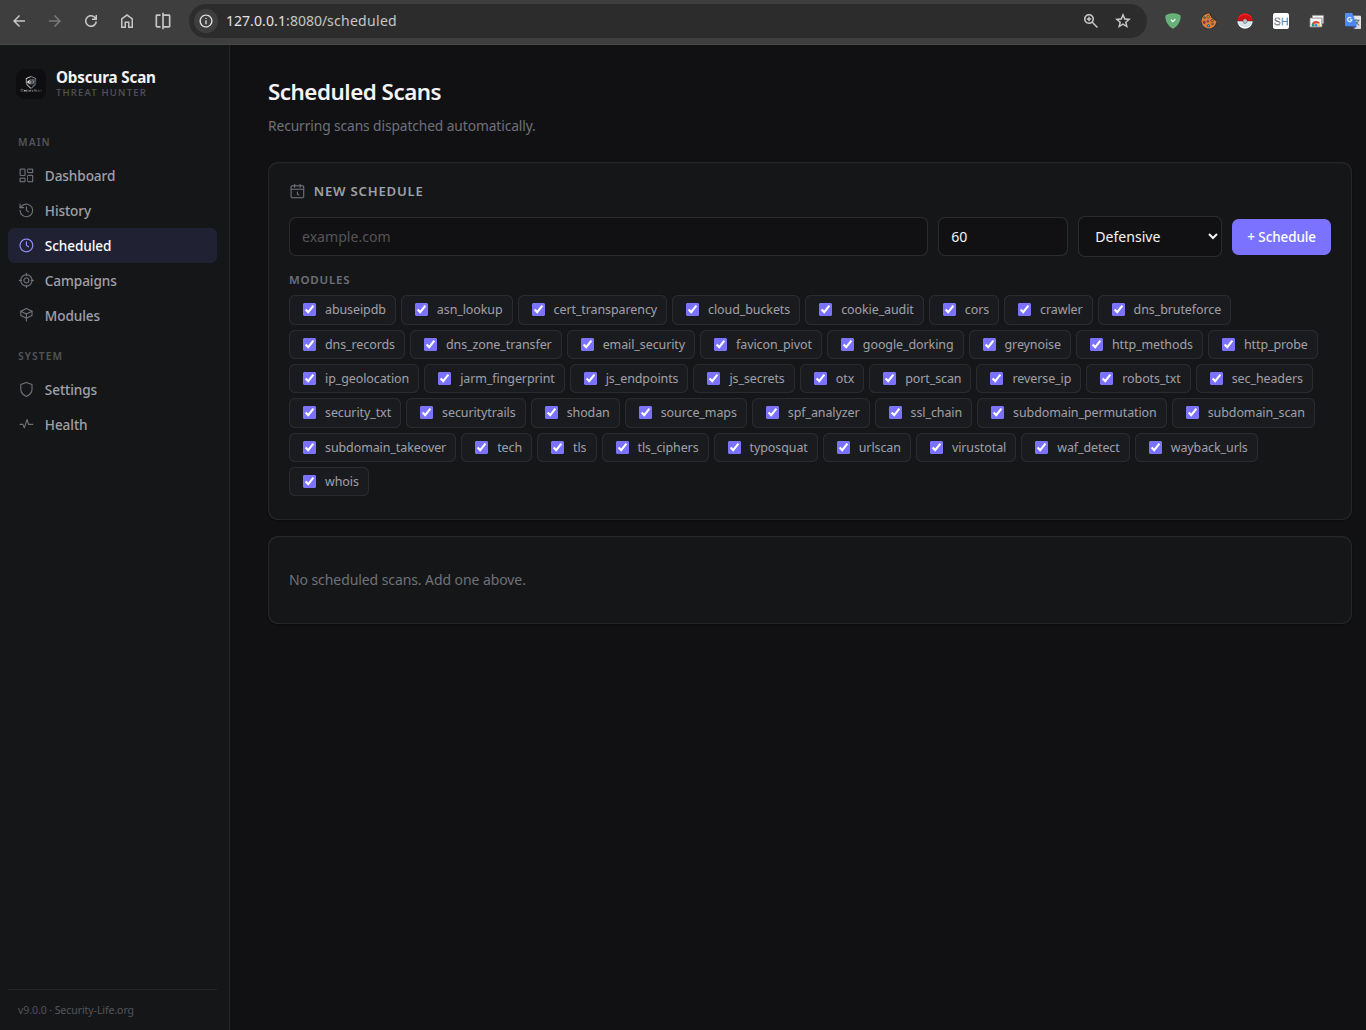
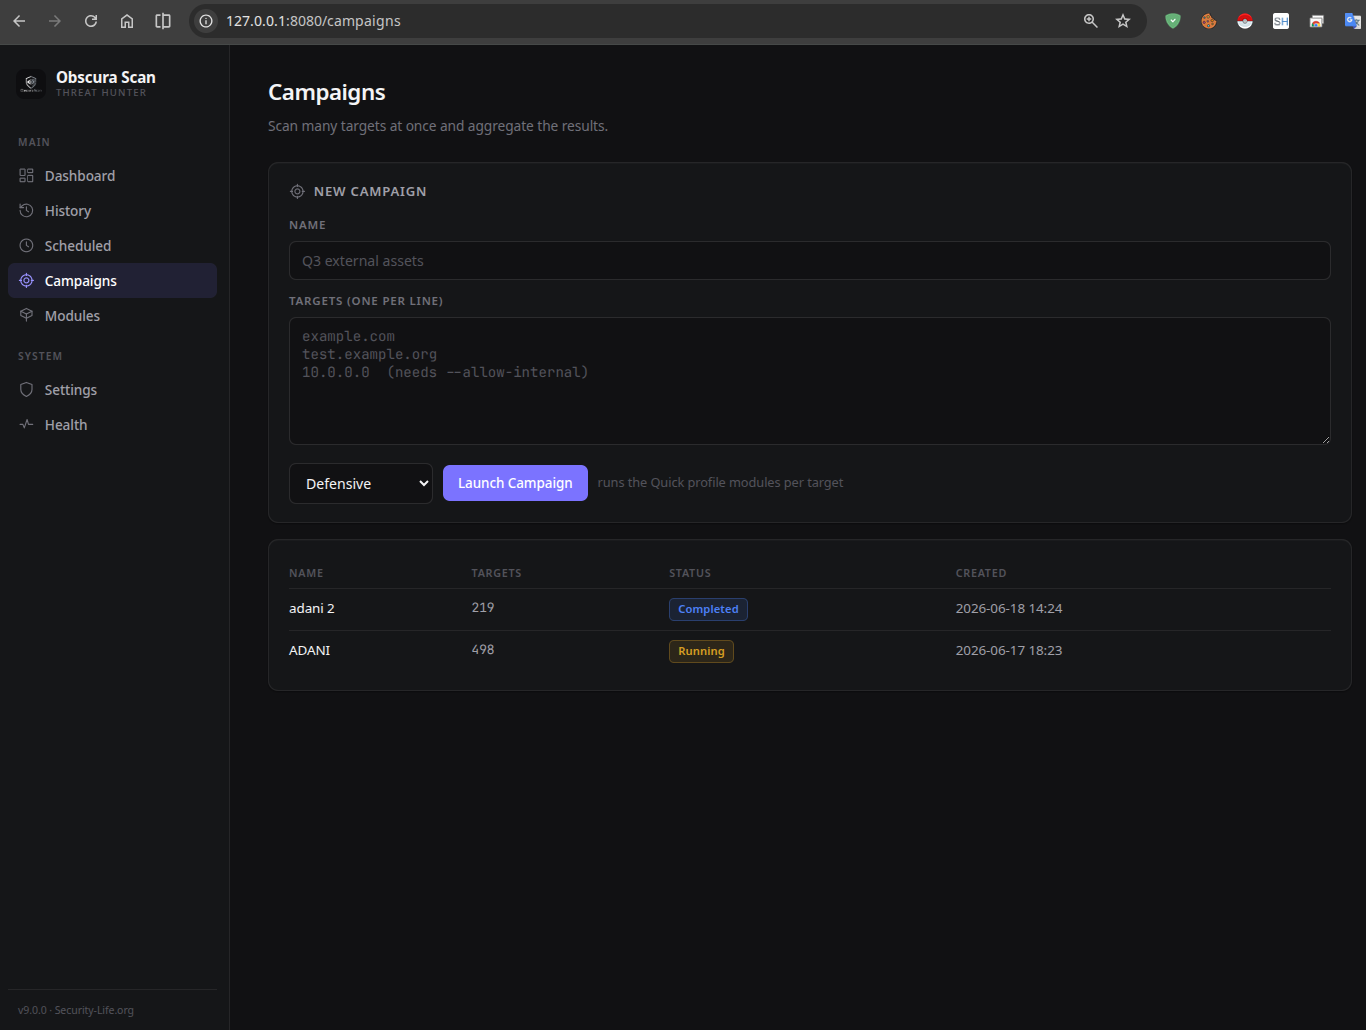
Obscura Scan est une plateforme de gestion de la surface d'attaque et d'OSINT/recon que vous exécutez sous forme d'un seul binaire statique — pas de Python, pas de virtualenv, pas de bibliothèques système, pas de serveur de base de données. Pointez-le vers un domaine, une URL ou une IP et il exécute des dizaines de modules de reconnaissance en parallèle, corrèle les résultats, évalue le risque, enrichit éventuellement avec un LLM, et expose le tout via une interface web épurée + une API REST avec diffusion de la progression en direct.
C'est la réécriture en Go de la plateforme autrefois connue en interne sous le nom d'AEGIS, ré-architecturée pour la vitesse, la sécurité et le déploiement en un seul fichier.
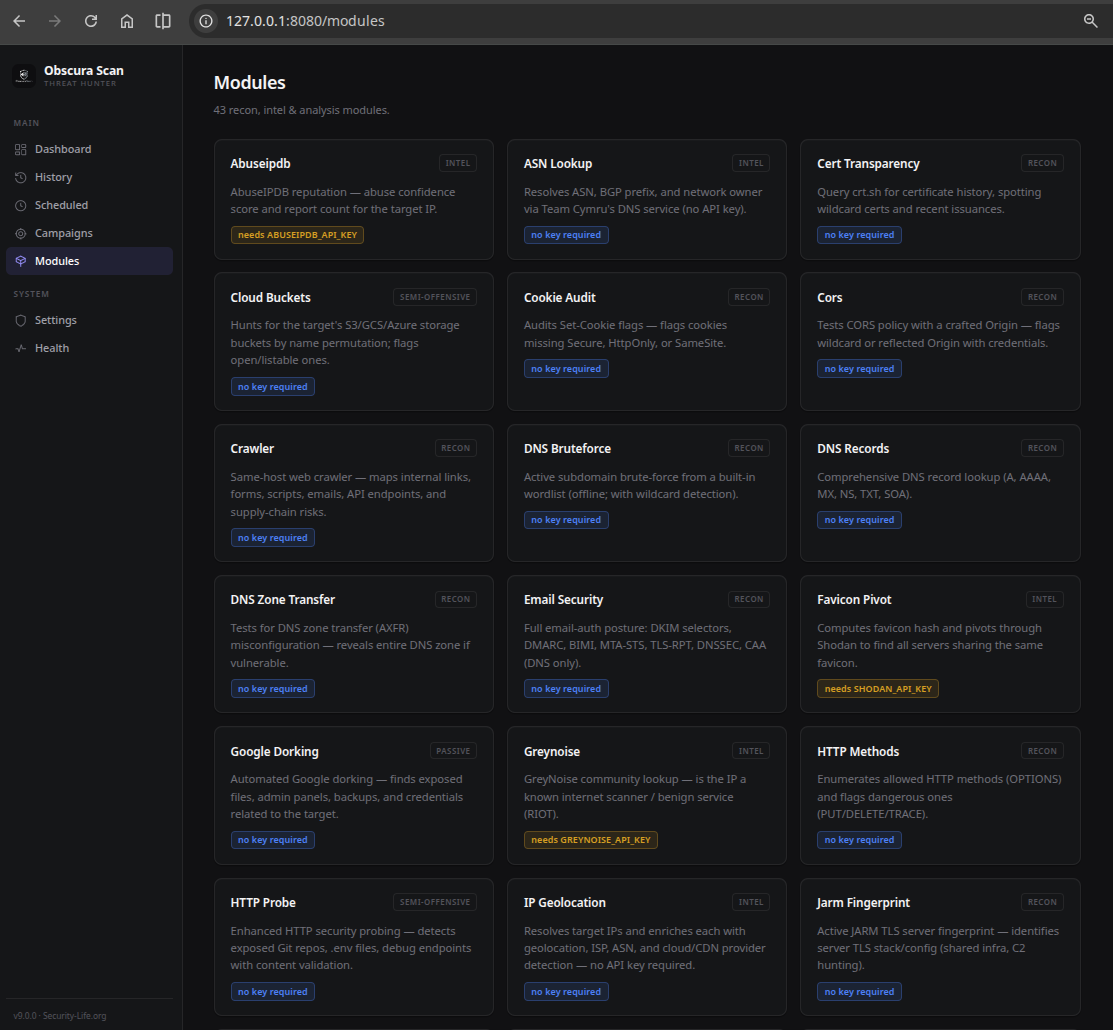
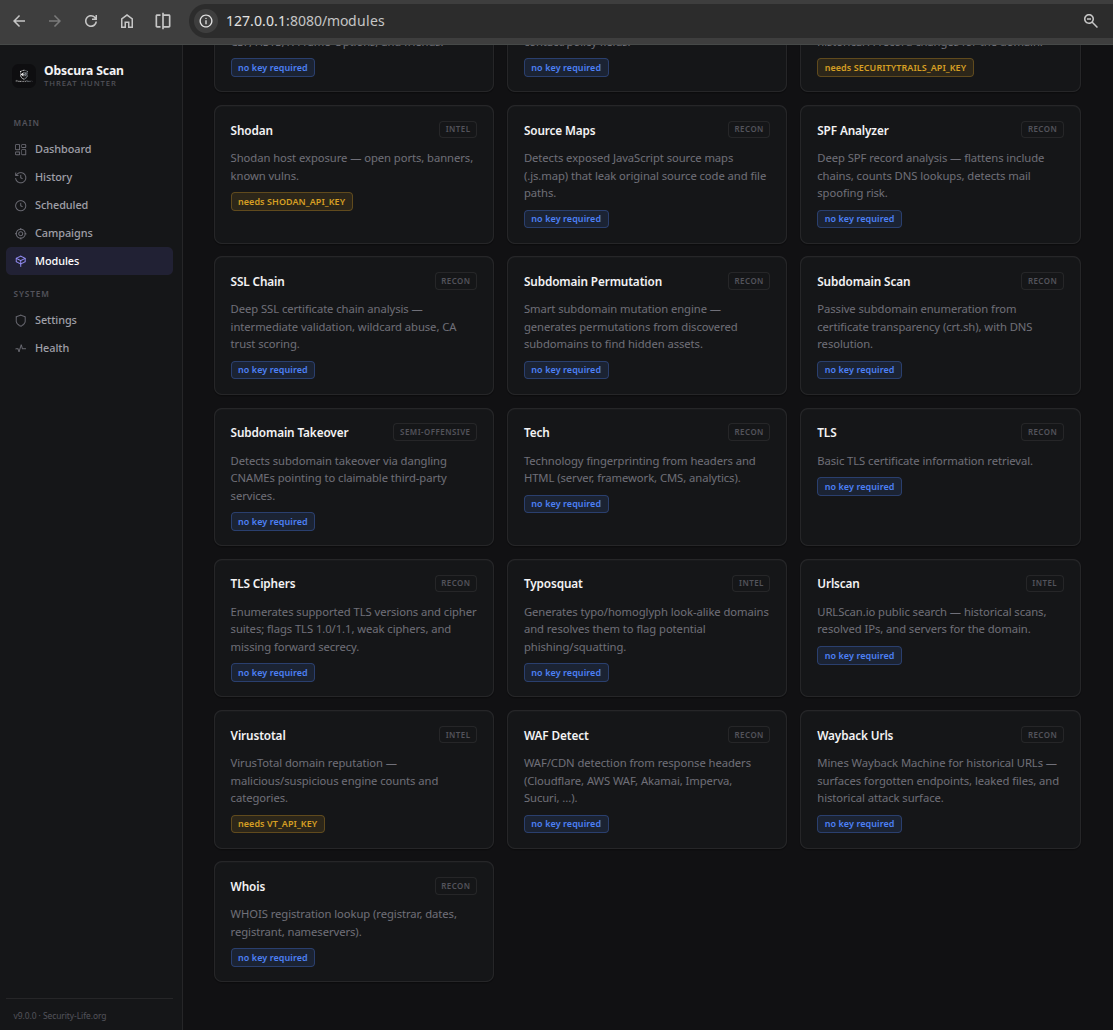
L'essentiel de la valeur ne nécessite aucune clé API. 43 des 50 modules sont entièrement autonomes — ils communiquent directement avec la cible et les protocoles DNS/TLS/HTTP. Obscura Scan fonctionne avec zéro clé configurée ; les modules nécessitant une clé sont simplement ignorés avec une raison.
confirmed/firm/tentative) ; le score est ancré par le pire constat confirmé et seulement ajusté par le volume, de sorte qu'un flot d'heuristiques à faible confiance ne peut pas bloquer la jauge à 100. La déduplication inter-modules et la suppression des faux positifs en un clic gardent le rapport dense en signal./metrics Prometheus, journalisation structurée, arrêt gracieux.# 1. Get it (see Installation for binaries / Docker)
git clone https://github.com/security-life-org/Obscura.git
cd Obscura
make build # -> bin/obscura (CGO_ENABLED=0, pure Go)
# 2. Run it (every config value is optional)
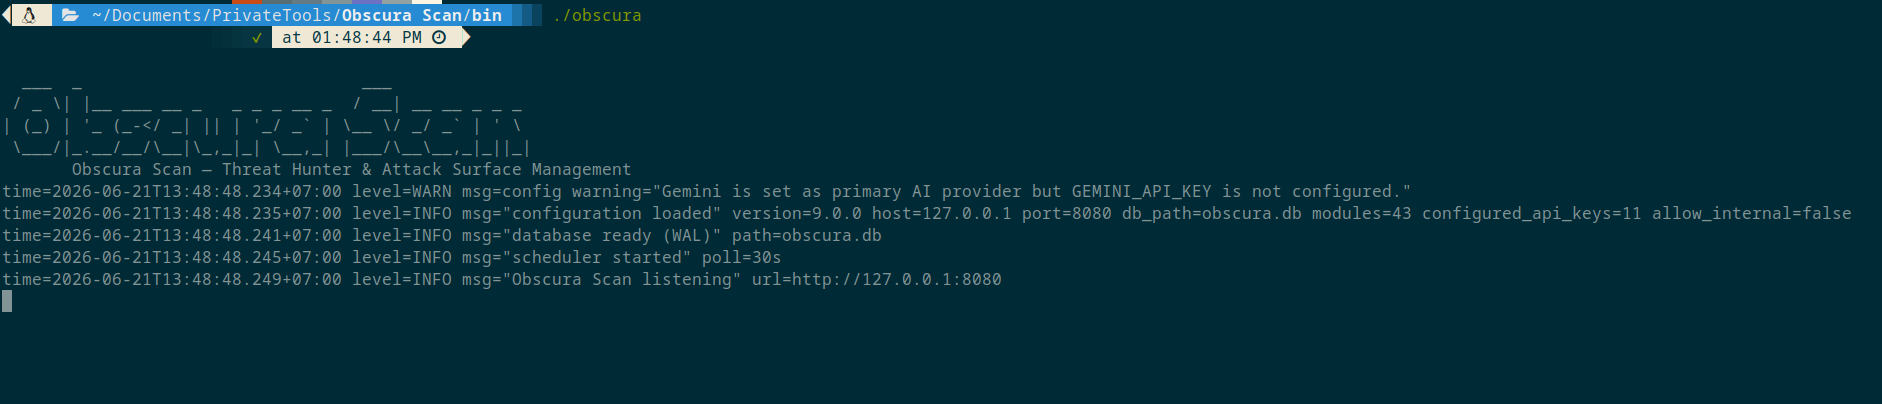
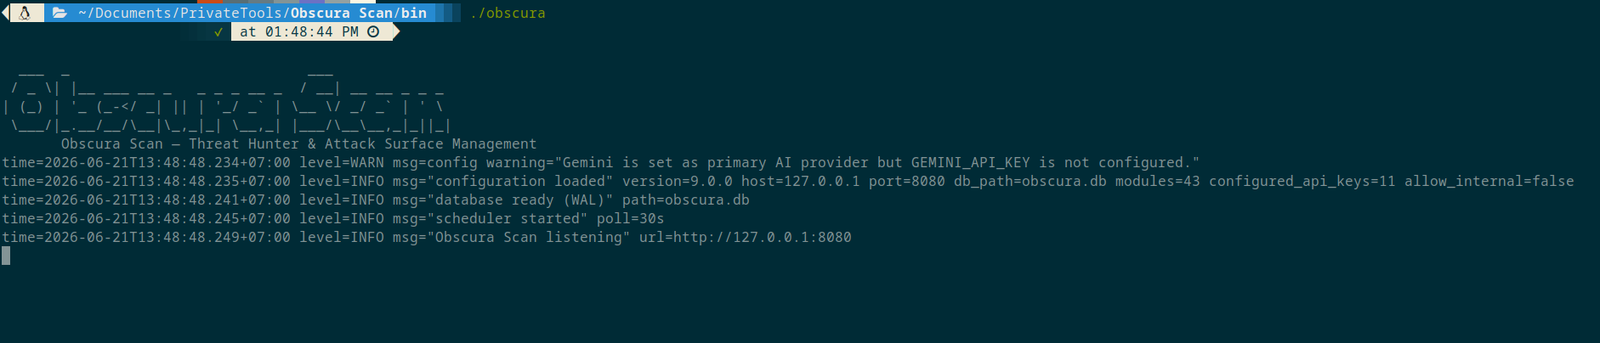
./bin/obscura
# 3. Open the UI
# http://127.0.0.1:8080
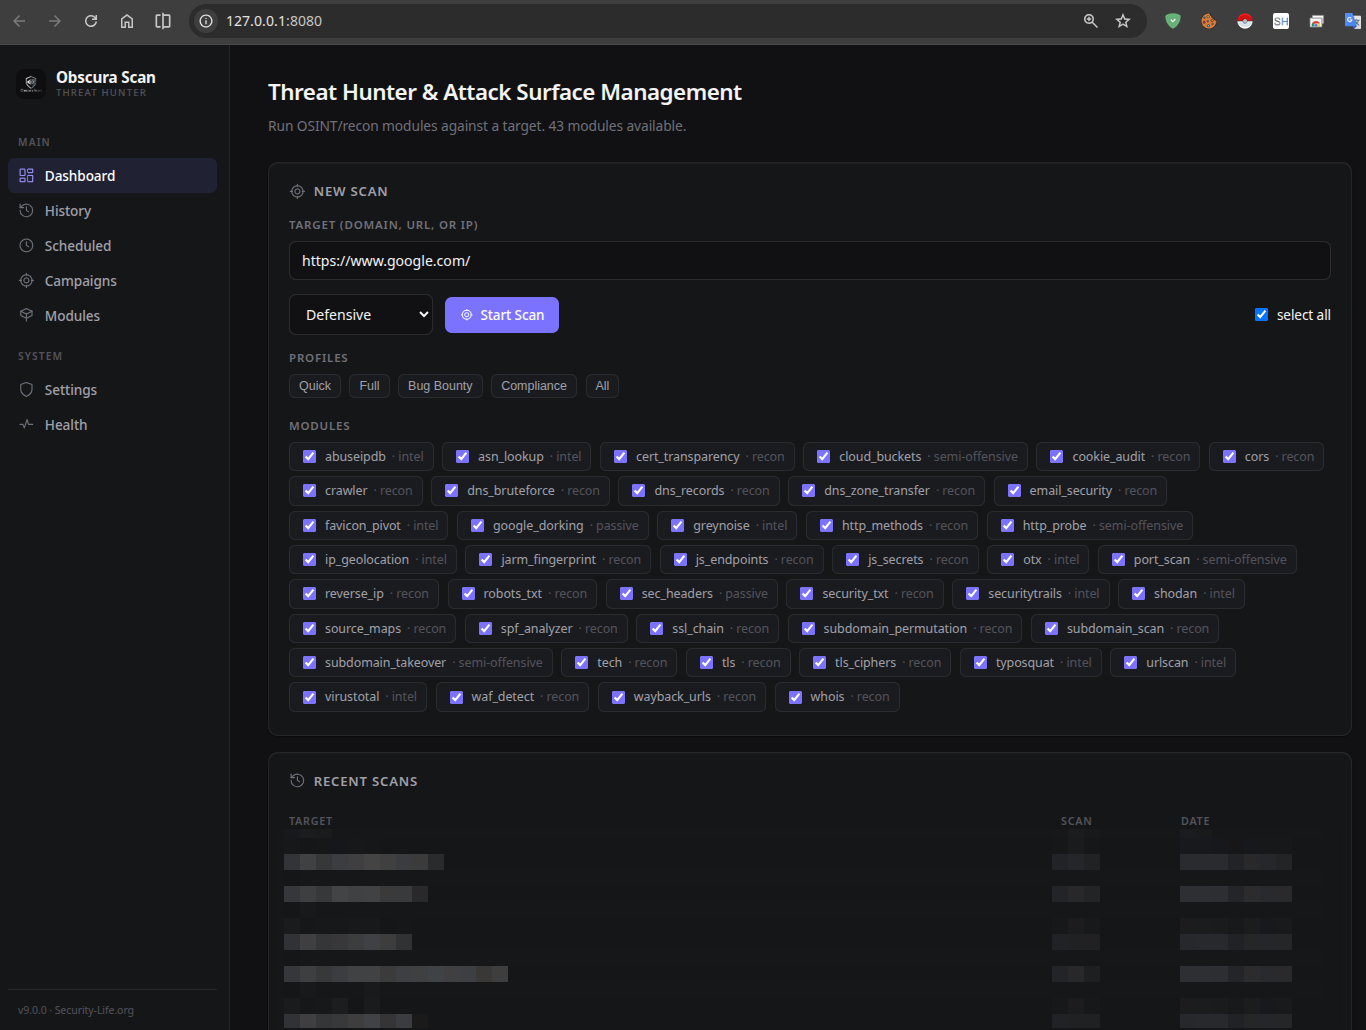
Saisissez ensuite une cible (par ex. example.com), choisissez un profil et cliquez sur Start Scan. Les résultats s'affichent sous forme de rapport lisible — jauge de risque, constats, tableaux par module — et non de JSON brut.
./bin/obscura --version          # build info
./bin/obscura --allow-internal   # permit private/loopback targets (authorized internal use)