
CVE-2023-41425
Exploit XSS-to-RCE pour Wonder CMS 3.2.0–3.4.2 avec livraison automatisée de payload, reverse shell et vol de cookies via l'installation d'un thème…
Outils de simulation d'hameçonnage, détection, analyse et formation à la sensibilisation.

Exploit XSS-to-RCE pour Wonder CMS 3.2.0–3.4.2 avec livraison automatisée de payload, reverse shell et vol de cookies via l'installation d'un thème…

Le plugin LetterPress <= 1.2.1 est vulnérable au vol de cookies. Un attaquant peut voler les cookies en injectant du code JavaScript.

Ceci est une reproduction de la vulnérabilité PHP Laravel 8.70.1 - Cross Site Scripting (XSS) vers Cross Site Request Forgery (CSRF)

Avis public et PoC pour CVE-2026-26897 — Contournement de deep link dans EcoOnline EHS Android (com.airsweb.v10), corrigé en 0.2.500

Preuve de concept d'exploitation pour CVE-2024-21413, une vulnérabilité critique d'exécution de code à distance (RCE) dans Outlook qui divulgue des…

Détection d'anomalies basée sur autoencodeur pour identifier les domaines de phishing à l'aide des données de la liste d'avertissement de CERT…

Preuve de concept pour une vulnérabilité XSS réfléchie (CVE-2025-69606) dans le panneau Web GSVoIP v2.0.90, démontrant l'exécution de JavaScript…

Exploit PoC automatisé pour CVE-2022-30190 (Follina) qui génère des fichiers RTF/DOCX malveillants abusant du protocole MSDT pour exécuter des…

Un outil de recherche en sécurité pour simuler des campagnes de phishing ciblées utilisant CVE-2024-21413 (Moniker Link).

SOC336 - Exploitation RCE Zero-Click de Windows OLE détectée (CVE-2025-21298) - Procédure pas à pas

Dépôt de recherche en sécurité publié, présentant des articles académiques sur le détournement de domaine, le contournement de la 2FA et les…

Évaluation détaillée de la vulnérabilité et rapport d'exploitation pour CVE-2024-21413 (Moniker Link) dans Microsoft Outlook, y compris le chemin…

Projet éducatif de cybersécurité démontrant l'exploitation et l'atténuation de CVE-2020-25213 (RCE du plugin WordPress File Manager). Comprend…

Collection de scripts Python DFIR et OSINT pour analyser des échantillons LNK malveillants, extraire des objets OLE à partir de MHTML et hacher des…

Exploit POC pour CVE-2025-33053 (contrôle externe du chemin d'exécution de fichier dans le fichier URL)

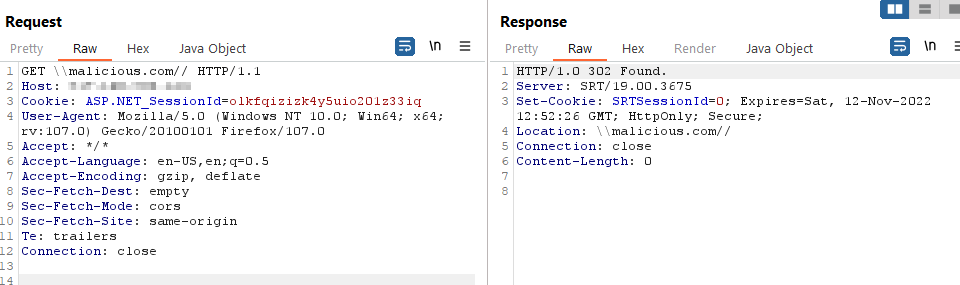
Divulgation publique de la vulnérabilité de redirection ouverte dans TitanFTP 19.X

Découverte de CVE-2025-22381 : Injection d'en-tête hôte dans le projet open-source Aggie

Plugin WordPress Munk Sites <= 1.0.7 - Vulnérabilité CSRF permettant l'installation arbitraire de plugins