
 #1
Outils de simulation d'hameçonnage, détection, analyse et formation à la sensibilisation.
Recommandé par Kitploit
 rat5ak/cve-2025-59382-qnap-password-reset-account-takeover
Preuve de concept et analyse technique pour CVE-2025-59382, une injection d'URL de réinitialisation de mot de passe non authentifiée dans QNAP NAS…
 romain-deperne/cve-2026-33715
Preuve de concept d'exploit pour une SSRF non authentifiée et un relais de messagerie ouvert dans Chamilo LMS via install.ajax.php, permettant le…
 alkimcoskun/yordam-kutuphane-otomasyonunda-coklu-html-enjeksiyonu
CVE-2026-77818 - Yordam Kütüphane Otomasyon Sistemi - Injection HTML réfléchie à trois points distincts, détournement d'action de formulaire et vol…
 george0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form
Exploit proof-of-concept pour CVE-2026-11113, démontrant une injection d'en-têtes SMTP dans un formulaire de contact Flask via une entrée d'email non…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Projet d'équipe purple exploitant la fuite NTLM d'Outlook CVE-2023-23397 avec livraison par phishing, plus des détections Sigma/Wazuh mappées sur…
 roxanne_ardary/emailxpose
EmailXpose est un système open source de sécurité des e-mails propulsé par l'IA qui détecte le phishing, le spam, les arnaques, les logiciels…
 toxy4ny/bl00dym4ry
Simulateur de trojan pédagogique pour la formation en cybersécurité, simulant des attaques de phishing avec ingénierie sociale, reconnaissance…
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Analyse pas à pas de la room TryHackMe consacrée à CVE-2024-21413, couvrant le contournement de la vue protégée via le lien Moniker d'Outlook, la…
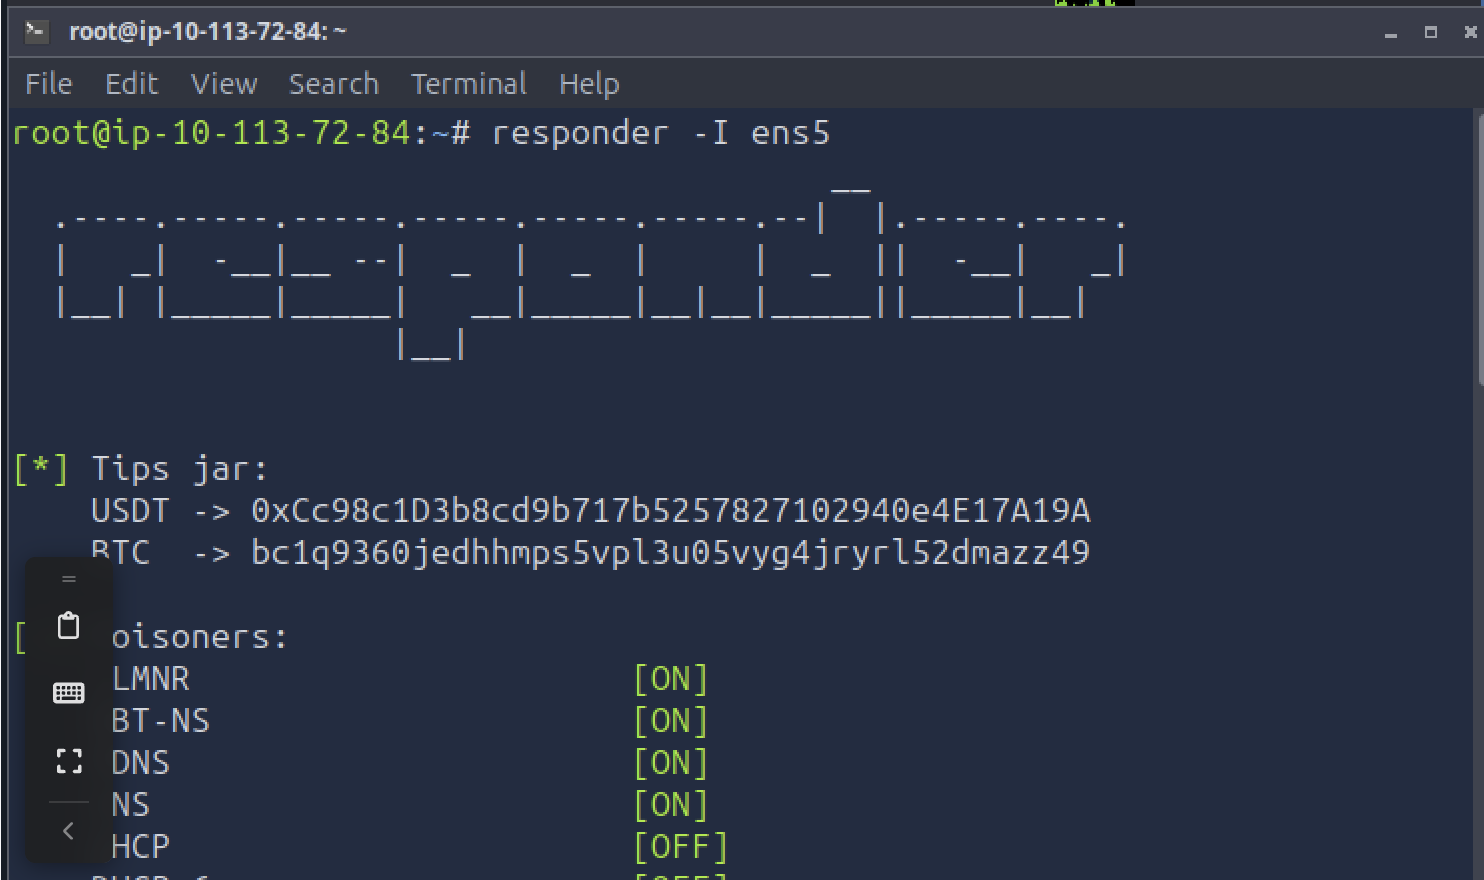 omarmahmoud1024/tryhackme-monikerlink-writeup
Procédure pas à pas de TryHackMe Moniker Link (CVE-2024-21413) : contournement de la Protected View d'Outlook menant à la capture de hash NTLMv2 via…
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
Analyse de laboratoire portant sur l'exploitation de CVE-2024-21413 Outlook Moniker Link, la fuite d'identifiants NetNTLMv2 via SMB, la détection…
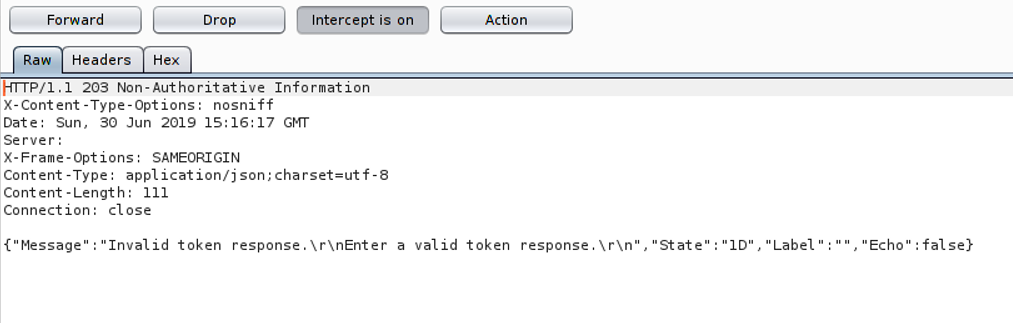 furqankhan1/cve-2019-13496
Proof-of-concept exploit démontrant OTP bypass dans One Identity Cloud Access Manager 8.1.3 via MITM/SSL-strip, SAML response replay, et injected…
 atn1ght/fakeauth
Crée une fausse invite d'authentification pour capturer les mots de passe en clair des utilisateurs
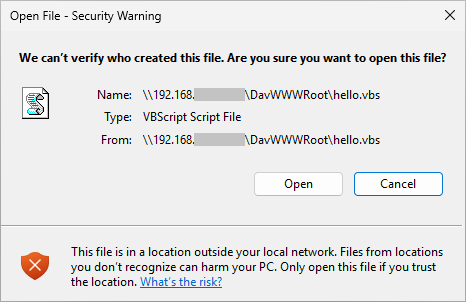 tangent65536/cve-2026-20841
PoC pour le 'Windows Notepad RCE'
 mcorybillington/suitecrm-rce
Analyse de CVE-2020-28328 : SuiteCRM Log File Remote Code Execution ainsi qu'un bonus de Cross-Site Scripting
 brodsbytes/cyberpup
Une application de cybersécurité gratuite et open-source pour les personnes non techniques.
 v35hr4j/cve-2021-24545
Le plugin n'assainit pas le HTML autorisé dans la biographie des utilisateurs, leur permettant d'utiliser du code JavaScript malveillant, qui sera…
 nictjh/threatdemos
Démonstrations complètes de vulnérabilités de sécurité Android présentant CVE-2017-13156 (Janus), l'exploitation de récepteurs de diffusion, les…
 gluxon/cve-2018-13257
Exploit de preuve de concept pour CVE-2018-13257 démontrant l'usurpation d'en-tête hôte CAS dans Blackboard Learn pour détourner les sessions…








