
 #1
Outils pour maintenir un accès à long terme aux systèmes compromis, même après les redémarrages.
Recommandé par Kitploit
 nccgroup/accomplice
Outils de découverte et d'exploitation des détournements COM
 dagowda/notrdp
Plugin Havoc C2 qui crée un bureau Windows masqué, le diffuse vers une visionneuse dans le navigateur et injecte les entrées souris/clavier pour un…
 idov31/silverseal
Framework de post-exploitation Linux avec un bootkit UEFI qui charge de manière persistante et furtive un rootkit de module noyau basé sur Rust sur…
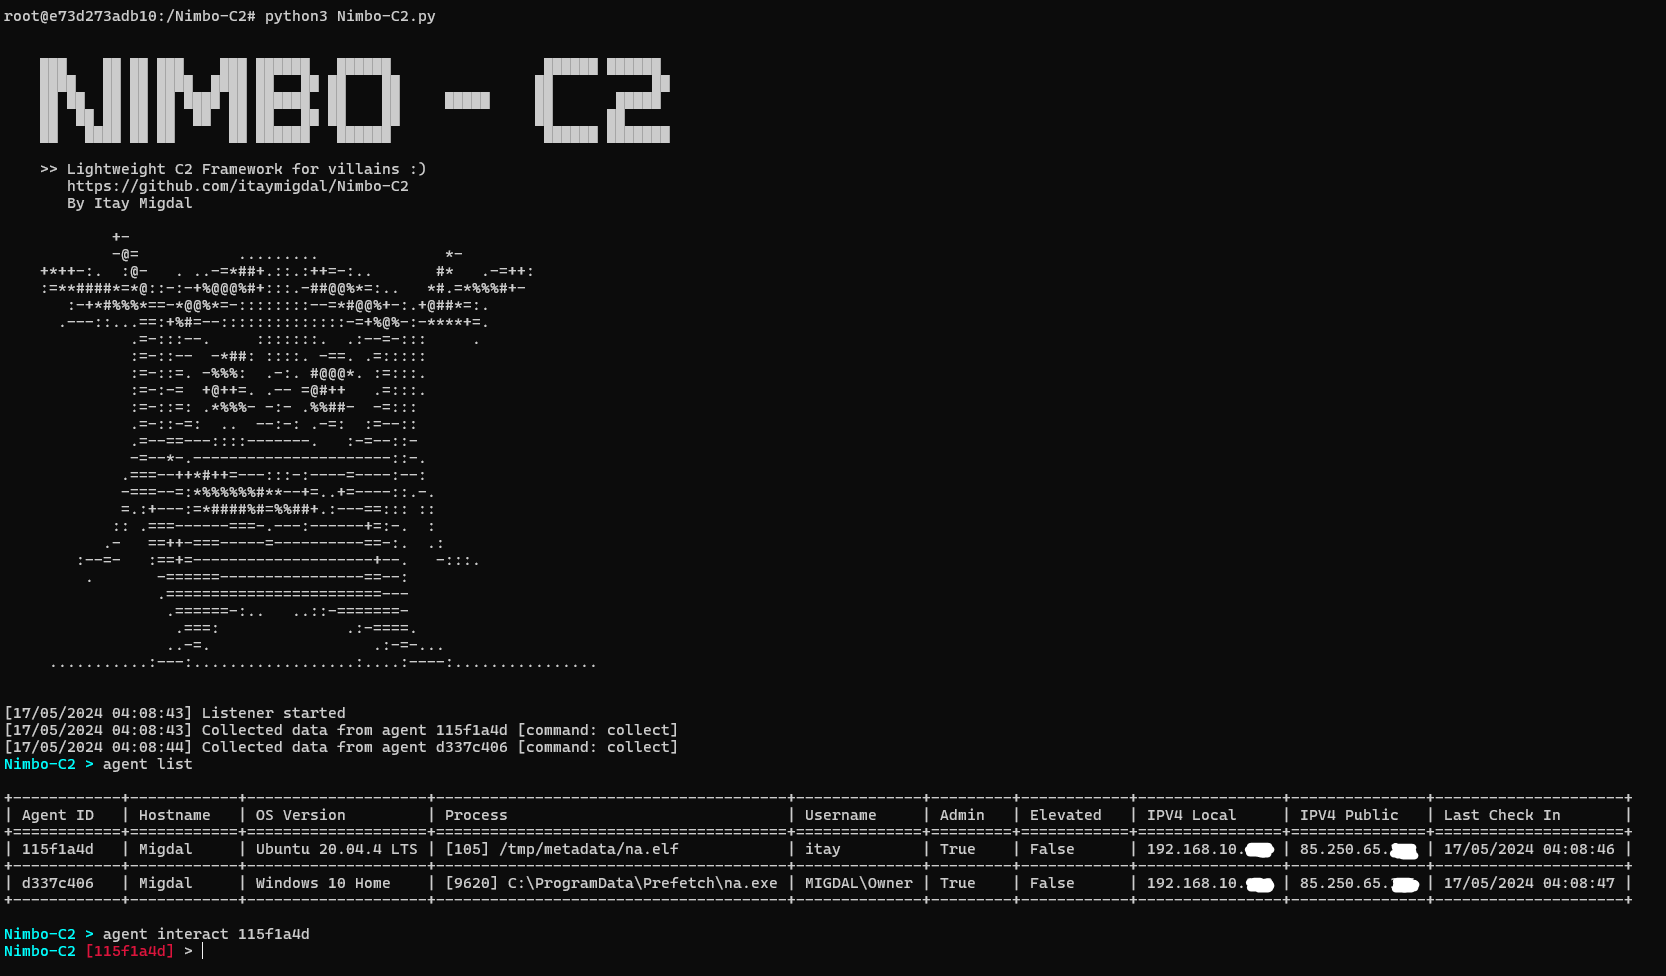 itaymigdal/nimbo-c2
Nimbo-C2 est un autre framework C2 (simple et léger)
 d00mfist/mystikal
macOS Générateur de Payload d'Accès Initial
 xm0kht4r/av-edr-killer
Arrêt des processus AV/EDR en exploitant un pilote vulnérable (BYOVD)
 r4wd3r/suborner
Crée des comptes Windows invisibles avec des privilèges administratifs via la manipulation directe de la SAM et le détournement de RID, contournant…
 wgpsec/createhiddenaccount
Un outil pour créer des comptes cachés en utilisant le registre
 ignitetechnologies/mssql-pentest-cheatsheet
Antisèche pratique de test d'intrusion MSSQL couvrant l'énumération, le pivotement via serveurs liés, l'élévation de privilèges, la persistance et…
 atomiczsec/adrenaline
Collection de BOF agnostique du C2, catégorisée par phase de chaîne d'attaque. Conçue pour être petite et modulaire, permettant une exécution rapide…
 mythicagents/xenon
Un agent Mythic pour Windows écrit en C
 gosecure/dllpasswordfilterimplant
Implant de filtre de mot de passe DLL avec capacités d'exfiltration
 blacksnufkin/ghostdriver
un énième outil AV killer utilisant BYOVD
 n4kedturtle/persistbof
Un BOF pour automatiser les tâches courantes de persistance pour les red teamers
 sailay1996/cdpsvclpe
Élévation de privilèges locale Windows via le service CdpSvc (Détournement de DLL via un chemin système inscriptible)
 shadow-workers/shadow-workers
Shadow Workers est un C2 et proxy gratuit et open source conçu pour les testeurs d'intrusion afin de faciliter l'exploitation des XSS et des Service…
 octoberfest7/dropspawn_bof
BOF CobaltStrike pour générer des Beacons par détournement de répertoire d'application DLL.
 0x09al/dns-persist
DNS-Persist est un agent de post-exploitation qui utilise DNS pour le commandement et le contrôle.








