
 #1
Outils pour maintenir un accès à long terme aux systèmes compromis, même après les redémarrages.
Recommandé par Kitploit
 elliotkillick/ldrlockliberator
Pour les cas où DLLMain est la seule option
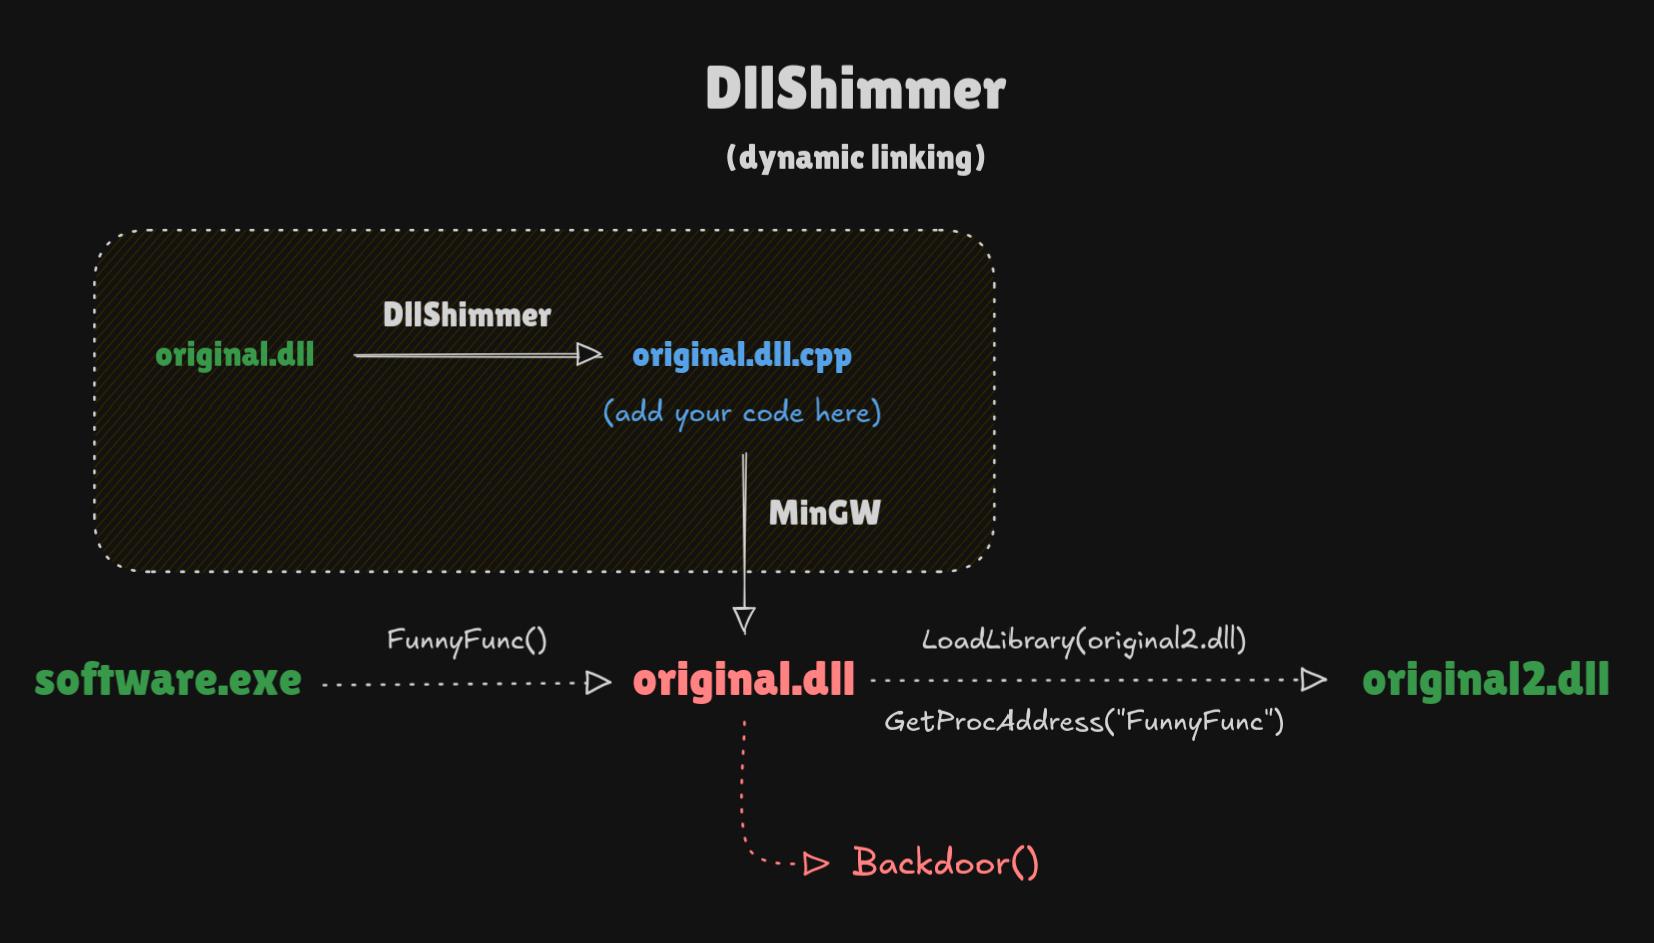 print3m/dllshimmer
Weaponisez facilement le détournement de DLL. Installez une porte dérobée dans n'importe quelle fonction de n'importe quelle DLL.
 b4rtik/redpeanut
RedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.
 trustedsec/tap
La TrustedSec Attack Platform est une méthode fiable pour les droppers sur une infrastructure afin d'assurer des connexions établies vers une…
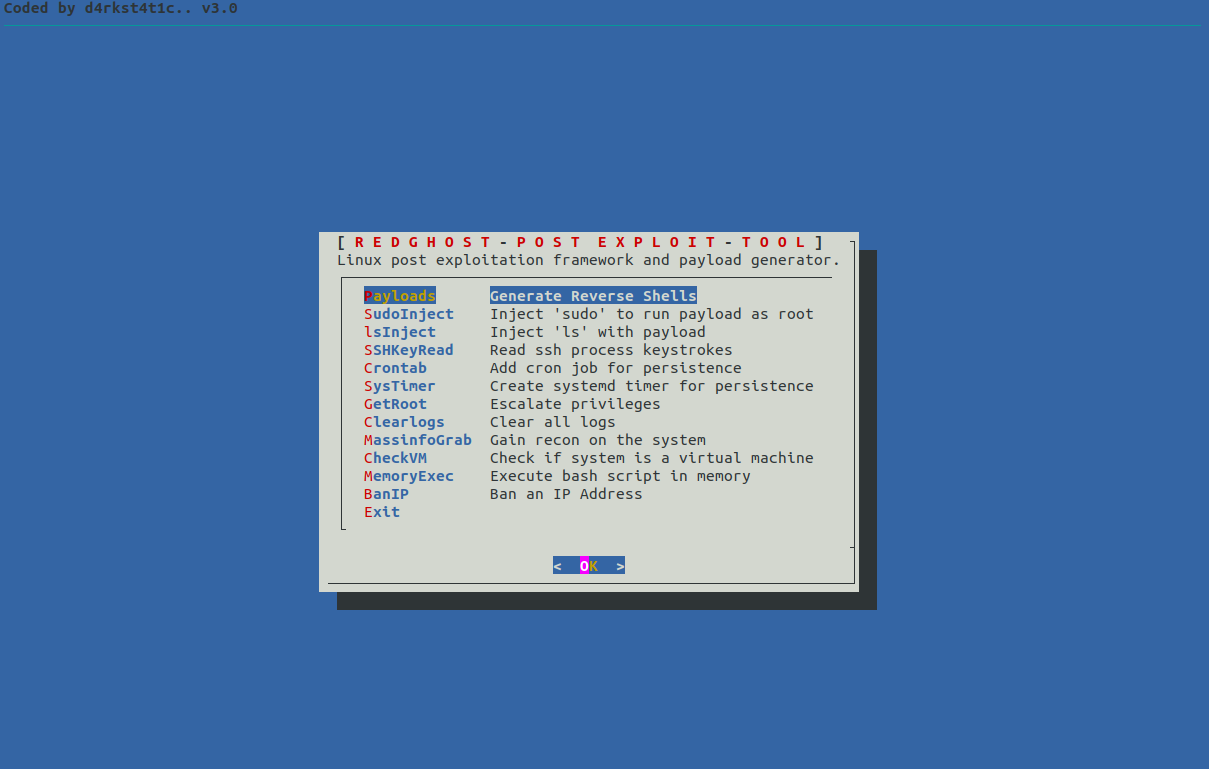 d4rk007/redghost
Framework de post-exploitation Linux écrit en bash, conçu pour aider les red teams dans la persistance, la reconnaissance, l'élévation de privilèges…
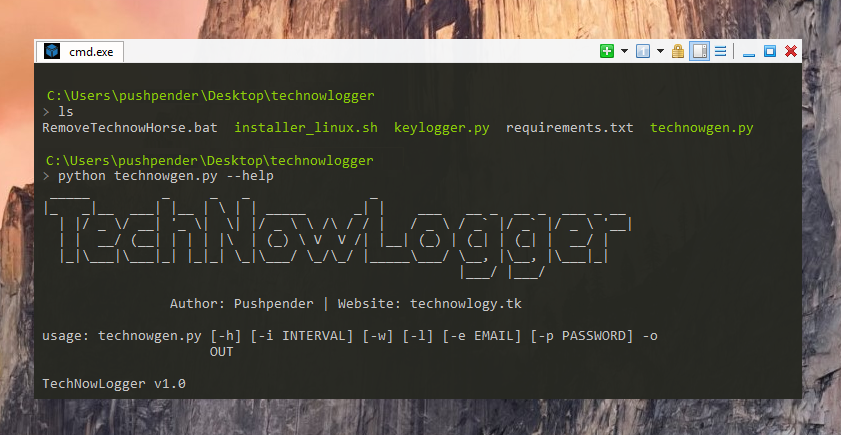 pushpenderindia/sinister
Sinister est un générateur de keyloggers pour Windows/Linux qui envoie les frappes clavier par e-mail avec d'autres informations juteuses sur la…
 sw4mpf0x/powerlurk
Événements WMI malveillants utilisant PowerShell
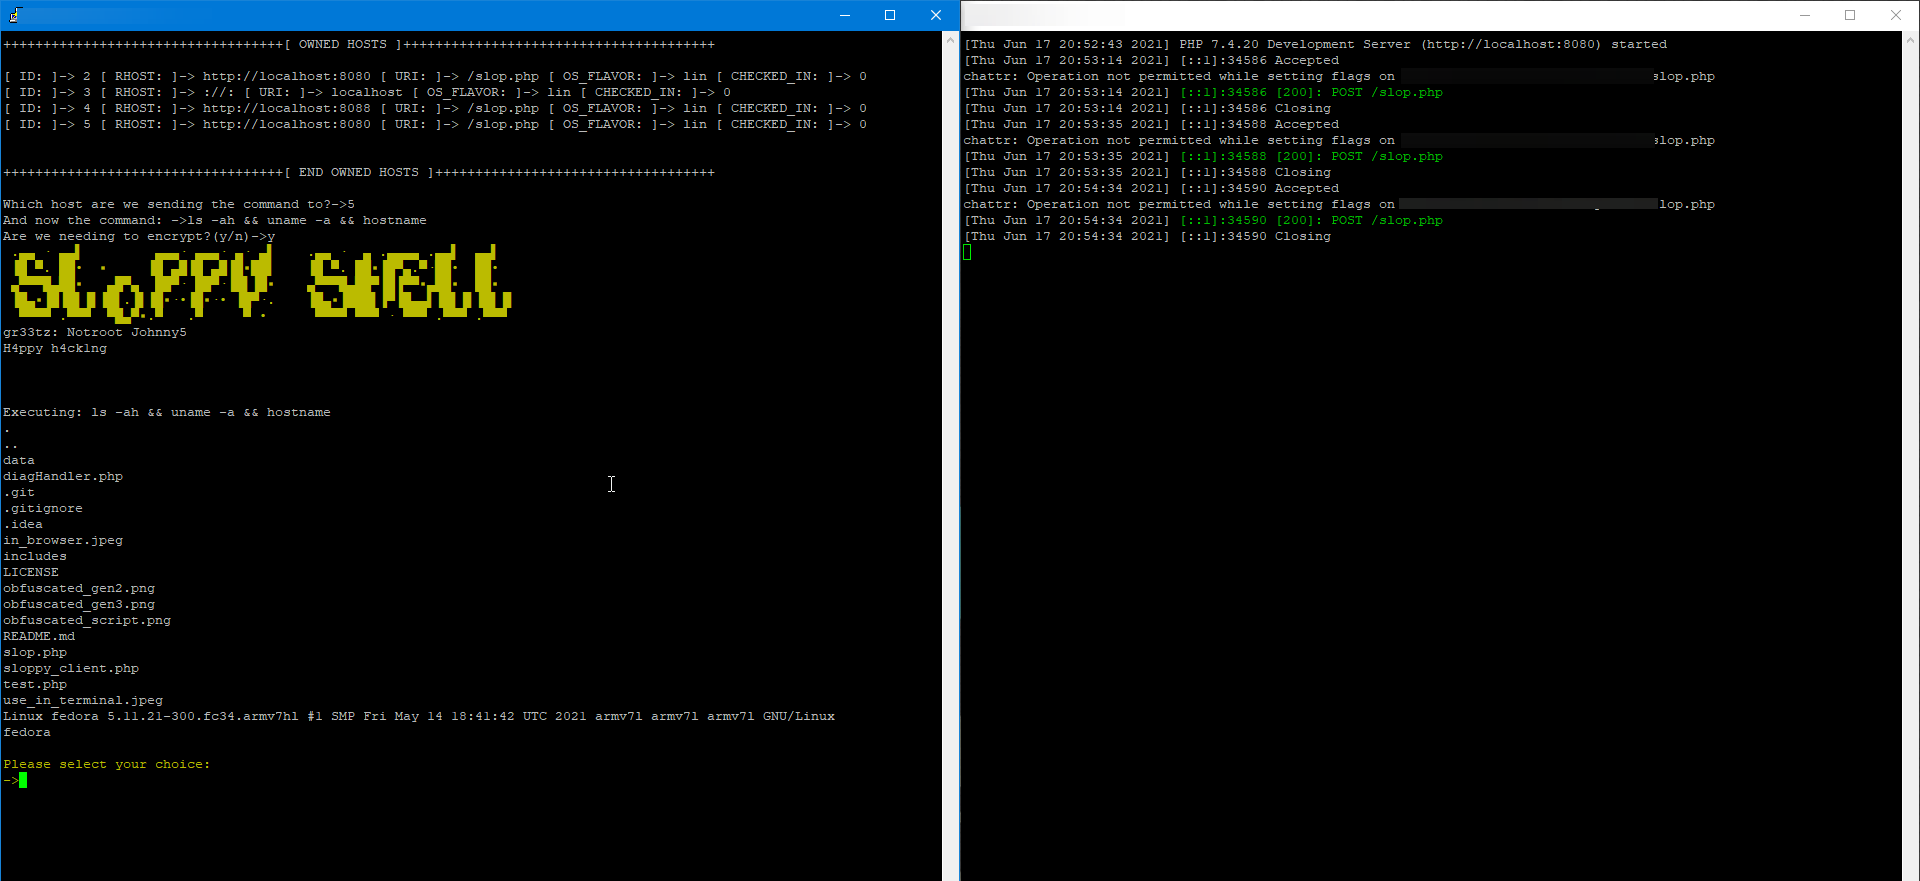 oldkingcone/slopshell
le seul webshell PHP dont vous avez besoin.
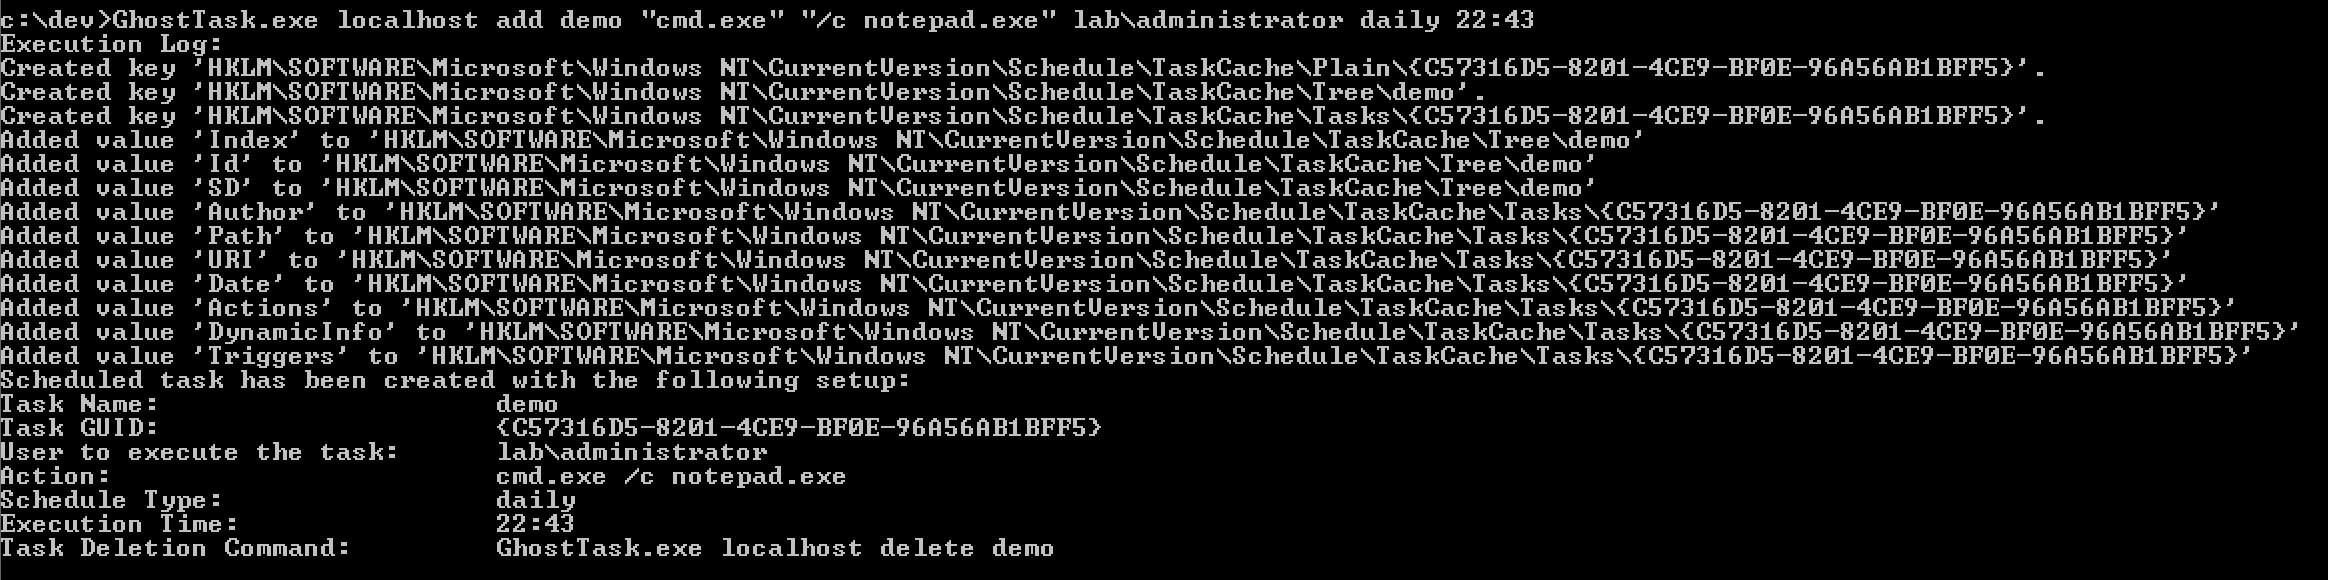 netero1010/ghosttask
Un outil utilise la manipulation directe du registre pour créer des tâches planifiées sans déclencher les journaux d'événements habituels.
 hoodoer/js-tap
Balises JavaScript et C2 à utiliser pour les charges utiles XSS ou les implants de post-exploitation sur les serveurs d'applications web ou les…
 beetlechunks/redsails
RedSails est un projet de post-exploitation basé sur Python visant à contourner la surveillance et la journalisation de sécurité basées sur l'hôte.…
 twosevenonet/injectsetconsole
Preuve de concept pour l'injection de code de processus sans utiliser WriteProcessMemory
 4w4k3/insanity-framework
Générer des payloads et contrôler des machines distantes. [Discontinued]
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
 klezvirus/driverjack
Détourner des services de pilotes valides pour charger des pilotes (signés) arbitraires en abusant des liens symboliques natifs et des chemins NT
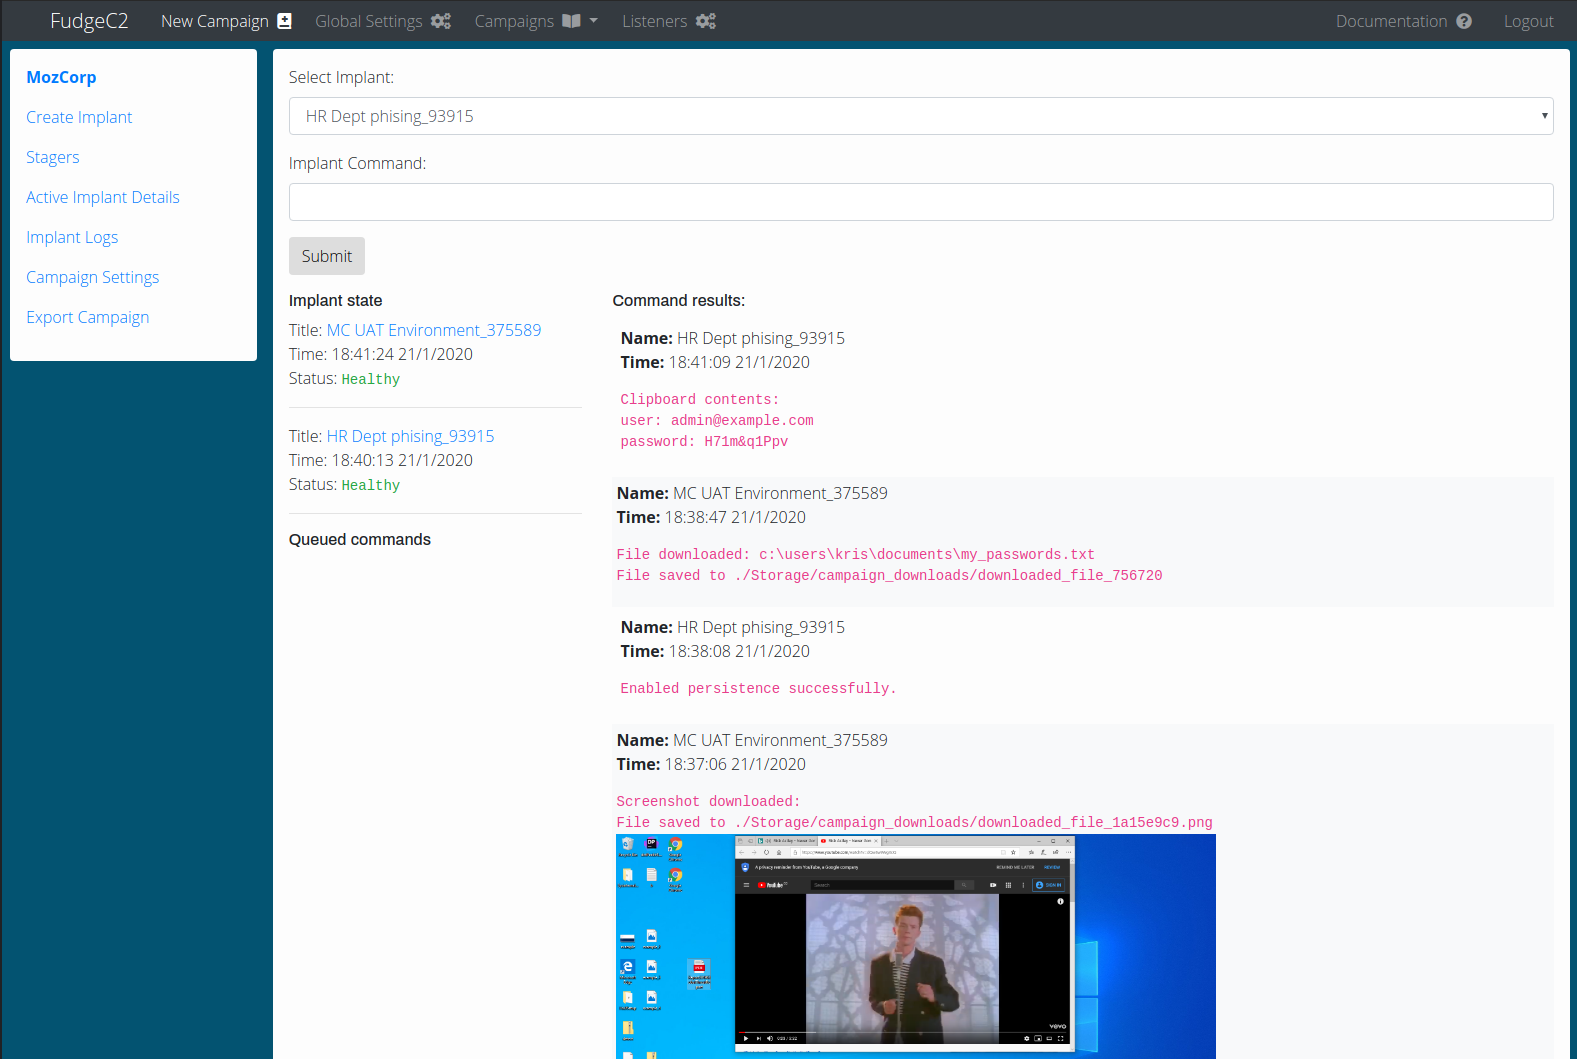 ziconius/fudgec2
FudgeC2 - un framework de commande et de contrôle conçu pour la collaboration en équipe et les activités de post-exploitation.
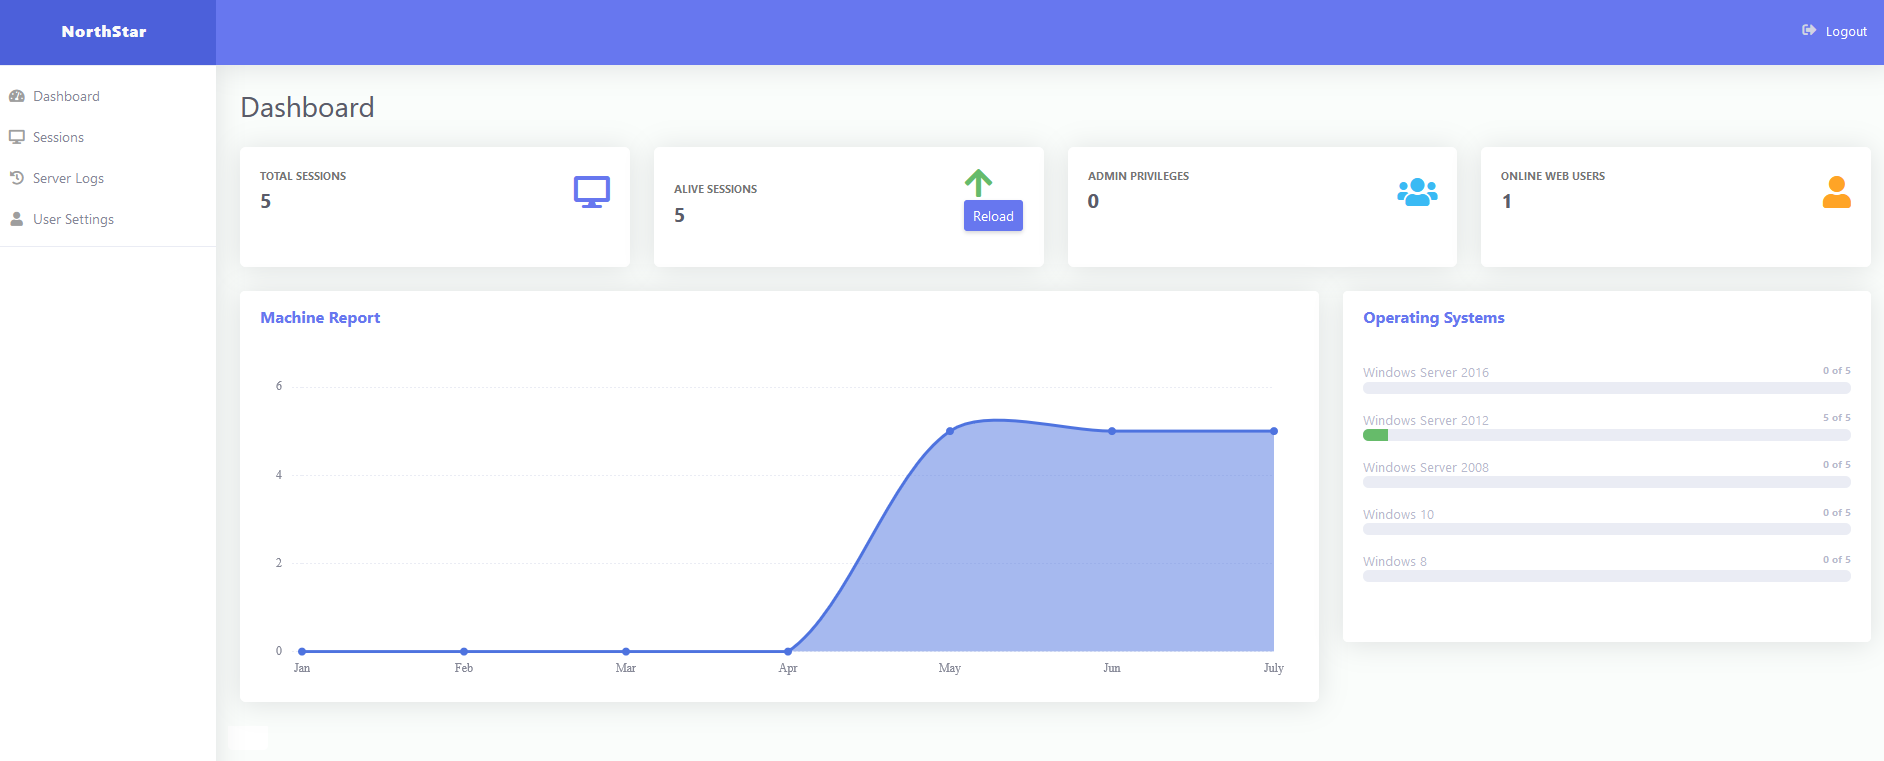 eng1ndes/northstarc2
Framework de commande et de contrôle basé sur le Web (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware…
 imcpwn/browser-backdoor
BrowserBackdoor est une application Electron avec un backdoor WebSocket JavaScript et un écouteur en ligne de commande Ruby.








